Datenschutz ist tot!
@alexis_roussel erklärt weshalb es das neue Grundrecht auf den Schutz Deiner Digitalen Integrität braucht.
In Zürich kannst Du dank der Volksinitiative der @PiratenZH am 30. November JA für eine menschenwürdige Digitalisierung sagen.
Und im Rest der Schweiz bald auch!
NEIN zum Gegenvorschlag und JA zur Digitalen Integrität!
#Abst25 #chvote
+++ Medienmitteilung +++ Medienmitteilung +++
Piratenpartei prüft Referendum - Elektronisches Gesundheitsdossier (E-GD):
Neuer Name, alte Probleme
In diesen Tagen berät der Nationalrat über das elektronische Gesundheitsdossier (E-GD) [1], den Nachfolger des bisherigen elektronischen Patientendossiers (EPD). Das EPD ist nach jahrelangen Bemühungen krachend gescheitert. Die Piratenpartei Schweiz (PPS) stellt fest: Trotz Rebranding zum E-GD liegt in der Vorlage noch einiges im Argen. Die Partei verfolgt die Debatte und die Beschlüsse der laufenden Session genau und wird basierend darauf entscheiden, ob sie das Referendum gegen das Gesetz ergreift.
Die fünf Forderungen der Piratenpartei im Überblick
Sicherheit darf nicht verhandelbar sein: Ende-zu-Ende-Verschlüsselung mit dezentralen Schlüsseln.
Echte Freiwilligkeit: Opt-in statt Opt-out.
Vollständige Offenlegung des Quelltextes: Offen dokumentierte Schnittstellen und externes Codereview ohne NDA – Code soll der Allgemeinheit gehören.
Granularer Zugang: Patienten können fallabhängig entscheiden, wer auf welche Daten zugreifen kann
1. Sicherheit
Gesundheitsdaten müssen besonders gut vor unberechtigtem Zugriff geschützt sein. Um dies zu gewährleisten, müssen die kryptographischen Schlüssel ausschliesslich unter Kontrolle der Patientinnen und Patienten sein. Eine im Auftrag des BAG erstellte Studie [2] beschreibt diese Möglichkeit inklusive einem dezentralen Wiederherstellungsdienst mit einem Notfallzugriff. Mit so einer Architektur sind die Patientenrechte gewährleistet – mit der aktuellen Gesetzesvorlage leider nicht.
Konkret braucht es dafür drei Dinge, die im Gesetz selbst verankert sein müssen, und nicht bloss in einer Verordnung oder als unverbindliche Absichtsbekenntnis:
Zero Trust als Architekturprinzip: Kein Systemteil, keine Behörde und kein Akteur darf implizit als vertrauenswürdig gelten. Jeder Zugriff muss einzeln geprüft und autorisiert werden – auch innerhalb der Bundesinfrastruktur.
Security by Design und Security by Default: Sicherheit darf nicht nachträglich aufgesetzt werden, sondern muss von der ersten Codezeile an mitgedacht sein. Die sicherste Einstellung muss dabei immer die Standardeinstellung sein, nicht eine Option, die aktiv gesucht und aktiviert werden muss.
Echte Ende-zu-Ende-Verschlüsselung: Die Datenhoheit liegt bei der Patientin oder dem Patienten – nur sie besitzen den Schlüssel zur Entschlüsselung ihrer Gesundheitsdaten. Niemand sonst, auch nicht der Bund als Betreiber, darf technisch dazu in der Lage sein. Nur so ist ein Datenleck beim zentralen System kein Totalschaden für die betroffenen Personen.
Das Parlament muss diese Punkte von Beginn an verbindlich vorschreiben: Bei einem derart sensiblen System ist „wir schauen, was machbar ist“ der falsche Ansatz – hier muss das Sicherheitsniveau die Vorlage bestimmen, nicht umgekehrt. Die Piratenpartei wird die parlamentarischen Verhandlungen zu genau diesen Punkten deshalb mit besonderer Aufmerksamkeit verfolgen und sich für verbindliche, überprüfbare Vorgaben starkmachen.
Jorgo Ananiadis, Präsident der Piratenpartei Schweiz: „Ohne Ende-zu-Ende-Verschlüsselung unter Kontrolle der Patientinnen und Patienten bleibt jedes Versprechen von Datenschutz reine Behauptung. Der Bund darf technisch schlicht nicht in der Lage sein, auf die Gesundheitsdaten der Bevölkerung im Klartext zuzugreifen.“
2. Echte Freiwilligkeit
Opt-in statt Opt-out Mit dem vorgesehenen Opt-out-Modell ist die informationelle Selbstbestimmung – also eine echte Freiwilligkeit – nicht gewährleistet. Der Bund fürchtet offensichtlich bereits eine mangelnde Akzeptanz des E-GD bei Patientinnen und Patienten, weshalb alle genötigt werden ein Dossier zu eröffnen. Das Opt-Out-Verfahren ist durch ein Opt-In zu ersetzen. Ein gutes Produkt überzeugt die Menschen – Zwang ist kontraproduktiv.
„Mit Opt-Out verkommt das Elektronische Gesundheitsdossier auf das gleiche Zwangsniveau wie Newsletteranmeldungen oder die Nötigung bei Cookie-Bannern.“ sagt Jorgo Ananiadis.
3. Open Source
Beim E-GD ist volle Transparenz unerlässlich: Nur einsehbarer Code lässt Schwachstellen erkennen, bevor sie missbraucht werden. Das EMBAG verpflichtet den Bund bereits zu Open Source (Art. 9) – diese Chance darf das E-GD nicht durch Sicherheits- oder Drittrechts-Ausnahmen unterlaufen. Offen dokumentierte Schnittstellen verhindern zudem neue Anbieter-Abhängigkeiten, wie sie beim gescheiterten EPD bestanden. Uneingeschränkt und frei zugängliche Codereviews ohne NDA sichern echte, unabhängige Kontrolle. Eine mit Steuergeldern finanzierte Software für ein derart kritisches System gehört der Allgemeinheit.
4. Granularer Zugang
Es ist wichtig, dass die Kontrolle über die Daten immer bei der Patientin oder dem Patienten liegt. Es muss möglich sein, dass diese von Fall zu Fall entscheiden können, wem welche Daten zugänglich gemacht werden.
Die Piratenpartei steht zentralisierten Datensammlungen sowie automatischen respektive erzwungenen Verfahren zur Datennutzung grundsätzlich skeptisch gegenüber. Ihre langjährige Kritik an der Monopolisierung durch einen einzelnen privaten Anbieter wird mit dem E-GD nicht gelöst, sondern nur verlagert: An die Stelle eines privaten Monopols tritt neu ein zentrales, vom Bund betriebenes System. Aus Sicht von Datenschutz und Datensicherheit sind jedoch dezentrale Datenhaltungen bzw. Stammgemeinschaften grundsätzlich resilienter als eine einzige zentrale Struktur, die zum attraktiven Angriffsziel wird.
Renato Sigg, Vorstand der Piratenpartei Schweiz: „Das elektronische Gesundheitsdossier erweckt auch nach dem Namenswechsel den Eindruck einer Digitalisierung um jeden Preis. Immense Kosten bei kleinem Nutzen und gleichzeitig unkalkulierbare Risiken sind absehbar – genauso wie schon bei der E-ID oder dem E-Voting.“
Die Piratenpartei lehnt die aktuelle Vorlage nicht aus Digitalisierungsfeindlichkeit ab. Im Gegenteil: Digitalisierung im Gesundheitswesen darf und soll vorangetrieben werden – aber nicht auf Kosten der Grundrechte. Die kommenden Tage der Session werden zeigen, ob die geforderten Nachbesserungen bei Freiwilligkeit, Dezentralisierung und Verschlüsselung noch ins Gesetz einfliessen. Die Piratenpartei Schweiz wird die Beratungen bis zum Schluss begleiten und danach über die Ergreifung des Referendums entscheiden.
[1] https://t.co/jgkpgRrrxh
[2] https://t.co/9pbAMd9ypU
https://t.co/rjw5M8redE
Die Stellungnnahme der Piratenpartei Zürich zur #chatkontrolle 1.0 in der EU. Leider von den Schweizer Medien bis jetzt absolut keine Reaktion. @srfnews@tagesanzeiger@NZZ@blick Lediglich auf Swissinfo ist eine Kopie der SDA Meldung zu finden.
https://t.co/tpBbk1U3uS
Heute liebe KameradInnen, fällt die Entscheidung: Wir die EU zu unser aller Sicherheit die gesamte Online Kommunikation ALLER EU-Bürger per Backdoor scannen & auswerten können? Juristen raufen sich die Haare, Mediziner, Journalisten dito. Wir geben zu zweit alles.
Also in der #tuerkei ist ein #socialmediaban#socialmediaverbot ein Schritt zur Totalüberwachung, in der Schweiz und im übrigen Europa aber nicht?
https://t.co/xOsx698z0Y
+++ Medienmitteilung +++ Medienmitteilung +++
Stimmrechtsbeschwerden gegen die E-ID-Abstimmung abgelehnt
Die Piratenpartei beobachtet mit Spannung die heutigen Beratungen am Bundesgericht bezüglich der Beschwerden zur E-ID-Abstimmung vom letzten September. Als Referendumsführer (https://t.co/z4qsOCZc6k @Referendum_eID) gegen die E-ID waren die Piraten vom Volksbeschluss auch direkt betroffen.
Die Einmischung der Swisscom in den Abstimmungskampf hat gegen das Gebot der Neutralität von staatsnahen Unternehmen verstossen. Ob das sehr knappe Abstimmungsergebnis ohne diese Involvierung anders ausgefallen wäre und das Gesetz abgelehnt worden wäre bleibt weiterhin die grosse Frage.
Die Piratenpartei hat in der Vergangenheit mehrere Transparenzinitiativen mitlanciert. Die heute gültige Transparenzregulierung zeigt wieder mal deutlich auf, wie wichtig klare Vorgaben und entsprechende Meldungen sind. (siehe https://t.co/sOrByew1oL und https://t.co/jpEj2cQMWy)
Jorgo Ananiadis, Präsident der Piratenpartei: „Die Argumente der Bundesrichter zeigen auf, dass politische Transparenz immer noch viel zu viel „Interpretationsspielraum“ erlaubt. Das muss jetzt aufhören!“
Auch die Einmischung von Ringier und TX Group mit massenhaft gratis Werbung fürs Pro-E-ID-Lager war sehr bedenklich, insbesondere da diese Zuwendungen (zu) spät gemeldet wurden. Dass Medien tendenziös berichten dürfen, ist aber legal und wohl im Sinne der Medienfreiheit. Von einem Identifikationszwang ihrer Leser würden sie auch direkt profitieren, vermuten sie wohl.
Stimmrechtsbeschwerden haben in der Schweiz generell einen schweren Stand, die Piraten haben damit zahlreiche Erfahrungen gemacht. Berechtigte Beschwerden der Piratenpartei wurden in der Vergangenheit mehrmals unter Verweis auf Art. 189 Abs. 4 BV abgewiesen. (siehe z.B. https://t.co/rs9Vzkc9Js Urteil des BGer: 1C_359/2021 ) Nur einmal führte dies zu einer Wiederholung der Abstimmung (Abstimmung über die Initiative „Für Ehe und Familie – gegen die Heiratsstrafe“ Urteil des BGer: 1C_315/2018).
+++ Medienmitteilung +++ Medienmitteilung +++
https://t.co/GxanxgbmL2
+++ Medienmitteilung +++ Medienmitteilung +++
Stimmrechtsbeschwerden gegen die E-ID-Abstimmung abgelehnt
Die Piratenpartei beobachtet mit Spannung die heutigen Beratungen am Bundesgericht bezüglich der Beschwerden zur E-ID-Abstimmung vom letzten September. Als Referendumsführer (https://t.co/z4qsOCZc6k @Referendum_eID) gegen die E-ID waren die Piraten vom Volksbeschluss auch direkt betroffen.
Die Einmischung der Swisscom in den Abstimmungskampf hat gegen das Gebot der Neutralität von staatsnahen Unternehmen verstossen. Ob das sehr knappe Abstimmungsergebnis ohne diese Involvierung anders ausgefallen wäre und das Gesetz abgelehnt worden wäre bleibt weiterhin die grosse Frage.
Die Piratenpartei hat in der Vergangenheit mehrere Transparenzinitiativen mitlanciert. Die heute gültige Transparenzregulierung zeigt wieder mal deutlich auf, wie wichtig klare Vorgaben und entsprechende Meldungen sind. (siehe https://t.co/sOrByew1oL und https://t.co/jpEj2cQMWy)
Jorgo Ananiadis, Präsident der Piratenpartei: „Die Argumente der Bundesrichter zeigen auf, dass politische Transparenz immer noch viel zu viel „Interpretationsspielraum“ erlaubt. Das muss jetzt aufhören!“
Auch die Einmischung von Ringier und TX Group mit massenhaft gratis Werbung fürs Pro-E-ID-Lager war sehr bedenklich, insbesondere da diese Zuwendungen (zu) spät gemeldet wurden. Dass Medien tendenziös berichten dürfen, ist aber legal und wohl im Sinne der Medienfreiheit. Von einem Identifikationszwang ihrer Leser würden sie auch direkt profitieren, vermuten sie wohl.
Stimmrechtsbeschwerden haben in der Schweiz generell einen schweren Stand, die Piraten haben damit zahlreiche Erfahrungen gemacht. Berechtigte Beschwerden der Piratenpartei wurden in der Vergangenheit mehrmals unter Verweis auf Art. 189 Abs. 4 BV abgewiesen. (siehe z.B. https://t.co/rs9Vzkc9Js Urteil des BGer: 1C_359/2021 ) Nur einmal führte dies zu einer Wiederholung der Abstimmung (Abstimmung über die Initiative „Für Ehe und Familie – gegen die Heiratsstrafe“ Urteil des BGer: 1C_315/2018).
+++ Medienmitteilung +++ Medienmitteilung +++
https://t.co/GxanxgbmL2
Unterstütze unsere Arbeit für eine menschenwürdige Digitalisierung!
Spende: https://t.co/WU6ZEEwvVB
Werde Mitglied: https://t.co/g3CFZeix3E
oder komme auf unseren Matrix-Server und vernetze dich mit gleichgesinnten:
https://t.co/oEsaaI47iD
+++ Medienmitteilung +++ Medienmitteilung +++
Stimmrechtsbeschwerden gegen die E-ID-Abstimmung abgelehnt
Die Piratenpartei beobachtet mit Spannung die heutigen Beratungen am Bundesgericht bezüglich der Beschwerden zur E-ID-Abstimmung vom letzten September. Als Referendumsführer (https://t.co/z4qsOCZc6k @Referendum_eID) gegen die E-ID waren die Piraten vom Volksbeschluss auch direkt betroffen.
Die Einmischung der Swisscom in den Abstimmungskampf hat gegen das Gebot der Neutralität von staatsnahen Unternehmen verstossen. Ob das sehr knappe Abstimmungsergebnis ohne diese Involvierung anders ausgefallen wäre und das Gesetz abgelehnt worden wäre bleibt weiterhin die grosse Frage.
Die Piratenpartei hat in der Vergangenheit mehrere Transparenzinitiativen mitlanciert. Die heute gültige Transparenzregulierung zeigt wieder mal deutlich auf, wie wichtig klare Vorgaben und entsprechende Meldungen sind. (siehe https://t.co/sOrByew1oL und https://t.co/jpEj2cQMWy)
Jorgo Ananiadis, Präsident der Piratenpartei: „Die Argumente der Bundesrichter zeigen auf, dass politische Transparenz immer noch viel zu viel „Interpretationsspielraum“ erlaubt. Das muss jetzt aufhören!“
Auch die Einmischung von Ringier und TX Group mit massenhaft gratis Werbung fürs Pro-E-ID-Lager war sehr bedenklich, insbesondere da diese Zuwendungen (zu) spät gemeldet wurden. Dass Medien tendenziös berichten dürfen, ist aber legal und wohl im Sinne der Medienfreiheit. Von einem Identifikationszwang ihrer Leser würden sie auch direkt profitieren, vermuten sie wohl.
Stimmrechtsbeschwerden haben in der Schweiz generell einen schweren Stand, die Piraten haben damit zahlreiche Erfahrungen gemacht. Berechtigte Beschwerden der Piratenpartei wurden in der Vergangenheit mehrmals unter Verweis auf Art. 189 Abs. 4 BV abgewiesen. (siehe z.B. https://t.co/rs9Vzkc9Js Urteil des BGer: 1C_359/2021 ) Nur einmal führte dies zu einer Wiederholung der Abstimmung (Abstimmung über die Initiative „Für Ehe und Familie – gegen die Heiratsstrafe“ Urteil des BGer: 1C_315/2018).
+++ Medienmitteilung +++ Medienmitteilung +++
https://t.co/GxanxgbmL2
🚨Die Altersverifikations-App der EU in 2 Minuten gehackt.🚨
Altersverifikation im Internet hilft so oder so nicht Kinder zu schützen!
- Altersverifikation greift aber in die Privatsphäre aller Erwachsenen ein.
- Altersverifikation führt dazu, dass BigTech und weitere Unternehmen ihre Datenbanken mit sensiblen persönlichen Informationen anreichern - alles auch anfällig für Leaks und Hacks.
- Altersverifikation legt den Grundstein für Identifikation jedes Mausklicks im Internet
Wir warnen schon seit Jahren davor und haben deshalb alleine das Referendum gegen das Jugendschutzgesetz ergriffen (@AusweiszwangN) und auch zwei Mal gegen die E-ID (@Referendum_eID).
Hilf uns mit im Kampf für ein freies Internet.
Werde Mitglied:
https://t.co/NBXWXxXEwc
Hacking the #EU#AgeVerification app in under 2 minutes.
During setup, the app asks you to create a PIN. After entry, the app *encrypts* it and saves it in the shared_prefs directory.
1. It shouldn't be encrypted at all - that's a really poor design.
2. It's not cryptographically tied to the vault which contains the identity data.
So, an attacker can simply remove the PinEnc/PinIV values from the shared_prefs file and restart the app.
After choosing a different PIN, the app presents credentials created under the old profile and let's the attacker present them as valid.
Other issues:
1. Rate limiting is an incrementing number in the same config file. Just reset it to 0 and keep trying.
2. "UseBiometricAuth" is a boolean, also in the same file. Set it to false and it just skips that step.
Seriously @vonderleyen - this product will be the catalyst for an enormous breach at some point. It's just a matter of time.
🇩🇪 🏆✨ Tränen der Freude: EU-Parlament beerdigt die #Chatkontrolle - am 4. April müssen Techkonzerne aufhören! Historischer Tag für Demokratie und Privatsphäre! DANKE für euren unfassbaren Widerstand! ❤️
🔥 Aber Achtung: Sie werden es wieder versuchen... ⚔️
#renatosigg, Piratenpartei Zürich in den #toptnews mit einer kurzen Stellungnahme zum #evoting im Bezug auf das "Debakel" in @BaselStadt .
https://t.co/oGoEtjl2qt
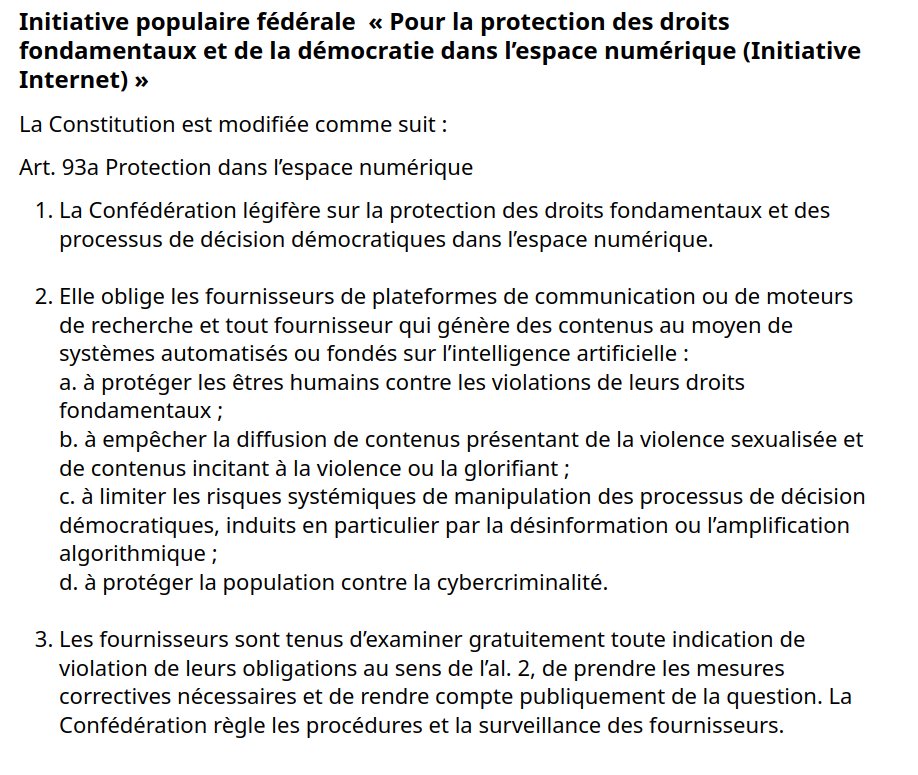
Comment en partant d'une bonne volonté, des élus de tous bords veulent briser Internet en Suisse d'une manière jamais vue.
Cette texte ouvre les portes à tous les abus possible. L'alternative? reconnaître le droit à l'intégrité numérique et développer le droit pénal correspondant