Engenheiro, Advogado, Especialista em segurança no desenvolvimento de software, Youtuber. Gestor do canal SafeSrc e outros.
Publicado a partir da Florida/USA
4.837 contas do GitHub sequestradas plantaram um stealer de segredos em workflows de CI, que rodou em ao menos 1.806 repositórios. Revise commits "ci: restore" e "ci: cleanup" em workflows e rotacione os segredos de CI se houver rastro.
https://t.co/HbUXt0fTbD
React Server Components: falha crítica de RCE sem autenticação em react-server-dom-webpack, -parcel e -turbopack, agora com CVE-2026-126187. Atualize para 19.0.9, 19.1.10, 19.2.9 ou 19.3.1 e revise o framework (ex.: Next.js) que embute esses pacotes.
https://t.co/E3FvjiHr4R
Falha crítica no Xen Orchestra (VSA-2026-062) é explorada: um cookie de autenticação forjado, tratado em requisições da API REST, dá acesso Admin e permite assumir hosts XCP-ng como root. Atualize XO/XOA já ou isole a interface em rede de gestão.
https://t.co/5KwL8IrYHb
bee-js 13.3.0 (escopo ethersphere no npm) foi comprometido: baixa e executa JS do atacante na instalação. Um commit direto sem assinatura disparou o workflow de publicação com trusted publishing. Quem instalou: remova a versão e rotacione segredos.
https://t.co/CMlNYFG0ru
CISA incluiu no KEV a CVE-2026-102895 (CVSS 9.8): autenticação imprópria no GPUStack, plataforma open source para clusters de GPU e deploy de modelos de IA. Há exploração ativa. Se você expõe o GPUStack, restrinja o acesso e aplique o patch.
https://t.co/t0zM7F3zHA
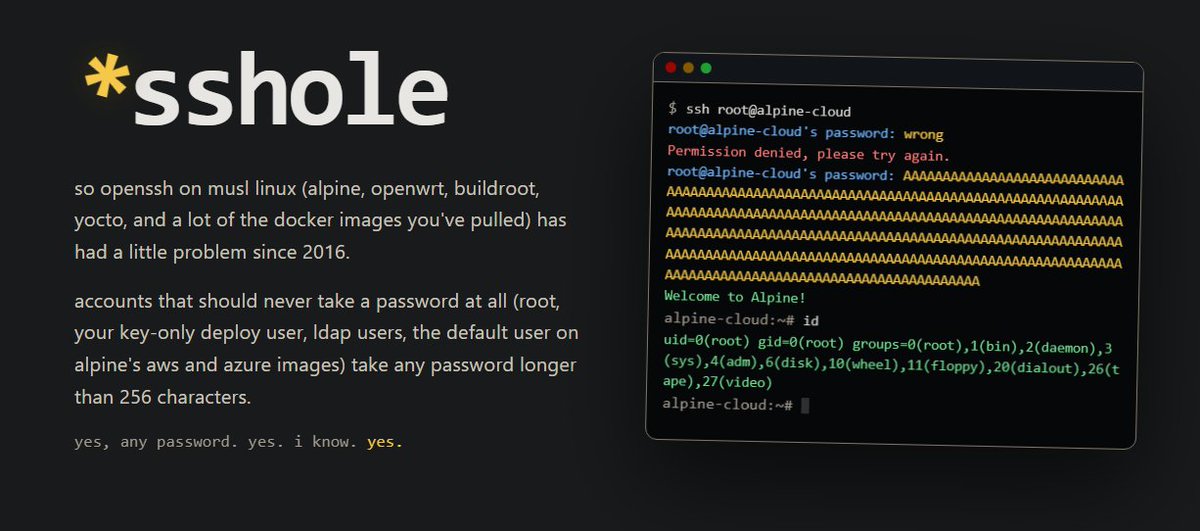
"sshole" (CVE-2026-123158): OpenSSH anterior à 10.6p2 em Linux com musl (Alpine) sem PAM permite login em contas sem senha. Exploração começou em menos de 9h após a divulgação. Usa sshd em imagens Alpine? Atualize para 10.6p2.
https://t.co/1FLIgpBD7Y
Atenção para vulnerabilidade crítica do Linux que atingem algumas distros (Alpine Linux, OpenWrt, Buildroot, Yocto, e podem haver outras).
Qualquer senha maior que 256 caracteres pode ser usada para autenticar contas sem senha, que não deveriam permitir login.
Ataque é chamado de SSHOLE e não tem CVE definido ainda. Recomendação é atualizar.
🚨 Critical OpenSSH flaw allows passwordless account access using any password over 256 characters
https://t.co/gILS1Dxn1w
A newly disclosed vulnerability dubbed *sshole has been discovered in OpenSSH installations using musl libc, potentially allowing attackers to bypass authentication and gain access to accounts that should reject password logins entirely.
The flaw affects certain configurations of Alpine Linux, OpenWrt, Buildroot, and Yocto where PAM is disabled and password authentication remains enabled. Under specific conditions, attackers can authenticate to locked accounts using arbitrary passwords between 257 and 1,024 characters.
The researcher demonstrated that affected Alpine Linux cloud images could allow attackers to gain root privileges through a passwordless administrative account.
OpenSSH 10.6p2 addresses the issue. Administrators are urged to update immediately or disable SSH password authentication until patches can be applied.
PolinRider voltou: versões maliciosas de pacotes npm legítimos (ex.: react-contact-forms 0.5.2) usam a blockchain Ethereum para esconder o IP do C2 e rodam payloads em memória. Revise lockfiles e CI que instalaram esses pacotes.
https://t.co/Ook2Pp1NQv
Falha crítica no APT, CVE-2026-109518: quem controla o tráfego HTTP de download troca um pacote verificado e roda código como root. Depende de retry, padrão desde Debian 12 e Ubuntu 22.04. Atualize o APT em hosts, imagens de contêiner e runners de CI.
https://t.co/6w0qFmln2e
CISA incluiu no KEV o CVE-2026-119977, uma race condition TOCTOU no core do WordPress, com exploração ativa. Quem mantém sites: atualize o core (o aviso do Cyber Centre cita a 7.1.4) e, até lá, bloqueie o acesso HTTP a wp-content/upgrade.
https://t.co/CiaqFUB6cr
BTCPay Server (processador de pagamentos open source e self-hosted) está tendo hot wallets esvaziadas em instâncias na 2.4.1 ou anterior. O projeto pede atualização para a 2.4.7. Lição: software que guarda chaves não pode ficar sem patch.
https://t.co/HJT7y98a12
Atacante com acesso ao marketplace do Cursor publicou cópia adulterada da extensão anthropic.claude-code (2.1.312 e 2.1.313), no ar ~11h em 29/10. Fazia recon do host e tentava reverse SSH tunnel. Remova, use a 2.1.314 e revise authorized_keys.
https://t.co/bZxqpVPhrh
Drupal alerta: CVE-2026-118539, falha de autorização ausente no Commerce Core, já é explorada. Rotas e campos desprotegidos permitem bypass de acesso. Afeta até 2.41 e 3.0.0 a 3.3.13. Atualize para 3.3.13 ou 8.x-2.41.
https://t.co/lbWoXor9sE
A Northflank, plataforma de hospedagem de apps, pediu que clientes rotacionem variáveis de ambiente e chaves após um incidente. Houve relatos de uso não autorizado de chaves de API de IA. Rotacione segredos, defina limites de gasto e revise logs de uso.
https://t.co/5GnqhqfJIl