🚨 Ataki przez Ninja Forms i WPC Product Bundles
Od 4.10 luki bez logowania tworzą ukryte konto admina. Sprawdź wersje: Ninja Forms 3.15.4+, WPC Product Bundles 8.6.7+. Poprawki są od września.
Źródło: https://t.co/Eovoy85TWd
#WordPress
Kod SMS to najsłabsza forma 2FA. Na fałszywej stronie oszust przechwyci go razem z hasłem. Przed phishingiem chronią dopiero klucze dostępu i klucze sprzętowe. https://t.co/YRZeIFSLWx #2FA
🔄 Google Ads sam doda promocje ze strony od 12.10
Domyślnie włączone w Search i PMax. Usuń nieaktualne rabaty ze strony albo wyłącz Automated Promotions.
https://t.co/20uZVyybUe
#GoogleAds
⚠️ Luka w WordPressie nadal atakowana
CVE-2026-87902, wersje 4.7.0 do 7.1.1, bez logowania, ataki od 22.09. Zaktualizuj do 7.1.2 i sprawdź adminów.
Napisz do mnie i zapytaj o opiekę techniczną.
https://t.co/gzUIeLImDV
#WordPress
📅 e-Doręczenia: brak adresu to nie kara
MRiT (01.10.2026): bez aktywnego adresu pisma przyjdą na papierze. Po aktywacji pilnuj skrzynki, bo pismo nieodebrane 14 dni liczy się jako doręczone.
https://t.co/gVmUG8R2KU #przedsiębiorca
🚨 Wyciek z Fakturowni objął klucze API
Firma potwierdza, że wyciekły też klucze integracji z ustawień kont.
👉 Co musisz zrobić: wpisz nowe klucze, nie tylko zmień hasło.
https://t.co/fTYK5TT4RZ #cyberbezpieczeństwo
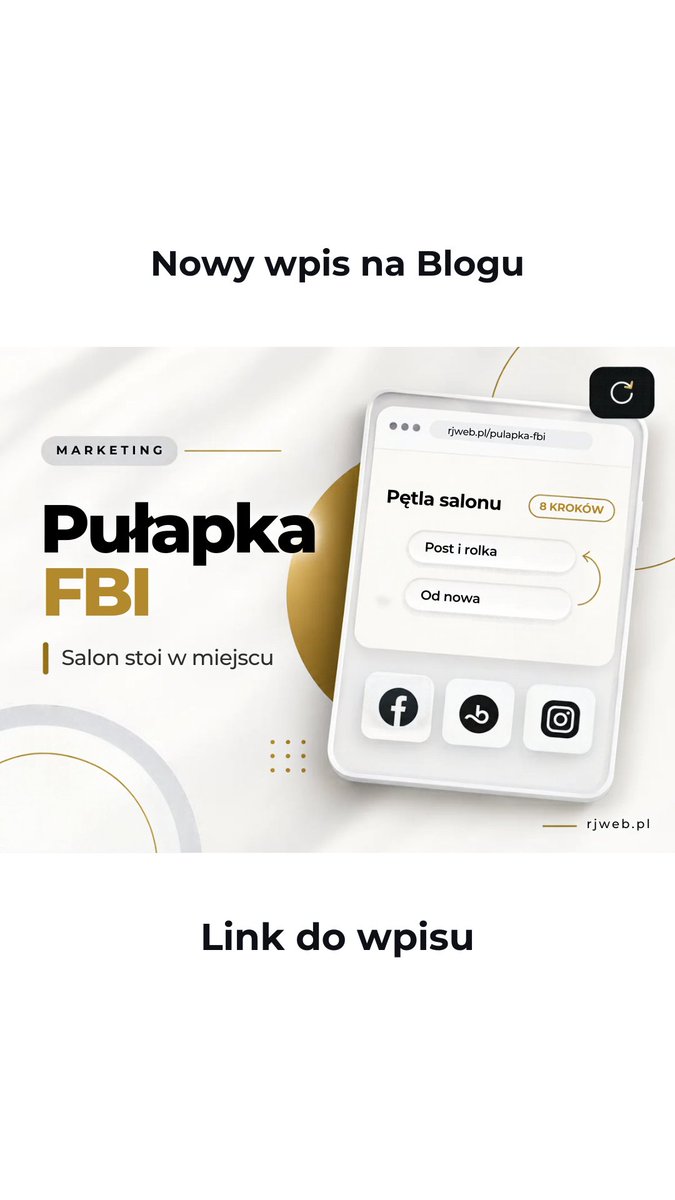
Pułapka FBI to strefa komfortu, nie kryzys. Facebook, Booksy i Instagram wystarczają, więc nic się nie zmienia. Sufit widać dopiero przy pierwszym pracowniku. https://t.co/gve41VB6T4 #salonbeauty
2️⃣4️⃣6️⃣0️⃣ – tyle zgłoszeń zagrożeń cyberbezpieczeństwa otrzymał CSIRT @NASK_pl minionej doby🚨.
Spośród nich zidentyfikowano 7️⃣3️⃣4️⃣ nowe incydenty, które są obecnie obsługiwane.
@CERT_Polska wpisał również 7️⃣4️⃣8️⃣ domen na listę ostrzeżeń – to strony, które wyłudzają dane i pieniądze Polaków.
@CSIRT_MON otrzymał natomiast 4️⃣9️⃣6️⃣ zgłoszeń i zidentyfikował 2️⃣6️⃣ incydentów, które dotyczyły aktywności grup haktywistycznych.
Dbajmy o nasze bezpieczeństwo w sieci❗ 💻🔒
#MinisterstwoCyfryzacji #MinisterstwoObronyNarodowej #cyberbezpieczeństwo #NASK #CERTPolska
CVE-2026-78006: The Events Calendar (600k+ stron) ma lukę CVSS 9.8, atak bez logowania. Wersje do 6.17.4 podatne, łatka to 6.17.4.1. https://t.co/E2VmJkb7xv
Zgoda rodzica na publikację zdjęć dziecka w żłobku przestaje mieć znaczenie. Od 1.09.2027 żłobek nie opublikuje wizerunku nawet z podpisem rodzica w segregatorze. Zdjęcia wolno robić, nie wolno publikować.
https://t.co/5YQqRBefrE #RODO
Elementor Pro 4.2.1 i starsze: wgranie pliku bez logowania. Haczyk: pole File Upload bez Required, a Required jest domyślnie wyłączone. Łatka to 4.2.2. https://t.co/BuiYlxwltz #WordPress
Nowy gabinet nie potrzebuje strony. Potrzebuje pierwszych trzydziestu klientów, a to co innego.
Wizytówka Google z opiniami da więcej niż strona kupiona w tym samym tygodniu.
https://t.co/qt9uizRegm
#lokalneSEO
Obowiązek oznaczania treści AI działa od 2 sierpnia i prawie nikt o tym nie mówi. Udaje człowieka albo realne wydarzenie, oznaczasz. Tylko pomaga w pracy, nie oznaczasz. Reszta to szczegóły: https://t.co/8UTJygYR9m #AIAct
5 gwiazdek na Google od Marka, prezesa lokalnego klubu sportowego: „sprawnie, z zaangażowaniem i dbałością o szczegóły". Trwa promocja wakacyjna na wszystkie usługi. Dzięki za Twoją uwagę i miłego weekendu.
https://t.co/vFohw3kDaJ
5 gwiazdek i opinia, która mówi wszystko: zaufanie, szybki kontakt, konkretna robota od projektu po wsparcie techniczne. Dziękujemy! Chcesz podobnych efektów? https://t.co/PYvBQfBuEW #rjweb
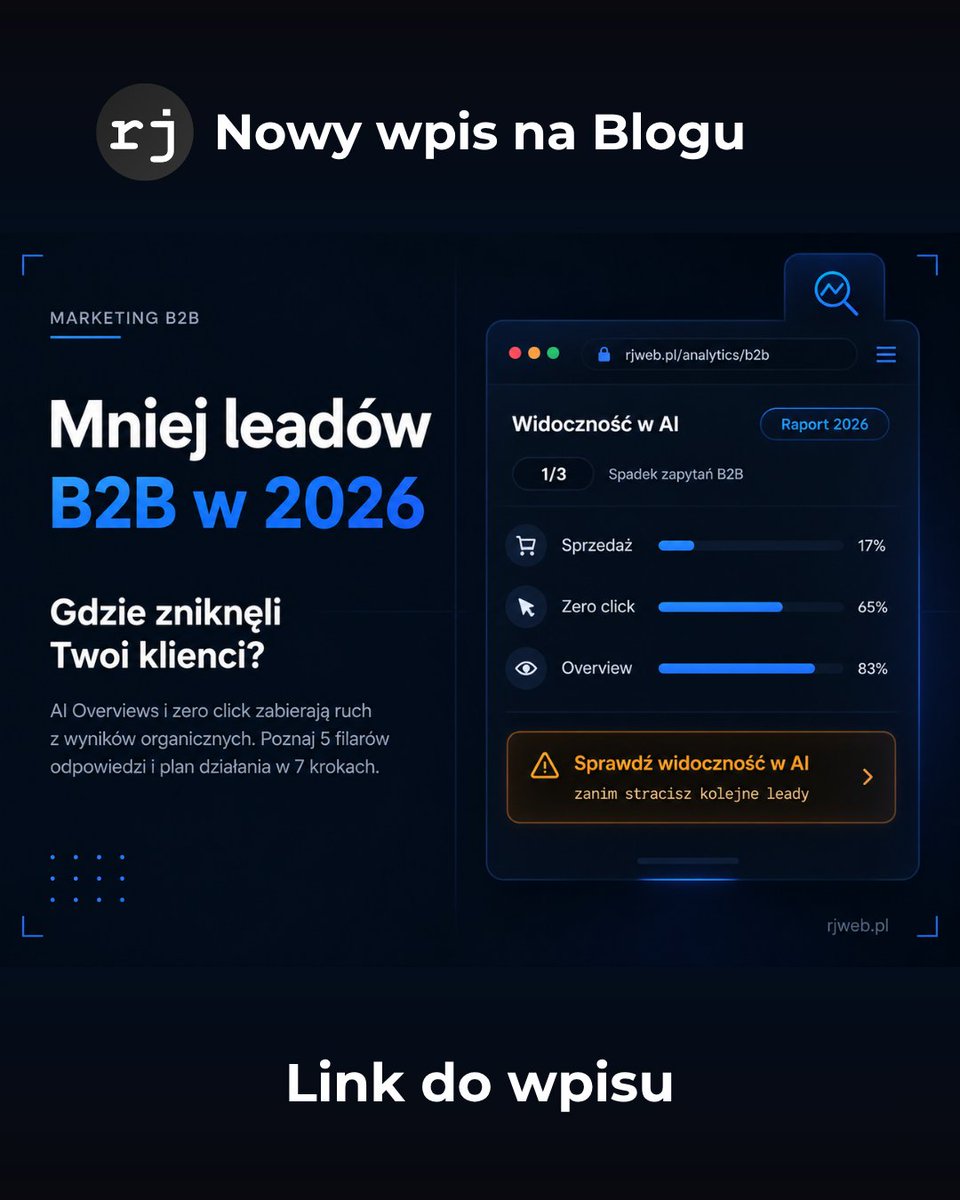
83% wyszukań z AI Overview kończy się zero kliknięć. Realny spadek leadów B2B ma przyczynę, nie jest wyrokiem na marketing: https://t.co/Morc1CKXaK #b2b
Rok współpracy z jednym klientem mówi o web devie więcej niż portfolio.
Świeża opinia: projekty dopracowane, terminy dotrzymane, polecenie z czystym sumieniem.
Dzięki, Krzysztof. Terminowość to nie bonus, to podstawa. ⭐️
https://t.co/fNdsA8wLTs