¿Quieres subirte al escenario de #RootedCON Madrid 2027? ¡Abrimos el Call for Papers!
Buscamos investigaciones, hacking real, herramientas, PoC y conocimiento técnico.
¡Anímate!
📩 https://t.co/GnqQHvBYYM
#RootedCON2027#CFP
¿Qué esta pasando con nginx?
Se sigue liando con las vulnerabilidades que está sacando la IA. Ayer fue Java, y ahora le toca a nginx.
La empresa Xint, que se dedica precisamente a buscar fallos con IA, ha publicado NGINX2Root: cinco agujeros en nginx que permiten ejecutar código en un servidor sin contraseña. Y si lo juntas con un fallo del kernel de Linux, el atacante acaba siendo root.
El peor de los cinco está en HTTP/2 y lleva ahí desde 2015. Afecta a todas las versiones desde la 1.9.5 hasta la 1.31.8. O sea, casi cualquier nginx que tengas por ahí: según Xint, el 98,9 % de los servidores con versión visible en Shodan estaba afectado.
Lo han probado en AWS, Google Cloud, Azure, en servidores físicos y hasta saltándose un contenedor Docker para llegar al host.
Pero tranquilidad, que hay solución. nginx ya tiene parche: la 1.30.7 si vas en stable y la 1.31.9 si vas en mainline. Lo del kernel todavía no está parcheado, pero mientras tanto puedes mirar si el módulo SCTP se puede cargar en tus máquinas, que es por donde entra.
🆕 RootedCON Newsletter
¿Qué hace #RootedCON cuando no hay RootedCON? Nos lo preguntan bastante.
La respuesta: meternos en más fregados. :)
Barcelona, #STIC2026, investigaciones, #RootedCON Madrid 2027…
Lo contamos en nuestra nueva edición abierta.
Y sí, es gratis. 👇
https://t.co/eyGryR0xoz
👀 ¡OJO con esto!
Si tenéis servidores con Java, hoy toca revisar. Ha salido Java4Shell (CVE-2026-114938), un fallo en el propio OpenJDK que en ciertas condiciones permite ejecutar código en remoto sin necesidad de contraseña. Le han dado un 9,2 sobre 10 de gravedad.
Lo ha encontrado la empresa de seguridad Calif, y lo curioso es dónde estaba: en el decodificador de Base64. Java usa una rutina optimizada para procesadores x86 modernos con AVX-512, y un Base64 mal formado puede hacer que escriba donde no debe en la memoria. A partir de ahí, con bastante maña, consiguieron tomar el control del proceso.
Según Calif, lo han logrado con la configuración por defecto de Jira, Confluence, Jenkins, Keycloak, Artifactory o PingFederate, sin estar logueados. En Elasticsearch, Kafka o Solr hace falta estar autenticado.
Iba a publicarse de forma coordinada, pero se filtró antes de tiempo. Oracle ha sacado parches hoy mismo.
Ahora, calma: no todo servidor Java es vulnerable. Tiene que coincidir una versión afectada (se habla de Java 17.0.6 en adelante, y también de la 21 y la 25), un procesador con AVX-512 VBMI y una aplicación que haga llegar ese Base64 al decodificador. En ARM no afecta. Y de momento nadie ha confirmado ataques reales.
Lo que más ha llamado la atención: Calif dice que usó agentes de IA para dar con el fallo en una hora y tener el primer exploit en dos horas, por menos de 200 dólares en tokens. Son sus cifras, pero dan que pensar...
Si os toca: java -version para ver qué tenéis, actualizad el JDK (y comprobad también los JDK que vienen dentro de productos y contenedores). Mientras tanto, Calif propone arrancar con -XX:-UseBASE64Intrinsics para desactivar la parte vulnerable.
No es otro Log4Shell, pero se le parece bastante.
Seguimos sacando caras de #RootedStaff.
EXPEDIENTE #008: MEGA098
Hoy le toca a Miguel, responsable de #RootedPT.
SIEM, Blue Team y una palabra que vuelve a repetirse por aquí: comunidad.
El resto, en el expediente. 👇
Something is cooking at #RootedCON.
Together with @corelanc0d3r, we're preparing something special for those who like to go deep.
Training. Exploitation. Real skills.
Stay tuned!
#Rooted2027#Corelan
¿Plan para el domingo? Café, 16 bits y un bootloader que ya hace algo más que arrancar. ;)
Román Ramírez (@patowc) sigue con su serie de artículos BIOS Legacy/x86. Ensamblador, interrupciones BIOS y hasta el candado de RootedCON.
Léelo y suscríbete a RootedCON Newsletter 👇
https://t.co/bKnbfctiow
Hoy es viernes 13. ¿Qué podría salir mal?
Pilla tu entrada y esta noche bailamos hasta que se levante el sistema 😏
🎟️ https://t.co/ARZaKf5FFQ
#RootedCON#HackTheMusic
Hoy es viernes 13. ¿Qué podría salir mal?
Pilla tu entrada y esta noche bailamos hasta que se levante el sistema 😏
🎟️ https://t.co/ARZaKf5FFQ
#RootedCON#HackTheMusic
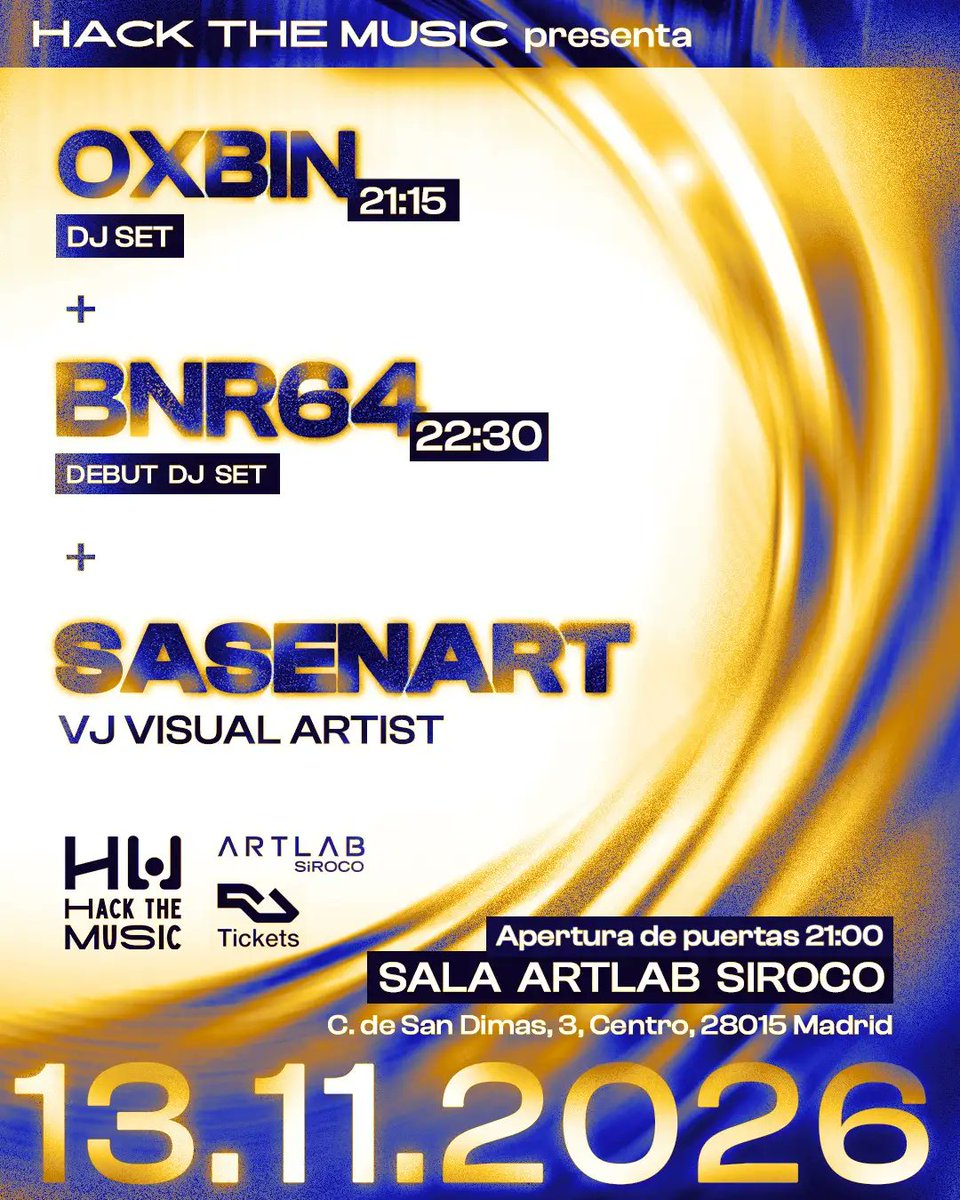
Mañana hay bolo. Te vemos ahí, ¿verdad? 🙃
HACK THE MUSIC presenta: Oxbin + BNR64 + Sasenart
📍 Sala ARTLAB Siroco, Madrid
📅 13 noviembre
#HacktheMusic#RootedCON
Si hoy Outlook o Teams os van fatal, no sois los únicos. Microsoft 365 lleva desde ayer con una caída bastante seria y a estas horas todavía no está resuelta.
Empezó con el correo de Exchange en el continente americano, pero ya ha saltado a otras regiones y toca también SharePoint, Copilot y Defender XDR.
Lo que cuenta Microsoft es que no ha sido por exceso de tráfico: se les cayeron varios servidores de golpe, el resto no aguantó la carga y algunos de los que levantaron se volvieron a caer. No apunta a ningún ataque, pero tampoco saben todavía cuál es el origen, así que no hay hora de vuelta a la normalidad.
Los que lleváis un tenant podéis seguirlo con las incidencias MO1550821 y EX1550543. Si el panel de admin tampoco os carga. Y si Defender XDR no os abre, tranquilos, que la protección de los equipos sigue funcionando por detrás.
Empezamos el viernes gente 🤪
Mañana hay bolo. Te vemos ahí, ¿verdad? 🙃
HACK THE MUSIC presenta: Oxbin + BNR64 + Sasenart
📍 Sala ARTLAB Siroco, Madrid
📅 13 noviembre
#HacktheMusic#RootedCON
🆕 Nuevo artículo en RootedCON Newsletter
En el capítulo anterior conseguimos arrancar un bootloader que no hacía absolutamente nada. :)
Ahora Román Ramírez (@patowc) le da algo de vida: 16 bits, interrupciones BIOS y hasta el candado de RootedCON en pantalla
👇
https://t.co/bKnbfctiow
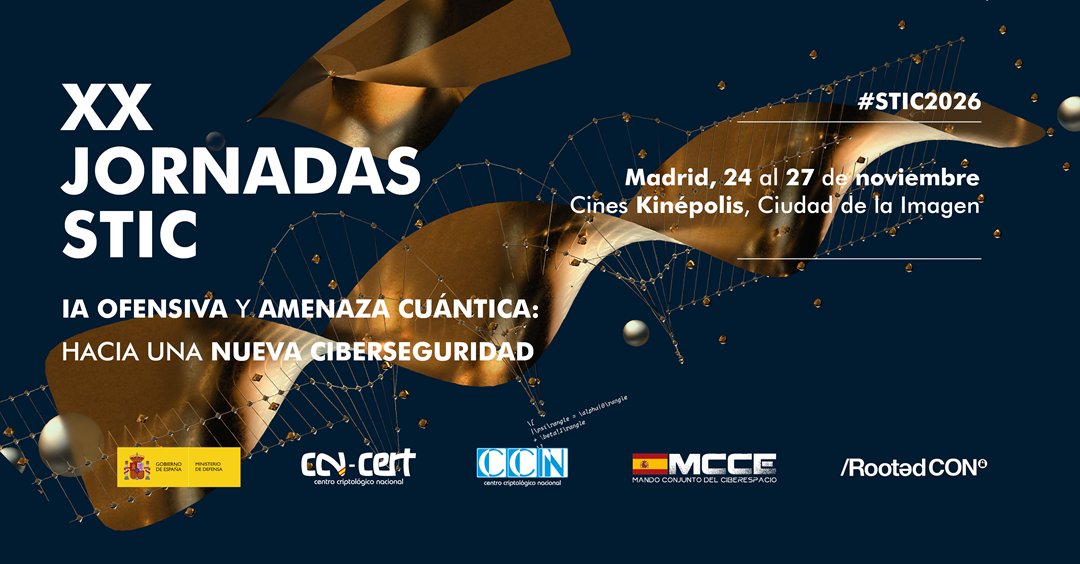
¿Todavía no te has registrado para las jornadas #STIC2026? ¡Aún estás a tiempo!
🗓️ 24 al 27 de noviembre.
📍 Kinépolis, Madrid
Inscripciones abiertas 👇
https://t.co/cDeFoobXNs
¿Usas OpenCode, OpenHands, Cline o Goose?
Hemos publicado una investigación con varios 0-days que permiten ejecutar código desde un repositorio mediante plugins, hooks y MCP.
Reportados y sin parche a fecha de publicación.
Léela y suscríbete 👇
https://t.co/7KaOXVD56F
Queda una semana ¿Te lo vas a perder?
HACK THE MUSIC presenta: Oxbin + BNR64 + Sasenart
📍 Sala ARTLAB Siroco, Madrid
📅 13 noviembre
#HacktheMusic#RootedCON