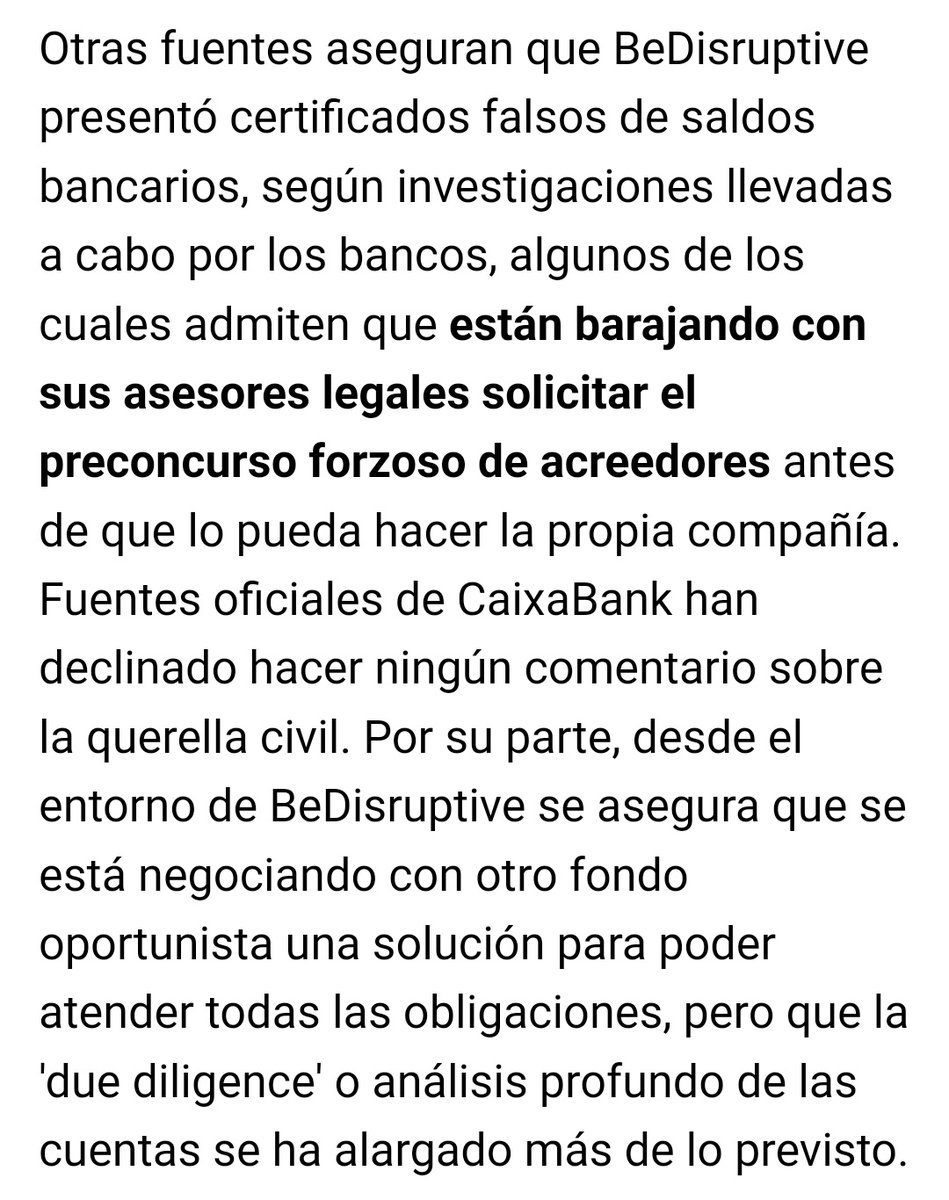
CaixaBank, Santander, Sabadell y BBVA denuncian impagos de la empresa de ciberseguridad BeDisruptive:
- La deuda es cercana a los 80M€
- CaixaBank prepara una querella por impago
- Se le acusa también de presentar falsos certificados de saldo bancario https://t.co/heuLueHXnM
No meter contraseñas/tarjetas en ningún sitio
Desconfiar de todos los mensajes/llamadas incluso que parezcan de bancos y/o similares
Y sobre todo… NO PAGAR NINGUNA MULTA POR SMS
Ni los datos son de la DGT ni son de España.
A pesar de la afirmación del conocido foro español, estos datos pertenecen a Chile, tal y como se puede apreciar con simplemente echarles un vistazo rápido
Todo el mundo dice que estamos ante un ataque de Estado (de Israel) a nivel cibernético, pero sentimos defraudaros, no es así.
Desde nuestro equipo de ciberinteligencia sabemos que casi todas las brechas que afectan a España son Threat Actors que tenemos fichados de hace tiempo
@DariusParadius Santander ha sido por Snowflake, a nivel mundial. Aparte de eso, no tenemos conocimiento de métodos usados en las demás porque no se han hecho públicos por lo que no podemos investigar.
Creemos que hay las mismas brechas que siempre pero ahora públicas, cuando de normal no
@lawwait@elhackernet Porque si le hechas un ojo a los datos de ejemplo, son simplemente datos semi-públicos, son estancos, sus nombres, CIF y dueño (todo público)
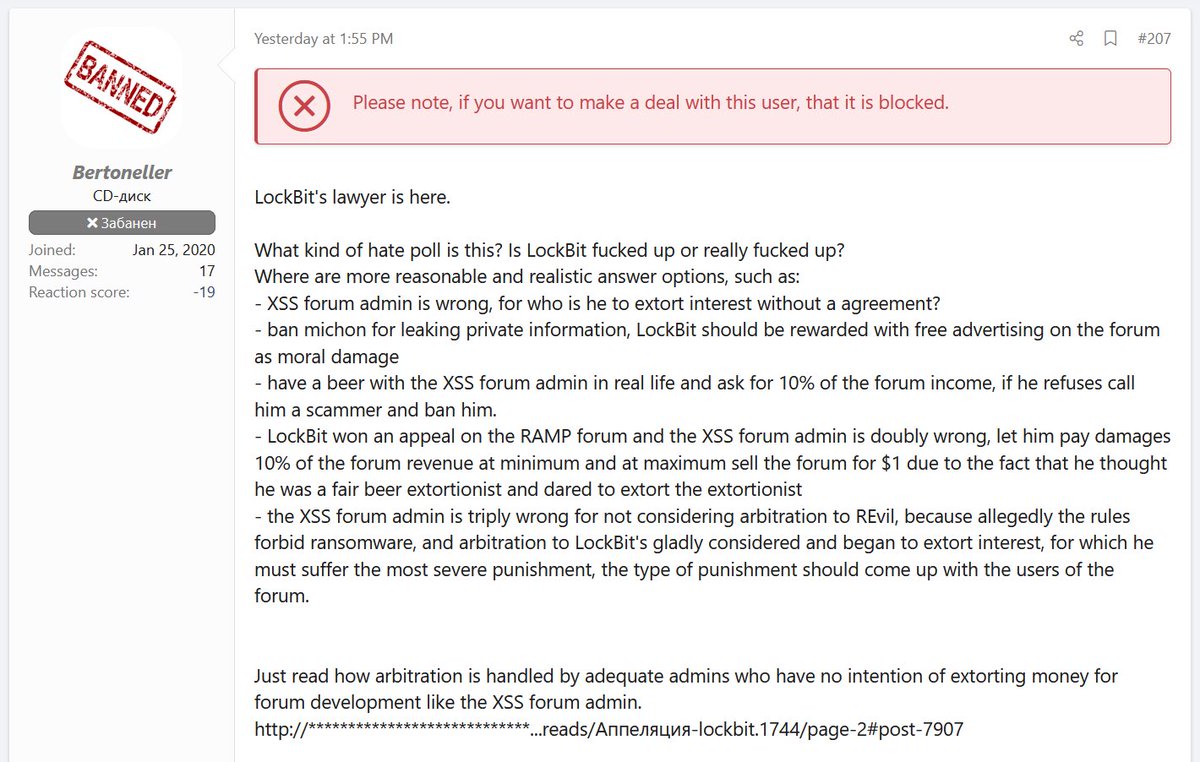
El grupo de ransomware Lockbit introduce su ABOGADO al foro XSS y llega a soluciones para restaurar la paz como el pago del 10% de los ingresos del foro, la venta del foro por 1€…
La estafa del #vishing puede pasarle a cualquiera. Todos somos posibles víctimas porque en algún momento bajamos la guardia.
Lo que le ha ocurrido a Miguel Ángel es una desgracia. Hay métodos para prevenirlo pero, las estafas cada día son más perfectas y difíciles de detectar.
Mucho ánimo y en lo que podamos ayudarte desde la comunidad, cuenta con todos nosotros.
#estafa @ING_es
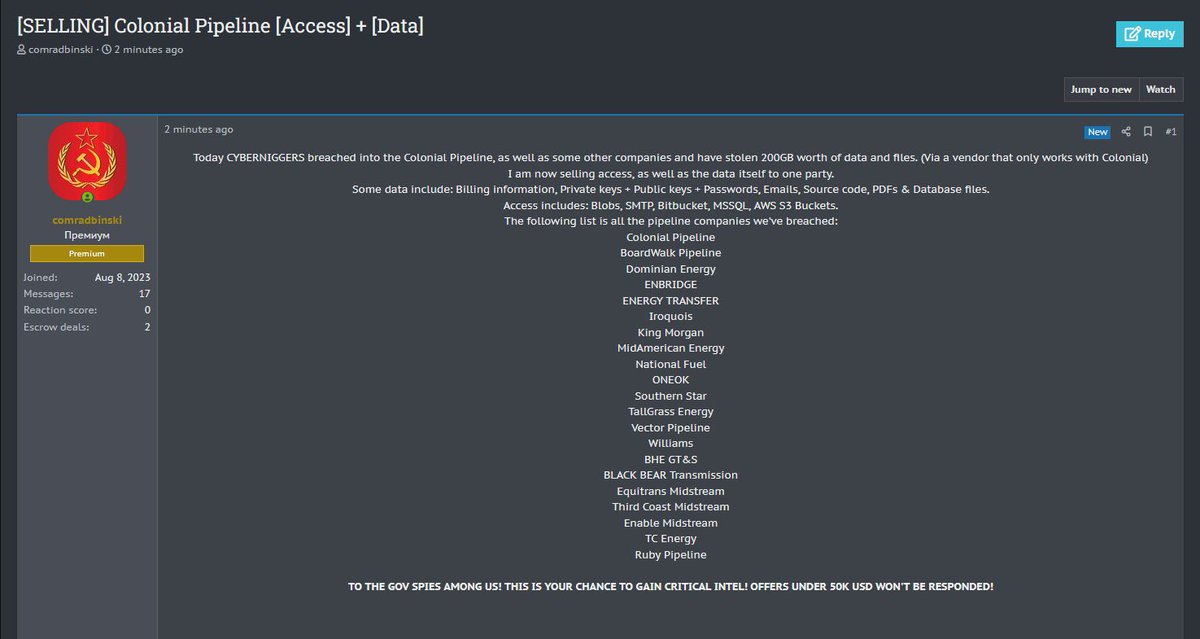
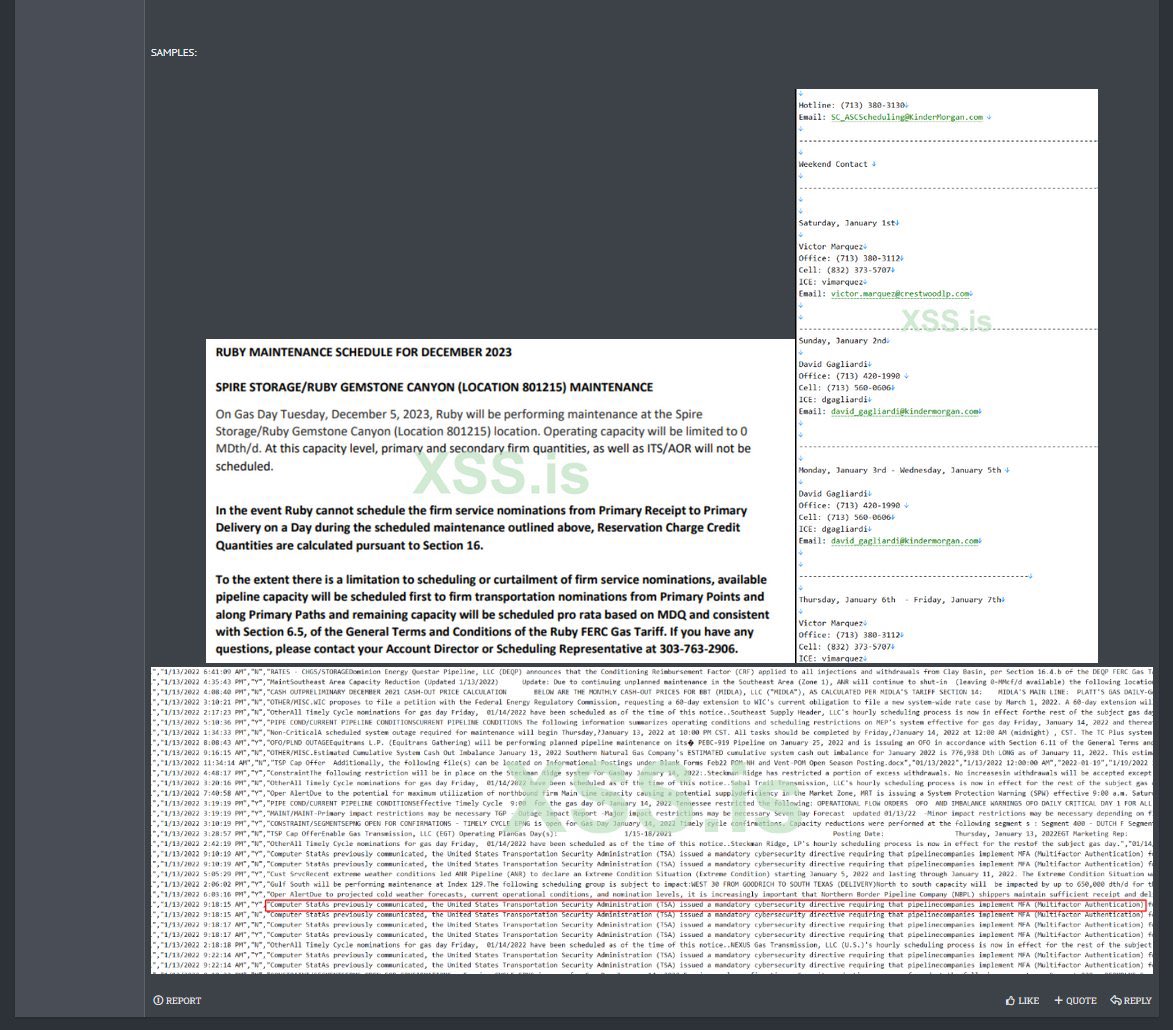
Acaban de volver a poner a la venta el acceso a la “Colonial Pipeline”, infraestructura crítica de Estados Unidos.
Ya sufrió un ataque de ransomware en 2021
😱 Un operador de ransomware Ucraniano, al darse cuenta de que la policia le estaba asaltando, ha subido al tejado de su casa, y le ha hecho esto a la policía...🖕
El sujeto ha acabado detenido por atacar +71 países: https://t.co/Pai3qi89Pm
Descubierto por investigadores de Intezer, SysJoker puede eludir la detección en los tres sistemas operativos.
Este escurridizo malware ha sido utilizado en espionaje, dirigiéndose a una variedad de sistemas a nivel mundial.🌍💥
https://t.co/QyUyk9NRsj
#StaySafeOnline#InfoSec
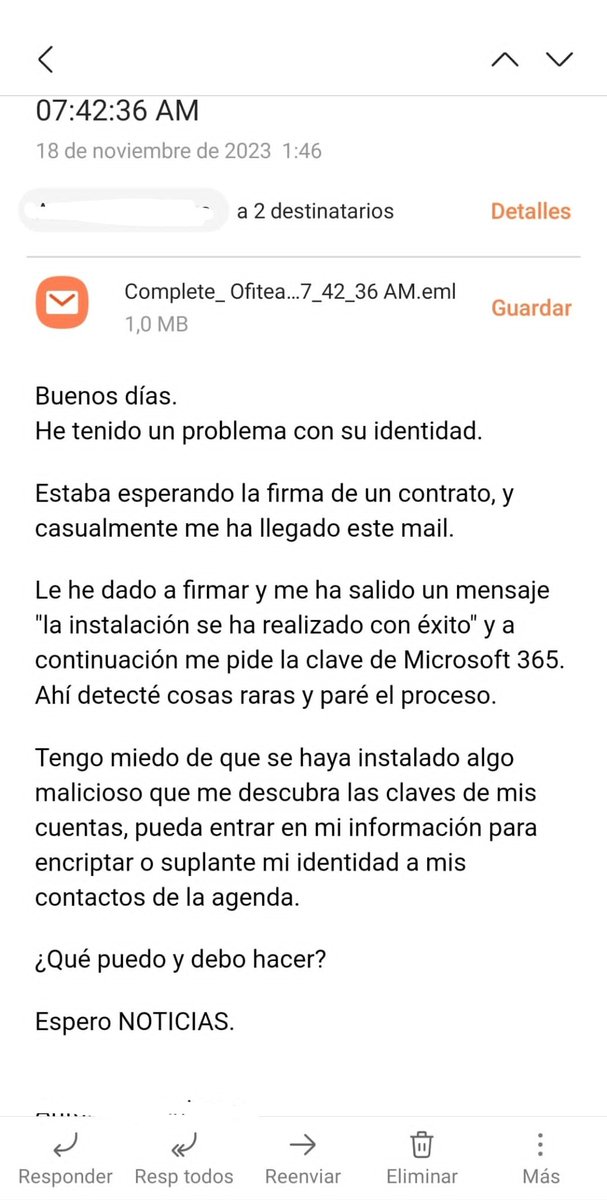
Caso real.
Organización que busca ciberguridad, se le ofrecen servicios, no contesta, no contesta... Indica que no necesita protección.
Mensaje de hoy a las 2 am, posible incidente de ciberseguridad con afectación.
¿Aún sigues pensando que no te va a afectar?
Si no tomamos medidas en la prevención, luego hay que tomarlas en la fase de incidente.
Fase de prevención, protección de e-mail y puesto de trabajo N euros, respuesta al incidente, N x 10 + daño del incidente.
No hay concienciación en las pymes.
#ciberseguridad
#phishing
#Dfir
#fraude
@InLineSistemas@ciberconsejo@seguridadyredes@DerechodelaRed@as_informatico