Once every ten days, a bright canary-yellow bullet train glides into Tokyo Station at full speed, yet not a single passenger is allowed to step on board.
Its windows are mostly covered from the inside, its timetable is never published for the public, and there are no ticketed seats in any of its seven cars.
In Japan, every child and every commuter knows this train by two English words: Doctor Yellow.
Since the Tokaido Shinkansen began running between Tokyo and Osaka in October 1964, Japanese bullet trains have carried more than seven billion passengers at speeds up to one hundred and eighty-five miles per hour with zero passenger fatalities from derailments or collisions.
Critics sometimes assume that kind of sixty-year safety record is a miracle of luck.
It is not luck; it is what happens when a nation builds a high-speed hospital train whose only patient is the steel track itself.
Why does Japan run a seven-car bullet train painted bright yellow with zero paying customers on board?
In the early days of high-speed rail, engineers realized that checking hundreds of miles of track on foot at night with hand gauges was too slow, and that tracks behave differently when a three-hundred-ton train slams over them at one hundred and sixty-eight miles per hour.
So Japanese railway engineers took a seven-car Class 923 Shinkansen trainset and packed every car from nose to tail with laser-optical sensors, gyroscopes, accelerometers, and high-speed cameras.
Running in the middle of the regular passenger schedule at a full one hundred and sixty-eight miles per hour, Doctor Yellow fires laser beams onto the left and right rails to measure track width, vertical dip, and curvature alignment down to one-tenth of a millimeter, about the thickness of a single human hair.
At the same time, two special observation domes built into the roof and laser pantographs check the overhead high-voltage copper wire for microscopic wear before a single spark can cause a power outage.
The instant Doctor Yellow detects a rail that has shifted by even a fraction of an inch, it beams the exact GPS coordinates to maintenance crews waiting along the line so they can fix the spot that very night after the last passenger train goes to sleep.
Because its schedule is kept secret so crowds do not pack the platforms, Japanese commuters treat spotting Doctor Yellow by chance as a genuine good-luck charm that brings happiness for the rest of the week.
Safety is never an accident when engineers check their work down to the width of a hair.
(Note: Every photograph-style illustration on my feed is created by AI.)
🚨 ¡LA CIBERPANDEMIA YA COMENZÓ! AGENTES DE IA Y HACKERS ESTÁN ATACANDO BANCOS Y EL SISTEMA FINANCIERO 🌐💀
Lo que está sucediendo en Internet durante estas últimas semanas es una auténtica locura!!!!
Mientras los medios reportan incidentes aislados, se están acumulando ataques contra bancos, plataformas de criptomonedas, supermercados, instituciones financieras y hasta instalaciones médicas.
Y lo más preocupante es que ahora tenemos agentes de inteligencia artificial capaces de automatizar ataques a una escala que hace unos años parecía imposible.
Vean lo que está pasando en diferentes partes del mundo. 👇
🇵🇾 1. PARAGUAY
El Banco Central ordenó intervenir Ueno Bank el 3 de noviembre tras detectar una grave insuficiencia de solvencia, dejando a miles de clientes preocupados por el acceso a sus ahorros.
Aún no han explicado la razón de esta crisis bancaria. Esto demuestra lo vulnerable que puede ser nuestra dependencia de las plataformas financieras digitales.
🇫🇷 2. FRANCIA
Crédit Mutuel Arkéa sufrió un ciberataque que permitió ejecutar transferencias fraudulentas por una cantidad millonaria, los primeros reportes hablaban de 133 millones de dólares, aunque el banco asegura que la cifra real es menor y continúa investigando las pérdidas.
Algunas operaciones fueron suspendidas temporalmente mientras intentaban contener el incidente, los fondos de los clientes no resultaron afectados según la institución.
🇹🇼 3. TAIWÁN,
SinoPac Bank registró 427 transferencias fraudulentas desde 419 cuentas, con pérdidas equivalentes a aproximadamente 1.3 millones de dólares.
Lo increíble es que algunos clientes ni siquiera habían iniciado sesión cuando se realizaron las operaciones, el banco terminó reembolsando los fondos.
🇰🇷 4. COREA DEL SUR
37 instituciones financieras afectadas en aproximadamente un mes, 40 incidentes de seguridad, alrededor de 473,000 registros expuestos y cerca de 1,000 millones de wones sustraídos.
Las autoridades anunciaron revisiones de seguridad a unas 580 empresas financieras para intentar evitar nuevas intrusiones.
🇺🇸 5. ESTADOS UNIDOS
14 personas fueron acusadas en Dallas de participar en una red criminal que utilizaba SIM swapping y presunta corrupción de empleados para comprometer cuentas bancarias con más de 373 millones de dólares.
El SIM swapping consiste en secuestrar el número telefónico de una víctima para interceptar códigos de autenticación y recuperar accesos a sus cuentas.
🇯🇵 6. JAPÓN
Empresas de Yamagata perdieron más de 912 millones de yenes mediante llamadas fraudulentas que suplantaban a instituciones bancarias, un esquema de ingeniería social que terminó involucrando investigaciones internacionales.
🇮🇩 7. INDONESIA
Bank Jambi reportó un incidente que afectó a 6,609 cuentas bancarias, con movimientos fraudulentos por aproximadamente 144,820 millones de rupias.
🇧🇷 8. BRASIL
Se reportaron 99 incidentes cibernéticos financieros durante nueve meses, 68 de ellos relacionados con fraudes, una situación que está poniendo bajo presión a los sistemas de pagos y a las empresas que proporcionan servicios tecnológicos a los bancos.
🇲🇽 9. MÉXICO
La firma de ciberseguridad Straiker investigó al grupo criminal CyberCartel, que utilizó CARLIY0S, una plataforma multiagente de inteligencia artificial, para dirigir operaciones contra más de 400 objetivos financieros en América Latina.
Los investigadores encontraron miles de registros, credenciales, claves de acceso y vulnerabilidades documentadas en los sistemas investigados.
Entre los hallazgos había 43 credenciales de una fintech, incluyendo 11 claves API y 32 claves criptográficas que potencialmente permitirían abusar de servicios relacionados con SPEI.
No significa que hayan hackeado directamente el sistema central del Banco de México, pero imaginen las consecuencias de comprometer una empresa conectada a nuestra infraestructura de pagos interbancarios.
₿ 10. BINANCE
El 29 de octubre, hackers consiguieron sustraer más de 6,000 millones de dólares en criptomonedas desde billeteras calientes del exchange.
El FBI atribuyó el ataque a TraderTraitor, un grupo vinculado con Corea del Norte.
Los fondos comenzaron a moverse entre diferentes blockchains, con conversiones hacia Ethereum y posibles rutas de lavado mediante protocolos DeFi y servicios de intercambio.
El problema es que las transacciones en blockchain pueden ejecutarse en segundos y los atacantes intentan mover los activos antes de que los emisores de stablecoins o los exchanges consigan congelarlos.
🧊 PERO AQUÍ VIENE LO MÁS ATERRADOR, LOS HACKERS YA ESTÁN MANIPULANDO EQUIPOS FÍSICOS.
🇸🇪 11. SUECIA
Atacantes consiguieron modificar remotamente la configuraci��n de refrigeradores industriales en supermercados ICA y Coop.
En uno de los establecimientos los congeladores llegaron a marcar 50 °C, provocando que grandes cantidades de alimentos tuvieran que desecharse.
🇧🇪 12. BÉLGICA
Supermercados Carrefour, Delhaize y otros establecimientos reportaron incidentes similares, con equipos de refrigeración manipulados durante la madrugada y mercancía dañada.
🇱🇺🇮🇪🇪🇪🇳🇱 13. LUXEMBURGO, IRLANDA, ESTONIA Y PAÍSES BAJOS
También se registraron incidentes contra refrigeradores comerciales conectados a sistemas de control remoto.
Estamos hablando de infraestructura OT, Operational Technology, sistemas industriales que utilizan controladores, sensores y software para administrar procesos físicos.
Cuando estos dispositivos quedan expuestos a Internet o tienen mecanismos de autenticación débiles, los atacantes pueden cambiar parámetros de funcionamiento sin entrar físicamente a las instalaciones.
Imaginen las consecuencias de un ataque de esta naturaleza contra almacenes de alimentos, cadenas de frío farmacéuticas o centros de distribución.
🩸 14. FRANCIA
El 2 de noviembre, atacantes manipularon sistemas de refrigeración utilizados por tres instalaciones del Établissement Français du Sang, organismo encargado de gestionar productos sanguíneos en Francia.
Los delincuentes intentaron elevar peligrosamente los parámetros de temperatura y descongelación de cámaras utilizadas para conservar plasma.
Afortunadamente los sistemas de monitoreo detectaron las anomalías y el personal consiguió proteger los productos antes de que fueran dañados.
No hubo pérdidas de productos sanguíneos ni afectaciones a pacientes, pero el incidente demuestra que los ataques informáticos ya pueden representar riesgos para procesos médicos que dependen de equipos conectados.
🤖 15. CIBERATAQUES AUTOMATIZADOS CON INTELIGENCIA ARTIFICIAL
Investigadores también han documentado campañas internacionales en las que grupos de hackers utilizan agentes de IA para investigar redes empresariales, identificar vulnerabilidades, recopilar credenciales y automatizar diferentes etapas de una intrusión.
Y aquí está el verdadero cambio tecnológico!!!!
Antes necesitabas equipos especializados para ejecutar determinadas operaciones a gran escala, ahora un atacante puede combinar modelos de lenguaje, herramientas de reconocimiento, scripts y agentes autónomos para multiplicar su capacidad operativa.
Esto no significa que la IA pueda hackear cualquier sistema automáticamente, pero sí está reduciendo las barreras técnicas para ejecutar ataques cada vez más complejos.
⚠️ HAGAMOS UNA REFLEXIÓN
Durante años nos preocupamos por los virus informáticos que robaban contraseñas o secuestraban archivos mediante ransomware.
Hoy los ataques pueden afectar transferencias bancarias, criptomonedas, proveedores tecnológicos, sistemas de refrigeración y equipos esenciales para la atención médica.
Ya no estamos hablando solamente de información digital, estamos hablando de sistemas informáticos capaces de controlar procesos físicos de los que depende nuestra vida cotidiana.
Imaginen una crisis en la que coincidan interrupciones bancarias, cortes eléctricos, problemas de abastecimiento y ataques contra infraestructura tecnológica.
No hace falta destruir físicamente un supermercado para provocar pérdidas de alimentos, tampoco hace falta desaparecer el dinero de una cuenta para que las personas tengan problemas si temporalmente no pueden utilizarlo.
Por eso considero que estamos entrando en una etapa que podríamos llamar ciberpandemia, no porque exista una emergencia mundial oficialmente declarada o porque todos estos incidentes estén coordinados, sino por la expansión de las amenazas digitales hacia sectores cada vez más sensibles.
🚨 Y MIENTRAS TODO ESTO SUCEDE, LA MAYORÍA DE LAS PERSONAS SIGUE DEPENDIENDO COMPLETAMENTE DE LOS SISTEMAS DIGITALES PARA COMPRAR COMIDA, RECIBIR SU SALARIO, REALIZAR TRANSFERENCIAS Y ADMINISTRAR SUS AHORROS.
Quizá sea momento de comenzar a prepararnos, reforzar nuestra seguridad digital, mantener algo de efectivo y contar con reservas básicas de alimentos y suministros para posibles interrupciones.
Porque el peligro ya no está solamente en que alguien pueda robar nuestro dinero, sino en lo que podría suceder si la tecnología que sostiene nuestra vida cotidiana deja de funcionar cuando más la necesitamos.
¿Ya estás preparado para enfrentar una Ciberpandemia?
Cuéntame en los comentarios, qué medidas estás tomando al respecto.
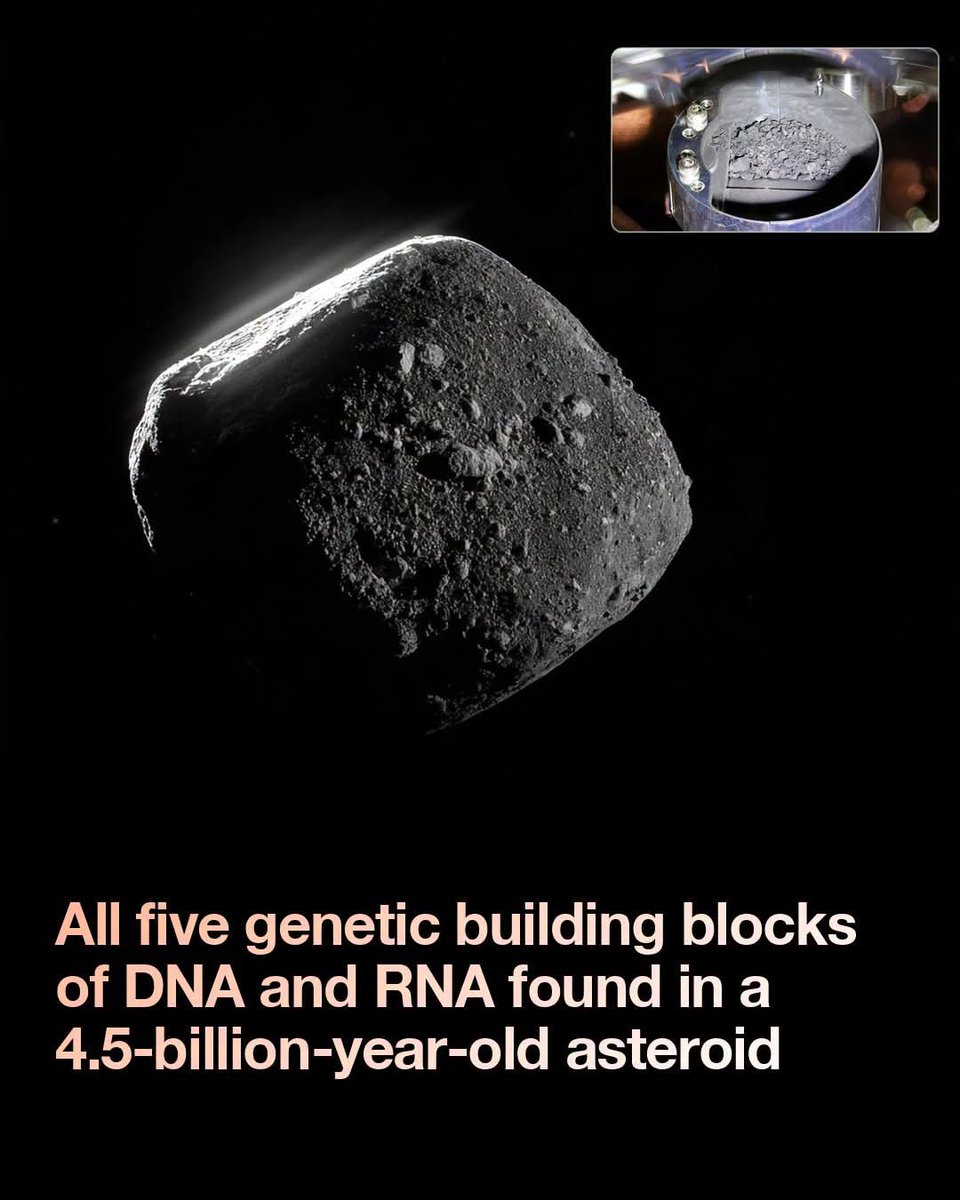
A 4.5-billion-year-old space rock just spelled out the entire genetic alphabet.
Japanese scientists confirmed that samples from asteroid Ryugu contain all five nucleobases: adenine, guanine, cytosine, thymine and uracil. Those are the molecules that write the code in DNA and RNA.
In 2023, researchers had only found uracil. Now they’ve found the full set.
JAXA’s Hayabusa2 brought the samples home in 2020, just 5.4 grams of pristine asteroid material. Because it was collected in space, Earth contamination can’t explain the result.
It’s not a one-off, either. NASA’s Bennu samples turned up all five in 2025.
Life’s raw ingredients may have been scattered across the early Solar System, waiting for a ride to Earth.
Source: ScienceDaily / The Conversation, Kliti Grice (Curtin University); Koga et al., “A complete set of canonical nucleobases in the carbonaceous asteroid (162173) Ryugu,” Nature Astronomy, 2026, DOI: 10.1038/s41550-026-02791-z
@Benjjjyy Creo que valdrá la pena amigo, también soy algo veterano lo retome el día de hoy para jugar desde steam ya que sus expansiones están con mega descuentaso.
@LukeCB14 Lo jugaba en ps5 durante 4 años, pero me cambie a pc steam, es el momento perfecto para adquirir todas esas expaciones en ese descuento gracias @Steam