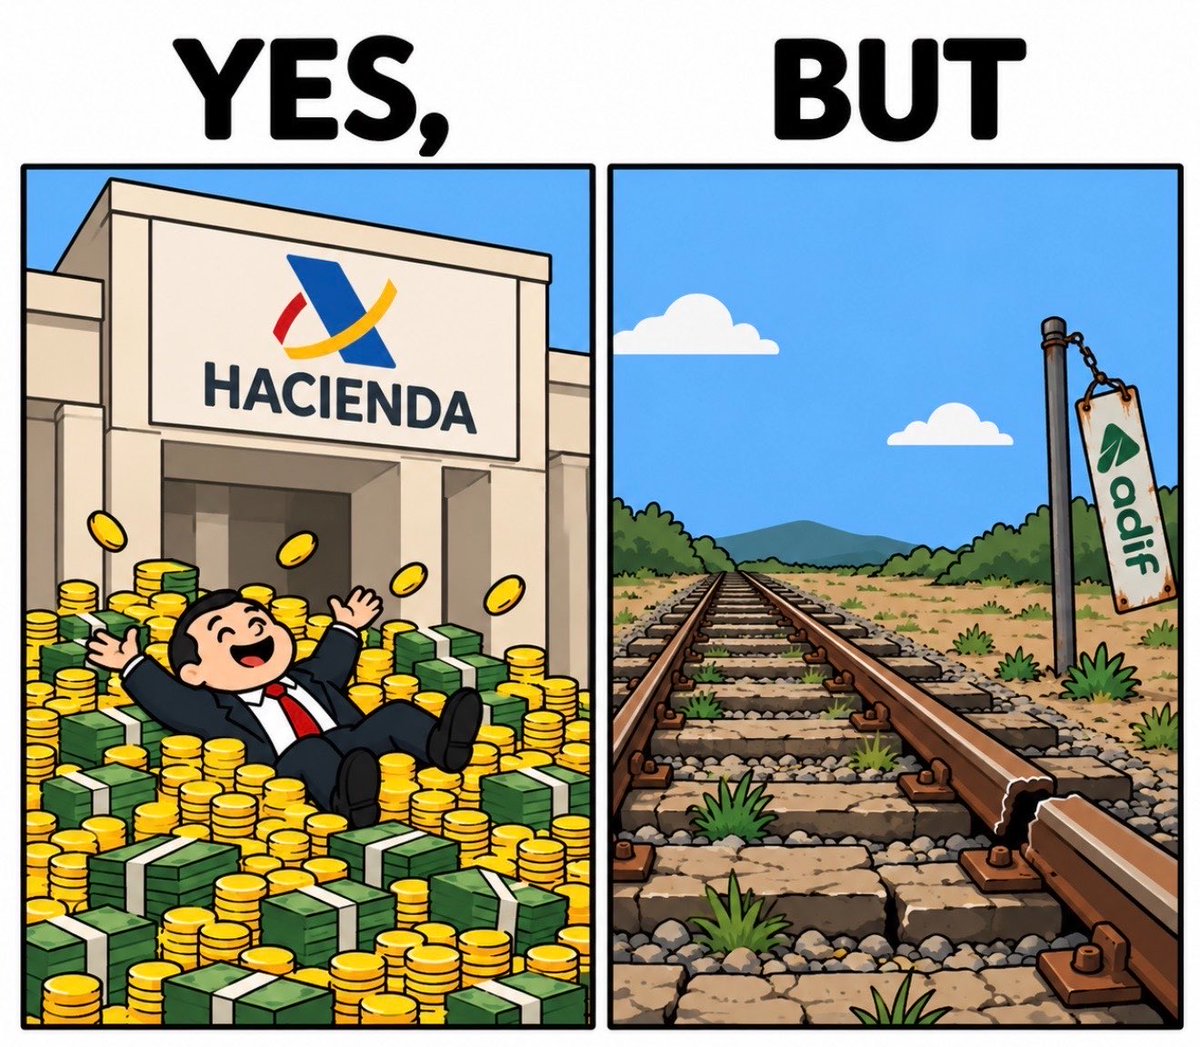
🔴 Óscar Puente tras ser preguntado por un periodista sobre qué garantías le daría a la gente que viaja en alta velocidad por otro posible accidente tras la tragedia de Adamuz: “la probabilidad es muy baja, bajísima”
Todo apunta que lo ocurrido hoy en Toledo ha sido por un fallo del sistema: TIENEN QUE ACABAR TODOS EN LA CÁRCEL
Wiz Research ha publicado un análisis técnico de los ataques observados contra CVE-2026-109618 y CVE-2026-109619 (PHP2Shell).
Sus resultados aportan evidencia sobre por qué los exploits públicos siguen fallando en configuraciones reales. Los ataques consiguen agotar la memoria, pero fracasan al intentar filtrarla.
Wiz ha identificado dos variantes de un kit de explotación utilizado contra sus honeypots PHP-CGI y aplicaciones como Roundcube.
La variante más reciente consigue provocar el agotamiento de memoria del intérprete. Sin embargo, ninguno de los intentos consiguió obtener direcciones de memoria necesarias para superar ASLR.
Obstáculos encontrados en el exploit:
- Los desplazamientos calculados para la imagen oficial php:8.4.26-apache no funcionan con otras compilaciones, extensiones y límites de memoria.
- Las peticiones sucesivas deben alcanzar el mismo proceso (worker), antes de que desaparezca el estado vulnerable.
- Se ha comprobado que la combinación de timeouts y latencia puede impedir completar la cadena de explotación a través de Internet.
A 27 de octubre, no han encontrado una PoC pública capaz de completar el ataque. Existen exploits funcionales y compromisos demostrados de honeypots, pero todavía no hay evidencia pública de una herramienta universal y fiable contra instalaciones PHP-FPM (seguimos atentos).
La telemetría de Wiz muestra una reducción del ~67 % en el número diario de máquinas vulnerables expuestas a Internet y del 47,9 % en las organizaciones con al menos una instalación vulnerable, desde el 21 de octubre.
La buena noticia es que apenas deben quedar unos 300 millones de webs vulnerables ;D
Más info:
https://t.co/GlrEDQHyKm