🛡️ Un archivo enviado por correo puede saltarse una protección de Windows y facilitar la instalación de malware
Te llega un archivo por correo, Teams o algún servicio de mensajería.
Windows normalmente identifica que viene de internet y activa advertencias y controles adicionales antes de abrirlo.
Microsoft acaba de corregir una falla que permite evadir esa protección.
Además, confirmó que ya fue utilizada en ataques reales.
⚠️ ¿Qué pasó?
La vulnerabilidad es CVE-2026-96951, con severidad de 8.8 sobre 10.
Una CVE es el número público utilizado para identificar una vulnerabilidad.
Windows utiliza Mark of the Web para marcar archivos descargados de internet.
Piensa en ella como una etiqueta que le dice al sistema: “este archivo llegó de afuera, trátalo con más cuidado”.
La falla permite preparar un archivo capaz de evitar esa barrera.
El atacante todavía necesita convencer al usuario de abrirlo.
Por eso el correo y la mensajería siguen siendo parte importante del ataque.
La vulnerabilidad por sí misma tampoco entrega control remoto completo.
Su valor está en quitar una defensa que normalmente dificulta ejecutar contenido peligroso.
💡 ¿Qué deben hacer?
Pidan a TIC instalar las actualizaciones de seguridad de Windows de octubre.
Usen Protección de Correo Electrónico para analizar archivos, enlaces y mensajes sospechosos antes de que lleguen al empleado.
Implementen una Plataforma de Protección de Endpoints (EPP) con Antivirus+ con IA para bloquear archivos maliciosos antes de ejecutarse.
Añadan Detección y Respuesta en Endpoints (EDR) para identificar comportamientos extraños después de abrir un archivo.
Para empresas con Microsoft 365, nube y muchos equipos, consideren Detección y Respuesta Extendida (XDR) para relacionar señales de correo, identidad y computadoras.
📩 En @CycuraMX ayudamos a empresas a prevenir este tipo de riesgos antes de que alcancen la operación.
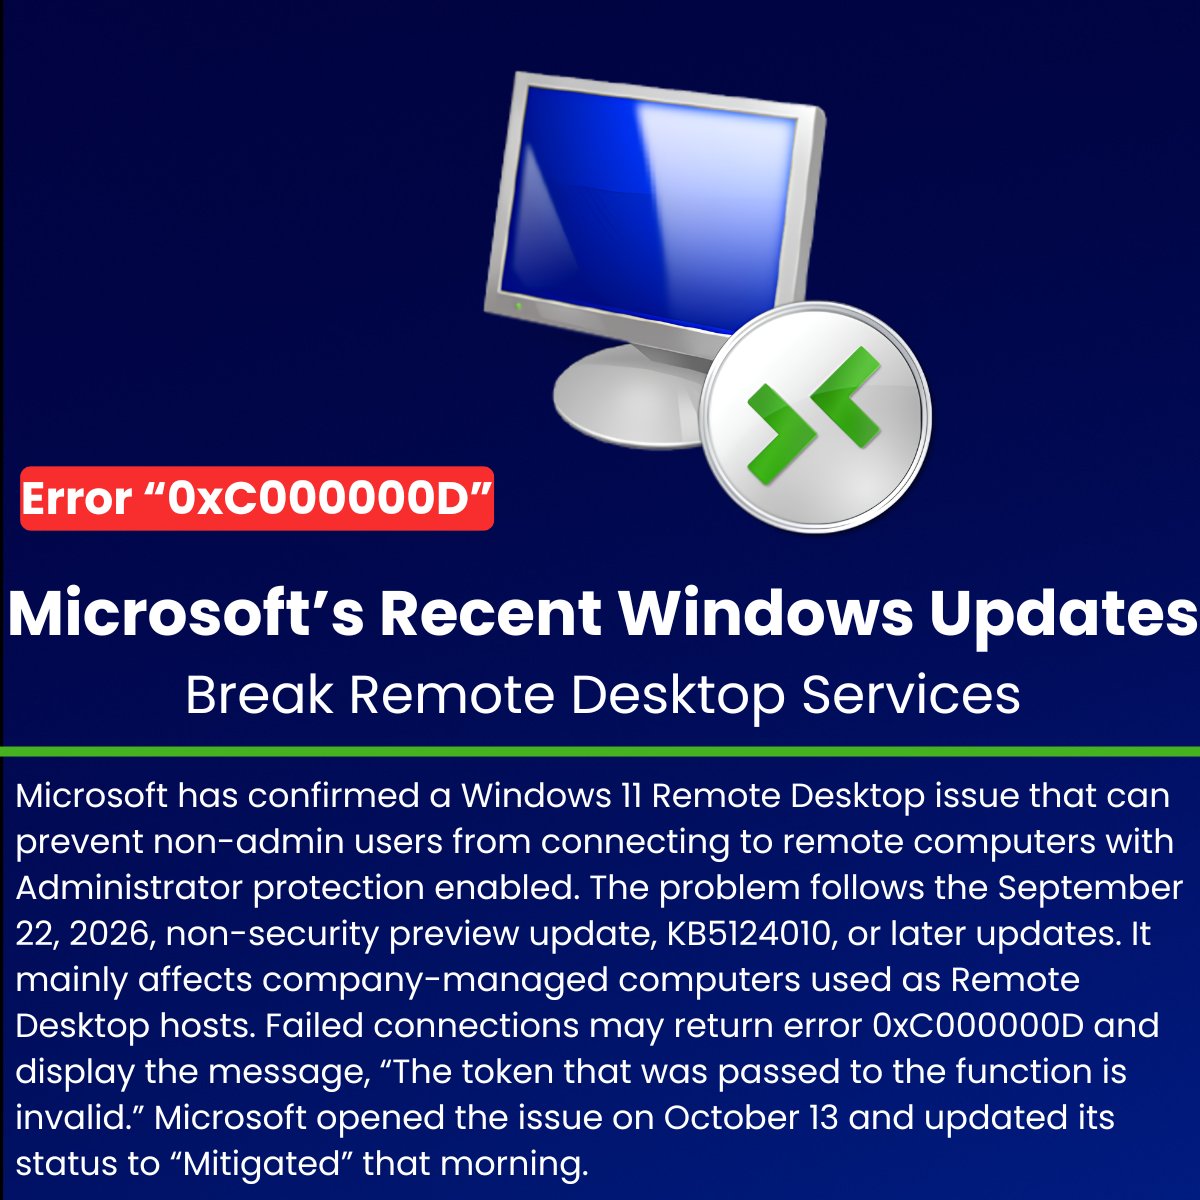
⚠️ Microsoft’s Recent Windows Updates Break Remote Desktop Services With Error “0xC000000D”
Details: https://t.co/tyyfz8k06m
Microsoft has confirmed a Windows 11 Remote Desktop issue that can prevent non-admin users from connecting to remote computers with Administrator protection enabled.
The problem follows the September 22, 2026, non-security preview update, KB5124010, or later updates. It mainly affects company-managed computers used as Remote Desktop hosts.
Failed connections may return error 0xC000000D and display the message, “The token that was passed to the function is invalid.” Microsoft opened the issue on October 13 and updated its status to “Mitigated” that morning.
#cybersecuritynews #Technews
🧵 La #ciberseguridad no empieza gastando millones de euros.
No empieza con un SOC, un SIEM, un firewall de última generación o un EDR.
Empieza mucho antes.👉 Empieza con uno mismo/a.
Y con las decisiones que tomas cada día en Internet o en la vida real.
1/5 👇
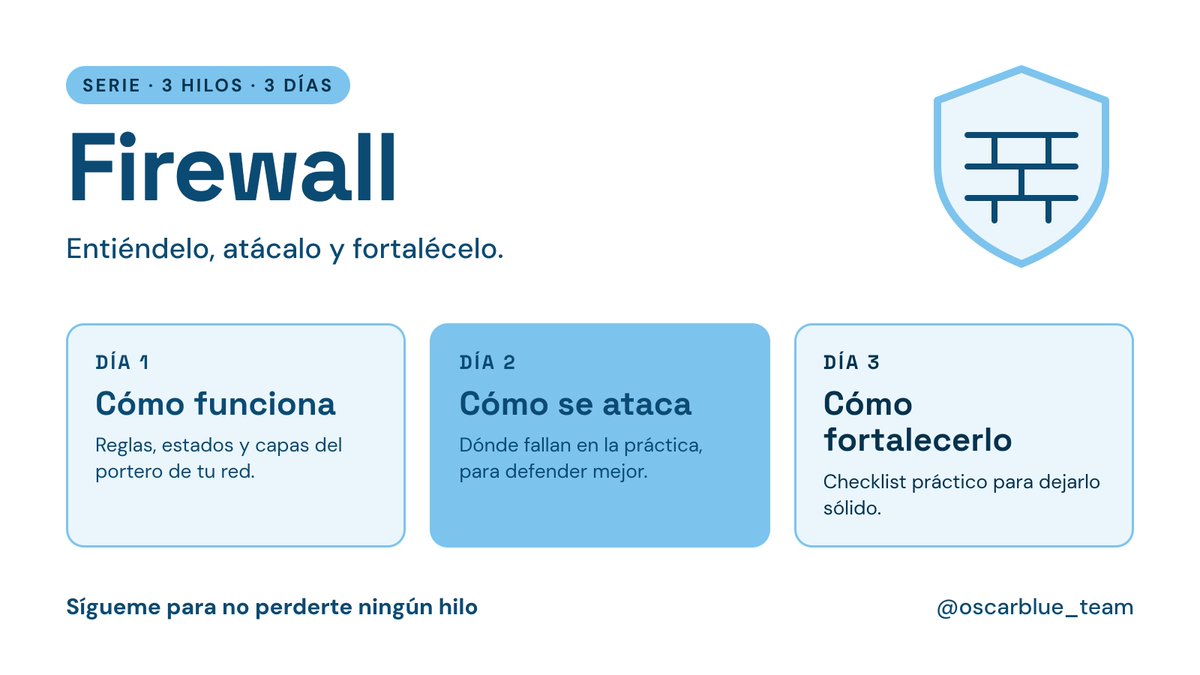
🧵 ¿Cómo atacaría un atacante una red protegida por un FIREWALL?
Spoiler: Muchas veces no intenta "romper" el firewall.
Busca algo mucho más sencillo:
👉 Encontrar una puerta que alguien dejó abierta.
Vamos a verlo desde un laboratorio. 👇
Ojo!, esto es meramente formativo, de lo contrario sería constitución de uno o varios delitos.
1/13
Intento de feminicidio en #Morelos: su expareja la golpeó, la encerró en una cajuela y la abandonó en la calle.
La víctima logró grabar parte de la agresión. Denunció formalmente, pero asegura que su agresor sigue libre y teme que regrese para matarla.
Lleva meses escondida y, desde su refugio, pide ayuda y justicia.
Con información de @betodominguezf
Hablemos de CVE-2026-31431 o "Copy Fail" es una vulnerabilidad que afecta TODOS los kernels de Linux desde 2017 en adelante y permite ganar acceso root con una línea de código:
🛠️Updo es una herramienta CLI para supervisar el tiempo de actividad y el rendimiento de sitios web.
Proporciona métricas en tiempo real sobre el estado del sitio web, tiempo de respuesta, caducidad del certificado SSL y mucho más
https://t.co/Spq6ABCIYX
Aprovecho para contaros que he liberado para todos y gratis mi curso de OSINT + Linux.
9 módulos con varias lecciones cada uno, recursos, documentación y tips.
Esta versión es gratis para siempre.
Échale un vistazo 🐰 https://t.co/ih7co47h2X
🔴🧵Nuevo informe de la #DEA revela dónde operan los cárteles del narcotráfico en México.
La DEA presentó su Evaluación Nacional de Amenazas por Drogas 2025 (#NDTA)
📄 El informe de 80 páginas detalla cómo y dónde operan los principales cárteles mexicanos.
🇨🇳Grupos vinculados a China aprovechan la vulnerabilidad en SAP CVE-2025-31324 para para atacar infraestructuras críticas en 581 sistemas de todo el mundo
https://t.co/zVx6JgFLwC
🚨 La ASF encontró que, en 2023, la Beca para estudiantes de educación media superior "Benito Juárez" se otorgó a 486 alumnos que ya habían fallecido
https://t.co/Z7BppAS4WF