🔐💻 CYBERSÉCURITÉ — Les bons réflexes qui évitent réellement une grande partie des compromissions.
La sécurité informatique ne repose pas sur UN antivirus ou UN bon mot de passe. Elle repose sur plusieurs couches qui se complètent.
🔑 1. MOTS DE PASSE
Utilisez un mot de passe différent pour chaque service.
➡️ idéalement 14 à 20 caractères minimum ;
➡️ privilégiez une phrase de passe longue et imprévisible ;
➡️ stockez-les dans un gestionnaire de mots de passe ;
➡️ ne recyclez JAMAIS le mot de passe de votre boîte mail.
Pourquoi ? Parce qu’une fuite sur un petit site peut permettre à un attaquant de tester automatiquement le même couple e-mail/mot de passe sur Microsoft, Google, Amazon ou votre banque.
🛡️ 2. MFA / PASSKEYS
Activez la double authentification partout où elle existe.
Ordre de préférence :
✅ passkey ou clé physique FIDO2 ;
✅ application d’authentification ;
⚠️ SMS seulement si aucune meilleure option n’est proposée.
Ne validez JAMAIS une notification MFA que vous n’avez pas vous-même déclenchée.
📧 3. PROTÉGEZ D’ABORD VOTRE BOÎTE MAIL
Votre adresse e-mail est souvent la clé permettant de réinitialiser tous vos autres comptes.
➡️ mot de passe unique ;
➡️ MFA obligatoire ;
➡️ vérifiez régulièrement les sessions ouvertes ;
➡️ contrôlez les règles de transfert automatique ;
➡️ supprimez les appareils inconnus.
Une boîte mail compromise peut permettre à un attaquant de reprendre progressivement presque toute votre identité numérique.
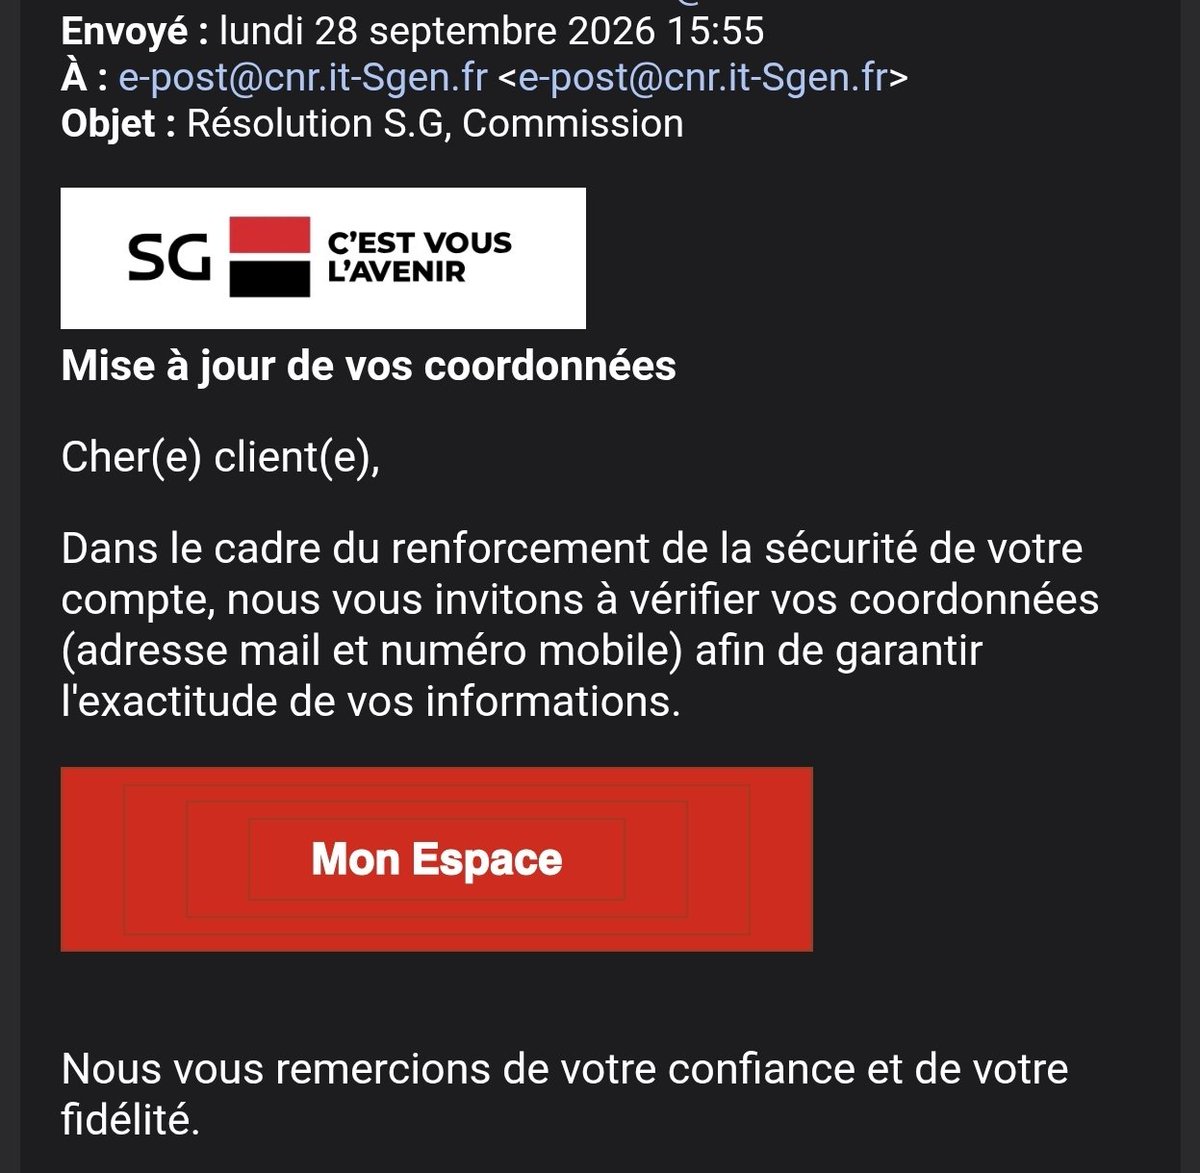
🎣 4. PHISHING
Un message urgent doit immédiatement déclencher de la méfiance :
« Votre compte sera fermé »
« Paiement refusé »
« Colis bloqué »
« Connexion suspecte »
« Cliquez immédiatement »
Ne cliquez pas sur le lien.
Ouvrez vous-même l’application ou tapez directement l’adresse officielle du service.
Attention : une adresse d’expéditeur, un logo ou même un numéro de téléphone affiché peuvent être falsifiés.
🌐 5. VÉRIFIEZ LES DOMAINES
Regardez surtout la partie située juste avant l’extension.
✅ https://t.co/VbNJjfhSbW
❌ https://t.co/7IYACYT2Se
Dans le second exemple, le véritable domaine est « https://t.co/KQEFgCwGIS », pas Microsoft.
Le cadenas HTTPS ne signifie PAS qu’un site est légitime : il signifie seulement que la connexion est chiffrée.
🖥️ 6. METTEZ TOUT À JOUR
Ne vous limitez pas à Windows.
Mettez à jour :
➡️ système d’exploitation ;
➡️ navigateur ;
➡️ extensions ;
➡️ smartphone ;
➡️ applications ;
➡️ box/routeur ;
➡️ NAS ;
➡️ imprimantes ;
➡️ logiciels VPN ;
➡️ outils d’accès distant.
Les vulnérabilités activement exploitées doivent être corrigées en priorité.
💾 7. SAUVEGARDES
Appliquez la règle 3-2-1 :
3 copies de vos données
2 supports différents
1 copie hors ligne ou distante
Un disque USB constamment branché au PC n’est PAS une vraie protection contre un ransomware : il peut être chiffré lui aussi.
Testez également vos sauvegardes. Une sauvegarde jamais restaurée est une sauvegarde dont vous ignorez si elle fonctionne.
🚫 8. LOGICIELS PIRATÉS
Cracks, activateurs, cheats, faux outils Adobe/Office et logiciels téléchargés depuis des sources douteuses sont régulièrement utilisés pour diffuser :
➡️ infostealers ;
➡️ RAT ;
➡️ mineurs ;
➡️ ransomwares ;
➡️ voleurs de cookies et sessions.
Un antivirus ne garantit pas leur détection.
📱 9. SMARTPHONE
Activez :
➡️ verrouillage biométrique + code long ;
➡️ chiffrement ;
➡️ localisation de l’appareil ;
➡️ effacement à distance ;
➡️ mises à jour automatiques.
Évitez d’installer des APK ou profils de configuration provenant de sources inconnues.
🏠 10. BOX ET WI-FI
Changez le mot de passe administrateur par défaut.
➡️ WPA2 ou WPA3 ;
➡️ mot de passe Wi-Fi robuste ;
➡️ WPS désactivé si inutile ;
➡️ administration distante désactivée ;
➡️ firmware à jour ;
➡️ réseau invité pour objets connectés si possible.
Les caméras, TV, assistants vocaux et autres appareils IoT méritent idéalement d’être isolés du réseau contenant vos PC et NAS.
👨💻 11. N’UTILISEZ PAS UN COMPTE ADMINISTRATEUR AU QUOTIDIEN
Sur PC, utilisez si possible un compte utilisateur standard et réservez les privilèges administrateur aux installations ou modifications système.
Un malware lancé avec moins de privilèges dispose généralement de moins de possibilités.
🔐 12. CHIFFREZ VOS APPAREILS
Activez BitLocker sous Windows, FileVault sur Mac ou le chiffrement natif du smartphone.
En cas de vol, cela empêche beaucoup plus difficilement l’accès direct aux fichiers.
🚨 13. SI VOUS PENSEZ ÊTRE PIRATÉ
Ne commencez pas par supprimer quelques fichiers au hasard.
➡️ déconnectez l’appareil du réseau ;
➡️ utilisez un autre appareil sain ;
➡️ changez d’abord le mot de passe de l’e-mail principal ;
➡️ révoquez les sessions actives ;
➡️ changez ensuite les comptes sensibles ;
➡️ vérifiez les règles de transfert de mails ;
➡️ contactez la banque si nécessaire ;
➡️ conservez les preuves.
Et surtout : changer un mot de passe depuis un PC infecté peut simplement transmettre le nouveau mot de passe à l’attaquant.
⚠️ Dernier principe : méfiez-vous davantage de l’urgence que de la technologie.
Les attaquants cherchent souvent moins à « pirater votre ordinateur » qu’à vous convaincre de leur ouvrir vous-même la porte.
❓ Parmi tous ces réflexes, lequel est encore le plus négligé selon vous ?
Source : ANSSI, https://t.co/YHrqsinx0X, CISA, recommandations de bonnes pratiques de cybersécurité
#Cybersecurite #SecuriteInformatique #Phishing #MFA #Passkeys #Ransomware #Infosec #Cyber
@LeContempIateur Si on achète du pétrole russe, ça permettra de financer la guerre en Ukraine et potentiellement, de donner les moyens a poutine d'étendre cette guerre a toute l'Europe. Ma réponse est donc : non.
@Eloise1041955 Ton idée me paraît géniale et tu as deja ton cœur de cible : les salons. Et ils sont nombreux. Sachant que le réseautage est la clee du succès, ton business plan repose sur le réseautage lui même. Je ne doute pas une seconde que ce truc va cartonner. Bon courage. 😉
🚨🔴 CYBERSÉCURITÉ — VMWARE vCENTER : LA FAILLE CRITIQUE CVE-2026-59310 EST DÉSORMAIS EXPLOITÉE PAR DES GROUPES RANSOMWARE
Nouveau développement important autour de VMware vCenter Server : la CISA indique désormais que CVE-2026-59310 est utilisée dans des campagnes de ransomware.
⚠️ CVSS : 9,8/10
La vulnérabilité touche le service Syslog de vCenter et permet à un attaquant non authentifié disposant d’un accès réseau au serveur d’exécuter du code arbitraire.
Le problème avait déjà été corrigé par Broadcom le 29 juillet 2026, puis ajouté au catalogue des vulnérabilités activement exploitées de la CISA le 18 août.
Mais la menace vient de changer de dimension : des opérateurs de ransomware ont rejoint les attaquants qui exploitaient déjà la faille.
🌍 Les investigations rapportées autour de la campagne font état de plus de 360 systèmes compromis dans 47 pays, notamment aux États-Unis, en Allemagne, Turquie, Iran… et en France.
Le risque est particulièrement sérieux : vCenter constitue le centre de contrôle des infrastructures VMware. Sa compromission peut permettre à l’attaquant de progresser vers les hyperviseurs ESXi et donc potentiellement vers un grand nombre de machines virtuelles simultanément.
🔧 Les administrateurs VMware doivent donc :
➡️ vérifier immédiatement que vCenter est corrigé ;
➡️ ne pas exposer inutilement son interface à Internet ;
➡️ rechercher des signes de compromission même si le correctif vient d’être installé ;
➡️ considérer avec une attention particulière tout serveur resté vulnérable depuis fin juillet.
⚠️ Installer le patch aujourd’hui protège contre une nouvelle exploitation, mais n’efface évidemment pas une compromission ayant déjà eu lieu.
❓ Avec vCenter au cœur de centaines de VM dans certaines entreprises, les plateformes de virtualisation ne sont-elles pas devenues l’une des cibles les plus rentables pour les groupes ransomware ?
Source : CISA / Broadcom / BleepingComputer
#Cybersecurite #VMware #vCenter #Ransomware #CVE202659310 #CISA #ESXi #Vulnerabilite #CyberAttack #CyberSecurity
🧠🇺🇸 TECHNOLOGIE — SK HYNIX DISCUTE AVEC INTEL D’UNE PRODUCTION DE MÉMOIRE AUX ÉTATS-UNIS, UNE PREMIÈRE POTENTIELLE
Un mouvement stratégique se prépare dans l’industrie mondiale des semi-conducteurs : SK hynix, l’un des principaux fabricants mondiaux de DRAM et surtout de mémoire HBM utilisée par les accélérateurs IA, est en discussions exploratoires avec Intel pour fabriquer des puces mémoire aux États-Unis.
Si le projet aboutissait, ce serait la première production de wafers mémoire de SK hynix sur le sol américain.
Deux scénarios sont actuellement étudiés :
➡️ SK hynix pourrait louer une partie du gigantesque complexe Intel en construction dans l’Ohio ;
➡️ une coentreprise pourrait être créée entre SK hynix, Intel et de grands fournisseurs cloud cherchant à sécuriser leurs approvisionnements en mémoire.
🤖 L’enjeu est directement lié au boom de l’IA.
La demande en mémoire, notamment HBM, explose avec la multiplication des data centers et des accélérateurs IA. Les hyperscalers cherchent désormais à sécuriser leurs approvisionnements plusieurs années à l’avance.
Pour Intel, accueillir SK hynix pourrait également aider à rentabiliser son immense projet industriel de l’Ohio, dont le calendrier a subi plusieurs retards.
🇰🇷 Mais rien n’est signé.
SK hynix a publié aujourd’hui une clarification officielle : l’entreprise reconnaît explorer différentes possibilités pour renforcer sa compétitivité mondiale, mais précise qu’aucun accord, scénario ou projet de production américaine n’a encore été finalisé.
Un éventuel transfert de technologies mémoire stratégiques pourrait également nécessiter l’examen des autorités sud-coréennes.
💡 SK hynix construit déjà dans l’Indiana une usine d’environ 4 milliards de dollars consacrée au packaging avancé et à la R&D autour des puces IA. Le projet avec Intel irait beaucoup plus loin puisqu’il pourrait déplacer une partie de la fabrication même des mémoires vers les États-Unis.
❓ Face à l’explosion des besoins en HBM pour l’IA, la production de mémoire va-t-elle devenir aussi stratégique que celle des GPU ?
Source : Reuters / SK hynix
#SKHynix #Intel #HBM #SemiConducteurs #IA #DataCenter #Chips #Cloud #Tech
🚨🚢 CYBERSÉCURITÉ — LE FBI ET LES GARDES-CÔTES AMÉRICAINS ENQUÊTENT SUR DES CYBERATTAQUES CONTRE DEUX PÉTROLIERS À DESTINATION DES ÉTATS-UNIS
Un incident particulièrement sensible vient d’être confirmé : le Federal Bureau of Investigation et l’United States Coast Guard ont envoyé des équipes spécialisées à bord de deux pétroliers après avoir détecté des signes de compromission de leurs réseaux par des acteurs étrangers.
Les interventions ont eu lieu les 21 et 24 août dans le golfe du Mexique, mais l’existence de l’enquête vient seulement d’être rendue publique.
L’un des navires serait le VL Prosperity, un supertanker de 333 mètres capable de transporter environ 2,3 millions de barils de pétrole et qui se dirigeait vers Galveston, au Texas.
⚠️ Le point le plus inquiétant concerne la nature potentielle de l’intrusion.
Des médias iraniens avaient affirmé dès août que des pirates avaient réussi à pénétrer les systèmes de la salle des machines du VL Prosperity et à interférer notamment avec le refroidissement et le fonctionnement du moteur.
Ces affirmations ne sont toutefois pas confirmées par les autorités américaines.
Ce qui est confirmé, en revanche, est suffisamment sérieux : les équipes du Coast Guard Cyber Command et du FBI ont examiné à la fois les systèmes informatiques (IT) et les systèmes opérationnels (OT) des navires afin d’éliminer la menace.
🇮🇷 Le Wall Street Journal rapporte que les autorités américaines examinent une éventuelle implication iranienne, mais aucune attribution officielle n’a été faite à ce stade.
Aucun blessé, aucune pollution, aucune instabilité du navire ni interruption opérationnelle n’ont été signalés.
🌍 L’affaire est néanmoins majeure : une cyberattaque capable de passer des systèmes informatiques d’un navire à ses équipements industriels pourrait théoriquement affecter propulsion, navigation ou gestion de cargaison, avec des conséquences physiques considérables.
❓ Après les hôpitaux, usines et réseaux électriques, les navires et infrastructures maritimes deviennent-ils la prochaine grande cible des cyberattaques contre les systèmes industriels ?
Source : US Coast Guard / FBI / AP / CBS News / Wall Street Journal
#Cybersecurite #CyberAttack #Maritime #Petrole #OT #ICS #FBI #CyberSecurity #InfrastructureCritique
🚨🏦 CYBERSÉCURITÉ — REVOLUT : DES PIRATES RÉCLAMENT 3 MILLIONS DE DOLLARS APRÈS LE VOL DE DONNÉES SENSIBLES DE CLIENTS
Nouveau développement dans la fuite de données touchant Revolut : un groupe se présentant sous le nom « iamnotavillain » réclame désormais 3 millions de dollars en Monero et menace de vendre les données dérobées à d’autres groupes criminels.
Environ 680 clients ont été informés de la compromission.
Parmi les informations potentiellement exposées figurent :
➡️ passeports et pièces d’identité ;
➡️ photos utilisées pour la vérification d’identité ;
➡️ adresses personnelles ;
➡️ relevés et informations bancaires ;
➡️ historiques de transactions, notamment en cryptomonnaies.
Particularité de l’affaire : les pirates n’auraient pas directement pénétré l’infrastructure informatique de Revolut.
Ils auraient compromis un véritable compte de messagerie gouvernemental italien, puis l’auraient utilisé pour se faire passer pour les autorités et adresser à Revolut de fausses demandes officielles de renseignements.
La fintech aurait alors transmis les données en pensant répondre à une demande légitime.
⚠️ Certains détenteurs importants de cryptomonnaies auraient été spécifiquement ciblés.
Revolut affirme que ses systèmes internes et les fonds de ses clients n’ont pas été compromis et précise n’avoir reçu directement aucune demande de rançon. L’entreprise travaille avec les forces de l’ordre et les régulateurs.
L’affaire illustre un problème particulièrement difficile à résoudre : même une infrastructure bancaire correctement protégée peut être contournée si un attaquant réussit à compromettre l’identité numérique d’une autorité à laquelle l’entreprise fait confiance.
❓ Les banques devraient-elles systématiquement vérifier par un second canal toute demande administrative impliquant la transmission de données sensibles ?
Source : Financial Times / Reuters
#Cybersecurite #Revolut #DataBreach #Ransom #Phishing #Crypto #Banque #CyberAttack #CyberSecurity
🚨📧 CYBERSÉCURITÉ — CISCO SECURE EMAIL GATEWAY : UN ZERO-DAY CRITIQUE PERMET UNE PRISE DE CONTRÔLE ROOT PAR UN SIMPLE E-MAIL
Nouvelle alerte critique concernant Cisco : CVE-2026-76461, affectant Cisco Secure Email Gateway, est activement exploitée dans des attaques réelles.
⚠️ CVSS : 9,8/10
La vulnérabilité est particulièrement dangereuse car l'attaquant n'a besoin :
➡️ d'aucun compte ;
➡️ d'aucune authentification ;
➡️ d'aucune interaction de l'utilisateur.
Il suffit qu'un e-mail spécialement conçu traverse une passerelle vulnérable. Une injection SQL dans le moteur d'analyse d'AsyncOS peut alors aboutir à l'exécution de commandes avec les privilèges root du système.
Autrement dit, le dispositif censé filtrer les e-mails malveillants peut lui-même devenir le point d'entrée de l'attaque.
Cisco confirme avoir détecté des exploitations en septembre et avoir directement contacté certains clients de Cisco Secure Email Cloud sur lesquels une activité malveillante a été observée.
🇺🇸 La CISA a intégré CVE-2026-76461 à son catalogue Known Exploited Vulnerabilities (KEV) et impose aux agences fédérales américaines concernées une correction au plus tard ce 17 septembre.
🔧 Aucun contournement ne corrige réellement le problème : la mise à jour est indispensable.
Premières versions corrigées :
• AsyncOS 15.5 → 15.5.5-014
• AsyncOS 16.0 → 16.0.4-302
• AsyncOS 16.5 → 16.5.0-780
Cisco recommande également d'examiner les mail_logs à la recherche de commandes SQL suspectes et de recouper avec les journaux réseau et pare-feu externes.
⚠️ Ce dernier point est crucial : avec un accès root, l'attaquant peut supprimer ou masquer les traces de son passage sur la passerelle. L'absence de traces locales ne suffit donc pas à exclure une compromission.
❓ Une passerelle de sécurité placée à l'entrée du réseau ne devrait-elle pas être considérée comme aussi critique qu'un pare-feu ou un contrôleur d'identité ?
Source : Cisco PSIRT / CISA / Rapid7
#Cybersecurite #Cisco #ZeroDay #CVE202676461 #CISA #EmailSecurity #CyberAttack #Vulnerabilite #CyberSecurity
🚨🚢 CYBERSÉCURITÉ — NOUVEAU DÉVELOPPEMENT : LES ÉTATS-UNIS SURVEILLENT DÉSORMAIS DES CYBERMENACES VISANT PRÈS DE 20 NAVIRES DANS LE MONDE
L'affaire des deux navires récemment inspectés par les autorités américaines prend une dimension nettement plus importante.
Selon plusieurs responsables américains cités par Bloomberg, les agences américaines suivent désormais des cybermenaces concernant près de 20 navires commerciaux à travers le monde.
➡️ L'United States Coast Guard a demandé à être prévenue à l'avance si l'un de ces navires prévoit d'entrer dans un port américain.
➡️ La surveillance associe notamment le Coast Guard, le Federal Bureau of Investigation et des unités du Department of Homeland Security.
➡️ La CISA confirme que plusieurs navires commerciaux ont été visés par de potentielles cyberattaques fin août.
➡️ À ce stade, les autorités indiquent cependant que les pirates ne semblent pas avoir effectivement pris le contrôle des navires concernés.
Ce développement élargit considérablement l'affaire révélée précédemment autour de deux navires à destination des États-Unis : les autorités avaient envoyé des équipes spécialisées pour examiner leurs systèmes IT et OT après la détection de compromissions réseau attribuées à des acteurs étrangers.
⚠️ Aucun auteur n'est officiellement désigné et rien ne permet encore d'affirmer que les quelque 20 navires sont victimes d'une seule et même campagne.
L'enjeu reste majeur : navigation, communications, propulsion et autres fonctions des navires modernes reposent de plus en plus sur des systèmes numériques, tandis que certains équipements industriels embarqués sont anciens et difficiles à mettre à jour.
Une campagne coordonnée contre le secteur maritime pourrait donc avoir des conséquences dépassant largement les navires eux-mêmes, notamment sur les ports, l'énergie et les chaînes logistiques mondiales.
❓ La surveillance de près de 20 navires indique-t-elle l'émergence d'une véritable campagne cyber contre le transport maritime international ?
Source : Bloomberg / US Coast Guard / CISA
#Cybersecurite #Maritime #CyberAttack #OT #ICS #CISA #FBI #InfrastructureCritique #SupplyChain #CyberSecurity
🇺🇸📈 ÉCONOMIE — Changement de cap majeur de la Réserve fédérale : la Fed relève son taux directeur de 0,25 point, première hausse depuis juillet 2023.
Nouvelle fourchette :
🏦 3,75 % à 4,00 %.
La décision a été prise à l’unanimité.
Pourquoi ce retournement ?
➡️ inflation américaine toujours trop élevée ;
➡️ choc pétrolier lié à la guerre avec l’Iran ;
➡️ activité économique jugée encore solide ;
➡️ volonté de ramener plus rapidement l’inflation vers l’objectif de 2 %.
Le signal envoyé aux marchés est assez ferme : les nouvelles projections de la Fed suggèrent qu’une majorité de ses responsables envisage au moins UNE hausse supplémentaire d’ici la fin de l’année.
Cette décision intervient alors que le taux américain à 10 ans a récemment franchi 5 % et que les crédits immobiliers à 30 ans dépassent à nouveau 7 %.
❓ Le retour des hausses de taux américaines peut-il finir par forcer la BCE et les autres banques centrales à maintenir elles aussi des politiques plus restrictives ?
Source : Réserve fédérale, Reuters, Associated Press
#Fed #Taux #Inflation #USA #Economie #Petrole #Marches
⛽🇫🇷 CARBURANTS — Quelques heures après la demande de « totale mobilisation » d’Emmanuel Macron, le gouvernement précise ses mesures : les aides ciblées aux professions particulièrement touchées par la flambée du carburant seront prolongées jusqu’à la FIN DE L’ANNÉE.
Sébastien Lecornu annonce notamment :
🎣 Pêcheurs
➡️ aide portée de 25 à 35 centimes par litre.
🚧 BTP
➡️ maintien d’une aide de 20 centimes/litre sur le gazole non routier pour les entreprises éligibles.
🚜 Agriculteurs
➡️ prolongation de l’aide de 15 centimes/litre ;
➡️ dispositif également intégré à la réponse d’urgence liée à la sécheresse.
L’objectif affiché est de protéger l’activité économique et l’emploi face au choc énergétique provoqué par la guerre avec l’Iran.
⚠️ Ces mesures restent ciblées : aucune remise générale supplémentaire à la pompe pour l’ensemble des automobilistes n’est annoncée.
❓ Face à des carburants durablement élevés, le gouvernement pourra-t-il longtemps maintenir des aides sectorielles sans étendre le dispositif aux particuliers ?
Source : Reuters, Matignon
#Carburants #France #Lecornu #Pecheurs #Agriculteurs #BTP #PouvoirDAchat
🛢️📉 PÉTROLE — Nouveau développement susceptible de soulager partiellement le marché : l’Arabie saoudite commence à proposer davantage de cargaisons de brut via OMAN.
Après les attaques contre l’oléoduc saoudien Est-Ouest et la suspension des chargements à Yanbu, Riyad utilise des transferts navire-à-navire au large du port omanais de Sohar pour approvisionner des raffineurs asiatiques.
Conséquence immédiate sur les marchés :
📉 Brent : autour de 105,8 $, -2,7 %
📉 WTI : autour de 102,5 $, -3,1 % en séance.
Mais la situation reste très tendue :
➡️ Ormuz fonctionne encore très en dessous de ses capacités habituelles ;
➡️ le diesel européen reste proche de niveaux records ;
➡️ les routes alternatives disposent d’une capacité limitée.
Selon AP, les flux pétroliers via Ormuz seraient remontés autour de 5 à 7 millions de barils/jour en moyenne, toujours à MOINS DE LA MOITIÉ du niveau d’avant-guerre.
❓ La route via Oman peut-elle devenir une véritable soupape pour le marché mondial ou seulement limiter temporairement la pénurie ?
Source : Reuters, Associated Press, sources du marché pétrolier
#Petrole #ArabieSaoudite #Oman #Ormuz #Brent #Energie #Inflation
🚨📱 CYBERSÉCURITÉ — Si vous utilisez un Google Pixel, mise à jour fortement recommandée : Google corrige une faille zero-day déjà exploitée dans des attaques ciblées.
CVE-2026-58704 touche le modem cellulaire des Pixel.
Google indique avoir détecté des signes d’exploitation « limitée et ciblée ».
La vulnérabilité permet :
➡️ un contournement de permissions ;
➡️ une élévation de privilèges ;
➡️ une exploitation SANS interaction de la victime dans certaines conditions.
CISA vient désormais d’ajouter CVE-2026-58704 à son catalogue des vulnérabilités activement exploitées.
Google ne révèle pour l’instant :
❌ ni l’identité des attaquants ;
❌ ni les victimes ;
❌ ni la campagne ayant utilisé la faille.
Le bulletin Pixel de septembre corrige au total plus d’une centaine de vulnérabilités.
✅ Niveau de correctif à rechercher : 2026-09-05 ou ultérieur.
❓ Les failles des modems deviennent-elles l’un des vecteurs privilégiés des opérations de surveillance ciblée contre les smartphones ?
Source : Google Pixel Security Bulletin, CISA, BleepingComputer
#Cybersecurite #Google #Pixel #Android #ZeroDay #CVE202658704 #CISA
🤖🇫🇷 IA — La France prend clairement position dans le débat mondial sur un éventuel ralentissement du développement de l’intelligence artificielle.
Roland Lescure estime que les appels à ralentir servent aussi les intérêts des entreprises américaines actuellement en tête de la course.
Le ministre français de l’Économie considère que demander à tous les acteurs de ralentir pourrait permettre aux leaders actuels de conserver leur avance.
Sa ligne :
🇫🇷 accélérer les investissements français ;
🇪🇺 renforcer les capacités européennes ;
🛡️ développer suffisamment de compétences pour pouvoir maîtriser les risques ;
❌ ne pas abandonner la course technologique aux États-Unis et à la Chine.
Cette position rejoint celles de Donald Trump, Jensen Huang ou Mark Zuckerberg, hostiles à un ralentissement coordonné, mais pour des raisons parfois différentes.
Elle s’oppose aux appels récents de plusieurs dirigeants et chercheurs de l’IA en faveur d’une approche beaucoup plus prudente.
❓ Peut-on simultanément accélérer la course à l’IA et construire des garde-fous suffisamment solides pour éviter une course au moins-disant sécuritaire ?
Source : Reuters, déclarations de Roland Lescure
#IA #France #Europe #Tech #AISafety #SouveraineteNumerique
🚨🇺🇦 UKRAINE — Nouvelle nuit de frappes russes sur plusieurs grandes villes ukrainiennes.
Bilan provisoire annoncé par les autorités locales :
➡️ 18 blessés au total ;
➡️ 12 blessés à Kyiv, dont deux enfants ;
➡️ 3 blessés à Odessa, dont un enfant ;
➡️ 3 blessés à Zaporijjia.
À Kyiv, des débris ont endommagé des immeubles d’habitation, des entrepôts et un secteur proche d’une station-service.
À Odessa, un immeuble résidentiel de 19 étages a été touché.
À Zaporijjia, une frappe de missile a également provoqué un incendie sur un site industriel.
Un journaliste de Reuters présent à Kyiv a confirmé avoir entendu plusieurs explosions pendant l’attaque.
⚠️ Le bilan reste susceptible d’évoluer au cours de la matinée.
❓ Cette nouvelle vague de frappes peut-elle compromettre les discussions autour d’une éventuelle trêve réciproque sur les infrastructures énergétiques ?
Source : Reuters, autorités ukrainiennes
#Ukraine #Russie #Kyiv #Odessa #Zaporijjia #Guerre
🇮🇷🇦🇫 IRAN — La guerre et l’effondrement économique iranien provoquent désormais un mouvement migratoire important vers… l’Afghanistan des talibans.
Des milliers d’Afghans quittent l’Iran après avoir vu leurs emplois et leurs économies disparaître.
Les chiffres donnent la mesure de la crise :
📈 inflation iranienne : près de +90 % sur un an ;
🍞 inflation alimentaire : près de +130 % ;
💰 seulement 29 % des Afghans récemment rentrés déclarent encore disposer d’économies.
Plus de 2 MILLIONS d’Afghans ont quitté l’Iran en deux ans, même si une grande partie des départs précédents résultaient d’expulsions ou de pressions des autorités iraniennes.
Nouveau phénomène : davantage de femmes et de familles rentrent désormais volontairement.
Pour certaines, le choix est terrible : rester dans une économie iranienne en crise ou revenir en Afghanistan, où les talibans imposent de très fortes restrictions à l’éducation, au travail et aux déplacements des femmes.
❓ Jusqu’où la crise iranienne peut-elle déstabiliser économiquement et humainement les pays voisins ?
Source : Reuters, Organisation internationale pour les migrations, HCR, Centre statistique iranien
#Iran #Afghanistan #Migration #Talibans #Economie #MoyenOrient