📺 SaxX x LEGEND, Mentez sur votre identité !
Quelques conseils à l'heure où les fuites de données sont omni présentes !
👉🏾 Faites des fautes délibérées lorsque vous renseignez vos données personnelles
👉🏾 Utilisez votre mail de tous les jours mais en le personnalisant pour chaque entreprise/institution avec l'utilisation du '+'
👉🏾 Utilisée un gestionnaire de mots de passe et pas le même mot de passe partout !
👉🏾 Bonus : Utilisez des filigranes lorsque vous transmettez vos documents.
Cybèrement vôtre,
SaxX ¯\_(ツ)_/¯
La confusion cyber totalement WTF du jour... quand une alerte à la bombe par mail devient une « cyberattaque » 🤦🏾♂️👇🏾
Ce mercredi, environ 6 000 écoles italiennes ont reçu le même mail de menace à la bombe, selon le ministère de l'Éducation. Des centaines ont été évacuées.
Un certain « Mikhail Antropov, leader du Vilayat du Misoginistan » aurait signé ce mail... Rien que ça...
Le ministre de l'Éducation, Giuseppe Valditara, parle d'« une attaque informatique, pas d'un risque réel ».
Sauf que non.
Le mail est parti du compte piraté d'une ancienne étudiante d'une université... à Taïwan. C'est la seule partie « cyber » de l'histoire.
Envoyer des menaces en masse depuis une boîte mail volée, ce n'est pas une cyberattaque contre des systèmes.
On appelle ça un canular de masse, de la terreur psychologique, voire une opération hybride -quand on mélange désinformation, cyber et pression psychologique pour déstabiliser un pays-.
Appelons un chat un chat !
Sinon le mot « cyberattaque » ne veut plus rien dire... le jour où il faut parler d'un vrai sabotage, comme celui des frigos de nos supermarchés... ben ça n'a plus le même impact !
L'effet recherché, c'est la panique, pas la destruction : 0 bombe, un seul message, 6 000 écoles alertées et des centaines évacuées...
Coût pour l'attaquant : quasi nul.
Coût pour la société : énorme.
⚠️ Attention quand même
Le parquet de Gênes enquête, l'Irlande du Nord et l'Écosse ont aussi été visées... mais aucun lien n'est établi à ce stade avec l'Iran ou un autre État.
Cybèrement vôtre,
SaxX ¯\_(ツ)_/¯
Jamais on a autant parlé des cyberattaques en France, Jamais la tension cyber n'a été aussi présente et palpable et pourtant les bancs de l'hémicycle sont vides !
La cybersécurité n'est pas la priorité de nos députés, tout comme celle de bcp d'entreprises et d'institutions... !
Le projet de loi cybersécurité aux chiottes !
Ça fait peur 😱
Après tout le monde va s'offusquer à la prochaine fuite de données... à la prochaine cyberattaque...
Voyons, un peu de sérieux, bondiou !
Le feuilleton cyber totalement WTF du jour... les frigos piratés, épisode 5 : l'Iran nie en bloc, la France « ne s'interdit rien » 🍿🥶💣
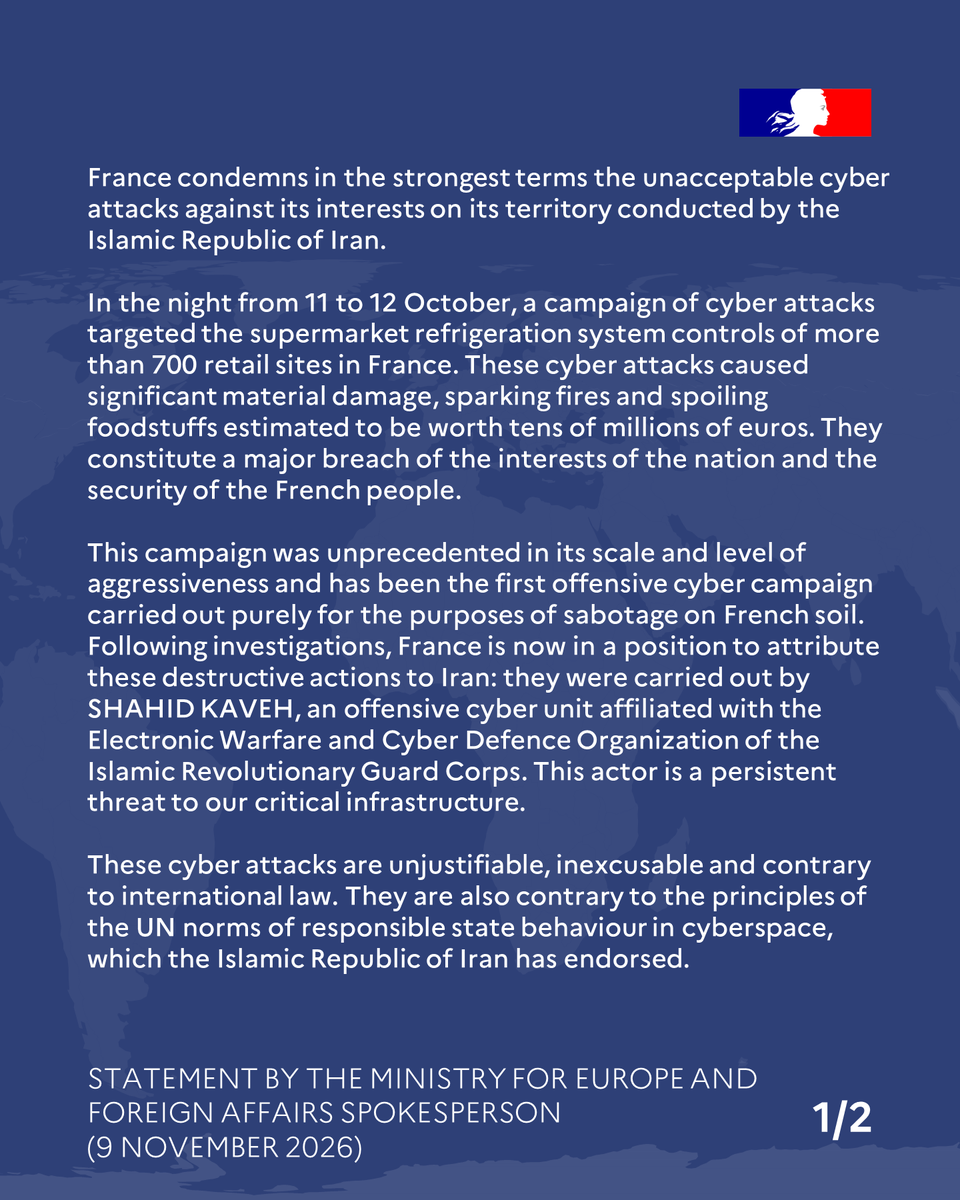
Hier, la France accusait formellement les Gardiens de la révolution iraniens d'avoir piraté les frigos d'environ 700 supermarchés.
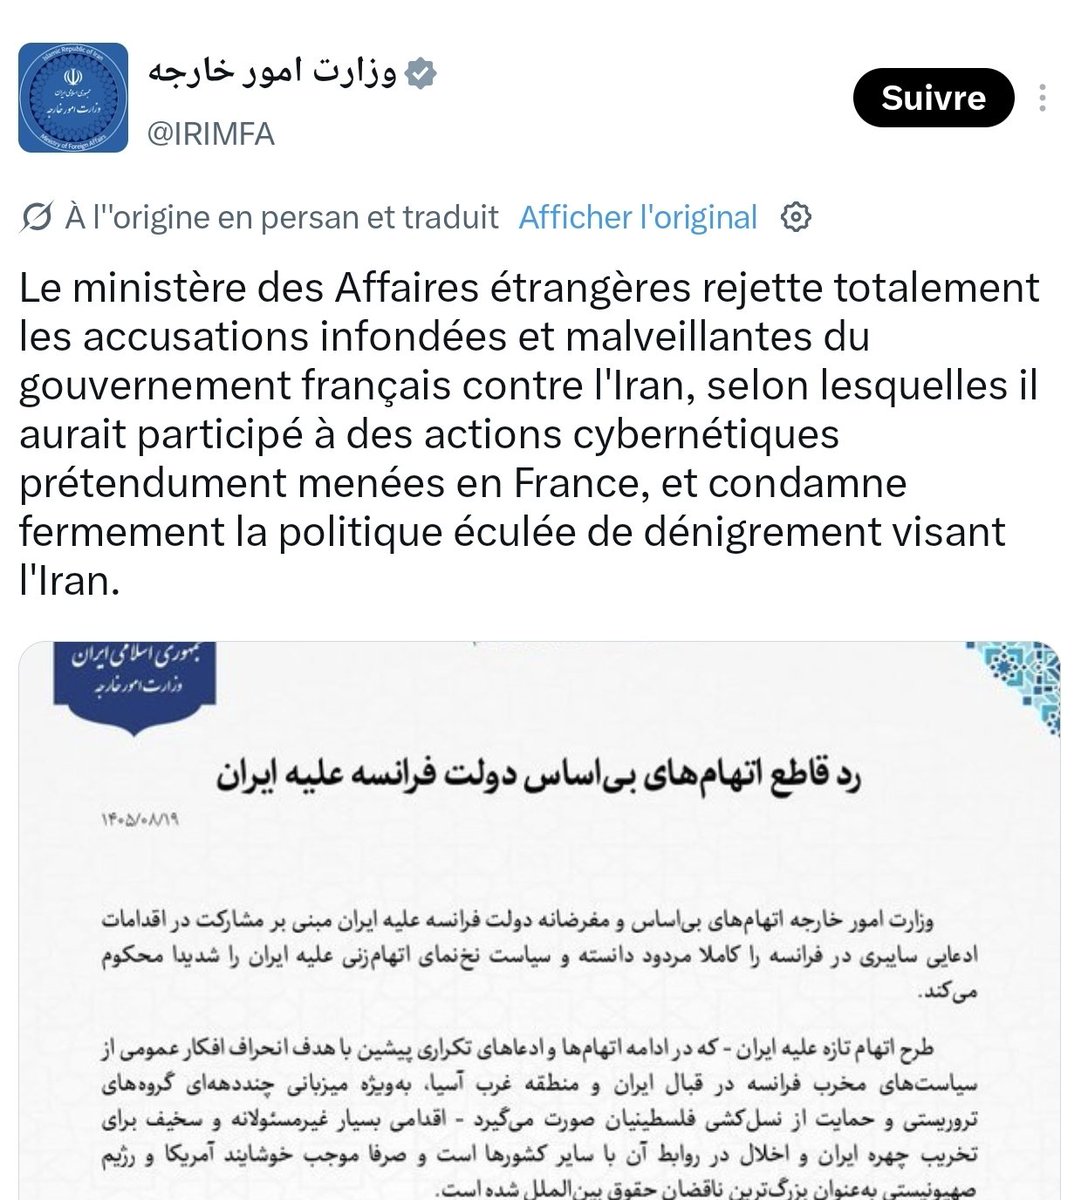
Aujourd'hui, Téhéran nie en bloc... et la crise devient diplomatique !
Les faits 👉🏾
Ce 10 novembre, dans un communiqué relayé par l'AFP, le ministère iranien des Affaires étrangères « rejette catégoriquement les accusations infondées et unilatérales du gouvernement français ».
Il « condamne fermement cette politique éculée consistant à porter des accusations contre la République islamique »... et prévient que l'Iran prendra « les mesures nécessaires et appropriées » pour protéger ses intérêts.
Côté France :
- l'ambassadeur d'Iran est convoqué au Quai d'Orsay ce matin
- Jean-Noël Barrot -le ministre des Affaires étrangères- affirme que la France « ne s'interdit rien » dans sa riposte... dont certaines mesures ne seront pas rendues publiques
- Paris demande de nouvelles sanctions européennes
Et l'Union européenne se dit prête à « apporter une réponse rapide et unie ». Les ministres des Affaires étrangères des 27 en parlent lundi 16 novembre à Bruxelles.
Là où ça devient totalement WTF 👉🏾
Le démenti iranien... ne conteste aucun élément technique.
Pour rappel, la France s'appuie sur deux enquêtes : celle du C4 -le Centre de coordination des crises cyber, qui réunit l'ANSSI, le ComCyber, la DGA, la DGSE et la DGSI- et celle du parquet de Paris avec l'OFAC et la DGSI.
Les deux enquêtes débouchent sur un mode opératoire caractéristique de l'unité Shahid Kaveh -alias CyberAv3ngers-, l'utilisation du farsi -la langue parlée en Iran- et des adresses IP qui renvoient vers des terminaux situés en Iran.
Et pendant ce temps, RT -le média d'État russe- titre déjà sur « la guerre froide de la France »... la bataille des récits a commencé 🙄
Pourquoi c'est historique 👉🏾
Pendant des années, la France ne faisait (presque) jamais d'attribution au grand jour, c'est-à-dire qu'elle ne nommait pas les États derrière les cyberattaques. Nommer un État, c'est une décision politique... et apporter des preuves, c'est dévoiler une partie des capacités de nos services de renseignement cyber.
Il a fallu attendre avril 2025 pour que Paris accuse pour la première fois un État sur la base de son propre renseignement : le GRU russe, et son groupe APT28.
Cette fois, c'est l'Iran... avec mandats d'arrêt internationaux, convocation de l'ambassadeur et sanctions à la clé.
⚠️ Attention quand même
Une information judiciaire n'est pas une condamnation, et une adresse IP peut se falsifier.
D'ailleurs depuis hier, certains évoquent les attaques sous faux drapeau -quand un attaquant se fait passer pour un autre- ... (je vous en reparlerai)
L'attribution porte uniquement sur la vague française du 11 au 12 octobre, pas sur les attaques en Europe de début novembre.
Retenez que l'attribution cyber se joue tjrs en trois temps !
👉🏾 Un État accuse avec des preuves techniques, 👉🏾 l'accusé nie en bloc sans contre-preuve...
👉🏾 et la vraie riposte se joue ensuite en diplomatie et en sanctions avec parfois d'autres répercussions dans le cyber...
Cybèrement vôtre,
SaxX ¯\_(ツ)_/¯
Focus sur un groupe de hackers étatique... CyberAv3ngers, l'unité cyber des Gardiens de la révolution que la France accuse formellement d'avoir piraté nos frigos 🔎👇🏾
Depuis hier, tout le monde se pose la même question : c'est qui ces hackers iraniens qui ont fait dérailler les congélos d'environ 700 supermarchés français ?
Les faits 👉🏾
Pour rappel, le parquet de Paris vise Shahid Kaveh -une unité cyber offensive des Gardiens de la révolution iraniens-.
Selon les agences américaines, c'est le même groupe que CyberAv3ngers.
Sur Telegram, ils se présentent comme des hacktivistes pro-palestiniens -des militants qui piratent pour une cause-.
En réalité, pour Washington, c'est une unité d'État... un militaire qui opère en civil, en quelque sorte.
Et ils ont plein de faux noms : Storm-0784 chez Microsoft, Bauxite chez Dragos, Hydro Kitten, Cyber4vengers depuis janvier 2026, ...
Leur chef, Hamid Reza Lashgarian, est sanctionné par les États-Unis depuis 2024. Et Washington offre jusqu'à 10 millions de dollars pour des infos sur le groupe. Rien que ça...
Leurs faits d'armes 👉🏾
- Fin 2023 : au moins 75 automates du fabricant israélien Unitronics piratés aux États-Unis, en Israël, au Royaume-Uni et en Irlande. En Irlande, des habitants privés d'eau pendant plusieurs jours
- 2024 : un malware maison, IOCONTROL, pour piloter des objets connectés et des équipements industriels
- Octobre 2024 : selon OpenAI, ils utilisent ChatGPT pour repérer leurs cibles et corriger leur code
- Avril 2026 : en pleine guerre contre l'Iran, le FBI, la CISA -l'ANSSI américaine- et la NSA alertent sur leurs attaques contre l'eau, l'énergie et des mairies aux États-Unis
- Octobre 2026 : les frigos de nos supermarchés, avec une 20aine de départs de feu selon le parquet.
Pour rappel, un automate c'est lorsqu'un petit ordinateur pilote une machine : une pompe, une vanne... ou le dégivrage d'un congélo. Le thermostat de votre maison, mais pour une station d'eau... sauf qu'ils ne devraient pas être accessibles directement depuis Internet et encore moins avec des mots de passe par défaut 🤡
Là où ça devient totalement WTF 👉🏾
Leur méthode préférée ? Les mots de passe par défaut, sur des équipements branchés directement sur Internet...
En gros, des cambrioleurs qui ne crochètent rien... ils simplement trouvent la clé sous le paillasson.
L'unité cyber la plus redoutée des Gardiens de la révolution... qui entre avec des mots de passe d'usine. Parfois pirater c'est pas sorcier !
Merci à l'hygiène numérique déplorable de centaines de milliers d'entreprises et institutions !
Et le meilleur 👉🏾
Ils mentent beaucoup.
En 2023, ils revendiquent le piratage de la centrale électrique israélienne de Dorad, captures d'écran à l'appui... sauf que les images venaient d'une vieille fuite de 2022, recadrées et maquillées, selon DomainTools -une boîte d'analyse cyber-.
La moitié de leur arsenal, c'est de la propagande.
C'est aussi pour ça que l'attribution prend du temps : entre les vrais hackers, les faux hacktivistes et les revendications bidon -comme celle des groupes prorusses sur nos frigos-, il faut trier...
🙄
⚠️ Attention quand même
L'attribution française vise la vague d'octobre en France.
Les attaques contre des réseaux d'eau aux États-Unis cet été, au Minnesota notamment, restent des soupçons : aucune attribution officielle à ce stade.
Et pour rappel, la France n'est pas la première, les États-Unis inculpent des hackers iraniens depuis 2016, et l'Albanie a carrément rompu ses relations diplomatiques avec l'Iran après une cyberattaque en 2022 !
[...]
Cybèrement vôtre,
SaxX ¯\_(ツ)_/¯
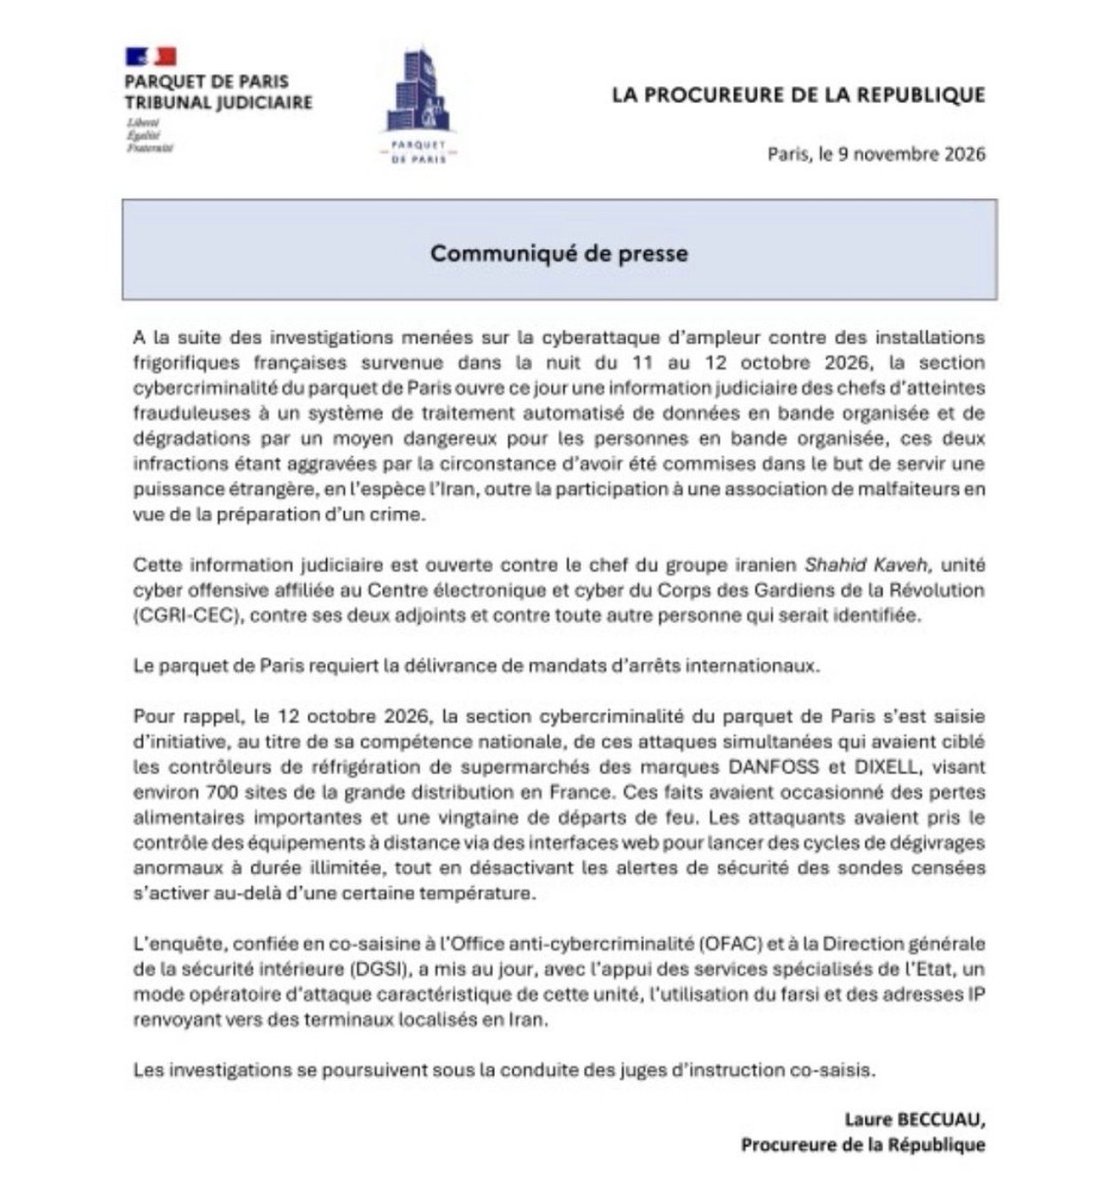
L'attribution cyber totalement inattendue du jour... quand la France accuse l'Iran d'avoir piraté les frigos de ses supermarchés 🍿🤬
Accrochez-vous, vous n'allez pas être déçus 👇🏾
Il y a un mois, les frigos et congélos d'environ 700 supermarchés français déraillaient en pleine nuit... Aujourd'hui, la justice française pointe du doigt les Gardiens de la révolution iraniens. Rien que ça...
Les faits 👉🏾
Ce 9 novembre, le parquet de Paris ouvre une information judiciaire contre le chef de Shahid Kaveh -une unité cyber offensive des Gardiens de la révolution iraniens- et ses deux adjoints.
Les accusations : piratage et dégradations dangereuses pour les personnes, en bande organisée... « dans le but de servir une puissance étrangère, en l'espèce l'Iran ».
Et le parquet requiert des mandats d'arrêt internationaux.
L'enquête, menée par l'OFAC -l'office anti-cybercriminalité de la police- et la DGSI -le renseignement intérieur-, s'appuie sur :
- un mode opératoire caractéristique de cette unité
- l'utilisation du farsi -la langue parlée en Iran-
- des adresses IP qui renvoient vers des terminaux situés en Iran
Dans la foulée, l'ANSSI -l'agence nationale de la cybersécurité- et le Quai d'Orsay attribuent officiellement l'attaque à l'Iran. Le ministre des Affaires étrangères convoque l'ambassadeur iranien et annonce des sanctions européennes.
Pour rappel, la France n'attribuait (presque) jamais 👉🏾
Pendant des années, la doctrine c'était : on sait, mais on ne dit rien.
Pourquoi ? Parce que nommer un État, c'est une décision politique... et apporter des preuves, c'est dévoiler une partie des capacités de nos services de renseignement.
Il a fallu attendre avril 2025 pour que Paris accuse pour la première fois un État sur la base de son propre renseignement : le GRU -le renseignement militaire russe- et son groupe APT28.
Dans la liste, le sabotage de TV5MONDE en 2015 et les MacronLeaks de 2017... la piste russe circulait depuis le début, mais il a fallu 10 ans pour que l'État le dise officiellement !
Et aujourd'hui, c'est l'Iran... avec mandats d'arrêt à la clé. Il était temps !
Là où ça devient totalement WTF 👉🏾
Les pirates ont pris la main sur les contrôleurs de froid Danfoss et Dixell via leurs interfaces web, lancé des dégivrages « à durée illimitée »... et désactivé les alertes des sondes de température, pour que personne ne voie rien venir... entraînant des pertes alimentaires importantes... et une vingtaine de départs de feu selon le parquet.
🥶
Et le pire 👉🏾
Shahid Kaveh, ce n'est pas un débutant. Selon les agences américaines, c'est aussi CyberAv3ngers, le groupe qui avait compromis au moins 75 automates industriels aux États-Unis en 2023, surtout dans le secteur de l'eau.
Et selon l'ANSSI, une autre unité des Gardiens de la révolution avait déjà visé la France :
- la boutique en ligne de Charlie Hebdo défigurée et sa base de données volée en 2023
- une société d'écrans vidéo compromise pendant les JO 2024, pour diffuser des photomontages visant les athlètes israéliens... découvert avant l'affichage
⚠️ Attention quand même
Une information judiciaire n'est pas une condamnation, et une adresse IP peut se falsifier.
L'attribution porte sur la vague française d'octobre : rien à ce stade sur les attaques en Europe de début novembre, ni sur l'incident de l'Établissement français du sang.
Et la revendication des hackers prorusses de NoName057(16) et Z-Pentest... se retrouve contredite pour la France. Encore une fois, les revendications sont donc toujours à prendre avec des pincettes !
Retenez que la France sort enfin du silence et monte au créneau !
Mais l'attribution ne remettra pas les congélos en marche... selon l'ANSSI, la porte d'entrée, c'était encore et toujours des interfaces exposées sur Internet et des mots de passe faibles...
Cybèrement vôtre,
SaxX ¯\_(ツ)_/¯
Qui n'a jamais rêvé de vouloir pirater son ex ou son patron !?
C'est désormais possible !
Commente Oui-Oui-Hackette et reçois en exclusivité une application à installer sur ton téléphone ou sur ton ordi.
Rien de plus simple, tu l'installes, t'acceptes les autorisations et c'est ti-par !
🏦 130 millions d’euros dérobés au Crédit Mutuel
🗣️ Clément Domingo (@SaxX), hacker éthique : « Cette opération ne se monte absolument pas en quelques mois. Ces hackers étaient extrêmement bien préparés »
📻 https://t.co/ZtgvbSTep3
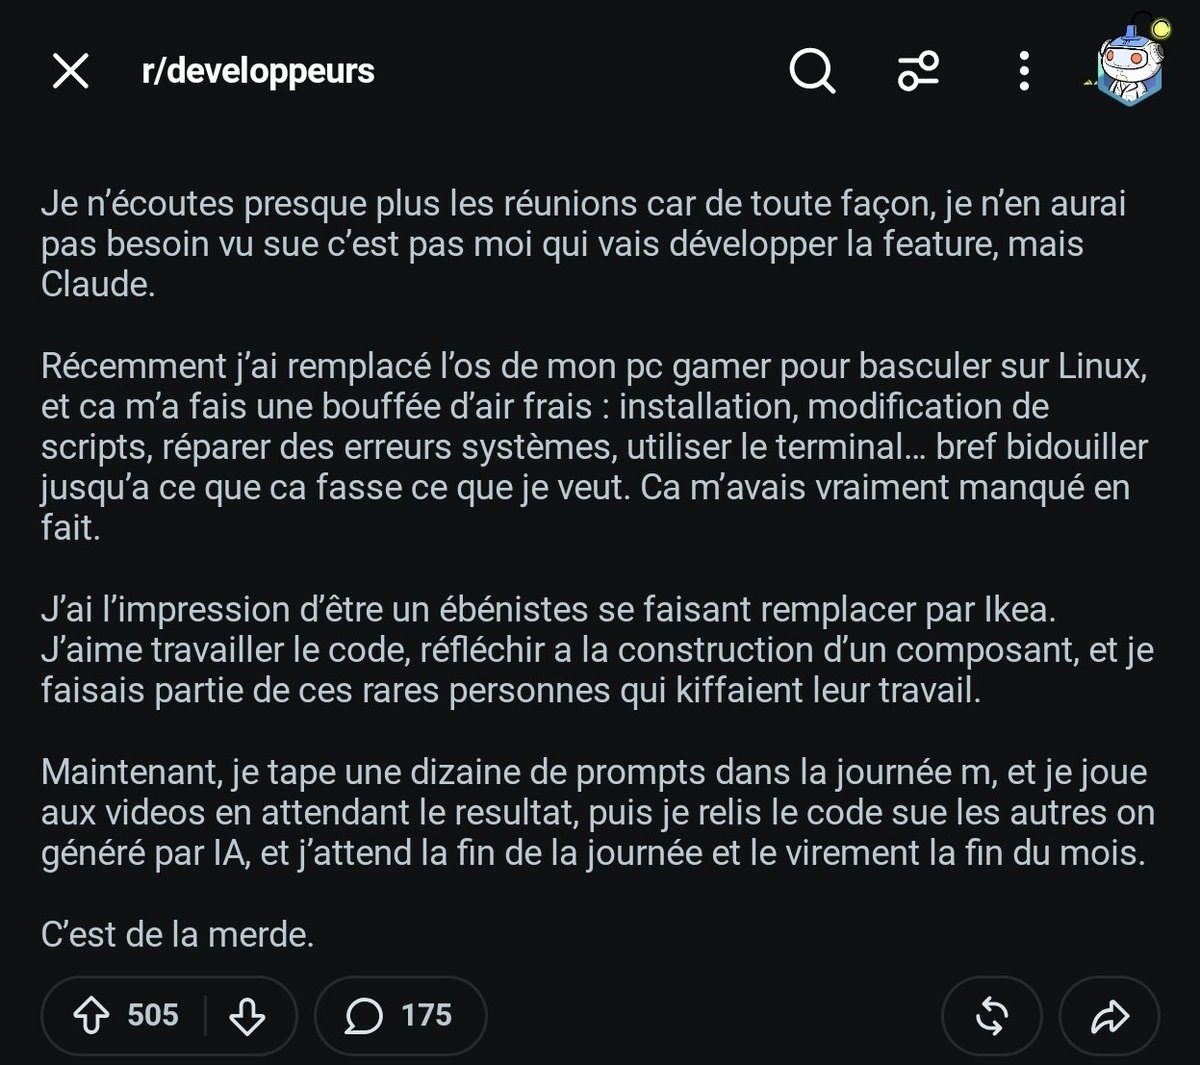
Le métier de développeur est(-il ?) mort à l'ère de l'intelligence artificielle...
Je suis tombé sur the fil de discussion qui m'a interpellé à bien des égards ! Cette personne ressent une totale déconnexion... presque plus aucune envie, aucune satisfaction professionnelle, personnelle, intellectuelle dans son métier de dev pcs l'IA fait tout à sa place et en mieux ! ��🏾
"Je suis incapable d'expliquer comment fonctionnent la moitié des features que j'ai développé cette année. Je me retrouve d'un coup a gérer des pavés de documentation technique sur confluence que nos agents digerent pour faire nos projets.
Meme mes estimation faite au doigt mouillé s'avèrent être les memes que Claude.
Je ressent une deconnection totale de mon travail, mon entreprise etant également en processus de rachat,je sait que tout ce que je fais a pour seul but de garantir une vente qui au mieux, ne me bénéficiera pas, au pire signera la fin de mon contrat."
[...]
"Je n'écoutes presque plus les réunions car de toute façon, je n'en aurai pas besoin vu sue c'est pas moi qui vais développer la feature, mais Claude."
[...]
J'ose aisément imaginer que c'est aussi le cas dans bcp d'autres domaines.
On ne prend peut-être pas assez en compte les dégâts sur la santé mentale, psychique de centaines de milliers de travailleurs...
[...]
Mi octobre, vague de cyberattaques sur des frigos connectés en France ! +500 supermarchés touchés...
Début novembre, nouvelle vague de cyberattaques avec +6 pays en Europe touchés...
Début de semaine, l'Établissement français du sang est touché via son prestataire de froid...
Danfoss, Dixell, Copeland... des équipements de froid souvent en fin de vie, exposés sur Internet, avec des mots de passe faibles comme la date du jour !
Une des questions que bcp se posent, qui est derrière cette cyberattaque ?
Bon l'actualité cyber hélas s'accélère... Aussi, hier soir, j'étais dans le JT de 20h de TF1 pour expliquer comment se déroulent les enquêtes sur le plan cyber...
C'est parfois long et a fortiori ici, où lorsque les frigos sont déconnectés d'internet, il faut que les enquêteurs aillent physiquement dans tous les supermarchés touchés et recueillir les traces et marqueurs numériques qui leur serviront pour leurs enquêtes.
Au regard des +500 supermarchés touchés sur la France, on comprend désormais plus aisément que c'est long.
Par ailleurs, hier aussi, des groupes de cybercriminels hacktivistes prorusses revendiquaient l'attaque des frigos sans preuve vérifiée... à prendre avec des pincettes bien qu'il faille aussi considérer de telles revendications.
Merci aux équipes de TF1, spécialement à Julien, Baptiste et Julien.
Les cyberattaques sont devenues omniprésentes...
Cybèrement vôtre,
SaxX ¯\_(ツ)_/¯