Auditoria & Consultoría en Migración Web3 | Mentoría para Developers.
Llevo infraestructura tradicional a Web3. (Solidity/Foundry,Next.js).
DM para consultas.
🧵 Soy AlexkDev-Consultor & Auditor Web3
Migré de Web2 a Web3 y aprendí en el camino que no es solo cambiar de lenguaje: es cambiar cómo piensas sobre el código.
En este thread te cuento:
1️⃣ Mi stack: Solidity / Foundry / Next.js
👇
@gndx Es verdad, los conocimientos previos sirven y mucho, sobre todo en frontend, pero no es tan sencillo, debemos cambiar totalmente la manera de pensar al crear una app porque dentro de la Blockchain todo funciona distinto y alli cada vulnerabilidad pesa el doble. #Web3#Blockchain
Esta semana @keplrwallet y @Web3Auth wallets creadas con Google/Apple fueron afectadas por un problema de infra y suppy chain
Otro recordatorio: la comodidad del social login tiene un costo de seguridad.
#WalletSecurity#Crypto#CyberSecurity
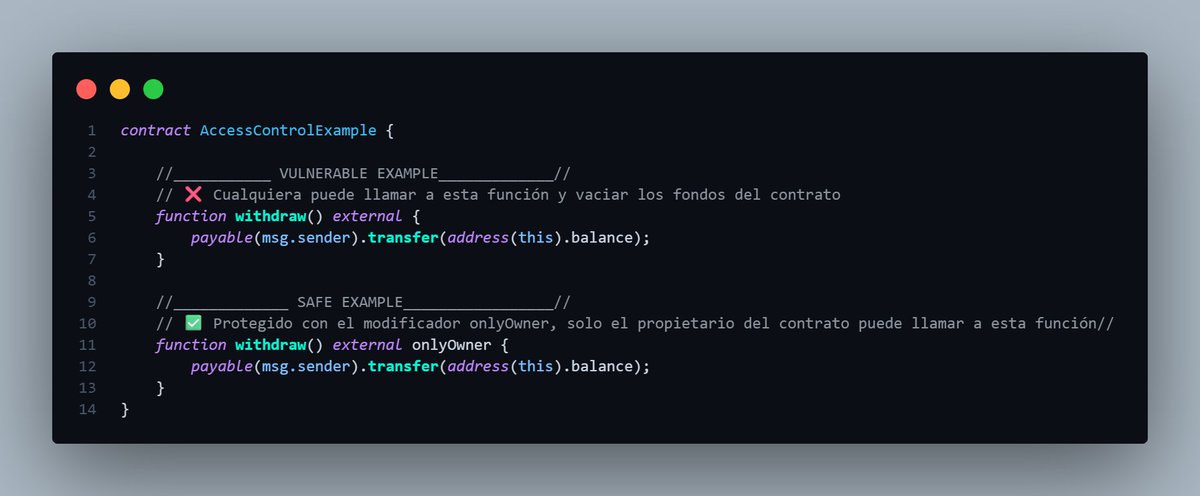
Para evitar que tu contrato sea vulnerable a control de acceso, debes buscar funciones críticas y administrativas (withdraw, setOwner) con visibilidad public o external sin ningún modificador de permisos
Si withdraw no valida quién la llama, cualquiera puede retirar fondos
#Web3
El hack de #Binance sigue en tendencia porque no fue un bug de Solidity, fueron meses de ingeniería social, entrevistas falsas, malware y herramientas de IA internas comprometidas.
Nos con firma que debemos verificar los accesos de devs y el uso de herramientas internas
#Crypto
La verdadera adopción de Web3 no va a llegar cuando expliquemos mejor qué es una clave privada, sino cuando el usuario ni se entere de que está usando una blockchain.
Menos palabrería cripto y más UX invisible. 💡 #Web3#BuildInPublic#Blockchain
@pashov 100%. People forget that security isn't a state you achieve, it’s a process you maintain. Adding 50 lines of code without proper peer review or invariant checks is just opening a back door to your TVL.
Despues de revisar tanto codigo, me pregunto:
Porque se sigue viendo tanto tx.origin para rastrear el origen de una transaccion?
Hay cosas que deberian quedarse en el pasado
En tecnologia el pilar mas importante es mantenerte actualizado, si no mueres, al igual que tu codigo!
¿Cómo mantenemos una dApp sincronizada con la blockchain?⏱️
Tenemos 3 vías:
Polling (preguntar cada X segundos)
RPC HTTP (consultas puntuales)
WebSockets (conexión en vivo para enterarte al segundo de cada cambio).
¿Cuál usas tú en tus proyectos?🚀
#Crypto#Web3#Solidity
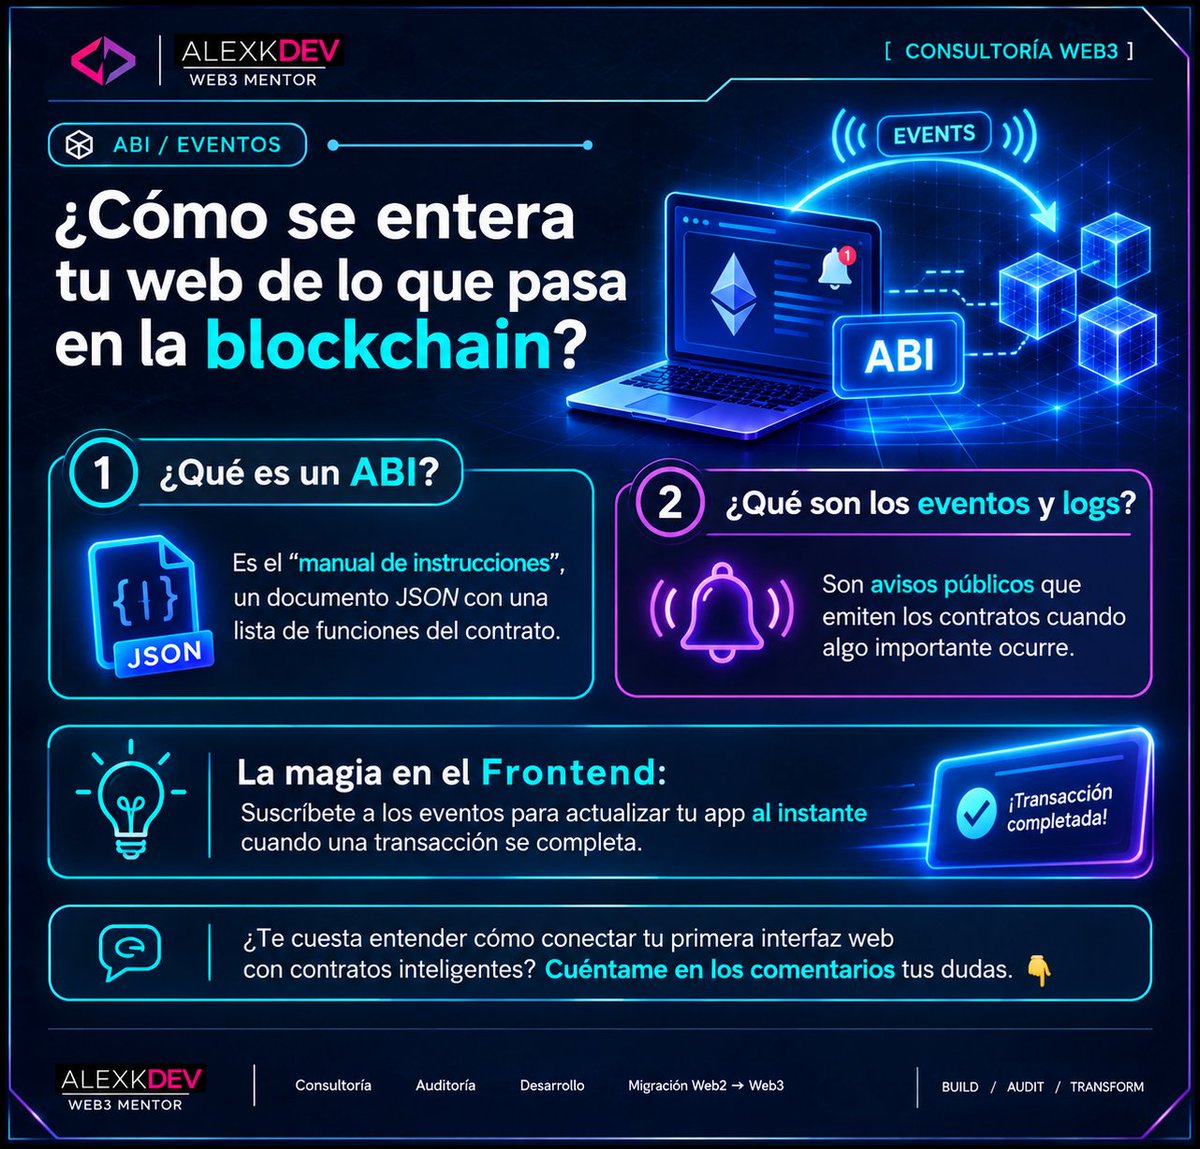
¿Cómo se entera tu web de lo que pasa en la blockchain?🌐
Gracias al ABI (un JSON con instrucciones del contrato) y a los "eventos", tu frontend puede escuchar acciones en tiempo real (ej. un Transfer) y actualizar la pantalla al instante.
¡Magia on-chain!⚡
#Crypto#Web3
Una de las cosas más útiles que aprendí auditando fue preguntar ¿qué pasa si este rol se compromete?
Esto cambia completamente la forma de mirar el sistema. #Web3#SamrtContract#auditing
El ciclo de vida de una transacción en la blockchain 🔄:
1️⃣ Firma el usuario
2️⃣ Se envía a la red
3️⃣ Entra a la mempool (sala de espera)
4️⃣ Se incluye en un bloque
5️⃣ Confirmación
✅ ¡Manejar los fallos en el frontend es clave para una buena UX!
#Blockchain#Web3#Crypto
En una migración Web3 casi siempre el error esta en el mismo patrón: mucha atención al contrato y casi nada a la infraestructura y los accesos de usuario.
Recuerda que la seguridad se rompe por el eslabón más débil, siempre, y no pasa solo en #Web3
Desde hace tiempo veo entrevistas y propuestas poco serias en LinkedIn, he dejado varios procesos sin terminar por esta razon, y el hack de #Binance me dio la razon.
Esto deja claro que la seguridad real empieza mucho antes del código y el punto más débil casi siempre es humano
Una cosa que se repite mucho en las auditorías: equipos que confían demasiado en su CI/CD y en las notebooks del equipo.
Binance acaba de recordarnos por qué eso no alcanza.
#Crypto#web3security
¿Listo para construir tu primera dApp real? 🛠️
Antes de comenzar, domina estos conceptos básicos:
🔒conexión de wallet
💰gas
❌manejo de errores
🔀cambio de red
Si quieres que te acompañe paso a paso en este proceso de aprendizaje, comenta APOYO. 📩✨
#Web3#Ethereum#dApps
Resumen de como fue el hackeo de #Binance
1.Laptop de un DevOp comprometida
2.Acceden a un contenedor interno de servicios
3.Sistema de firmas aprueba los retiros maliciosos
4.Enviaron 50 autorizaciones en lote para delegar el control de la wallet a un contrato
5. $6.4b+ robados
🚨 $6.3B comprometidos en #Binance por la laptop de un devops
El análisis preliminar apunta a que el atacante comprometió la máquina de un dev
Esto reabre un debate crucial en seguridad Web3: la seguridad de un protocolo es tan fuerte como el endpoint más débil de su equipo
La investigación inicial de Binance sugiere que el incidente de seguridad podría involucrar una laptop comprometida de un ingeniero de DevOps, lo que permitió que un atacante obtuviera acceso a un contenedor de servicio y realizara transacciones de retiro no autorizadas. No hemos encontrado evidencia de ninguna filtración de claves privadas de billeteras. Compartiremos un análisis técnico detallado post-mortem una vez que la investigación esté completa y los hechos estén completamente verificados.
El impacto total estimado se sitúa en alrededor de $6.3 mil millones. Hemos trabajado con socios de blockchain para congelar los activos afectados, con ~$3 mil millones congelados en cadena hasta ahora.
Binance cubrirá todas las pérdidas del fondo SAFU y de los fondos de la compañía. Los fondos de los usuarios están seguros. También publicaremos una Prueba de Reservas actualizada una vez que la remediación esté completa.
Como precaución inmediata, Binance ha:
- Suspendido temporalmente los depósitos y retiros mientras se completan las verificaciones de seguridad;
- Revocado la autorización de la dirección afectada;
- Involucrado a las fuerzas del orden y socios de inteligencia blockchain para rastrear y recuperar fondos.
Nuestros equipos están trabajando las 24 horas para resolver este problema de manera segura y exhaustiva. Estamos colaborando estrechamente con nuestros socios de las fuerzas del orden para confirmar la identidad de estos criminales y llevarlos ante la justicia.
Por favor, confíe solo en los canales oficiales de Binance para actualizaciones. No dude en contactar al Soporte al Cliente de Binance si tiene alguna pregunta adicional.
@BinanceLATAM@BinanceLATAM Sera interesante esperar el post-mortem técnico para ver si el compromiso fue por robo de credenciales, sesión abierta o si lograron saltarse el pipeline de CI/CD.
El hackeo de #Binance demuestra que estamos en una fase de transición dolorosa pero necesaria.
La seguridad Web3 no puede ser solo "revisar el código antes de hacer deploy" exige Defensa en Profundidad: auditorías continuas, simulación de transacciones y monitoreo on-chain
🧵 Con respecto al hack de Binance:
No fue un exploit clásico. El atacante usó EIP-7702 (la nueva delegación de Ethereum) para hacer que la hot wallet “Binance 14” ejecutara su propio código malicioso.
Primero financió gas con Tornado Cash desplegó el contrato, obtuvo una firma..
Estamos viendo el hackeo más grande de la historia.
Se retiraron mas de $5.8B de las hot wallets de #Binance principalmente en USDT y USDC
Tether y Circle ya congelaron ~$1.8B y CZ dice que los fondos de usuarios estan cubiertos.