🚨📊Raport Roczny Cyberbezpieczeństwa 2025 opracowany przez Zespół @CSIRT_KNF jest już dostępny!
🌐 Krajobraz cyberzagrożeń rozwija się dziś dynamicznie - najlepiej pokazują to liczby. Tylko w 2025 roku Zespół @CSIRT_KNF zidentyfikował 41 751 niebezpiecznych domen phishingowych oraz 9 751 oszukańczych reklam.
Opracowana publikacja podsumowuje:
🔎 kluczowe zjawiska i trendy obserwowane w minionym roku
🎯 analizę zmieniających się taktyk i technik wykorzystywanych przez cyberprzestępców
🛡️ wnioski i rekomendacje wspierające dalsze wzmacnianie odporności cyfrowej sektora finansowego
👉📥 Z raportem można zapoznać się tutaj:
https://t.co/cIBS5TlKms
📌 @CSIRT_KNF opracował Raport Roczny Cyberbezpieczeństwa 2025, który jest podsumowaniem najważniejszych zagrożeń i trendów w cyberprzestrzeni, a także działań podejmowanych na rzecz bezpieczeństwa rynku finansowego.
▶️ Publikacja stanowi podsumowanie najważniejszych zagrożeń, trendów oraz działań podejmowanych na rzecz bezpieczeństwa rynku finansowego. Dane za 2025 rok pokazują skalę wyzwań: 41 751 niebezpiecznych domen zgłoszonych do blokady, 9 751 zablokowanych oszukańczych reklam, 787 ataków DDoS na sektor finansowy oraz 274 zgłoszenia incydentów ICT przyjęte w ramach DORA.
▶️ CSIRT KNF wydał również 625 ostrzeżeń o zagrożeniach, 19 rekomendacji sektorowych oraz 51 indywidualnych rekomendacji wynikających ze skanów bezpieczeństwa.
🔸 Zapraszamy do zapoznania się z raportem: https://t.co/E0ZEDbCWH6
Cyberzagrożenia mogą dotyczyć nie tylko systemów informatycznych, ale również infrastruktury technicznej budynków.
W październiku i listopadzie 2026 r. w Europie, w tym w Polsce, odnotowano przypadki nieuprawnionego dostępu do systemów sterowania urządzeniami chłodniczymi, które skutkowały zmianą parametrów ich pracy.
Zdarzenia te zwracają uwagę na znaczenie odpowiedniego zabezpieczenia systemów OT, IoT i automatyki budynkowej, również tych wykorzystywanych w budynkach biurowych, serwerowniach i centrach przetwarzania danych.
🔎 @uknf wraz z @CSIRT_KNF rekomendują podmiotom rynku finansowego uwzględnienie tych rozwiązań w przeglądach bezpieczeństwa, ze szczególnym zwróceniem uwagi na dostępność urządzeń z Internetu, aktualność oprogramowania oraz zasady dostępu podmiotów zewnętrznych.
W kontekście rozporządzenia DORA warto również uwzględnić w analizie ryzyka systemy, których ewentualne naruszenie mogłoby wpłynąć na bezpieczeństwo chronionych zasobów lub ciągłość działania organizacji.
Z rekomendacją można zapoznać się pod tym adresem:
https://t.co/oGTX9Qpri0
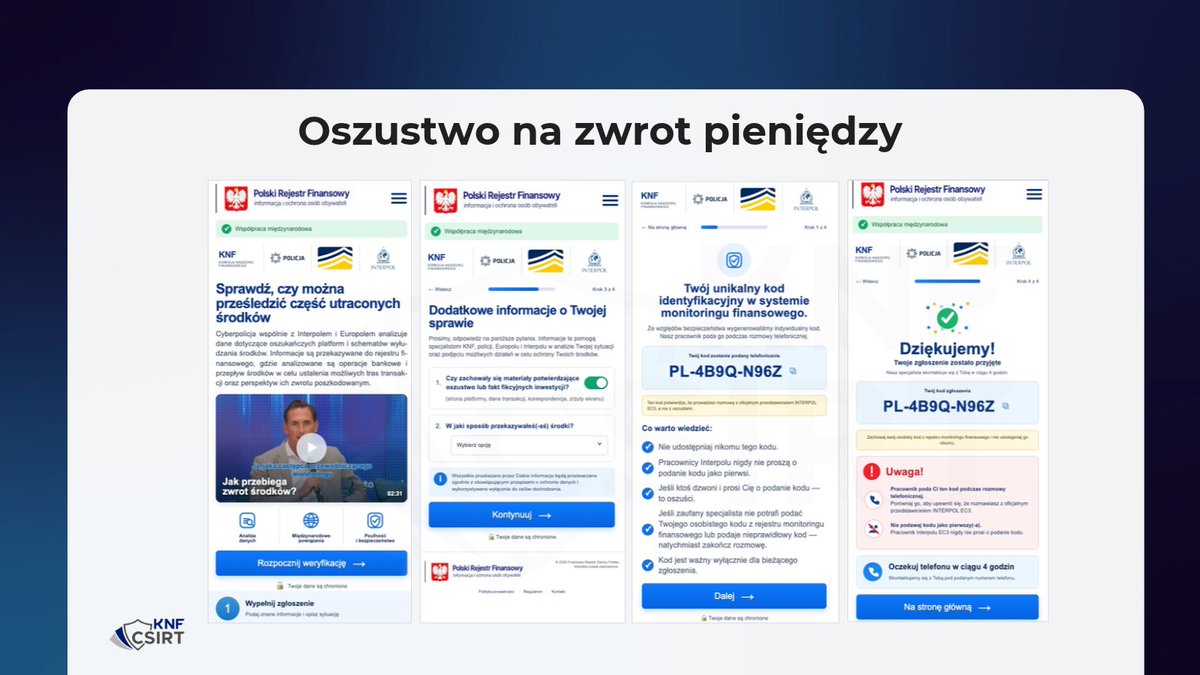
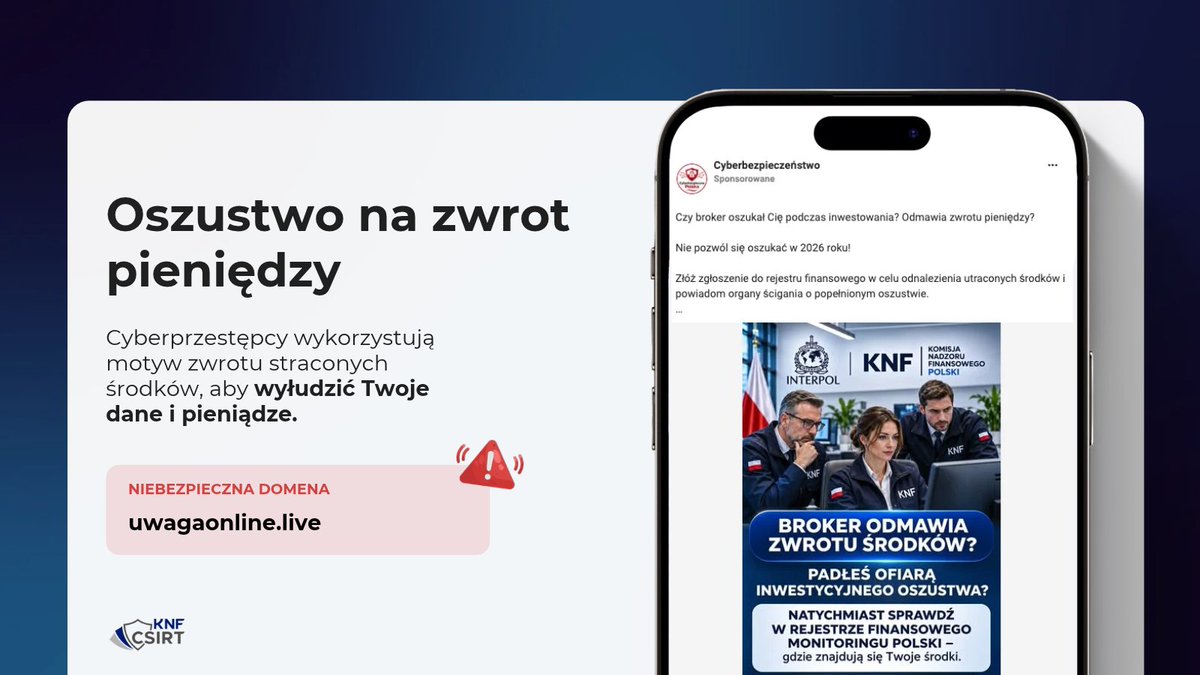
⚠️ Uwaga na treści z wykorzystaniem wizerunku przedstawicieli KNF, w których oszuści podszywają się pod @uknf oraz @INTERPOL_HQ .
Cyberprzestępcy wykorzystując wizerunek przedstawicieli KNF ponownie próbują wykorzystać osoby, które wcześniej padły ofiarą oszustw inwestycyjnych i straciły pieniądze.
📱 W fałszywych reklamach w mediach społecznościowych zachęcają do sprawdzenia w rzekomym „rejestrze finansowym, czy utracone środki można odzyskać. Zamieszczony link kieruje na stronę z artykułem, który ma uwiarygodnić tę obietnicę. Na stronie znajduje się też formularz, w którym oszuści proszą o pozostawienie danych kontaktowych.
📞 Podanie numeru telefonu otwiera oszustom drogę do bezpośredniego kontaktu. W rozmowie oferują pomoc w odzyskaniu środków, a następnie próbują przekonać rozmówcę, że warunkiem zwrotu pieniędzy jest kolejna wpłata.
🛑 Jeśli ktoś obiecuje odzyskanie pieniędzy i oczekuje przelewu, podania danych lub instalacji aplikacji, zakończ rozmowę. Nie udostępniaj danych osobowych ani danych do logowania do bankowości elektronicznej. Jeśli rozmówca powołuje się na instytucję, skontaktuj się z nią samodzielnie, korzystając z numeru podanego na jej oficjalnej stronie.
1/2
W naszym comiesięcznym przeglądzie piszemy o aktualnych sposobach oszustw stosowanych przez cyberprzestępców.
Zachęcamy do zapoznania się z materiałem przedstawiającym fałszywe kampanie zidentyfikowane przez @CSIRT_KNF w październiku 2026.
Opracowanie dostępne jest tutaj:
https://t.co/cL6xh3obPr
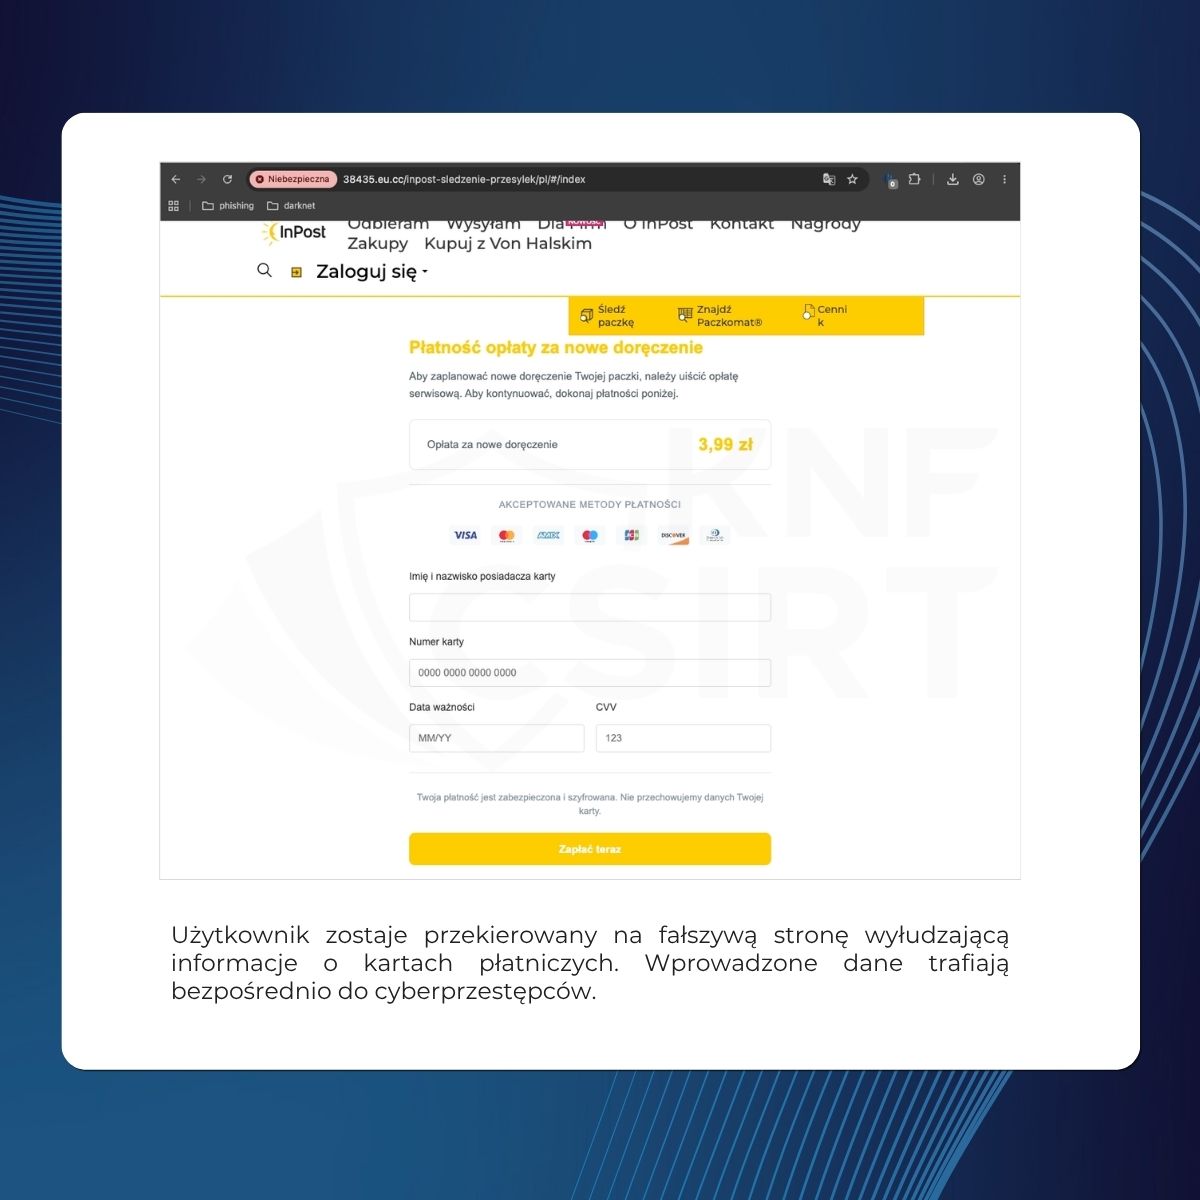
Poniżej prezentujemy wygląd fałszywej strony, na której oszuści wyłudzali informacje o kartach płatniczych użytkowników. Zachowajcie ostrożność i nie dajcie się okraść!
2/2
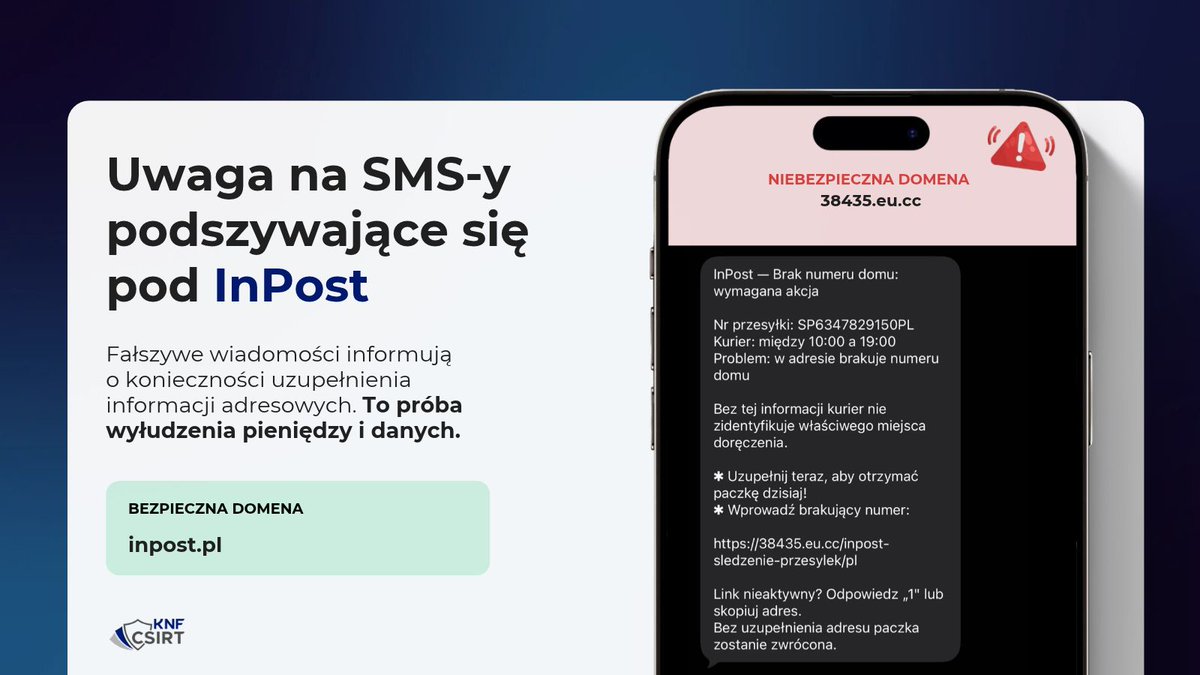
⚠️ Ostrzegamy przed kampanią phishingową podszywającą się pod @InPostPL.
📱 Cyberprzestępcy rozsyłają fałszywe wiadomości SMS, w których informują o konieczności uzupełnienia brakujących danych adresowych. W treści wiadomości zamieszczają linki prowadzące do niebezpiecznych stron internetowych, przygotowanych w celu wyłudzenia informacji o kartach płatniczych.
💳 Dane wprowadzone na fałszywych stronach trafiają bezpośrednio w ręce cyberprzestępców.
🔎 Jak się chronić?
✅ Zachowaj ostrożność wobec wiadomości SMS zawierających linki do stron internetowych.
✅ Nie podawaj danych karty płatniczej na stronach, których wiarygodności nie masz pewności.
✅ Weryfikuj otrzymane informacje, korzystając z oficjalnych kanałów komunikacji danej instytucji.
📩 Pamiętaj! Każdą podejrzaną wiadomość SMS możesz przekazać na bezpłatny numer 8080. W ten sposób wspierasz działania CERT Polska w identyfikowaniu zagrożeń i tworzeniu listy ostrzeżeń przed niebezpiecznymi stronami internetowymi.
1/2
🔐 Fałszywe rekrutacje i relacje biznesowe jako narzędzie cyberataków
Nie każdy cyberatak rozpoczyna się od wykorzystania podatności w systemach informatycznych. Niekiedy jego pierwszym etapem jest pozornie zwyczajna rozmowa rekrutacyjna, atrakcyjna oferta współpracy lub zadanie techniczne przesłane przez potencjalnego pracodawcę.
Ostatnie doniesienia o cyberatakach pokazują, że techniki socjotechniczne wykorzystywane w procesach rekrutacyjnych i kontaktach biznesowych pozostają istotnym zagrożeniem dla bezpieczeństwa organizacji.
🔎 Na tego rodzaju zagrożenia @CSIRT_KNF zwracał uwagę już w listopadzie 2025 roku, ostrzegając podmioty rynku finansowego przed działalnością grup APT wykorzystujących fałszywe procesy rekrutacyjne do infiltracji organizacji i uzyskiwania nieautoryzowanego dostępu do ich infrastruktury.
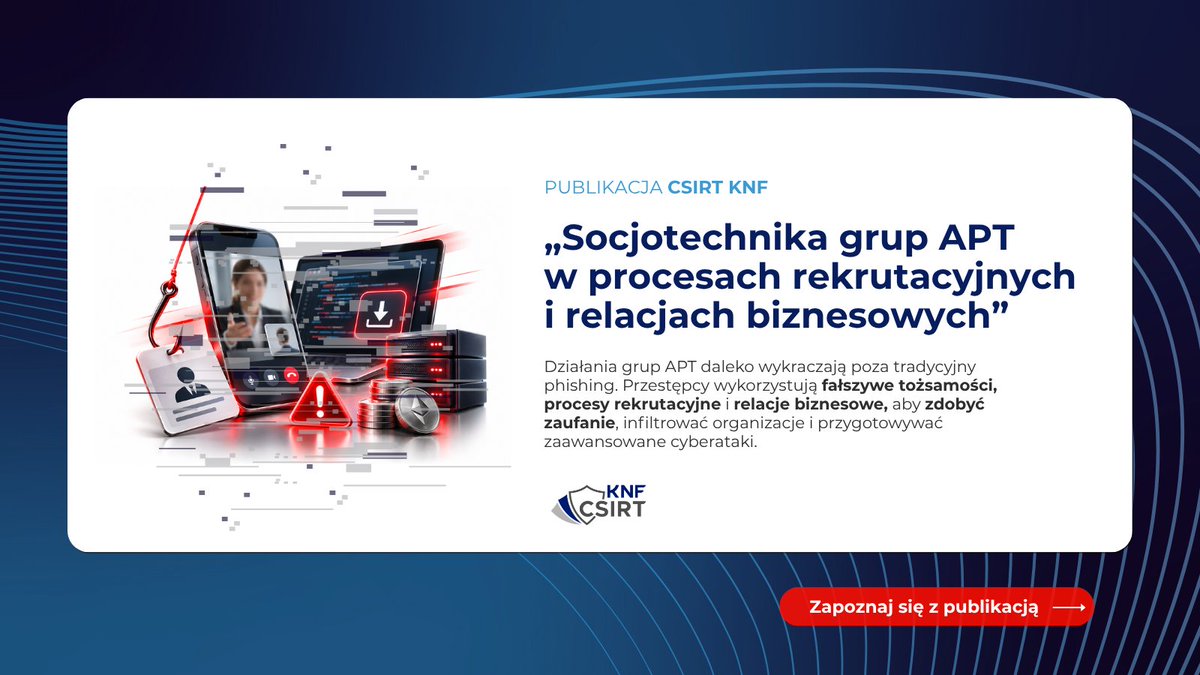
Kontynuacją działań analitycznych i informacyjno-edukacyjnych zespołu było opublikowanie w kwietniu 2026 roku raportu „Socjotechnika grup APT w procesach rekrutacyjnych i relacjach biznesowych”.
W publikacji przybliżamy metody działania zaawansowanych grup cyberprzestępczych, które wykorzystują zaufanie, wiarygodnie przygotowane scenariusze komunikacji oraz pozornie legalne propozycje zawodowe do nakłaniania potencjalnych ofiar do uruchamiania złośliwego oprogramowania lub podejmowania innych działań zagrażających bezpieczeństwu organizacji.
Aktualne incydenty cyberbezpieczeństwa pokazują, jak ważne pozostają zagrożenia, na które CSIRT KNF zwracał uwagę w swoich wcześniejszych ostrzeżeniach i analizach. Opisane w raporcie mechanizmy wskazują, jak istotną rolę w wieloetapowych cyberatakach odgrywa czynnik ludzki oraz dlaczego świadomość zagrożeń socjotechnicznych powinna stanowić integralny element cyberbezpieczeństwa każdej organizacji.
📖 Zachęcamy do zapoznania się z raportem CSIRT KNF, w którym przedstawiamy przykłady stosowanych technik, możliwe scenariusze ataków oraz rekomendacje pomagające ograniczać związane z nimi ryzyko.
🔗 https://t.co/c7GI5Xa7GD
⚠️ Uwaga na fałszywe wiadomości podszywające się pod bank @PKOBP!
Cyberprzestępcy w wiadomościach e-mail informują klientów banku o konieczności pilnej aktywacji nowych zabezpieczeń konta, grożąc jego czasowym zawieszeniem.
🎯 Cel oszustów?
Wyłudzenie danych logowania do bankowości internetowej oraz przejęcie dostępu do konta.
🛡️ Jak się chronić?
- Loguj się do bankowości internetowej wyłącznie przez oficjalną aplikację lub samodzielnie wpisany adres strony banku.
- Sprawdzaj dokładnie adres domeny.
- Nie autoryzuj operacji w aplikacji bankowej, których samodzielnie nie rozpocząłeś.
- Jeśli cokolwiek wzbudza Twoje podejrzenia, skontaktuj się z bankiem za pośrednictwem oficjalnego kanału.
💡 Pamiętaj!
Cyberprzestępcy wykorzystują presję czasu, strach przed utratą dostępu do konta oraz zaufanie do instytucji finansowych, aby skłonić użytkowników do pochopnych decyzji.
⚠️ Uwaga na fałszywe strony oferujące sprzedaż biletów na wydarzenia sportowe!
Cyberprzestępcy wykorzystują zainteresowanie kibiców zbliżającymi się wydarzeniami sportowymi. W mediach społecznościowych pojawiają się reklamy zachęcające do zakupu biletów, które kierują użytkowników na fałszywe strony podszywające się pod oficjalne serwisy sprzedaży.
Cel oszustów?
Wyłudzenie danych i pieniędzy. Użytkownicy są nakłaniani do podania danych kart płatniczych oraz kodów BLIK.
Na co uważać?
- Reklamy sprzedaży biletów w mediach społecznościowych, szczególnie obiecujące atrakcyjne ceny lub ograniczoną dostępność.
- Adresy stron łudząco podobne do oficjalnych, ale zawierające dodatkowe słowa lub nietypowe domeny.
- Reklamy w mediach społecznościowych publikowane przez profile bez wcześniejszej historii aktywności.
- Prośby o podanie kodu BLIK lub zatwierdzenie transakcji, której kwota lub odbiorca nie odpowiadają dokonywanemu zakupowi.
Jak się chronić?
- Kupuj bilety wyłącznie za pośrednictwem oficjalnych kanałów sprzedaży.
- Nie zakładaj, że reklama jest wiarygodna tylko dlatego, że została wyświetlona na popularnym portalu społecznościowym.
- Dokładnie sprawdzaj adres strony przed dokonaniem płatności.
Pamiętaj! Zbliżające się wydarzenia sportowe przyciągają nie tylko kibiców, ale również cyberprzestępców. Wykorzystują oni emocje, zainteresowanie i presję czasu, aby skłonić użytkowników do pochopnych decyzji.
Nie pozwól, aby zakup wymarzonego biletu zakończył się utratą pieniędzy. Zachowaj czujność i weryfikuj oferty!
📌 @JacJastrzebski, Przewodniczący Komisji Nadzoru Finansowego, oraz Radosław Nielek, Dyrektor Naukowej i Akademickiej Sieci Komputerowej - Państwowego Instytutu Badawczego @NASK_pl, podpisali porozumienie dotyczące zasad współpracy między UKNF a NASK oraz rozbudowy portalu https://t.co/bc2R5wvCD7, w szczególności dostosowania funkcjonalności portalu na potrzeby CSIRT KNF.
🔸 Rozwijane funkcjonalności mają ułatwić @CSIRT_KNF dostęp do informacji o zagrożeniach dotyczących podmiotów sektora finansowego, a także wspierać wykrywanie podatności i błędnych konfiguracji. Przewidziano również rozwiązania wspierające powiadamianie o zagrożeniach i komunikację.
🚩 Więcej: https://t.co/g35J5sXooF
⚠️ Uwaga na oszustów podszywających się pod @PKOBP
Otrzymałeś wiadomość o konieczności aktualizacji danych lub zmianie zasad logowania do iPKO/iPKO Biznes? Zachowaj ostrożność. Przestępcy wysyłają takie e-maile, aby skierować klientów na fałszywe strony bankowości.
Oszuści wyłudzają login i hasło, a następnie mogą prosić o kod SMS lub zatwierdzenie w aplikacji. W trakcie ataku dobierają kolejne komunikaty do swoich potrzeb. Nakłaniają też klientów do wysłania SMS-a, który może aktywować IKO na telefonie przestępcy. Niektóre formularze żądają danych karty, PIN-u i zdjęć dokumentów.
🛡️Jak się chronić?
- Otwieraj bankowość przez zapisaną zakładkę lub samodzielnie wpisany adres, nie przez link w wiadomości.
- Przed zatwierdzeniem przeczytaj, jakiej operacji dotyczy powiadomienie w aplikacji lub SMS.
- Prośbę o nietypową weryfikację potwierdź bezpośrednio w banku.
- Jeśli podałeś dane na podejrzanej stronie, natychmiast skontaktuj się z bankiem.
Wspólnie z @PKOBP i @CERT_Polska pracujemy nad wykrywaniem kolejnych fałszywych stron i ograniczaniem skutków kampanii.
📄 W naszej analizie przedstawiamy przebieg ataku oraz przykłady fałszywych wiadomości i stron.
Zobacz, jak działają przestępcy i na co zwrócić uwagę:
https://t.co/PkvygiC9YT
‼️ Uważaj na wiadomości o zmianach w procesie autoryzacji.
🔔 Oszuści podszywają się pod serwis iPKO Biznes. Wysyłają fałszywe wiadomości o rzekomych zmianach wymagających działania.
🚨 Od fałszywej reklamy do utraty oszczędności. Jak rozpoznać oszustwo inwestycyjne?
💰 Obietnice szybkich i wysokich zysków, reklamy wykorzystujące wizerunki znanych osób czy strony internetowe podszywające się pod znane instytucje - to tylko niektóre z metod wykorzystywanych przez cyberprzestępców do wyłudzania pieniędzy.
🔐 W ramach Europejskiego Miesiąca Cyberbezpieczeństwa @EcsmPolska zespół @CSIRT_KNF przygotował poradnik poświęcony oszustwom inwestycyjnym. Publikacja przybliża mechanizmy działania cyberprzestępców, przedstawia najczęściej stosowane techniki manipulacji oraz wskazuje, na jakie sygnały ostrzegawcze warto zwrócić uwagę, aby nie paść ofiarą oszustwa.
📖 Wiedza o zagrożeniach to jeden z najskuteczniejszych sposobów ochrony naszych finansów. Rozpoznawanie prób oszustwa, weryfikowanie ofert inwestycyjnych i zachowanie ostrożności w sieci mogą uchronić nas przed utratą oszczędności.
👉 Zachęcamy do zapoznania się z poradnikiem i dzielenia się nim z innymi. Świadome decyzje i znajomość metod działania oszustów to podstawa bezpiecznego korzystania z usług finansowych!
https://t.co/osESh5qKYf
#ECSM #CyberSecMonth #ThinkB4UClick
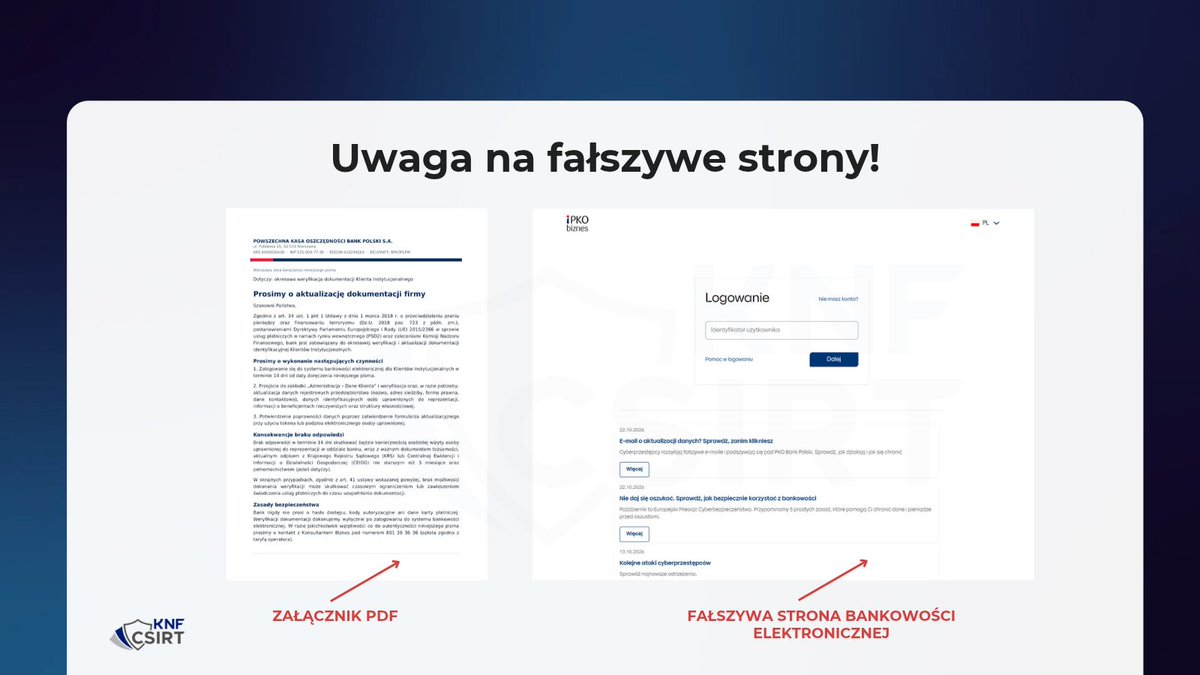
Poniżej prezentujemy wygląd dokumentu PDF dołączonego do fałszywej wiadomości oraz stronę podszywającą się pod serwis bankowości elektronicznej @PKOBP.
Bądźcie czujni! 2/2
🚨 Uwaga na kolejną kampanię phishingową wymierzoną w klientów biznesowych @PKOBP.
Oszuści przesyłają wiadomości e-mail, w których podszywają się pod bank i informują o konieczności aktualizacji dokumentacji firmy.
Do wiadomości dołączony jest dokument PDF, który ma uwiarygodnić jej treść i wzbudzić zaufanie odbiorców. Zamieszczony w e-mailu link prowadzi do fałszywej strony bankowości elektronicznej, na której cyberprzestępcy nakłaniają do zalogowania się. Ich celem jest przechwycenie danych dostępowych do firmowych rachunków.
🔒 Pamiętaj, aby nie logować się za pośrednictwem linków z wiadomości! Informację o konieczności aktualizacji dokumentów potwierdź bezpośrednio w banku, korzystając z oficjalnych danych kontaktowych.
1/2
🚨 Uwaga! Obserwujemy nową kampanię phishingową wymierzoną w klientów biznesowych @PKOBP.
Na fałszywych stronach oszuści wyłudzają dane logowania, które mogą wykorzystać do przejęcia dostępu do firmowych rachunków.
🔒 Przed zalogowaniem dokładnie sprawdź adres strony. Korzystaj z oficjalnej aplikacji banku lub samodzielnie wpisuj adres w przeglądarce.
⚠️ Kolejne osłony kampanii, o której pisaliśmy wczoraj!
Obserwujemy nowe schematy próby wyłudzenia danych logowania do bankowości elektronicznej.
📧 Cyberprzestępcy rozsyłają wiadomości podszywające się pod komunikację kierowaną do klientów biznesowych. W zależności od wariantu kampanii, e-mail może dotyczyć np. nowych zasad autoryzacji przelewów lub zmian w obsłudze rachunków walutowych.
🔗 Wiadomości zawierają odnośniki prowadzące do strony, której celem jest pozyskanie danych logowania do bankowości internetowej.
🔐 Wprowadzone informacje mogą zostać przejęte przez cyberprzestępców i wykorzystane do uzyskania dostępu do konta bankowego.
Przypominamy:
• Korzystaj z bankowości elektroniczej samodzielnie wyszukując oficjalną stronę banku lub korzystając z aplikacji mobilnej.
• Zachowaj ostrożność wobec wiadomości wywołujących presję czasu lub grożących ograniczeniem dostępu do konta.
🛡️ Cyberprzestępcy modyfikują treści rozsyłanych wiadomości. Niezależnie od pretekstu, celem pozostaje przejęcie danych logowania do bankowości elektronicznej.
📣 Jeśli otrzymasz podobną wiadomość zgłoś ją do CERT Polska za pośrednictwem formularza na stronie https://t.co/NNUSNq61UT. Możesz również skorzystać z usługi „Bezpiecznie w sieci” w aplikacji mObywatel 📲
🚨 Krytyczne podatności w popularnych usługach mogą stanowić zagrożenie dla bezpieczeństwa wielu organizacji. Zachęcamy do zapoznania się z ostrzeżeniami @CERT_Polska, zweryfikowania, czy wskazane luki dotyczą wykorzystywanych rozwiązań, oraz niezwłocznego wdrożenia opisanych zaleceń.
Bieżące śledzenie informacji o podatnościach pomaga rozpoznać zagrożenia i podjąć działania, zanim luki zostaną wykorzystane przez cyberprzestępców. Szczególnie przydatne są informacje dopasowane do technologii stosowanych w danej organizacji.
🔎 Dlatego podmioty rynku finansowego zapraszamy do rejestracji w części sektorowej serwisu https://t.co/ZxkxBhI7cF i korzystania z nowego modułu „Podatności w używanych technologiach”.
Moduł umożliwia otrzymywanie informacji o nowo wykrytych lukach bezpieczeństwa, które mogą dotyczyć oprogramowania wykorzystywanego w organizacji. Spersonalizowane powiadomienia ułatwiają monitorowanie zagrożeń dotyczących własnego środowiska IT, ocenę ich znaczenia oraz ustalenie kolejności działań naprawczych.
🛡️ Zachęcamy do korzystania z dostępnych funkcji serwisu i regularnego śledzenia komunikatów: https://t.co/onIbkj2JD8
🚨 Podatności w popularnych usługach 🚨
Ten tydzień obfituje w krytyczne podatności, które mogą dotknąć dużą część użytkowników internetu.
Poniżej publikujemy zestawienie trzech kolejnych, o których dziś od rana informujemy:
⚠️ RCE w GitLabie:
https://t.co/mrwJJeum85
⚠️ Pakiet podatności w produktach Fortinet:
https://t.co/crcfPWM6Nt
⚠️ Poważne problemy z kluczami eMudhra:
https://t.co/UfvbLl5oXi
Zachęcamy do obserwowania ostrzeżeń na https://t.co/eJ6XdeKxoK i rekomendujemy jak najszybsze wdrażanie opisanych zaleceń.
Aby nie przegapić kluczowych informacji można również ustawić spersonalizowane powiadomienie mailowe na interesujące nas kategorie alertów lub skorzystać z feedu RSS.
🚨 Udostępniono poprawki bezpieczeństwa dla dwóch krytycznych podatności w PHP!
Producent opublikował aktualizacje eliminujące podatności CVE-2026-109618 oraz CVE-2026-109619, umożliwiające zdalne wykonanie kodu (RCE).
✅ Poprawione wersje PHP: 8.5.12, 8.4.27, 8.3.36 oraz 8.2.35.
⚠️ Podatne są również wszystkie starsze wersje PHP, począwszy od 5.4. Wersje nieobjęte wsparciem producenta nie otrzymały oficjalnych aktualizacji bezpieczeństwa.
Zespół @CSIRT_KNF rekomenduje niezwłoczne wdrożenie poprawek, a w przypadku niewspieranych wersji PHP - migrację do aktualnej, wspieranej gałęzi.
🔗 https://t.co/lt9qRGoYSF
🔗 https://t.co/h4XHEdoahi
🚨 W związku z komunikatem @CERT_Polska dotyczącym krytycznych podatności w PHP, zespół @CSIRT_KNF rekomenduje zapoznanie się z opublikowanymi zaleceniami oraz niezwłoczne wdrożenie aktualizacji po ich udostępnieniu.
Podatności CVE-2026-109618 oraz CVE-2026-109619 mogą umożliwić atakującym zdalne wykonanie dowolnych poleceń systemowych. Zagrożenie dotyczy również środowisk, w których działają popularne rozwiązania wykorzystujące PHP, takie jak WordPress, Joomla czy PHPMyAdmin.
🔗 Szczegóły i rekomendacje znajdują się w komunikacie @CERT_Polska: https://t.co/YM0n707EpK
🚨 W związku z komunikatem @CERT_Polska dotyczącym krytycznych podatności w PHP, zespół @CSIRT_KNF rekomenduje zapoznanie się z opublikowanymi zaleceniami oraz niezwłoczne wdrożenie aktualizacji po ich udostępnieniu.
Podatności CVE-2026-109618 oraz CVE-2026-109619 mogą umożliwić atakującym zdalne wykonanie dowolnych poleceń systemowych. Zagrożenie dotyczy również środowisk, w których działają popularne rozwiązania wykorzystujące PHP, takie jak WordPress, Joomla czy PHPMyAdmin.
🔗 Szczegóły i rekomendacje znajdują się w komunikacie @CERT_Polska: https://t.co/YM0n707EpK
🚨 Krytyczne podatności w PHP umożliwiające zdalne wykonanie kodu 🚨
Luki oznaczone identyfikatorami CVE-2026-109618 oraz CVE-2026-109619 pozwalają atakującemu na zdalne wykonanie dowolnych poleceń systemowych.
‼️ Podatne są wszystkie wersje PHP od 5.0 w górę. Systemy wykorzystujące to oprogramowanie (w tym popularne rozwiązania takie jak WordPress, Joomla czy PHPMyAdmin) bezwzględnie muszą zostać zaktualizowane po publikacji nowej wersji PHP, zaplanowanej na dziś, na godzinę 16:00 czasu polskiego.
Rekomendacje i dodatkowe szczegóły: https://t.co/qkou6AkKaM