Se movilizan miles de pobladores de Guerrero para exigir la aparición con vida de 8 campesinos secuestrados por delincuentes en Ajuchitlán del Progreso.
🚨🌧️ ¡ALERTA EN EMPALME! LA PRESA PUNTA DE AGUA LLEGA AL 100% Y COMIENZAN LOS ESCURRIMIENTOS ⚠️
La Presa Ignacio Alatorre, conocida como Punta de Agua, alcanzó este miércoles el 100% de su capacidad, provocando el inicio de un desfogue controlado a través de su vertedor natural.
💧 El agua comienza a avanzar hacia el arroyo San Marcial, con dirección al Bordo Fusible Ortiz, mientras autoridades mantienen vigilancia sobre el comportamiento de los escurrimientos.
Además, desde ayer se han registrado importantes escurrimientos del Río Mátape hacia el Estero de Bellavista, por lo que el riesgo puede mantenerse incluso después de que disminuyan las lluvias.
⚠️ ¡No bajes la guardia! El agua continúa desplazándose desde las partes altas de las cuencas y puede generar afectaciones posteriores.
📌 Se recomienda extremar precauciones durante los próximos tres días después de las precipitaciones y evitar cruzar arroyos, zonas inundadas o cauces con corriente.
📞 Ante cualquier emergencia, llama al 911.
#Empalme #PuntaDeAgua #Sonora #AlertaPreventiva #Lluvias #Escurrimientos #Precaución #ProtecciónCivil
🚨 Google Flight Simulator is now available worldwide for free! ✈️🌍
No download needed — just open your browser and pilot a plane over real 3D Earth!
How to start flying right now:
1) Open Google Earth on the web → https://t.co/lWONCuAsaE
2) Click “Explore the World” (top section)
3) Open the Tools menu
4) Select “Flight Simulator”
Fly over your city, iconic landmarks, or anywhere on the planet with realistic controls. Perfect for aviation fans, explorers, or just for fun! 🔥
Who’s taking off first? Drop your dream destination below 👇
RT if you’re about to crash into the Eiffel Tower 😂
#GoogleEarth #FlightSimulator #Aviation #FreeFlightSim #ExploreTheWorld
(Pro tip: keyboard shortcut — Ctrl + Alt + A on Windows / ⌘ + Option + A on Mac)
Well it appears that #Mexico could have another Major #Hurricane headed there way during early October. We'll have to watch this signal very closely over the coming week, but let's hope these models are wrong!
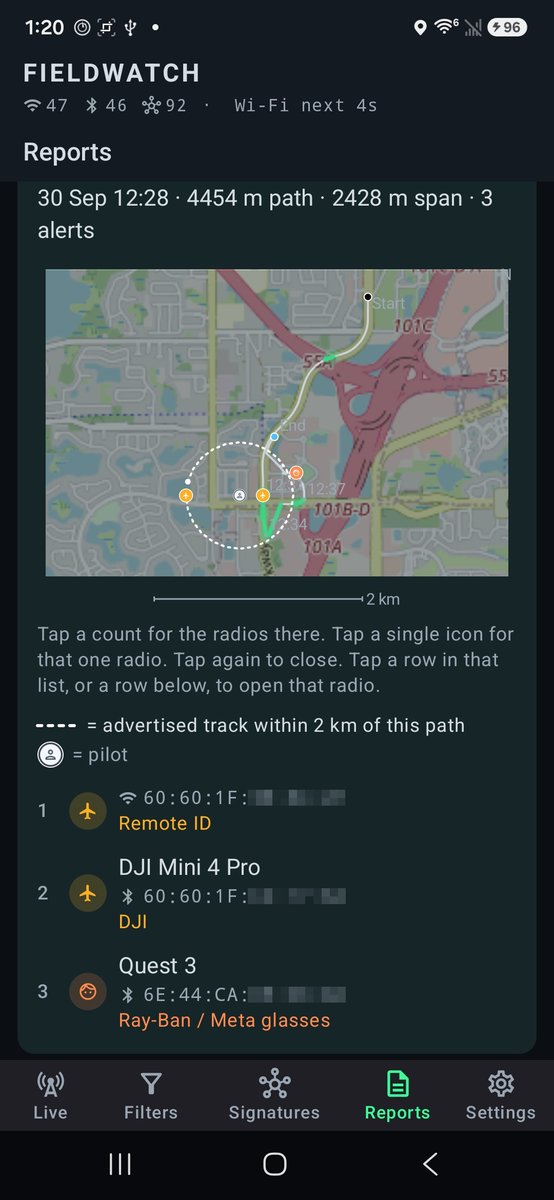
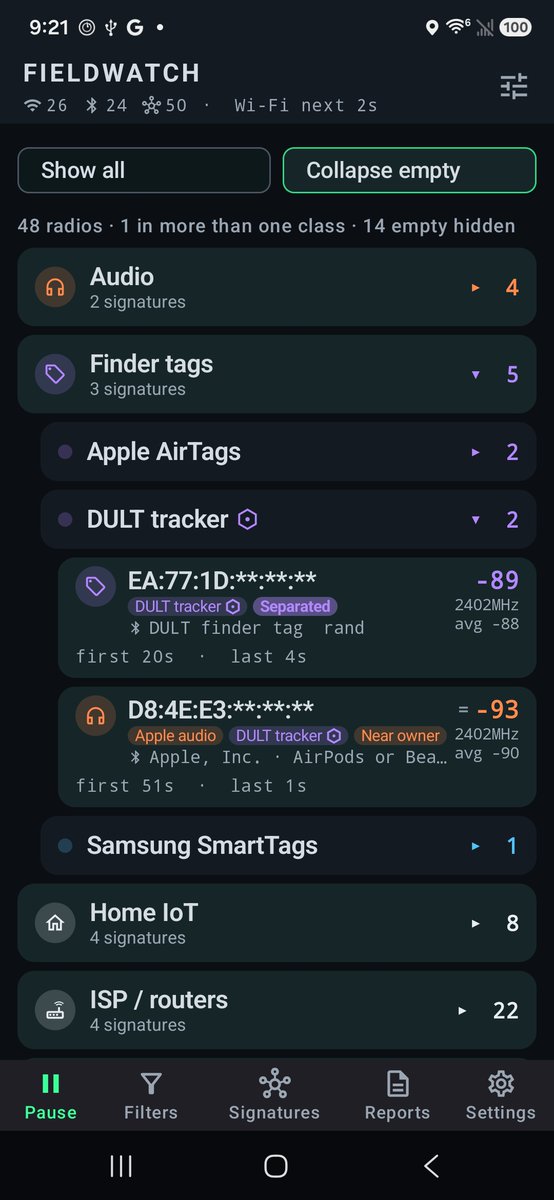
Fieldwatch 1.1.16 is out!
Fieldwatch listens for nearby Wi-Fi and Bluetooth signals and identifies the devices sending them, such as tracker tags, body cameras, drones and in-car Wi-Fi. It does this using a list of device signatures you can edit in the app. You can get an alert when a specific device type or address shows up, and you can record a session in one place or along a drive, then compare it with later visits. Fieldwatch can also spot devices that seem to be moving with you and build reports from everything it picked up.
What’s New
Trackers that stand out - DULT (Detecting Unwanted Location Trackers) is the industry spec Apple, Google, and tag makers use so accessories can advertise whether they're near their owner or separated. Fieldwatch now shows that on the live list as a quick visual. It's especially useful next to radios that look like they're moving with you: Separated vs Near owner is one more clue about whether that tag might be yours or someone else's. That covers Google Find Hub tags, newer Apple earbuds and other Find My accessories, Chipolo, Pebblebee, and other tags that speak the standard. Separated tags usually hold their MAC address longer before rotating, which makes them easier to follow across a sit.
Drones and Remote ID - Remote ID works over BLE and Wi-Fi ASTM. Live status shows Undeclared, Ground, Airborne, Emergency, or RID failure. Reports → Path draws the advertised aircraft track as a dotted line, with the pilot as a person icon. Hits can still push to TAK/ATAK.
Reports cleanup - Path plots MAC alerts and signature alerts as class icons (once, at the strongest hear). Debrief and Compare PDFs get the same track treatment. Named sits now hold up to 6,000 unique radios.
Signature Catalog 88 - Flock Extra attention is tighter (real Flock poles, not every LiteOn/Ring radio). Penguin decode for Flock external batteries. Sit export CSV/JSON now lists matched signatures and Extra attention families.
Same pocket tool: receive-only Wi-Fi and BLE, on the phone, no server, free and open source.
https://t.co/ZjBj5cgZ9R
🚨 He encontrado EL OJO DE DIOS.
Se llama God’s Eye View y es uno de esos proyectos que parece ILEGAL hasta que entiendes cómo funciona.
Es una especie de “vista desde la perspectiva de Dios” sobre el planeta, un globo 3D fotorealista donde puedes ver y seguir señales públicas prácticamente en tiempo real.
- Aviones.
- Barcos.
- Satélites.
- Terremotos.
- Incendios.
- Cámaras públicas.
- Tráfico.
- Lanzamientos espaciales.
Todo colocado sobre el mismo mapa.
Puedes hacer clic en un avión y seguirlo mientras vuela, cambiar a una vista tipo cabina, ver su trayectoria.
Localizar barcos cercanos.
Seguir la ISS y cientos de satélites.
Bajar hasta una ciudad y saltar a cámaras públicas disponibles en esa zona.
Incluso tiene modos visuales tipo visión nocturna, térmica o HUD militar que hacen que parezca todavía más una consola de inteligencia.
Pero aquí viene la parte más interesante... Puedes hablarle. Con una clave de OpenAI puedes decir cosas como:
- “Llévame a Tokio.”
- “Muéstrame los aviones que tengo encima.”
- “¿Qué barco es este?”
- “Traza una ruta entre estos dos puntos.”
Y el agente entiende qué estás viendo y mueve el mapa por ti.
Gran parte de los datos funcionan incluso sin crear una cuenta.
Los vuelos proceden de OpenSky y adsb lol, los terremotos de USGS, los satélites de CelesTrak y las cámaras de fuentes públicas.
El proyecto corre localmente en tu navegador y todo el código está disponible para inspeccionarlo o modificarlo.
Ya supera las 36.000 estrellas en GitHub.
Lo más inquietante de God’s Eye View no es que parezca una herramienta de espionaje.
Es descubrir cuánta información sobre el mundo ya estaba disponible públicamente.
Solo faltaba ponerla toda en el mismo lugar.
Te dejo el repo 👇
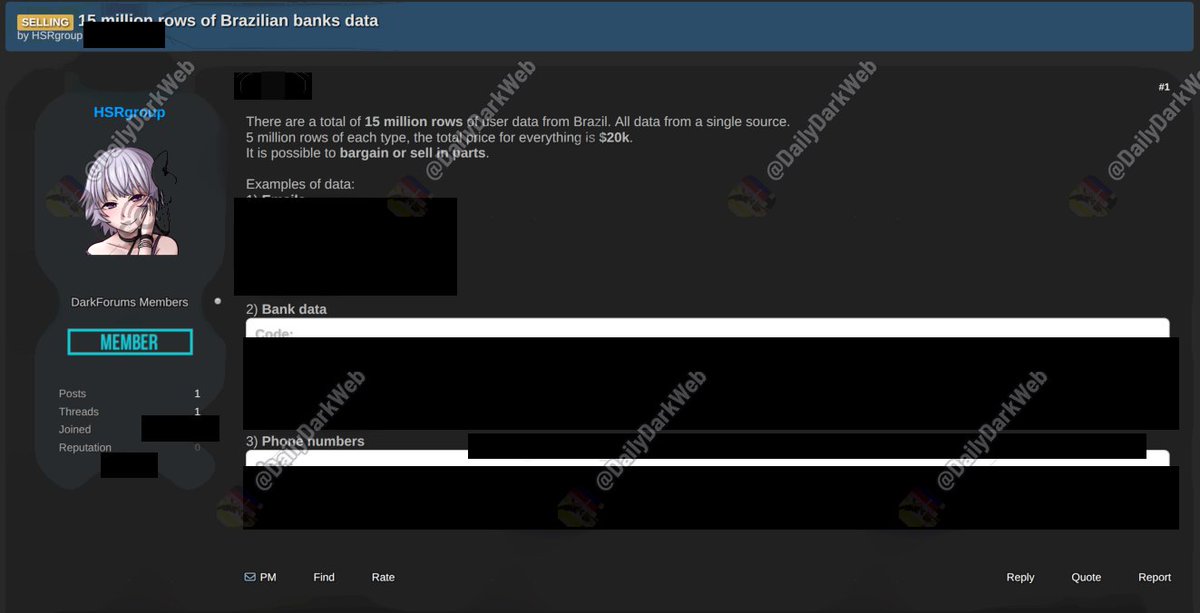
🇧🇷 🚨 15 MILLION ROWS OF BRAZILIAN BANKING DATA ALLEGEDLY FOR SALE
A threat actor on an underground forum claims to be selling 15 million rows of Brazilian user data, allegedly from a single source, for $20,000 (negotiable, or sold in parts).
The actor claims the dataset includes:
* ~5M email addresses
* ~5M bank records (branch/agency, account numbers, account type/status)
* ~5M phone numbers
Sample rows reference customers of major Brazilian banks, per SOCRadar's analysis.
The claim has not been independently verified, and no bank has confirmed a breach.
⚠️ Analyst Note:
Account-level banking details paired with emails and phones are ideal fuel for bank-impersonation phishing, PIX fraud scams and social engineering. The "single source" claim is unproven; such sets are often aggregated from earlier leaks. Brazilian bank customers should be wary of unsolicited calls or messages quoting their account details.
Research date: Sep 25, 2026 (SOCRadar dark web news)
#Brazil #Banking #DataBreach #DarkWeb #ThreatIntel #DDW
Cuatro pipas de gas LP explotaron en un predio de Tepeaca, Puebla, provocando la evacuación de más de 2 mil personas. Autoridades reportaron preliminarmente tres personas lesionadas y ya investigan las causas del incidente. 🚒⚠️
¿Sabías que una simple llamada de WhatsApp (con solo ser contestada) puede exponer más información de la que imaginas sobre el dispositivo de un usuario?
El repositorio open-source `chat-apps-osint` de 0x6rss pone sobre la mesa cómo funciona la captura de metadatos de pares en llamadas de aplicaciones de mensajería (WhatsApp, Signal, Telegram, etc.).
Lo que permite recopilar durante una llamada activa:
• Geolocalización y dirección IP aproximada del objetivo.
• Conteo y detalles técnicos de los dispositivos vinculados a la cuenta.
• Identificación del tipo de red (si está conectado por datos móviles o Wi-Fi).
• Información detallada sobre el sistema operativo (Android o iPhone).
Una perspectiva técnica brutal sobre vectores de reconocimiento pasivo y por qué la superficie de ataque en VoIP y mensajería va mucho más allá de los mensajes de texto.
Te dejo el repositorio completo abajo en los comentarios para análisis e investigación autorizada 🕵️♂️👇
Exim Mail Server 4.100.1 corrige 4 fallos de seguridad
La versión 4.100.1 de Exim corrige cuatro vulnerabilidades de seguridad, destacando fallos de alta severidad relacionados con Proxy Protocol y GnuTLS
https://t.co/BTjFMwsF6R