Para darse de alta en la Plataforma de Contratación del Sector Público hay que elegir una contraseña. La página la puntúa de 0 a 100 mientras escribes y exige llegar a 60. El cálculo son 463 líneas de JavaScript. El número que se envía al servidor es siempre cero.
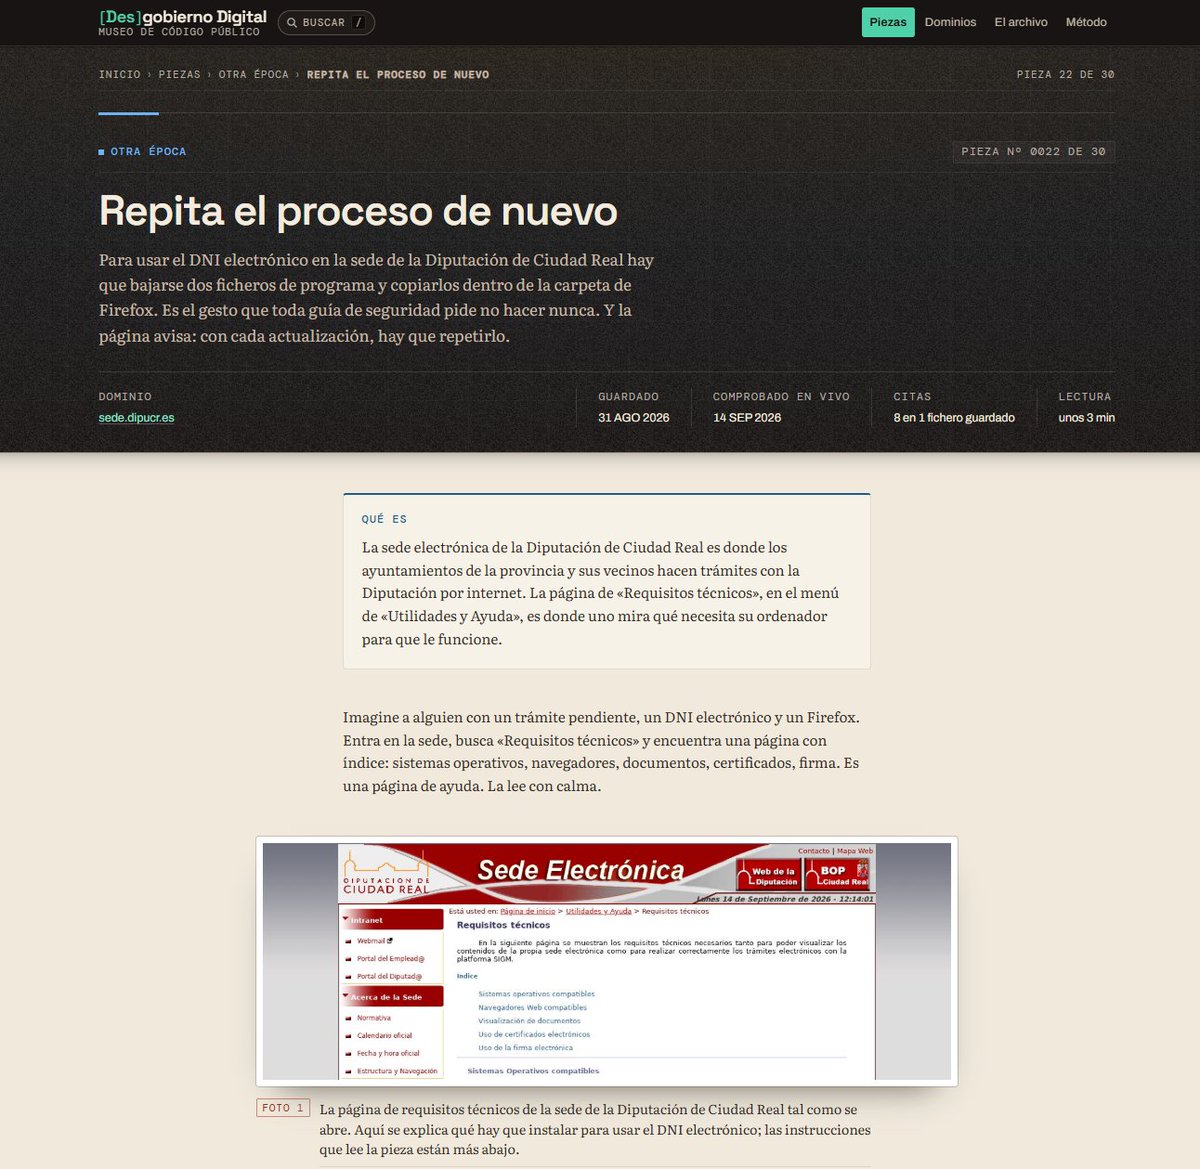
En la Diputación de Ciudad Real, para usar el DNIe hay que bajarse dos .dll y copiarlas dentro de la carpeta de Firefox. Es literalmente lo que toda guía de seguridad pide no hacer jamás. La página avisa: con cada actualización, repítalo.
Del dinero que la Administración se gasta en software se publican el importe, el adjudicatario y el plazo. Del resultado no se publica nada.
Con esta idea nace https://t.co/Ph84bXhCaP, la primera auditoría digital del estado donde los protagonistas son las chapuzas y el código legacy. Pásate y descubre todo un universo de despropósitos.
Si quieres aprender Python, he traducido el libro de "Piensa en Python". Gratuito y lo puedes descargar en PDF o ver en HTML.
→ https://t.co/IYCtaLfhEk
[“Yo he tenido que cambiar a mi hijo de clase para no tener que ver al narco que acababa de detener en los cumpleaños de los compañeros”, dice un agente de la Policía Nacional de Algeciras. “Yo me fui de una boda para evitar ser fotografiado junto a un conocido narcotraficante”, comenta otro. “Un día vas a pagar la cuenta del restaurante y te dicen que la ha pagado no sé quien, que sabes que está en ‘el negocio’”, “otro día, llega un conocido del barrio y te ofrece colaborar con fulanito por una jugosa cantidad…”, relatan varios miembros de la Guardia Civil del servicio marítimo de Huelva] https://t.co/5esxWaYb74 @patricia_dolz
¡Qué pasada de proyecto! pdf-inspector parsea PDFs de más de 200 páginas en medio segundo.
Lo transforma en un Markdown fácil de consumir.
Es de código abierto y puede funcionar en el navegador:
→ https://t.co/e720ExvU6m
Si te da miedo hablar inglés, esto te interesa.
Existe una IA conversacional gratuita llamada Sesame que mantiene conversaciones con un nivel de naturalidad increíble para que puedas practicar inglés.
→ Voces que suenan prácticamente como una persona real
→ Conversaciones fluidas con memoria y contexto
→ Puedes interrumpirla y responder en tiempo real
→ Corrige errores y te ayuda a sonar más natural
Link en comentarios 👇
Pegas una URL y en segundos tienes el sistema de diseño completo de esa web.
Eso es solo 1 de las 44 apps que alguien dejó gratis en GitHub.
Las más útiles:
- Extractor de sistema de diseño desde cualquier URL
- Tracker de competidores
- Generador de podcasts desde URLs
- Investigador de ofertas de trabajo
- Chatbot universal
- Generador de ideas desde Reddit
- Bot de investigación de YC
870 estrellas. MIT License.
Te dejo el enalce en los comentarios.
Un repo para buscar trabajo con Claude Code.
Lo clonas, rellenas tu perfil y la IA evalúa ofertas, adapta tu CV, escribe cartas y te prepara entrevistas.
Automatiza tu búsqueda de trabajo:
→ https://t.co/LkOuGYXbYd
Para facilitar el seguimiento de los capitulos para leer las cuentas de clubs, os he recopilado en este hilo todos los capítulos de la serie dedicada al análisis financiero de los clubes (SAD), usando como ejemplo al @SevillaFC.
Aquí os voy dejando cada capitulo hasta los 15.👇
Este repo es el bookmark manager que Pocket nunca fue.
Karakeep ya tiene 27k estrellas en GitHub y es una bestia:
→ Guarda links + notas + imágenes + PDFs
→ La IA etiqueta y resume todo automáticamente (funciona con Ollama local)
→ Búsqueda full-text brutal con Meilisearch
→ Archiva páginas completas + videos (adiós link rot)
→ Extensiones de navegador + apps móviles (iOS/Android)
→ Importa todo de Pocket, Chrome y más en 2 clicks
→ Ahora tiene MCP server para que tus agentes de IA lo usen directamente
100% self-hosted, open source y hecho para gente que acumula conocimiento de verdad.
Mientras Pocket murió y Raindrop te cobra… esto es gratis, privado y tuyo.
REPOOO👇
Un abogado pierde una semana en un contrato de 500 páginas. Un contador, cuatro días en 200 facturas. Un investigador, dos semanas en 50 PDFs.
Todos copiando y pegando.
MinerU lo cambia todo.
Herramienta gratuita y open source que convierte cualquier PDF, Word, Excel o imagen escaneada en Markdown limpio en segundos: • Texto en orden correcto • Tablas en HTML • Ecuaciones en LaTeX • OCR potente • 109 idiomas
Un PDF de 200 páginas → Markdown perfecto en 90 segundos.
Funciona en CLI, Python o web (https://t.co/VExoMDvOOD). Corre en tu PC. 100% privado.
Más de 68.000 estrellas en GitHub.
La abogada: contrato listo en 4 min. El contador: 200 facturas en 12 min. El investigador: revisión lista en una tarde.
Adiós papeleo manual. Bienvenido tu tiempo.
Este es un ejemplo claro de cómo la ley falla y el derecho de acceso en realidad es más virtual que real. Pides los asesores de Moncloa en 2022, y en 2026 aún no tienes los datos que pediste aunque el Consejo te dio la razón en 2023:
1) Presidencia del Gobierno ni siquiera contesta al ciudadano. Es un modus operandi bastante común en las administraciones públicas: la ley establece la obligatoriedad de resolver pero recurren al silencio administrativo.
2) El Consejo se salta sus propios plazos. Da igual que en la ley se marquen 3 meses como plazo máximo. El Consejo se salta de forma no poco habitual sus propios plazos, y es incluso peor en consejos autonómicos donde hay resoluciones que tardan años.
3) Cuando Presidencia da acceso a los datos no son los que el Consejo instó a entregar. Y el procedimiento está acabado, no hay nada más que el ciudadano pueda hacer si no es pagando un abogado y un procurador para poner un contencioso-administrativo.
Y añado: en este caso Presidencia dio acceso de forma defectuosa, pero no es poco común que las administraciones ya ni siquiera hagan un mínimo caso a las resoluciones del Consejo y simplemente las ignoren. Y, administrativamente, no hay nada más que hacer.
Resumen:
✅ El @CTBG te da la razón (si esperas lo suficiente)
❌ Pero no tiene poder para obligar a ejecutar. No hay poderes ejecutivos, ni tampoco hay un reglamento sancionador para las administraciones que se saltan la ley.
El resultado es que te quedas entre un "no te contestan" y "te contestan mal". La única salida real es la vía judicial sufragando los costes.
LA LEY DE TRANSPARENCIA NO FUNCIONA.
Veo a muchos buscando cursos de “modelos de IA”, pero la verdad es esta:
Con modelos cerrados (como GPT, Claude o Gemini) el techo es bastante bajo: mejoras prompts, le das más contexto y poco más.
El verdadero poder está en dominar el ecosistema que rodea a los modelos, especialmente cuando trabajas con modelos abiertos y agentes autónomos.
Si quieres pasar de “usar IA” a construir cosas reales, autónomas y escalables, enfócate en estos temas (ordenados por prioridad práctica): 🧵👇
Concentración en Mérida en apoyo a Juan Carlos, funcionario del SEPE expedientado por atender sin cita previa.
"La oficina vacía y pretenden que a quien entre con un problema le diga que sin cita no le puedo atender. ¡Una vergüenza!"
Bravo, Yolanda Díaz.
Si estás usando npm install, estás en peligro.
¡Así de crudo te lo cuento para que reacciones!
Ayer se comprometieron paquetes de TanStack en npm.
De las bibliotecas más usadas en el mundo JavaScript.
Y de ahí saltó a Mistral, OpenSearch, UiPath, PyPI...
Porque muchos ataques no necesitan que importes nada. Basta con una instalación para infectarte.
¿Cómo?
Colando scripts como preinstall o postinstall que se ejecutan durante la instalación.
Lo importante es que tiene solución:
① Usa pnpm 11
Viene con defensas por defecto contra este tipo de ataques.
② Si sigues usando pnpm 10, npm, yarn o bun
Activa minimumReleaseAge y ponle 1440.
Evita instalar versiones publicadas el mismo día.
③ Bloquea scripts de instalación por defecto
pnpm evita que cualquier dependencia ejecute código en tu máquina solo por instalarla.
Por favor, comparte esto para que le llegue al máximo número de personas y paremos la cadena de ataques.
🚨 ¡Esta sentencia tiene truco!
Y nos afecta a todos; vamos a verlo:
Los datos médicos…
✅ Son confidenciales.¹
✅ Están especialmente protegidos, y tratarlos está prohibido, salvo excepciones tasadas.²
✅ La prestación de asistencia sanitaria es una de esas excepciones.³
✅ Los sanitarios —médicos, enfermeros— pueden acceder a tu historia clínica al proporcionarte asistencia sanitaria.⁴
✅ Un administrativo de un centro de salud no es un sanitario, pero puede acceder a tu historia clínica solo en la medida en que sea imprescindible para realizar sus funciones.⁵
Hasta aquí, todo correcto:
— Un sanitario puede acceder a tu historia clínica para atenderte, y bajo deber de confidencialidad. Pero, aunque sea médico, no puede acceder a tus datos «porque sí».
— Un administrativo puede acceder a partes limitadas de tu historia clínica para, por ejemplo, citarte. Pero no «por cotillear», que es lo que condena la sentencia de abajo.
😱 Ahora viene la trampa:
Como ciudadano…
✅ Tienes derecho a consultar tu historia clínica.⁶
✅ Tienes derecho a denunciar accesos injustificados a tu historia clínica.⁷
❌ No tienes derecho a saber quién ha accedido a tu historia clínica.⁸
💥 ¿Ein?
Puedes consultar tu historia clínica, pero no puedes consultar quién ha accedido a ella, porque eso revelaría la identidad de quienes accedieron.
Entonces, ¿cómo se pueden denunciar accesos injustificados, si no se puede conocer dichos accesos?
Este es el callejón sin salida de la normativa sanitaria y de protección de datos actual.
⁉️ Entonces… ¿cómo es posible esta sentencia?
Porque hay dos comunidades que han deshecho el lío con legislación sanitaria propia: Navarra y Extremadura.⁸ ¡Los ciudadanos de estos territorios sí pueden saber quién ha accedido a su historia clínica! En el resto del país, no.
🧐 Ahora, querido Watson… ¿ves de dónde es la sentencia que enlazo debajo?
Afirmativo: de Navarra. 🚀
🧐 ¿Y qué dice el Sistema Nacional de Salud?
Dice una cosa muy interesante:⁹
«El ciudadano puede realizar el seguimiento de los accesos realizados [a su historia clínica digital], a fin de verificar su legitimidad. […] Cada vez que un ciudadano haga uso de esta funcionalidad, ejercerá como auditor
externo del sistema, sumándose al resto de elementos que conforman la estrategia de seguridad del sistema […]».
Es decir: que cada ciudadano pueda auditar los accesos a su historia clínica no es solo un derecho, sino que forma parte de una estrategia integral de seguridad.
🤯 Jaime, me mareo… ¡hazme un resumen!
➡️ Pídele a tu político de confianza¹⁰ que legisle en tu territorio el acceso a la identidad de quienes acceden a tus datos médicos.
🟢 ¿No es eso ilegal?
En absoluto: Ya está pasando en Navarra y en Extremadura. Es reforzar la seguridad y confidencialidad de la infraestructura pública de datos de salud.
🔁 ¡REDIFUNDE, amigo! 🔁
Pasito a pasito, tendremos un país mejor. 💪
___
¹ Art. 7 Ley 41/2002
² Art. 9 RGPD.
³ Art. 9.2.h RGPD.
⁴ Art. 16.1 Ley 41/2002
⁵ Art. 16.4 Ley 41/2002
⁶ No por el art. 15 RGPD sino por el art. 18 Ley 41/2002.
⁷ Arts. 197.2 y 198 del Código Penal.
⁸ Informe 3/2021 de la @AEPD_es.
⁹ Documento «El Sistema de Historia Clínica Digital del Sistema Nacional de Salud», del Instituto de Información Sanitaria de la Agencia de Calidad del Sistema Nacional de Salud, en su pág. 16.
¹⁰ Oxímoron. 😂
@CunadismoLaLiga@Vdot_Spain Aquí y en muchos otros sitios, desgraciadamente. Es lo que impera con tal de que te sirva para hacerte viral o sacar "buenos" titulares o temas para tu audiencia. Además, al personal tampoco parece importarle mucho, ya que les parece aburrido estar bien informados.