🇫🇷💸 La Haute-Savoie dépense 520 000 € pour 50 000 pochettes anti-smartphone et près de 600 bornes qui sont en deux jours déjà contournés par les élèves.
La pochette FONOF est facturée 11,06 € HT à l’UGAP, alors que des pochettes verrouillables comparables fabriquées en Chine se négocient autour de 1 à 3 $ pièce en gros.
Les taxes sur les petits colis qui viennent de Chine, c'est vraiment une des pires connerie que l'UE ait jamais sortie. Ça va juste brider l'innovation, tous les bidouilleurs, ceux font des projets vont juste payer plus cher ou vont juste pas pouvoir les faire faute de couts
@conkerax J'ai toujours adoré les Gta mais j'ai annulé ma précommande ... Et je n'ai plus aucune hype, ce genre de discours et le trailer étendu sur Netflix, ça prouve bien que Rockstar se fichent de leur communauté tout autant que Sony....
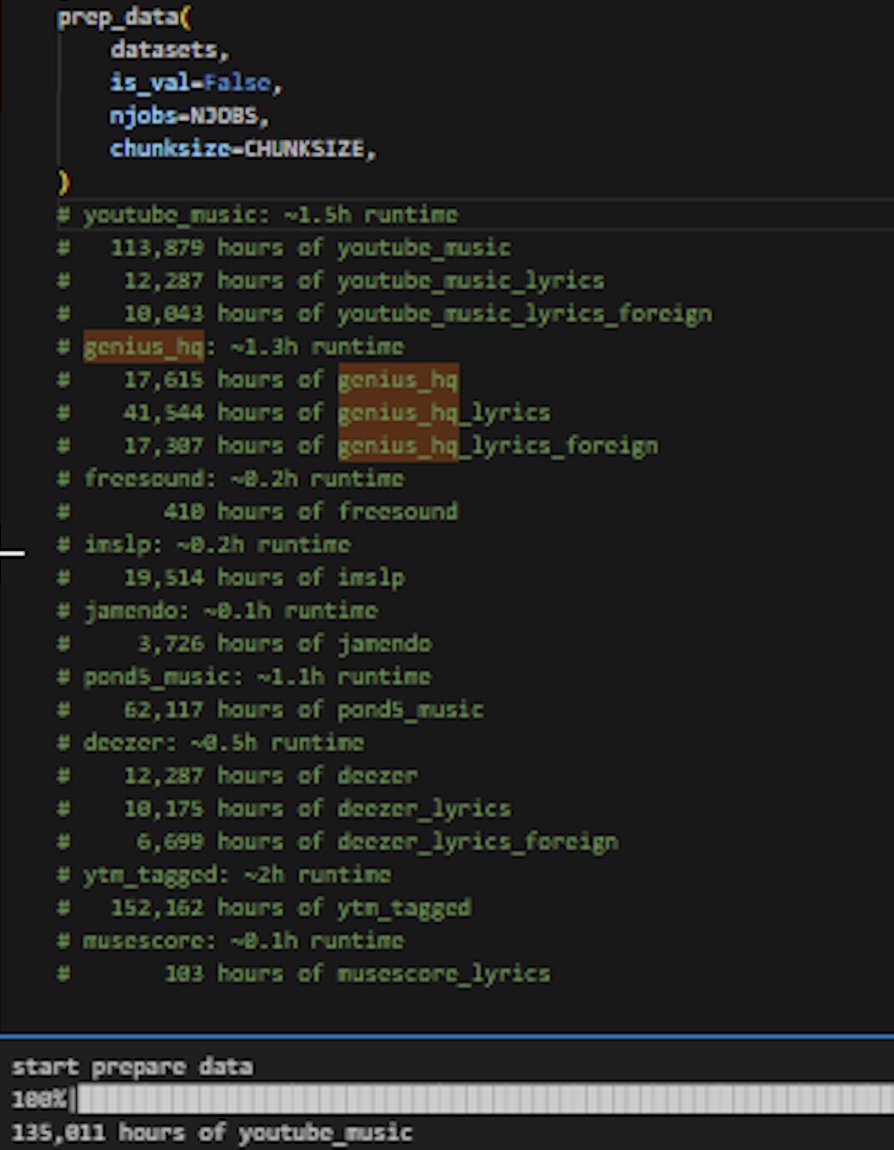
‼️ BREAKING: A hacker breached AI music company Suno using the Shai-Hulud worm and released source code showing how its training set was built:
- 113,879 hours of YouTube Music
- 62,117 hours of Pond5
- 12,287 hours of Deezer
- plus Genius lyrics and a plan to download roughly 1 million hours of podcasts
The same intrusion reached customer emails, phone numbers, and Stripe payment data for what the hacker says is hundreds of thousands of users.
Suno dates the incident to November 2025, calls it limited, and says individual notifications were not warranted. Customers are surprised to not have been informed about the breach.
#Concours 🎁 (avec des jeux en physique c'est plus simple)
Nous ne supportons pas la décision de Sony de supprimer le disque, vous le savez, mais à cette occasion, pour inverser, je voulais vous offrir ces 9 jeux vidéo en boite sur plein de consoles 😉📀
Les règles du concours :
➡️ Follow @conkerax et mettre un ❤️ sur ce post
🔁 Re-Post ce concours
👏 2 gagnants
📅Tirage au sort : dimanche 19 juillet.
C'est toujours mieux que vous offrir des codes après tout 🙂
(Oui je sais que Doom est pas complet sur le disque, je l'ai eu dans un lot et c'est pour ça que je préfère vous l'offrir, je n'en veux pas dans la collection)
Bonne chance à tous ! 🥳
#NoCDNoPLAYSTATION ✊💿
Bruno,
Les Américains s'en foutent de Brave Search. Ils n'ont même pas besoin du Cloud Act. Ils n'ont qu'à se baisser pour ramasser en ligne les millions de données des Français livré en pâture par un Etat défaillant, incapable de protéger la moindre donnée dont il force la collecte massive.
Vos gouvernements successifs ont tellement sabré la sécurité informatique de l'État que les données des Français pullulent déjà en libre accès sur le darknet. ANTS. France Travail. EduConnect. Ficoba. J'en passe.
Vous venez donner des leçons de souveraineté après avoir livré les Français à l'abandon numérique pendant 20 ans et avoir été incapable d'assurer la sécurité du moindre octet.
L'audace.
👉 N'acceptez plus jamais le traqueur publicitaire Utiq !
Je mets en ligne Utiq Tracker et son extension Utiq Detector 🔗 https://t.co/wq1ImvWwJv
543 sites recensés utilisant Utiq en Europe et dans le monde, et la liste s'allonge chaque jour.
Traduit en 9 langues pour le site et 41 langues pour l'extension, Utiq Tracker vous permet de comprendre le fonctionnement d'Utiq et de voir quelles plateformes ont choisi de vous traquer via votre opérateur téléphonique.
✅L'extension vous avertit lorsque vous naviguez sur un site utilisant Utiq, grâce à des indicateurs de détection fiables.
Un site non référencé détecté ? Signalez-le directement depuis le pop-up pour l'ajouter à la liste.
Tout est open-source, publié sur GitHub (lien sur le site). Servez-vous en, proposez des sites à ajouter, téléchargez la liste.
#Privacy #Utiq
❗️ Peak slop achieved: Microsoft announced "Scout," an always-on AI agent that reads your email and chats and acts on your behalf unprompted. They call it an "Autopilot." It's the sloppification of work: AI slop now runs all day reading your inbox.
🔴🇫🇷 ALERTE — Le DMP (Dossier Médical Partagé), un service public numérique de santé destiné à des millions d'assurés français, aurait été compromis.
Plus de 34 millions de personnes seraient potentiellement concernées, avec l'exposition présumée de données telles que :
👉 noms et prénoms
👉 numéros de sécurité sociale
👉 IBAN
👉 adresses postales
👉 adresses e-mail
👉 numéros de téléphone
Un jour, une fuite... c'est une hécatombe.
Après Almerys, c'est désormais un service public de santé français qui se retrouve au cœur d'une revendication de piratage de grande ampleur.
Le même cybercriminel à l'origine de la revendication visant Almerys affirme désormais détenir une base de données attribuée au DMP (Dossier Médical Partagé), un service public numérique de santé permettant de centraliser certaines informations relatives aux assurés français.
🇫🇷🇪🇺 FLASHBACK | NON à 54,87% : il y a 21 ans jour pour jour, les Français votaient NON à la Constitution européenne lors du référendum. Il reste le dernier référendum national en date.
Bonsoir @FranceTV et @DelphineErnotte
Il est normal que le service public utilise sur son site Utiq, le tracking massif des IPs des visiteurs ?
Un traqueur invasif qui fait passer votre IP dans un réseau d'opérateurs télécoms pour construire un identifiant publicitaire persistant.
Sans que vous le sachiez vraiment.
Le service public. Financé par nos impôts. Qui vous profile avec les technologies les plus perverses pour la pub.
Belle soirée.
🔴 Du nouveau dans l’arrestation des cybercriminels à l’origine de la fuite de l’OFII de janvier 2026 | Les deux cybercriminels étaient actifs sur BreachForums. Âgés de 17 et 22 ans, ils ont été arrêtés à Caen et à Aix-en-Provence. Mis en examen, ils ont été placés sous contrôle judiciaire.
Ils sont aussi soupçonnés d’avoir volé et diffusé les données des académies de La Réunion, de Reims et de Clermont-Ferrand. Leur palmarès, évoqué sur le forum :
- O’Tacos
- VeryChic. fr
- Fédération des chasseurs de France
- Carte Jeune de la région Occitanie
- Association nationale des premiers secours
Des millions de personnes sont concernées.
À qui le tour ?
Bon je vais pas me faire d'amis avec ce post... tant pis 👇🏾
La triste réalité est que dans beaucoup de direction des systèmes d'information, il y a des personnes totalement dépassées qui ne sont plus au goût du jour des dernières tendances cyber y compris cybercriminelles.
Outre le manque de budget, la sécurité informatique ou la tenue du système informatique de la boîte est bloquée dans les années 2010 bien loin de la réalité actuelle.
Peut-être faudrait-il se faire accompagner, se mettre à jour, sensibiliser, éduquer, investir et accepter que la cybersécurité évolue...
Comme dirait l'autre, la cyber, c'était mieux avant !🤷🏾♂️
🔐🚨 Votre IBAN, votre adresse personnelle et votre employeur sont en vente pour 50€ sur des forums.
Vous êtes probablement dedans sans le savoir. Et il existe un site pour vous permettre de vérifier les coordonnées qu'on vous a volées.
Rien qu'en janvier 2026 en France, voici ce qui a fuité :
→ 12 millions d'employés via l'URSSAF
→ 2,3 millions de clients bancaires avec IBAN et revenus
→ 1,2 million d'adhérents sportifs avec pièces d'identité complètes
Plus de 100 fuites massives recensées depuis 2016, avec de nouvelles fuites documentées chaque semaine.
Voici exactement ce qui va se passer pour vous :
1) Un escroc achète vos données pour 50€ sur un forum.
2) Il vous appelle en se faisant passer pour votre banque et connaît votre nom, votre adresse, votre employeur, les derniers chiffres de votre IBAN.
3) Vous pensez que c'est légitime parce qu'il a toutes vos infos.
4) Il demande un "code de sécurité" par SMS pour "bloquer une transaction suspecte".
5) Vous le donnez sans réfléchir.
6) Votre compte est vidé en 10 minutes.
Pour vous éviter ce désagrement, il existe un le site bonjourlafuite qui recense toutes les fuites en temps réel avec sources vérifiables.
Vous pouvez vérifier si vous êtes exposé, changez vos mots de passe et ne donnez JAMAIS de code SMS par téléphone.
Même si l'appelant connaît toutes vos informations personnelles.
C'est déjà trop tard pour des millions de Français, mais pas encore pour vous. Je vous laisse le lien en commentaire
🇫🇷 France data breaches in 6 months: 300M+ records exposed across 60+ incidents. EDF (15M), SFR (17.4M), France Travail (22.3M), Kering (55M), ANTS (127M). The numbers are staggering.
🏥 Healthcare Crisis
AP-HP (Paris Hospitals) breached: 2.1M patient medical records from 2021-2025 exposed. Diagnoses, treatments, personal data—all scraped from internal ORBIS system. Healthcare remains a prime target.
💳 Salesforce Supply Chain
Scattered LAPSUS$ Hunters hit French luxury giants via Salesforce: Chanel (1M+), Kering (55M), Air France-KLM (12.3M). One compromised vendor = multiple mega-breaches.
⚽ Sports Federation Blitz
LightSec systematically breached French sports federations: Football, Tennis, Swimming, Karate, Chess, Badminton, Table Tennis. 1M+ athlete records exposed in coordinated campaign.
🏛️ Government Under Siege
French govt breaches in 6 months: • ANTS: 127M records • France Travail: 22.3M (breached 3x!) • Pajemploi: 1.2M • DINUM/RESANA • Assemblée Nationale • Tax authority (87K accounts)
📱 Telecom Targeting
French telecom sector hit hard: • SFR: 17.4M records + 287GB • Orange: 6GB / 43M lines • Lyca Mobile: Customer data
✈️ Aviation Exposed
Air France-KLM breach: 12.3M records, 51GB data. Flying Blue numbers, flight info, employee chats all leaked. Airbus database also for sale. French aviation is a target.
Some orgs just can't catch a break:
• France Travail: Breached 3x in 2025
• AXA: Hit twice
• Chronopost: Breached again
💎 Luxury Brands Hit
French luxury took a beating: • Kering: 55M records • Chanel: 1M+ PII • Louis Vuitton: DB for sale • Le Slip Français: 300K orders
🎯 Top Threat Actors
Who's breaching France?
🥇 Scattered LAPSUS$ Hunters (supply chain)
🥈 SYLHET GANG-SG (mass targeting)
🥉 LightSec (sports federations)
15 other active groups tracked .
6 months. 60+ breaches. 300M+ records. Government, healthcare, telecom, luxury, aviation—no sector spared.
Pic Courtesy: SplashStop
🚨 Indra sur Breachforums a publié ce soir un leak qui contiendrait une base de 22,4 millions de données de la CAF.
Avec ce message : " Bonjour la communauté BreachForums, Je vous annonce aujourd’hui un cadeau de Noël pour la France. Dites merci à “ @_SaxX_ ”, c’est vraiment un bon menteur : le piratage (compromission) d’une base de données de la CAF. "
[Une réponse semble t'il à ces précédents posts]
🚨🔴 Piratage Ministère de l'Intérieur 🇫🇷 : nouveau message des cybercriminels hier nuit...
3 points à retenir :
👉🏾 Les Shiny Hunters -ce groupe de 5 jeunes adolescents arrêté par la France en juin 2025- se désolidarisent de ce groupe cybercriminel qui revendique la cyberattaque contre le MinInt
👉🏾 Le groupe derrière cette cyberattaque est inconnu pour le moment ; même s'il dit être proche de ShinyHunters et ferait cela en représailles...
L'ombre d'une puissance étrangère plane aussi fortement derrière cette cyberattaque...
👉🏾 Les détails donnés hier laisse à penser que les cybercriminels sont depuis des semaines dans le réseau du ministère, ont pu passer le portail cheops, qu'ils ont pu observer, se déplacer et extraire ce qu'ils ont pu avant d'être stoppés... mais c'était trop tard !
🔴 Le ministre de l'intérieur, Laurent Nuñez et Beauvau, hier, disaient que les cybercriminels avaient eu accès à des "applicatifs métiers" laissant planer le doute sur la consultation et l'extraction de données.
Hélas aucune certitude...
Espérons que les 16M de données pouvant concerner le fameux fichier des antécédents judiciaires TAJ ou encore le fichier des personnes recherchées FPR, ne soit pas si conséquent...
Ce serait critique et cette fuite d'information ou vente de données -telle que l'annonce les cybercriminels- mettrait la sécurité nationale en péril...
On vit un moment critique !
Affaire à suivre...