🚀 دورة جديدة مجانية تنضم إلى محتوى مكتبة @NetridersAcad
Network Security Fundamentals 🔥
يقدمها: م. @Moh_samier
🔗 تفاصيل الدورة والتسجيل مجانًا:
https://t.co/TwMy194RJd
قبل ما تب��أ تتعامل مع Firewalls وSecurity Products المختلفة، لازم يكون عندك فهم حقيقي للشبكة نفسها: كيف تعمل؟ كيف تتحرك البيانات والـ Traffic داخلها؟ وأين تبدأ المخاطر الأمنية؟
الدورة تأسيسية في Network Security وتهدف إلى بناء فهم قوي لكيفية عمل الشبكات، وكيفية ربط مفاهيم الـ Networking بمبادئ الـ Security بشكل عملي ومنهجي.
💡 خلال الدورة ستتعلم:
- كيفية ربط مفاهيم الـ Networking بمبادئ الـSecurity وفهم دور كل Technology والمشكلة التي صُممت لحلها.
- الهدف من الدورة ليس حفظ Configurations أو خطوات مرتبطة بمنتج أو Vendor معين، وإنما بناء طريقة تفكير وفهم قوية تساعد المتدرب على التعامل مع تقنيات وبيئات مختلفة حتى مع تغير ا��ـProducts والـInterfaces والـVersions.
الدورة مناسبة لـ:
- ��لمهتمين ببدء رحلتهم في Network Security، وللعاملين في Networking ويرغبون في الانتقال إلى مجال Security.
- مهندسين أمن الشبكات المبتدأين ف التعامل مع Firewalls أو Security Products لكنه يريد فهمًا أقوى للـFundamentals وربط التقنيات والمفاهيم ببعضها.
متطلبات الدورة:
- لا تتطلب الدورة Certification محددة مسبقًا، ووجود Basic Networking Knowledge سيساعد على تحقيق أكبر استفادة من المحتوى.
#نت_رايدرز #الأمن_السيبراني_بالعربية #Netriders #NetworkSecurity #Networking #CyberSecurity #NetworkSecurityFundamentals #Firewalls #InformationSecurity
@PlayGOALS First of all the game is decent very well
The second thing remember there is other game @UFLgame they said the exact same thing you just mentioned fair play after six months the whole
game now is pay to win
learn from their mistakes balance gameplay and packages
سويت لكم موقع https://t.co/RTwSjV4n3c
خريطة تفاعلية تجمع أهم مسارات Penetration Testing و Threat Intelligence بشكل مرتب وسريع:
https://t.co/my1nqEDfWy
💐🩶
https://t.co/Ce08ElxaiI
فيديو يشرح تقنية:
ICP (Internet Computer Protocol)
طيب ليه مجموعات الهاكرز والفدية مهتمّة بـ ICP؟
باختصار لأن ICP يغيّر فكرة الاستضافة نفسها:
• ما فيه سيرفر واحد واضح
• ما فيه شركة استضافة تقدر تقفل الموقع بسهولة
• مو مثل TOR اللي صار معروف وسهل الاستهداف
يعني إسقاط البنية صار أصعب.
وأيضًا ICP ليس فقط “موقع ��سريبات”:
• يقدر يشغّل منطق تفاوض
• عدّادات وقت
• صفحات تفاعلية
يعني أقرب لتطبيق كامل مو صفحة ثابتة
ومن ناحية تشغيل:
• بدون VPS
• بدون بنية TOR معقّدة
• صيانة أقل
فبتالي تكلفته التشغيلية أقل
Since today is 1st January 2026, a lot of people will be setting new resolutions — learning a new skill, switching careers, or finally getting serious about something they’ve been putting off.
If cybersecurity is on that list, I genuinely think I can help you get started.
Over the last few years, I’ve uploaded 170+ free videos on YouTube focused on web application penetration testing, all built around practical, real-world demonstrations. The idea has never been to make things sound complex, but to help people truly understand how vulnerabilities like XSS, SQL injection, SSRF, access control issues, race conditions, and vulnerability chaining actually work in real applications.
This content is especially for beginners who feel overwhelmed, or for learners who know the theory but struggle to apply it during real testing. Everything is explained step by step, the same way I wish someone had explained it to me when I started.
If your 2026 goal is to learn cybersecurity in a practical and honest way, all of this is available for free on my YouTube channel.
Check it out here: https://t.co/gavWFZXUqx
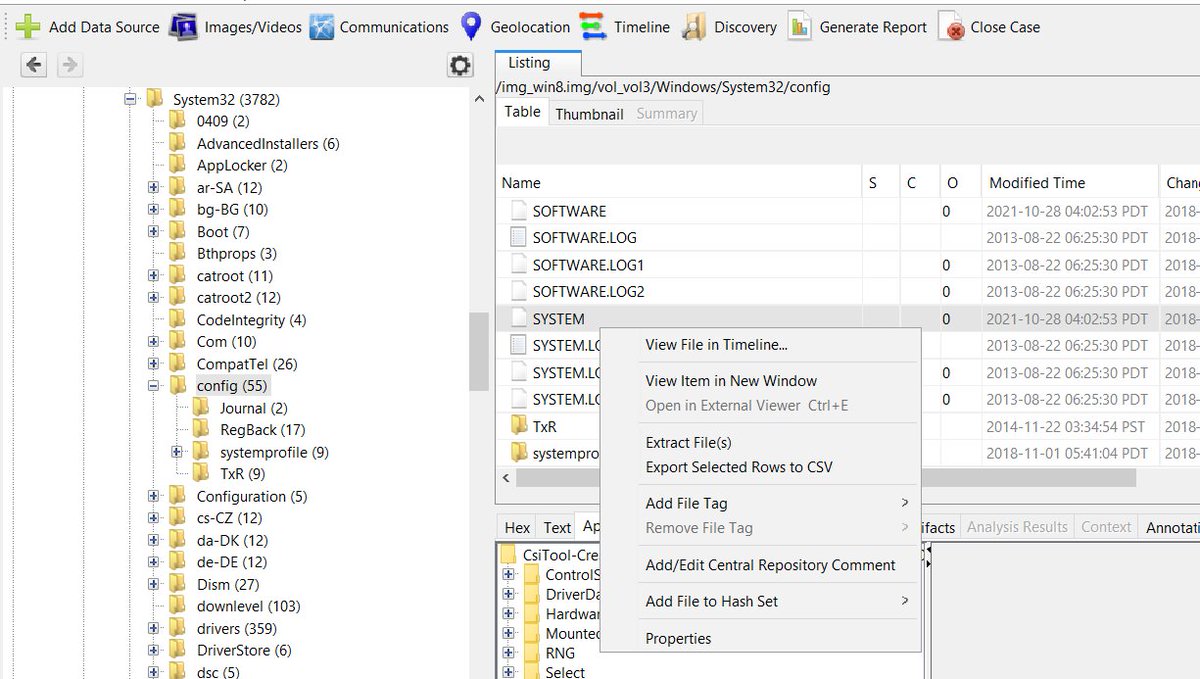
Dive into Windows Registry Forensics!
Part 1 (Beginners) unpacks hives, logs, and acquisition.
Trace system settings, user actions, and deleted evidence to uncover the truth.
https://t.co/gGyYyVPk5B
@three_cube
تبي تتعلم شي هالشهر ويزيد من مهاراتك سواء في أنظمة التشغيل أو في البرمجة أو الأمن السيبراني؟
عندي لك دورتين يحبهم قلبك ومجانا على فلكس كورسز @flexcourses
كمل..
كيف تبدأ وتطور مستواك في الـ Bug Bounty؟
لكثرة الاسالة عن كيف أبدأ في البق باونتي، رتبت لكم خطة واضحة خطوة بخطوة: التعلم، التطوير، اختيار الهدف، وأخيرًا المشاركة في المنصات.
——
وش هو البق باونتي؟
البق باونتي = برنامج تكافئ فيه الشركات الباحثين الأمنيين إذا اكتشفوا ثغرات بأنظمتها
الشركة تحدد نطاق (Scope) تقول لك: هذي مواقعنا أو تطبيقاتنا اختبرها إذا لقيت ثغرة وأثبتتها، تكافئك
الفكرة تخدم الطرفين:
• الشركة تحمي أنظمتها من الهكرز
• انت تكسب مكافاة مالية وخبرة وسمعة
——
وش تتعلم قبل تبدأ ؟
1- أساسيات البرمجة
لازم يكون عندك خلفية برمجية، مو شرط تكون محترف بس اللي يهم انك تفهم كيف الكود يشتغل
• HTML / JavaScript عشان تفهم الواجهة
• لغة باك اند مثل PHP أو Python أو NodeJS
• SQL تفهم قواعد البيانات وتعرف كيف تضيف/تعدل/تحذف بيانات
ملاحظة: مو شرط تكون مبرمج عشان تصي Bug Hunter، لكن فهم أساسيات البرمجة بيساعدك كثير في اكتشاف الثغرات.
- مصدر ممتاز لتعلم البرمجة من الصفر: قناة الزيرو ويب سكول
2- HTTP
(هذا أهم شيء لازم تتعلمه)
تتعلم:
• كيف يشتغل البروتوكول
• الـ Methods مثل GET POST PUT DELETE
• الـStatus codes مثل (200, 404, 401, 500)
• الـ Headers المهمة مثل Authorization و Cookies ..الخ
لأن أغلب الثغرات تعتمد على فهمك + تعديلك بالـ Requests والـ Responses
كذلك مهم يكون عندك فهم أساسي لكيفية عمل المواقع من ناحية DNS, IP, Ports عشان تكتمل عندك الصورة قبل الدخول في التفاصيل.
- مصدر مبسط:
MDN Web Docs - DNS & Networking Basics
3- الشبكات
إذا فهمت IP، ports, services ،servers ، و Firewalls بيصير عندك فكرة أوضح عن كيف تنتقل البيانات وبيساعدك مع الثغرات المتقدمة وفحص الأنظمة الكبيرة.
4- OWASP Top 10
هذي أهم عشر ثغرات بالويب، وهي نفس الثغرات اللي غالبًا بتكتشفها كـ Bug Hunter.
إذا أتقنتها، تكون أخذت خطوة كبيرة جدًا في تعلم الـ Bug bounty.
- مصدر عملي ممتاز: كورس إبراهيم حجازي على اليوتيوب.
——
جرب قبل ما تبدأ بالمنصات
من الأخطاء الشائعة إن ��لمبتدئ يدخل مباشرة برامج Bug Bounty وهو ما عنده أساس قوي أو ما جرب عملي.
الأفضل تبدا اولًا باللابات عشان تتعلم بدون ما تضيع وقتك أو يجيك احباط.
أمثلة لابات مجانية:
• PortSwigger Academy (الأشهر والافضل)
• DVWA – bWAPP (تطبيقات مصممة للتجارب)
• TryHackMe (يعطيك مسارات تعليمية مع تمارين)
——
كيف تطور نفسك بعد الأساسيات؟
• اقرأ Hacktivity Reports تشوف ثغرات حقيقية وكيف الباحثين اكتشفوها وكتبوا تقاريرهم
• #bugbountytip / #bugbountyttips يشاركون الباحثين نصايحهم وثغراتهم فيه
• تابع باحثين أمنيين وتعلم من تجاربهم وتقاريرهم
• ادرس شهادات احترافية: eWPTX/CBBH
——
وين تبدأ؟
بعد ما تبني أساسياتك وتتمرن، تبدأ تشارك في المنصات:
• محلية: @BugBountySA منصة سعودية
• عالمية: HackerOne – BugCrowd – Integrity – YesWeHack
لا تبدأ ببرامج معقدة ومعروفة من البداية، ابدا بالسهل البسيط أول شي عشان تتعلم وتكسب خبرة. بعد ما تتقن الأساسيات، تقدر تنتقل لبرامج اكبر واصعب.
——
كيف تكتب تقرير ممتاز؟
التقرير هو اللي يحدد قيمة شغلك لازم يكون تقريرك ممتاز و يحتوي على:
- عنوان واضح يصف الثغرة
- وصف وخطوات إعادة المشكلة
- الأثر وش ممكن يصير لو استغلت
- إثبات PoC (صور أو فيديو)
- اقتراح لإصلاح الثغرة
تقرير ممتاز = مكافأة أكبر (في بعض المنصات) + فرصة دعوات لبرامج خاصة
- هذا تقرير توضيحي يوضح لك كيف تكتب تقرير بافضل صورة:
https://t.co/xU2a9t8spW
——
المكافآت والسمعة
في البداية لا تركز على الفلوس، ركز إنك تبني سمعة قوية على المنصات، كل تقرير صحيح ترفعه يضيف نقاط لملفك الشخصي (Reputation)
والشركات عادة تدعي الباحثين المميزين لبرامج خاصة (Private Programs) فيها مكافآت أعلى ومنافسة أقل
يعني سمعتك كباحث أهم من المكافأة الأو��ى.
——
مصادر مفيدة
- قنوات يوتيوب: LiveOverflow و NahamSec و InsiderPhD و intigriti و إبراهيم حجازي
- Bug Bounty Writeups على Medium و GitHub
——
بالنهاية
لا تركز بالبداية على المكافآت، ركز على التعلم وتطوير مستواك، والمكافآت بتجي مع الوقت. المجال مو صعب، لكن يحتاج صبر وتطور مستمر وأهم شي الصملة .
وإذا عندكم أي استفسار، برد على الجميع بالخاص
بالتوفيق 🫡
تجربتي مع شهادة eCIR من eLearnSecurity
ثريد
كيف بدأت، كيف حضرت، المصادر اللي ساعدتني، وتفاصيل الاختبار العملي ، هل الدورة لحالها تكفي .
#الأمن_السيبراني#eCIR
@UFLgame height glitch taller player guarantee ahead goal note this glitch was it was not existed, but suddenly there is an event or challenge related to the head goal 🤣🤣
@UFLgame And now they’re trying to promote an event fir kevin de bruyne by how trying to score with midfield and the longshot does not work even though throw ball or long ball
@UFLgame They have a poor management for updates it is baseline how to deliver something you need to test that product it is function well or not how you cannot handle it. first glitch
Run how did they handle it? collision
FINESSE FINISH how did they handle it? Remove the long shot.