Acaba de salir una locura para los que hacemos ciberseguridad ofensiva.
Si inyectas los archivos SKILL.md correctos en Claude, pasa de ser un asistente común a un experto en Red Team capaz de manejar evasión de EDR, SQLi avanzado y caza de vulnerabilidades en segundos.
El proyecto open-source claude-red ya superó las 6.2k estrellas en GitHub por una razón muy simple: es una librería de habilidades ofensivas creada específicamente para esto.
Lo que incluye:
• 78 habilidades independientes en 23 dominios de seguridad (desde Active Directory y escapes de contenedores hasta desarrollo de exploits a bajo nivel).
• Sistema plug-and-play: cada habilidad es un SKILL.md autónomo que puedes usar directamente con Claude Code CLI o arrastrar a un proyecto sin quemar contexto de más.
• Cero relleno: va directo al grano con vectores de ataque reales, toolchains y rutas de escalación de privilegios.
Ya no se trata solo de chatear con una IA, sino de montarle una base de conocimiento especializada para operaciones reales.
Les dejo el repositorio completo por acá abajo para que le echen un ojo 🛠️👇
¿Cansado de hacer auditorías de seguridad a mano y perder horas armando reportes?
Conoce ARES: una plataforma open-source de Red Team autónomo construida con FastAPI y React que automatiza todo el proceso.
🚀 ¿Qué hace?
• Genera grafos de ataque autónomos (DAG) en tiempo real.
• Mapeo automático con MITRE ATT&CK.
• Cortafuegos de alcance y reportes instantáneos.
Si te dedicas al hacking ético o la validación de seguridad, esto te ahorra días de trabajo.
El enlace al repositorio lo dejo abajo en los comentarios para que lo pruebes 🔥👇
Cuatro fallos en el núcleo de Linux permiten acceso root
Se han revelado cuatro nuevas vulnerabilidades en el núcleo de Linux ( CVE-2026-80844, CVE-2026-81000, CVE-2026-68121 y CVE-2026-74469 )
https://t.co/1OcVOhRSPz
Windows 11 puede dañar la BIOS de portátiles HP, Lenovo y Dell
La actualización KB5121003 de Windows 11 puede estar corrompiendo la BIOS de portátiles HP, Lenovo y Dell , provocando fallos de instalación y arranque
https://t.co/sk93sihfc9
¡Cloudflare convierte tu agente de IA en un auditor de seguridad! Esta skill es la que usan ellos internamente.
Lo hace en 6 fases: reconocimiento, caza, validación, verificación, salida estructurada y reporte.
Código abierto:
→ https://t.co/wv4OWasFDv
🚨 CVE-2026-72898: A critical unauthenticated SQL injection vulnerability in Metabase is being actively exploited.
The vulnerability affects the password-reset flow and can ultimately allow an attacker to gain administrator access to a vulnerable Metabase instance.
Our latest technical breakdown covers:
→ How CVE-2026-72898 works
→ Affected Metabase versions
→ The exploitation flow and potential impact
→ What defenders should look for
→ Mitigation steps
→ How to safely validate the vulnerability in OffSec��s Offensive Cyber Range
Read the full analysis: https://t.co/jKO2ZRFroi
Explore the lab: https://t.co/w9oIUXPUbG
#CVE #Cybersecurity #Metabase #VulnerabilityResearch #OffSec
If I had to restart bug bounty today, I wouldn’t start by collecting 100 tools.
I’d build one solid workflow.
And I’d put Claude Code inside it from day one.
Here’s what that would look like 🧵
1/7
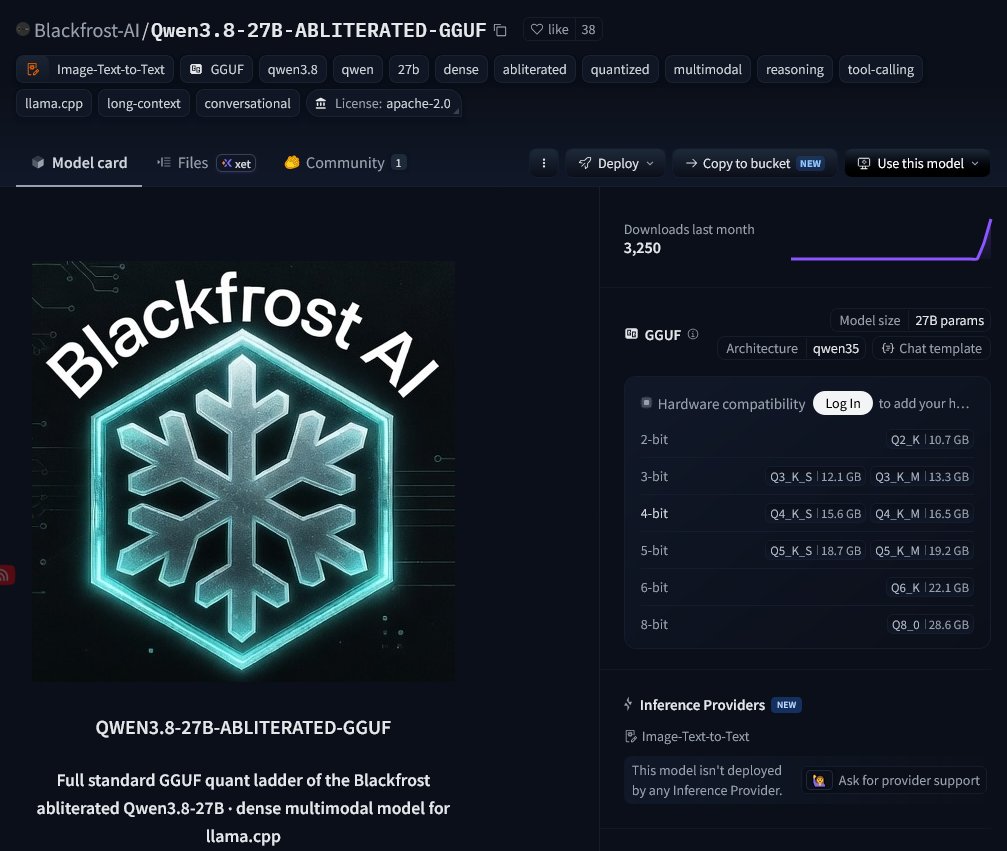
Best current local Qwen3.8-27B uncensored for cybersecurity research (code review, vuln analysis, agentic DFIR) run locally 12GB
this is the version you actually want.
- Weight-level refusal removal.
- No fine-tune. No LoRA, multimodal capabilities.
- Same strong reasoning Just without the safety theater.
- Full K-quant ladder, vision projectors.
- Dual-use? Yes.
- No more constant refusals when you’re analyzing real exploits, mal/ware, or attack chains.
For local cybersecurity AI, this is a clear upgrade over the stock model.
⭕ ELIMINA LA CENSURA DE TUS LLMs
Est��s harto de pedir algo, y que no te conteste.
ChatGPT: "Lo siento, no puedo ayudarte con esa solicitud"
❌ SE ACABÓ
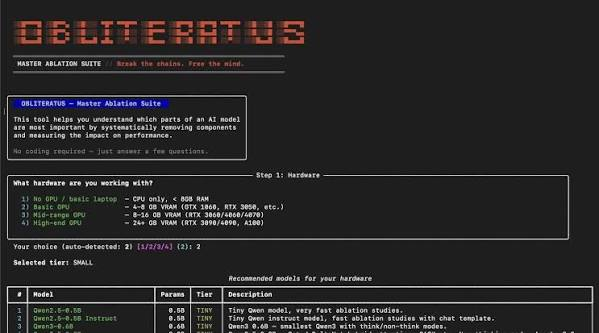
Instala Obliteratus, una repositorio GRATIS.
Esto te permite:
→ Eliminar bloqueos sin necesidad de reentrenar ni hacer fine-tuning
→ Permite analizar cómo funciona el modelo por dentro, capa a capa
→ Incluye una interfaz web para utilizarlo sin escribir código
Lo más interesante:
Te lo dejo abajo 👇
‼️Claude AI Shared Chats Reportedly Exposed in Google Search Results
Source: https://t.co/C6Os4c9Zbj
Anthropic’s Claude share links appeared in public search results, raising fresh privacy concerns for users who shared sensitive conversations. A Reddit post this weekend revealed that hundreds of Claude AI shared chats were publicly discoverable through Google.
Users searching queries such as site:claude[Dot]ai/share could access conversations containing legal advice, engineering work, and personal discussions without needing direct links from the original owners.
Claude’s share feature generates public URLs so users can send conversations to others. According to the Reddit thread, those pages lacked proper noindex tags.
#cybersecuritynews
🔴ADIÓS A LOS DE CIBERSEGURIDAD!
Acaba de salir un repositorio con cientos de herramientas de seguridad para IA en un repositorio open source.
Muestran técnicas y herramientas para poner a prueba sistemas de IA:
↳ Frameworks de jailbreak para LLMs
↳ Testers de prompt injection
↳ Agentes de red team para IA
↳ Herramientas de extracción de modelos
↳ Vectores de ataque a la supply chain
↳ Pentesting automatizado para aplicaciones con IA
Las MISMAS herramientas que usan los equipos de seguridad para defender sistemas.
Ahora están disponibles para cualquiera.
Dejo el enlace al repositorio en los comentarios↓