@Merwan155@lumine_rx En France, Octobre Rose a été lancé en 1994 par Estée Lauder France (Evelyn Lauder, vice-présidente d’Estée Lauder, avait elle-même été atteinte d’un cancer du sein) et le magazine Marie Claire.
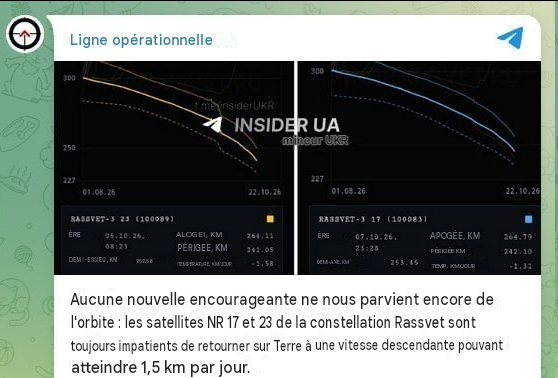
Les équivalents russes de Starlink commencent à retomber de leur orbite : deux satellites « Rassvet » perdent rapidement de l’altitude, rapportent les médias russes (🤩)
Les satellites n° 17 et n° 23, lancés en juillet, sont descendus à une altitude de 240 à 260 km et continuent de perdre de l’altitude à une vitesse pouvant atteindre 1,6 km par jour.
Si la Russie ne parvient pas à corriger leurs orbites, les deux satellites se consumeront dans l’atmosphère.
🤓
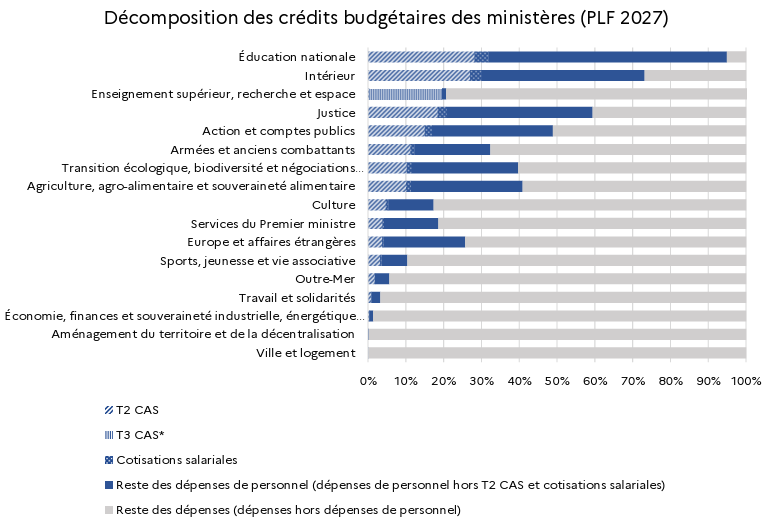
C'est HISTORIQUE: Bercy publie pour la 1ère fois le poids réel des pensions dans le budget de chaque ministère.
Attention, ça pique: 32% du budget de l’Éducation nationale et 30% du budget de l'Intérieur part en réalité dans... les retraites
Tous les ministères sont concernés⤵️
🇺🇦 Kyiv does NOT produce its own electricity, all capacities were destroyed by ballistic strikes. Ukrenerho still has not received the equipment that was ordered in March for repair, - Kharchenko.
🛰️ UC: Two satellites, Rassvet No. 17 and No. 23, which Russia launched into orbit in July of this year, are rapidly losing altitude.
They are currently in orbits with an altitude of about 240–260 km and continue to decline at a speed of up to 1.6 km per day.
L’ignominie américaine touche le fond.
Selon le Kyiv Independent, des responsables américains auraient appelé le commandant en chef des forces armées ukrainiennes, Mykhaïlo Drapaty, et le chef adjoint du bureau du président, Pavlo Palisa, pour les menacer de conséquences si l’Ukraine frappait les raffineries russes après le « cessez-le-feu énergétique » annoncé par Trump.
Les menaces : suspendre le partage de renseignements et bloquer l’accès aux armes américaines financées par les alliés européens.
Pendant ce temps, la Russie continue de frapper les infrastructures énergétiques ukrainiennes et tuer les civiles .
Russians may lose files stored on Yandex.Disk, according to analyst Eldar Murtazin. He stated that Yandex stored backup copies of files in the same data centers that were attacked by drones. Yandex has already changed its user agreement and absolved itself of responsibility in the event of a drone attack. https://t.co/2N8MeWocZu is also not obligated to compensate clients for losses.
One hour later..
An American man lost 2 TB of "extremely rare pornography" on his Yandex Disk account due to damage to data centers. The collector had been building the collection for 2 years.
American wanker?
Il y a 20 ans, la Sécu a créé le médecin traitant obligatoire, sous peine d'un moindre remboursement. Mais 570 000 personnes en affection de longue durée n'en ont pas, parfois parce qu'elles n'en trouvent pas. Elle a donc inventé le « médecin traitant fictif ».
https://t.co/GdVBotxXzR
😄 Alcoholic collapse in Russia...
Due to the damage to Yandex data centers in Russia, the labeling and electronic document management system has completely collapsed.
Due to the paralysis of EDO services, logisticians simply cannot issue TTNs and waybills for trucks, and manufacturers cannot label products.
Shipments of alcoholic beverages have stopped, and new deliveries to stores have been blocked, manufacturers report.
@JeanLo68@Nouv_Energie@davidlisnard l'Ukraine a récemment détruit plusieurs data centers russes, le nombre de bots sur Twitter a chuté. On parle principalement entre vrais humains en ce moment.
Qui avait la responsabilité de faire la mise à jour du firmware Danfoss ?
En théorie, trois acteurs pouvaient la faire. Danfoss, qui a développé le firmware R4.3.1 et qui dispose potentiellement d’un accès à distance aux contrôleurs via sa plateforme cloud Alsense. Le sous-traitant frigoriste (Axima et d’autres) qui a installé le contrôleur, qui détient les identifiants d’accès, qui connaît le système et qui le maintient dans le cadre d’un contrat de service. Et le directeur du magasin, qui est propriétaire ou locataire de l’équipement.
En pratique, aucun des trois n’avait de raison suffisante de le faire. Le directeur du magasin ne sait même pas ce qu’est un firmware, et son contrôleur frigorifique n’est pas dans le périmètre de son service informatique. Le frigoriste a un contrat de maintenance qui couvre le fonctionnement du froid : les températures, les cycles de dégivrage, les pannes mécaniques. Il n’a pas, sauf clause spécifique, de mandat pour la cybersécurité de l’équipement, et une mise à jour firmware comporte un risque de dysfonctionnement qui le rendrait responsable d’une interruption de la chaîne du froid. Appliquer un patch dont personne ne lui demande l’application, et qui pourrait causer un problème dont il serait tenu pour responsable, ce n’est pas de la négligence, c’est un calcul rationnel. Quant à Danfoss, l’entreprise a publié le correctif, émis un avis de sécurité, et recommandé la mise à jour. Elle a fait ce que le cadre actuel lui demande de faire.
Chaque acteur a fait ce qui était raisonnable dans son périmètre. Personne n’a commis de faute caractérisée. Et le résultat, c’est des millions d’euros de marchandise détruite dans trois pays.
Même en aviation, les mises à jour logicielles sont un casse-tête. The Air Current révélait le 3 octobre que les compagnies aériennes américaines refusent d’installer la dernière version du logiciel de gestion de vol du 737 Max parce qu’elle introduit de nouveaux bugs. United Airlines a même rétrogradé vers la version précédente. Mais la différence, c’est qu’en aviation, la FAA prépare une consigne de navigabilité obligatoire pour forcer la mise à jour, avec un délai de conformité pouvant aller jusqu’à 54 mois. Le mécanisme est lent, imparfait, contesté. Mais il existe. Au bout du processus, la mise à jour sera obligatoire, et si une compagnie ne l’applique pas, l’avion ne vole plus.
Pour Danfoss, le firmware R4.3.1 était disponible depuis 2025. Aucun délai de conformité n’a jamais commencé à courir, parce qu’aucune autorité n’a jamais eu le pouvoir d’en fixer un.
--------------------
Why U.S. airlines balked at adopting Boeing’s latest 737 Max software versions - https://t.co/PyeJwdxmSc via @theaircurrent
Ce n'est AB-SO-LU-MENT PAS SÉRIEUX ! 🤬🤬
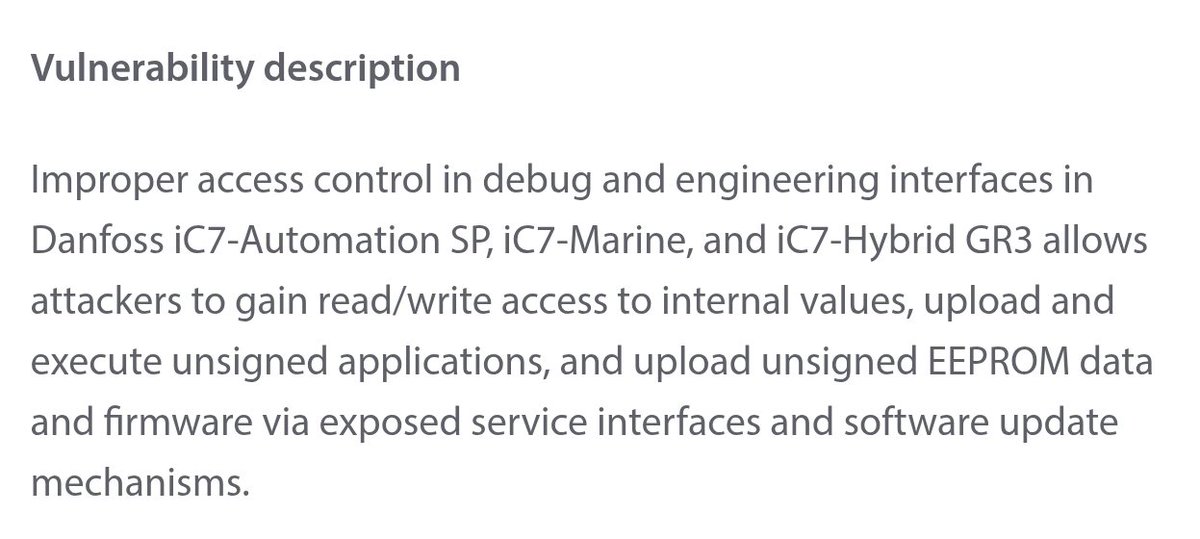
L'interface de debug été accessible par défaut pendant des années...
Donc n'importe qui pouvait contourner la sécurité et accéder à la configuration des frigos et s'amuser avec !
C'est une dinguerie...
Et Danfoss a seulement émis un bulletin qu'en août 2026...
Résultat des centaines de frigos de supermarchés ont été piratés...
Encore une cyberattaque sophistiquée... ou pas !
🚨🔴🇫🇷 Cyberattaque supermarchés en France - Révélations terrain... (infos exclusives d'un responsable cyber de la grande distribution française)
>C'est quoi Danfoss ?
Un géant danois du froid commercial. Ses superviseurs pilotent les frigos, congélateurs et chambres froides de milliers de magasins.
>Ce qui s'est passé ?
Dans la nuit du 11 au 12 octobre, des attaquants ont pris le contrôle de systèmes de régulation Danfoss. Ils ont forcé un dégivrage en continu, avec des consignes poussées jusqu'à 50°C.
À l'heure de ce post, on parle d'environ 500 supermarchés -Intermarché, U, Market, Monoprix, Leclerc, ...- impactés : dont 300 magasins Intermarché/Netto, 100 magasins de la Coopérative U, ...
2 magasins alsaciens cumuleraient 270 000€ de pertes.
>Ce que me dit un responsable cyber d'une grande enseigne, qui gère la crise en ce moment :
👉🏾 La faille concernerait trois types d'équipements et serait connue depuis juillet, et les clients n'auraient pas été prévenus...
👉🏾 Ils sont en mode hyper réaction et devant le fait accompli
👉🏾 Un seul des trois type de frigos aurait aujourd'hui un patch, à appliquer manuellement par les frigoristes, magasin par magasin...
👉🏾 Ces frigos connectés ne sont pas sur le réseau de l'enseigne. Et c'est là où ça se complique !
👉🏾 Ils passent par une carte 3G installée par le frigoriste, hors du regard de la DSI, « pour ne pas bloquer le business »...
Résultat : les équipements ont été coupés partout et les magasins sont repassés en mode manuel.
👉🏾 Le fonctionnement devrait revenir dans la journée, mais le patch prendra beaucoup plus longtemps.
Les pertes financières vont être énormes !
>Mon analyse.
Les versions visées seraient antérieures à la version 4. Or Danfoss avait corrigé dès la version R4.2 une faille de contournement d'authentification liée à des mots de passe générés à partir de la date et de l'heure...
Si ça se confirme, on ne parle pas d'une 0-day mais d'une dette de mise à jour.
En août, Shodan recensait encore +3700 interfaces Danfoss joignables depuis Internet...
Pour l'instant, seule la France semble touchée. Ce n'est absolument pas anodin !
Cela peut venir de l'ampleur du parc Danfoss en France, d'un prestataire ou d'un canal d'accès commun, ou d'un ciblage délibéré.
Rien n'est établi, mais la question doit être posée.
Pour finir ce responsable me confiait que d'autres structures pourraient être bien plus touchées d'autant plus que leur activité principale est autour exclusivement du surgelé...
On vit une situation ubuesque et elle est critique !
*Ce midi, j'étais dans le JT de TF1 pour expliquer le dessous d'une telle cyberattaque et les motivations du groupe étatique ou de hackers derrière le ciblage en masse de la France !
@franceinfo Les médias gauchistes perdus qui ne se rendent pas compte que les memes humoristiques en auto-dérision et #IlSePasseQuelqueChose, c'est créé et amplifié par les soutiens de @davidlisnard pour qu'on parle de lui 🤣
Vous n'aviez qu'à pas l'invisibiliser, merci d'en parler😘
Alors là, il se passe quelque chose.
Corentin et Romain partent du constat que j’apparais partout sur leurs réseaux sociaux (ce sont leurs mots). Puis Corentin évoque un effet « bulle de filtres » qui entretient un groupe d’individus dans leurs croyances.
Donc, de deux choses l’une :
- soit Corentin et Romain sont concernés par cet effet algorithmique, ce qui signifie qu’ils sont proches de mes convictions. Sachant que Corentin et Romain sont salariés à @franceinfo , il se passe alors un énorme quelque chose 😁 ;
- soit ce n’est pas le cas, Corentin et Romain reçoivent sur les réseaux, comme sur le terrain d’ailleurs, les effets de la montée en puissance réelle de notre démarche.
Dans tous les cas, il se passe quelque chose 😎
Quoi qu’il en soit, merci à Corentin et Laurent de leur intérêt pour ma candidature (et de cette publication que je trouve intéressante).
#ilsepassequelquechose
Je confirme qu’une cyberattaque touche depuis cette nuit les installations de production de froid de plusieurs magasins de notre réseau @CooperativeU.
Nos équipes sont pleinement mobilisées, en lien avec les frigoristes, pour rétablir la situation au plus vite. Une enquête devra permettre de faire toute la lumière sur cette attaque.
S’attaquer à des équipements essentiels à la conservation des produits frais et à l’approvisionnement alimentaire des Français est d’une extrême gravité et est inédit. C’est inacceptable.