Quattro Garanti bellissimi
quattro Garanti furbissimi
son quattro spie abilissime
molto svegli agilissimi
(Oh Oh Oh Occhi spaccanti)
(Oh Oh Oh Occhi spaccanti)
È questo il nome del quartetto compatto,
son quattro Garanti che han fatto un patto.
#GarantePrivacy
@chiara_paci@massimo_san@AgidGov@csirt_it In Italia non ne ha parlato nessuno: senza input istituzionale non esiste notizia, quindi non esiste agenzia e non si pubblicano articoli (che infatti sono arrivati il giorno dopo sulla stampa generalista). Giornalisti tech ne abbiamo pochi. Wired ha lasciato un vuoto @Luke_like
Grazie @AgidGov per aver rilanciato con 24h di ritardo il comunicato di @csirt_it emesso con 24h di ritardo sull'annuncio di vulnerabilità #php2shell.
Ma fondessimo le due agenzie e ne facessimo dei ferma porta?
⚠️ Il PHP Security Team ha pubblicato gli aggiornamenti di sicurezza per correggere due vulnerabilità critiche.
🧑🏻💻 Si raccomanda a PA e aziende di aggiornare al più presto i servizi esposti.
👇🏻 Maggiori info 👇🏻
#sicurezzainformatica#PHP#cybersecurity#infosec
Questo è come sta affrontando il problema #php2shell@ncsc_nl
1. Pagina informativa https://t.co/C7VhGInZJp
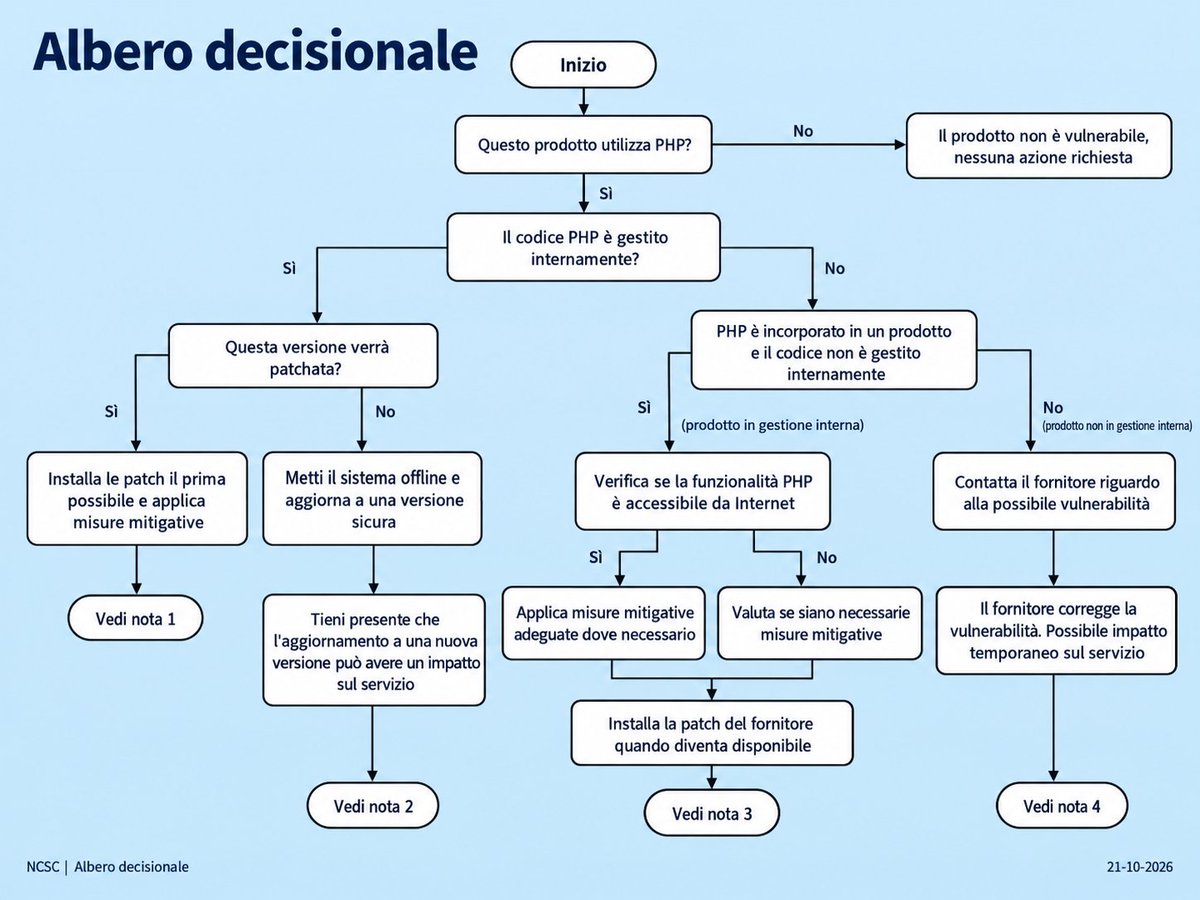
2. Checklist e flowchart decisionale https://t.co/PwW7Y2sr6M
3. Repo git dedicato https://t.co/pblBPOkOVl
E il nostro @csirt_it ?
@AndreaDraghetti@sonoclaudio
Per favore, visto che mi ha bloccato, mostrate a @lastknight questo post.
Dopo 18 ore di silenzio dicono: RISOLTE.
Signori: siamo appena all'inizio.
Cani.
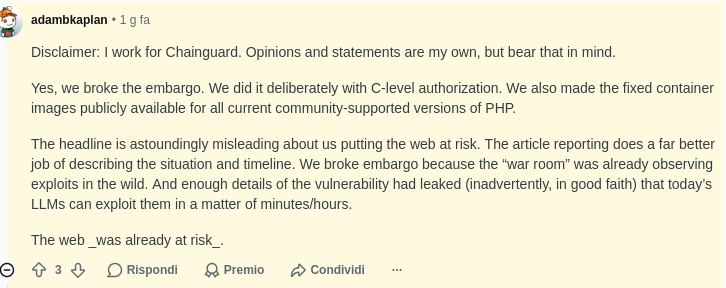
Tra circa 3 ore sarà pubblicata la patch per #PHP2Shell.
In 0.5h saranno disponibili diversi exploits grazie alla velocità di sviluppo degli LLM.
Il target è grande circa quanto l'80% dei siti web esistenti.
E in tutto questo @csirt_it non ha neppure pubblicato un avviso.
⚠️ GRAVE VULNERABILITÀ PHP ⚠️
🔎 CVE-2026-109618 CVE-2026-109619
⬇️
RCE confermato
Dettagli già pubblici
Mitigazione non disponibile
Patch attesa per le 16:00 italiane per >=8.2, versioni legacy da migrare.
Vediamo se esce comunicato di @csirt_it o lo imparano da me.
The PHP security team is giving advance notice: Upcoming security release Wed, Oct 21st 2026, 14:00UTC, two critical vulnerabilities, both rated CVSSv4 9.2.
PHP users are encouraged to prepare to update. Earlier release if details become public or active exploit evidence.
@csirt_it Sono le 09:18, RCE in-the-wild da almeno 12 ore, mentre @csirt_it e @AgidGov ancora dormono. Questo è grosso modo il perimetro della cybersec italiana.
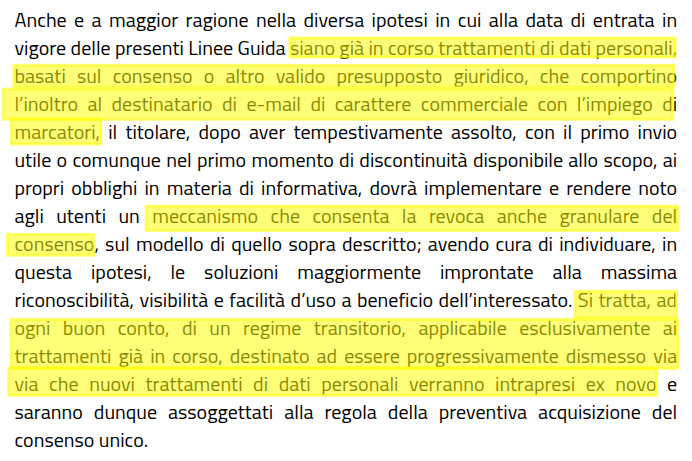
@MiPnamic In vero esiste un regime transitorio - che pare non abbia scadenza - per cui un eventuale consenso all'invio della newsletter vale anche come consenso al tracciamento.
Insomma, un'altra brutta pagina di giurisprudenza per @GPDP_IT.
@simonealiprandi