A chi sta pensando “parli tanto di #PHP ma in Italia non vedo problemi, è tutto ok”:
1) le vulnerabilità danno le chiavi per entrare nei siti (quindi nei servizi e nelle strutture) senza farlo vedere subito.
2) Solo l’Italia sta reagendo così. Il resto del mondo è nel panico.
@ClaudiaGiuIia Fortunatamente gli hosting providers (che poi sono quelli che hanno la ciccia di PHP in giro per il mondo), non sono solo italiani e c'hanno lavorato tutta la notte
PHP2Shell: la difesa comincia prima della patch
il blog: https://t.co/jjPHjCucu8
#cybersecurity#cve#patch#php#php2shell
💬 Il forum: https://t.co/D8wvYjfhTx
Come atteso, sono state rilasciate le patch, su https://t.co/Ib0P6u7rhY ognuna per la propria release:
https://t.co/kB4sjUTRve
https://t.co/cplih2vbCz
https://t.co/qd4yB98r6T
https://t.co/mbfqj2B4nw
Come già detto, versioni precedenti non sono più supportate
#php2shell
In attesa della patch di questo pomeriggio, ore 16 in Italia, meglio iniziare a mitigare e questo è un ottimo modo se utilizzi PHP in produzione.
@sulex____ Idem. Per ora sto hardenizzando escludendo l’upload_progress su tutto ciò che non si può spegnere!
Ah si vero, mi viene in mente Log4Shell di qualche anno fa
#php2shell
In attesa della patch di questo pomeriggio, ore 16 in Italia, meglio iniziare a mitigare e questo è un ottimo modo se utilizzi PHP in produzione.
finally, if you don't need PHP_SESSION_UPLOAD_PROGRESS in your application, here's a full writeup and some easy ways to disable it entirely.
https://t.co/qymplDKjlf
@ClaudiaGiuIia Se non si può aggiornare, si può mitigare in maniera importante disabilitando
session.upload_progress.enabled = Off
oppure da .htaccess
<IfModule mod_php.c>
php_flag session.upload_progress.enabled off
</IfModule>
Info tecniche utili: https://t.co/FbKoACn33j
✨ sqlsimtools: il tool open source Microsoft che sostituisce ostress.exe per il load testing di SQL Server e Azure SQL
Leggi il blog: https://t.co/o54RSg6u2Q
💬 Se ne può parlare sul forum: https://t.co/kB1Fj0Mln3
✨ Microsoft Defender for Endpoint sui desktop Linux: cosa cambia con la Public Preview
Leggi il blog: https://t.co/BruAPVUlrR
💬 Se ne può parlare sul forum: https://t.co/kB1Fj0Mln3
✨ XSLT disattivato in Edge da dicembre: come evitare che RD Web Access smetta di funzionare
Leggi il blog: https://t.co/D2zkSqoDGA
💬 Se ne può parlare sul forum: https://t.co/kB1Fj0Mln3
✨ Certification Authority sul domain controller: si può fare, ma è una buona idea?
Leggi il blog: https://t.co/dT7lqszsHi
💬 Se ne può parlare sul forum: https://t.co/kB1Fj0Mln3
If you want to conduct in-depth #OSINT analysis regarding ransomware and its correlations with other types of threats, you can try this new skill for ChatGPT.
https://t.co/Xg6ecXuU7L
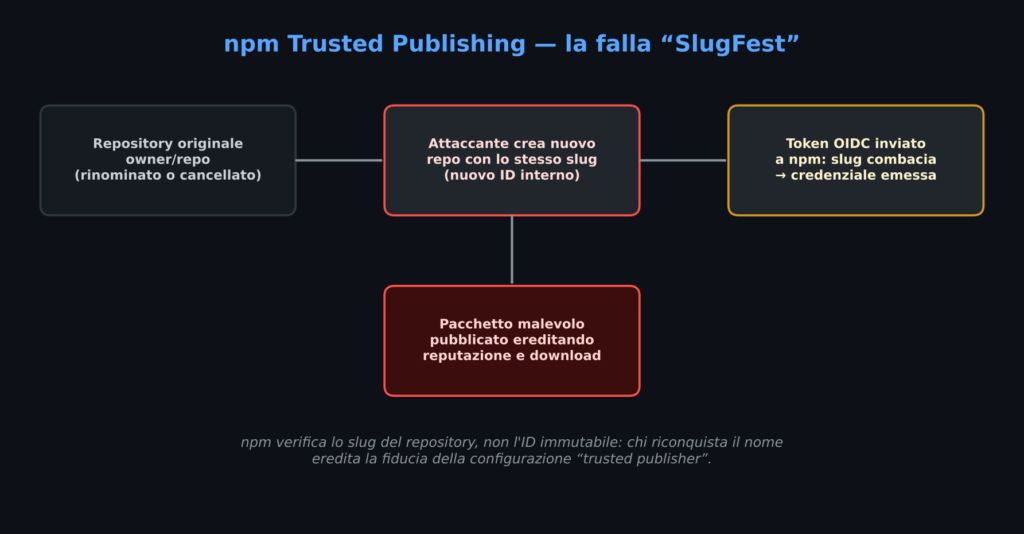
✨ npm Trusted Publishing sotto attacco: la falla SlugFest e come GitHub l’ha corretta
Leggi il blog: https://t.co/x61npOIS9Z
💬 Se ne può parlare sul forum: https://t.co/kB1Fj0Mln3