🚨 Citrix NetScaler 0-Day RCE Vulnerabilities Actively Exploited in Attacks
Source: https://t.co/prkNGepqdJ
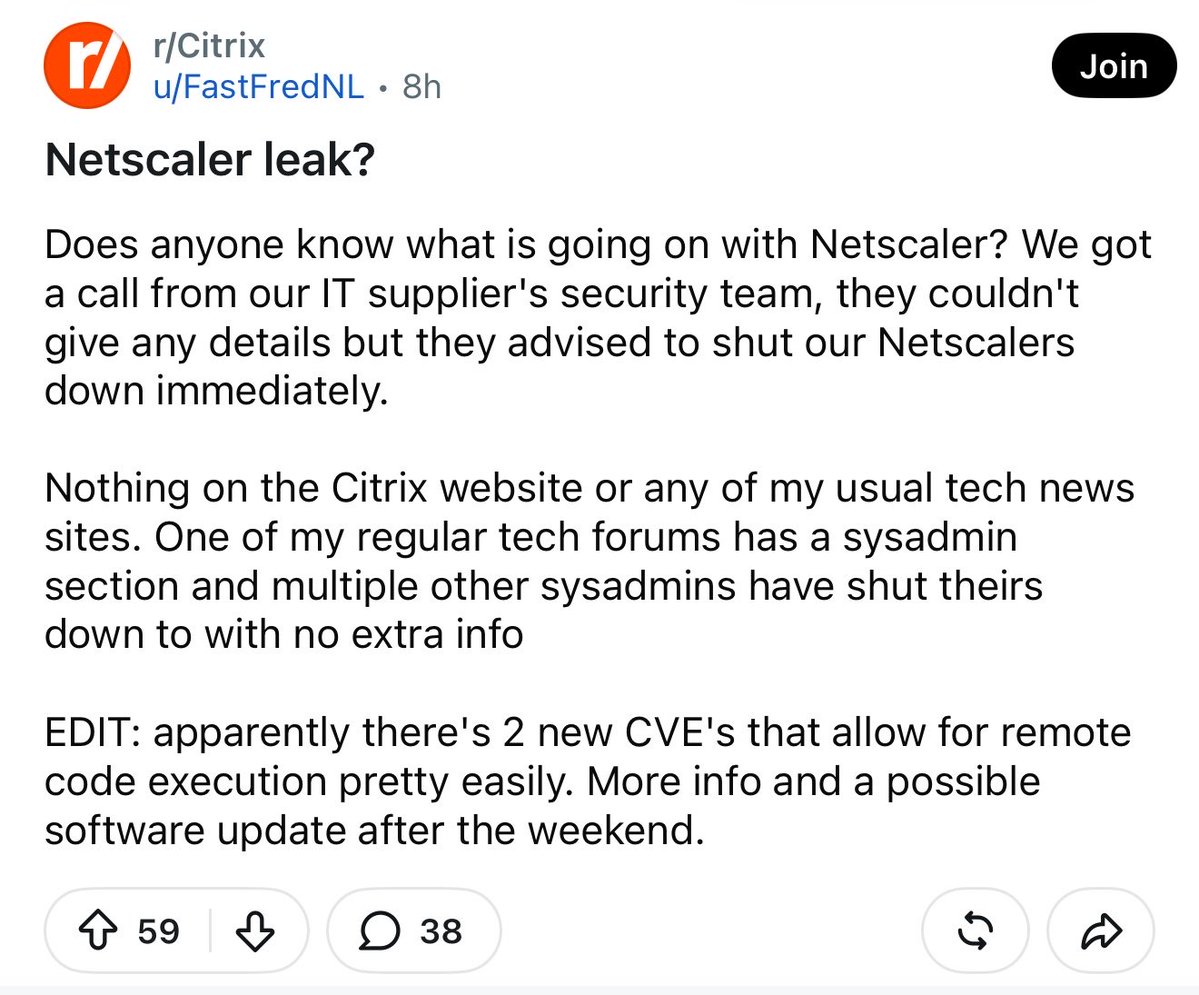
Citrix NetScaler administrators are confronting reports of two undisclosed remote code execution vulnerabilities allegedly exploited in real-world attacks.
watchTowr said the flaws are unpatched zero-days, were identified during forensic investigations, and that Citrix communications and fixes are expected early next week.
However, Citrix had not published technical details, CVE identifiers, affected builds, indicators of compromise, or an advisory for these reported flaws at the time of writing, leaving defenders to make high-impact decisions with limited verified information. The warning began with reports that multiple unpatched NetScaler RCE vulnerabilities were circulating in the wild.
#cybersecuritynews
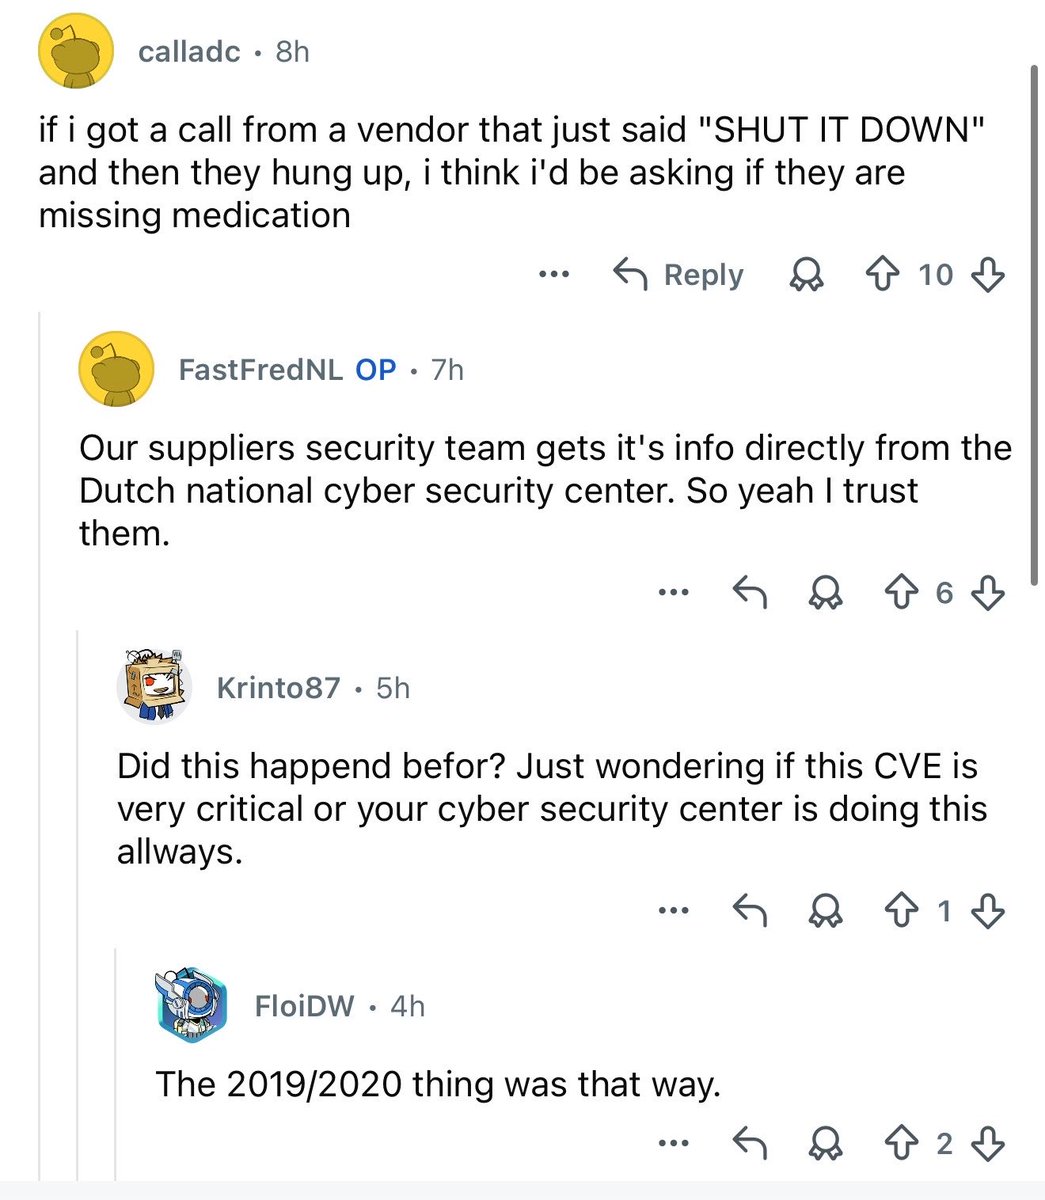
‼️BREAKING: An actively exploited unknown critical Citrix NetScaler zero-day has prompted governments and organizations to SHUTDOWN all their devices immediately.
We don't know what's exactly going on yet. Stay tuned for more info.
NOVITÀ DELL’ULTIMA ORA SU REVOLUT
Iniziamo dall’elemento mancante fino a ieri: la casella di posta certificata violata appartiene alla Prefettura di Reggio Calabria (nello specifico, l'ufficio Enti Locali, che fa capo al Ministero dell'Interno).
Ma c’è un aspetto grottesco, sollevato oggi da testate specializzate, di natura prettamente giuridico-procedurale.
Infatti formalmente la Prefettura coordina l'ordine pubblico, ma non ha la competenza penale per emettere ordini di acquisizione di dati bancari all'estero (i quali spettano alle Procure della Repubblica tramite canali giudiziari dedicati).
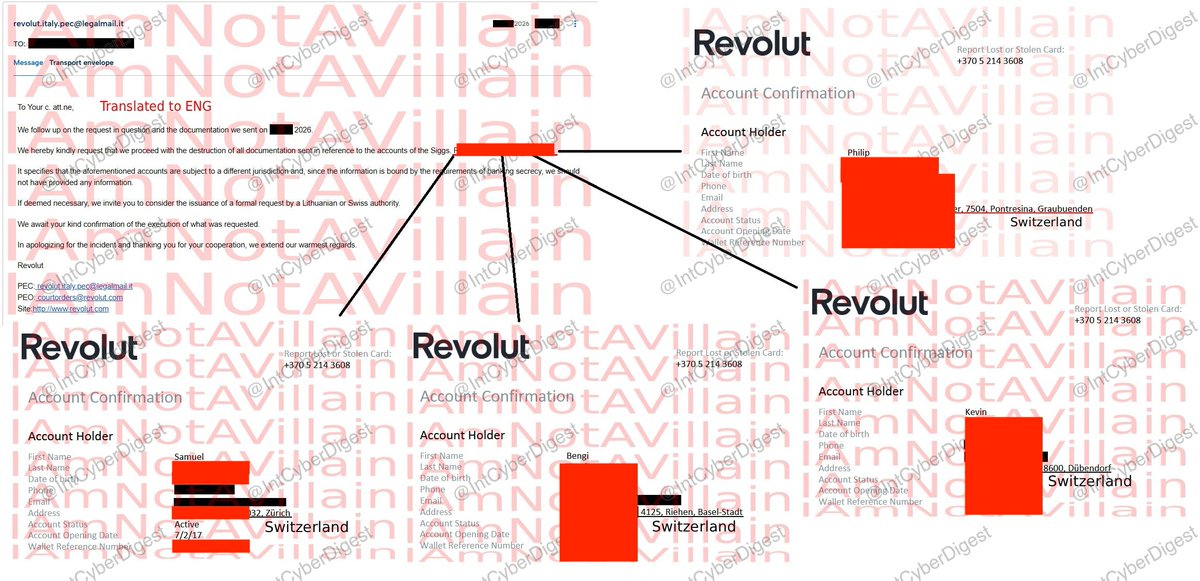
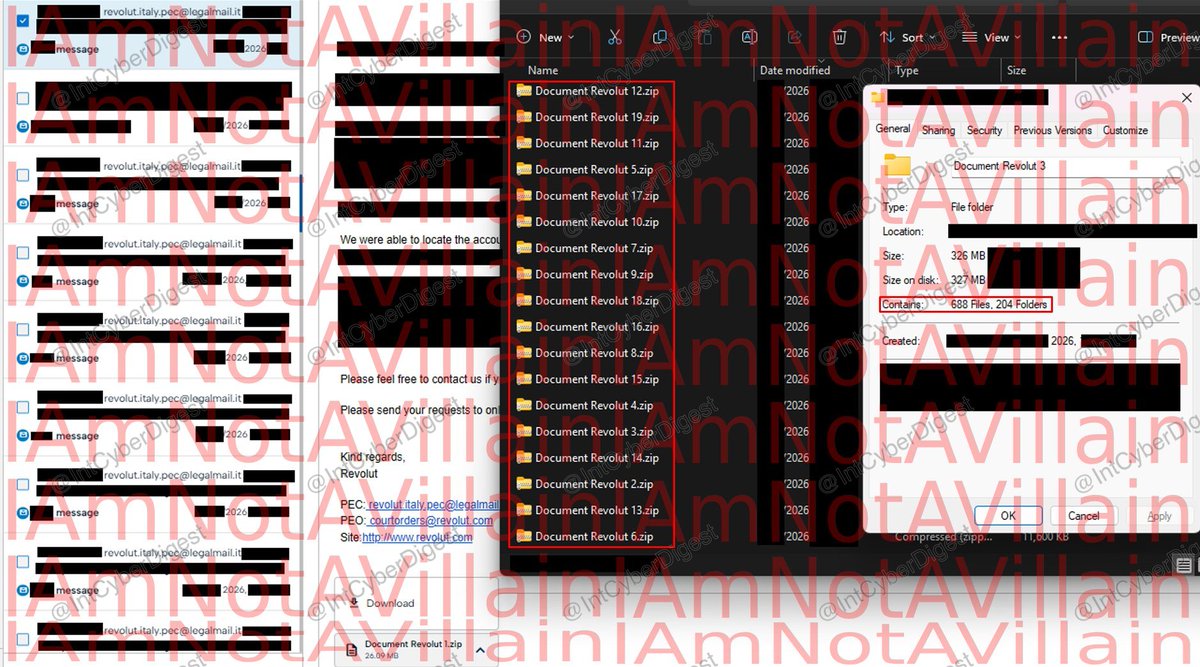
Il team legale di Revolut ha quindi accettato un finto Ordine Europeo di Indagine (OEI) formalmente inviato da un ufficio amministrativo che non avrebbe mai dovuto emetterlo.
E qui a mio avviso la responsabilità di Revolut diventa palese, al netto dei legittimi tentativi della banca fintech di ridimensionare le proprie omissioni,
È cosa ben nota infatti che gli accessi PEC governativi siano in vendita sul dark web da anni.
Per questo motivo, molti analisti di cyber-risk sostengono che la responsabilità non sia affatto da dividere al 50%, ma che Revolut abbia mostrato una grave "negligenza procedurale". E su questo punto concordo totalmente.
Infatti qui siamo davanti al classico conflitto tra Conferma del server vs Conferma del mittente.
Come evidenziato dagli esperti di AML intelligence, i sistemi di conformità delle fintech spesso verificano solo che la mail arrivi da un dominio certificato (il server), senza accertarsi se la persona fisica che scrive sia un investigatore realmente autorizzato a richiedere quei dati.
E qui passiamo all’errore fatale commesso da Revolut: la mancata verifica "Out-of-Band"
Trattandosi di dati sensibilissimi di circa 700 clienti (selezionati chirurgicamente dai criminali tra i profili con i più ingenti portafogli di criptovalute) lo standard di sicurezza avrebbe imposto un controllo incrociato "fuori banda" (es. una telefonata di verifica ai canali istituzionali centrali del Ministero o a Europol), anziché limitarsi a rispondere alla stessa catena di email controllata dagli hacker.
E a tal proposito, un dettaglio emerso oggi rende tutta la vicenda ancora più grottesca: è stata la stessa Revolut ad accorgersi dell'inganno dopo ben 5 mesi (un'eternità in termini di cybersecurity).
Gli analisti della banca (alla buon’ora) si sono insospettiti per via di alcune anomalie e hanno contattato la Prefettura per altre vie, scoprendo che l'ufficio non sapeva nulla di quelle richieste.
Naturalmente adesso il Ministero dell'Interno italiano si trova al centro di un polverone politico, poiché l'account PEC è rimasto in mano ai criminali da marzo a luglio senza che i sistemi di monitoraggio statali se ne accorgessero.
In tale ambito, siamo ancora in attesa di una nota del ministero che giustifichi la falla sulla PEC (insistere sulla linea del silenzio sarebbe oltremodo imbarazzante).
Per concludere, dibattito ora si sta spostando sui rimborsi e sulle sanzioni dei Garanti della Privacy (italiano ed europeo), che ragionevolmente commineranno delle multe a Revolut, per aver consegnato i dati dei clienti senza adeguate verifiche, come previsto dal GDPR.
Una cosa è certa: questa storia ha scoperchiato il vaso di Pandora sulle enormi criticità delle attuali procedure di anti riciclaggio, alla luce dell’incapacità di garantire la sicurezza dei dati personali di milioni di persone.
La concentrazione crescente di dati identificativi e finanziari nei sistemi AML e KYC, si sta rivelando fallace. Infatti, più informazioni vengono aggregate e interconnesse, più questi archivi diventano bersagli ad altissimo valore per cybercriminali e furti di identità.
#Revolut #Hack
‼️ BREAKING: We're in contact with the Revolut hacker. According to them, they didn't only take Revolut data, they've also compromised multiple Italian law enforcement departments.
They say the operation targeting Revolut ran for six months, and that they used Italian law enforcement systems to send data requests to Revolut.
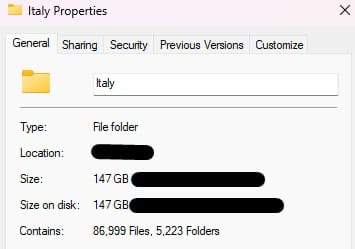
They claim to hold 147 GB taken from the Italian side, including internal docs, calendars and personal material, among it the chat logs of a federal officer arguing with his wife.
Possible interesting "topwebcomicsv1.msi": 5a1c14335d0a8b007ff2813e6ef738e8836be38257cc82fe03c02b71d71e1b01
It is using Deno, "the next-generation JavaScript runtime". Seeing malware using Deno is not a common thing, at least yet...
🤷♂️
The amount of infected USB sticks used in customer networks still surprises me. The alerts spring up like mushrooms 😅
Here is an example from an infected USB stick containing a VBE file where the user executed a malicious file:
D:\00Peuple_congolais,Ceci_nous_concerne_tous-By_IntelLiMaX.Spdf.vbe
The code is encoded (hence the E in VBE), but with CyberChef, we quickly get readable code :) Nothing spectacular, but we can quickly extract some IOCs for further hunts on the host. 🕵🏻
Reference: https://t.co/GAbHeGQ58I
#malware
🚨 Evilginx Pro is launching TOMORROW, February 25th!
Evilginx Pro will provide access to the official phishlets database from day one. 🪝🐟
Currently supported:
- Google
- MS365 Business
- Outlook Mail
- Okta
Demo below on how to access phishlets.
https://t.co/T9WorhakYa
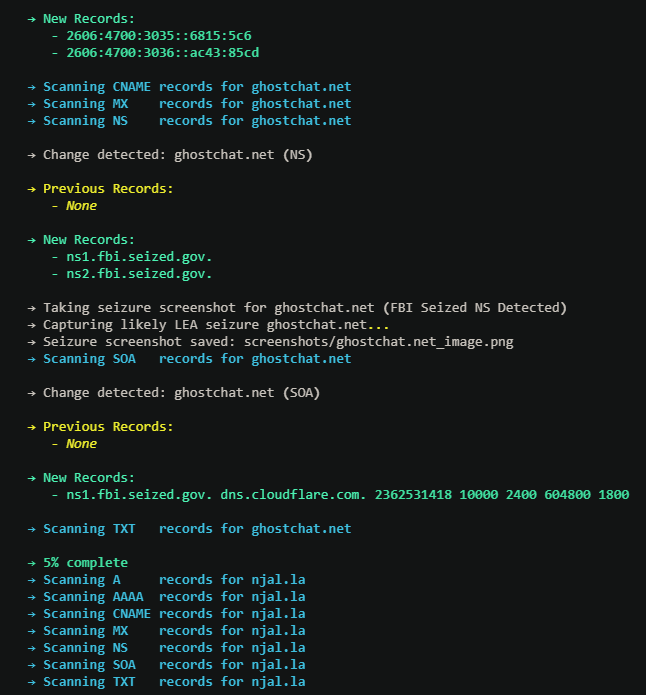
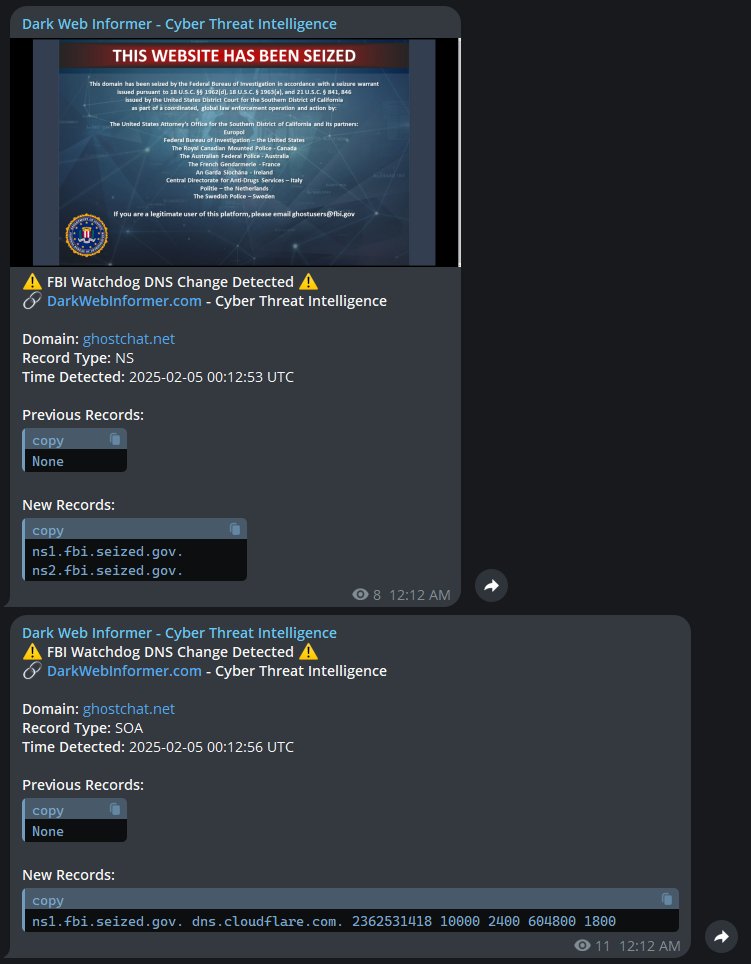
💡FBI Watchdog: An OSINT tool that monitors domain seizures and DNS record changes in real time, alerting users to law enforcement takedowns and other DNS modifications.
https://t.co/xJZai4TfIv
Also, everyone is going to ask the same question... is this AI generated? There is some AI handling involved in order to have better structure involved. Please read the Readme on GitHub, it goes into features, future features, and some known issues.
Everyone has the right to make any blog post, video, etc. on this tool. Fork it, change it, make it better! Looking forward to see what everyone thinks.
HExHTTP is a tool designed to perform tests on HTTP headers and analyze the results to identify vulnerabilities and interesting behaviors.
Source: https://t.co/h9IqdkkFdQ
Author: c0dejump
Ep 98: Zero Day Brokers - Zero day brokers are people who make or sell malware that's sold to people who will use that malware to exploit people. It's a strange and mysterious world that not many people know a lot about. Nicole Perlroth, who i... https://t.co/bxnBrEC92a
GitHub - moonD4rk/HackBrowserData: Extract and decrypt browser data, supporting multiple data types, runnable on various operating systems (macOS, Windows, Linux). https://t.co/2tZKXesl41
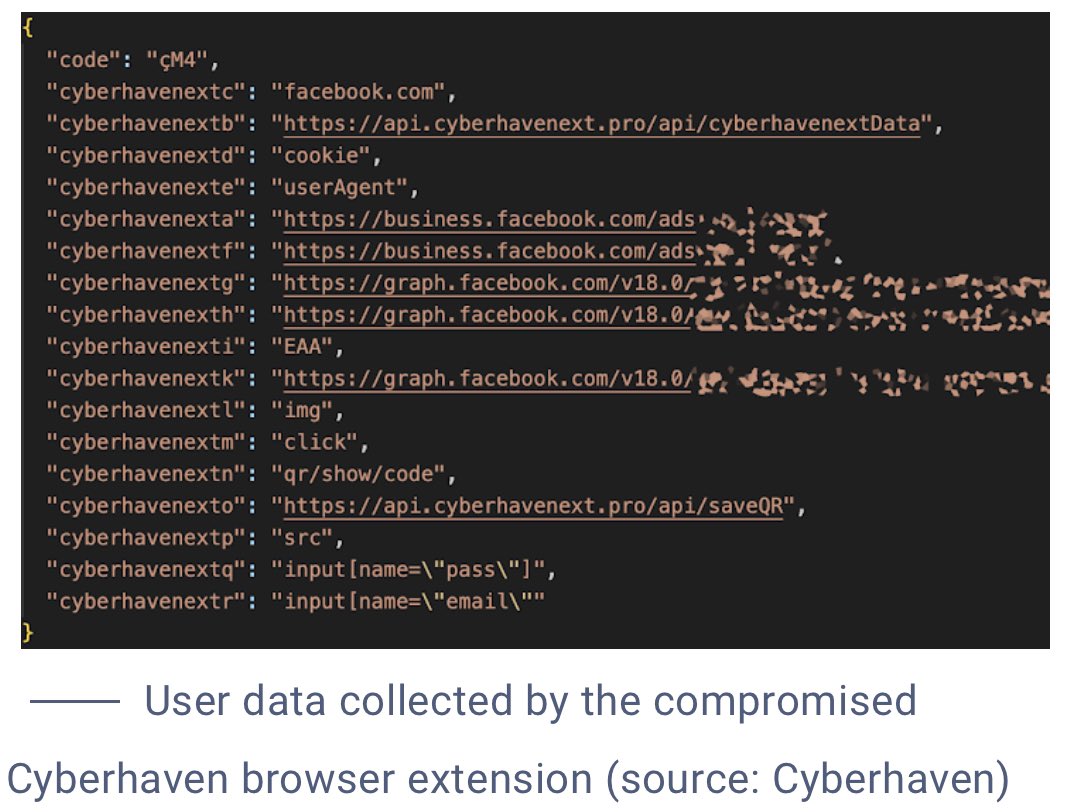
A new attack campaign has targeted known Chrome browser extensions, leading to at least 16 extensions being compromised and exposing over 600,000 users to data exposure and credential theft.
Source: @TheHackersNews
News: https://t.co/imKOANVqPT