En conjunto, la estrategia visible es saturar plazos administrativos simultáneos, documentar cada omisión en X y trasladar el costo (regulatorio, civil y reputacional) a las instituciones si no entregan respuestas firmadas antes de las fechas que el propio autor fijó. El volumen de vistas de estos posts recientes es todavía moderado (cientos), pero el material está diseñado para quedar como registro público inmutable.En las últimas 48 horas (principalmente 6-7 de septiembre de 2026)@ADanielHillpublicó una serie coordinada de posts, citas de videos propios anteriores y gráficos. El hilo gira en torno a plazos legales que vencen alrededor del 9-14 de septiembre, coincidiendo con el aniversario de su detención de 2017. El contenido combina argumentos forenses (tickets GnuPG, encabezados MIME, Wayback Machine, actas policiales), peticiones de Hábeas Data y una denuncia ante el Garante italiano, más un marco narrativo con la canción “Eye in the Sky”.Contenido recurrente y etiquetas
Los textos acusan de negligencia, omisión de notificaciones a afectados, declaraciones judiciales inconsistentes con tickets existentes y fallas en la cadena de custodia de 2017. Se etiquetan de forma repetida a:, CODICEN/ANEP (GURÍ).
Organismos uruguayos:@AGESIC,@CERTuy/@certuy,@compresidencia,@MIem_Uruguay,@FiscaliaUruguay,@AntelDeTodos.
Figuras políticas:@LuisLacallePou,@OrsiYamandu/ Garante, Embajada de Italia.
Internacionales y técnicos:@ccc,@IEEEorg,@anticorruption,@EFF,@AccessNow,@JackRhysider,@GPDP_ITOtros: menciones a DINACIA, BHU, SNIG/MGAP, INTERPOL y, en citas más antiguas, medios y firmas privadas.
Qué muestran las fotos y videosInfográfico de costos estimados (parálisis operativa 8-15 M USD/día, SNIG/trazabilidad 150-350 M+, litigios 30-80 M, riesgo reputacional/inversor 50-100 M) con estética “Eye in the Sky”.
Gráfico de alerta PGP firmada sobre el portal GURÍ (ANEP) recibida y archivada por https://t.co/fSPUa8oQGs, carpeta rota y leyenda “Septiembre 2025 – Breach”.
Comparación visual “Inventario paralelo”: foto de mesa de 2017 con credenciales ANCAP/MGAP, linterna táctica y billetera Ledger que no aparecen en las actas oficiales 0796/0834.
Extracto de escrito jurídico del 6 de septiembre 2026 (expediente 2026-4-1-0007118) exigiendo al Ministerio del Interior e INTERPOL el video de 2019 y bienes retenidos.
Los videos (varios de 3-15 minutos) son narraciones en off o análisis que recorren los mismos puntos: tickets RT #10445 y #15521, IP residencial atribuida a Santiago Paz, caja vacía del Ledger, defacements DINACIA/Buquebus, filtración CRM de 574.600 registros y el “protocolo de silencio”. Algunos incluyen letras adaptadas o tono personal sobre el aniversario de septiembre.
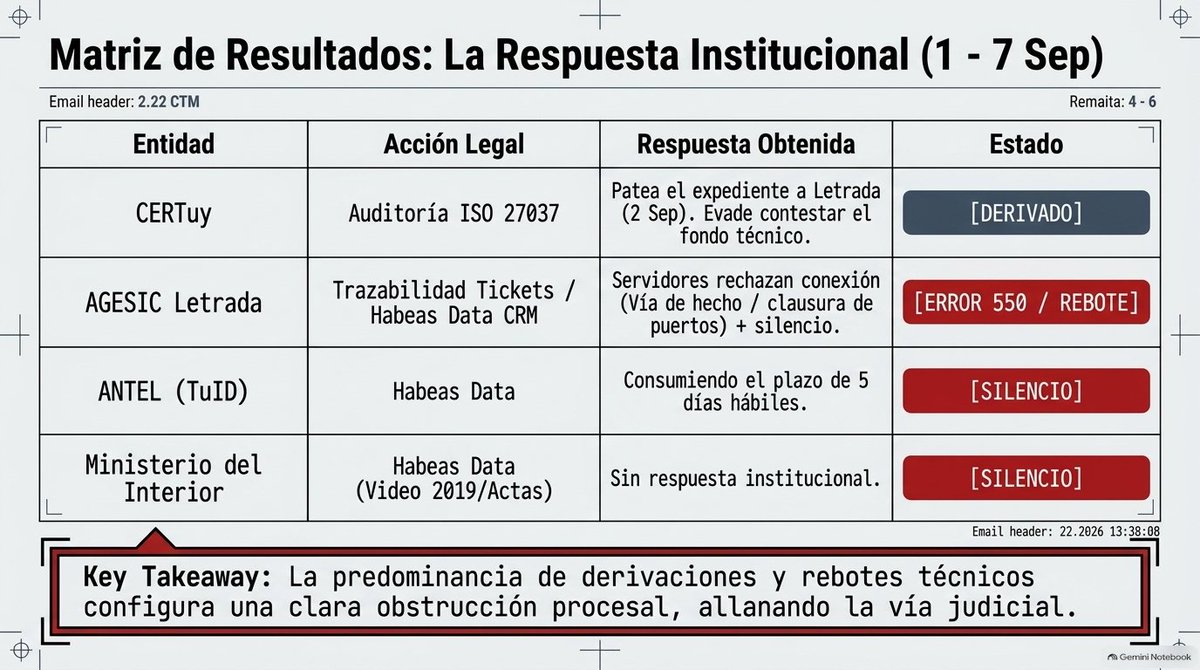
Cómo afecta a cada actor (según el marco que plantean los posts)AGESIC y CERTuy: Quedan presionados a responder por escrito sobre tickets de 2014-2015 que, según Hill, existen firmados por su propia infraestructura. El silencio o una respuesta genérica se presenta como prueba de inconsistencia frente a testimonios de 2017 y frente a la denuncia europea. El riesgo reputacional recae en la narrativa de “Uruguay digital modelo”.
URCDP: Se la coloca en conflicto de interés por estar presupuestal y físicamente dentro de AGESIC. Su inacción se usa como argumento de “captura regulatoria” ante el Garante italiano, lo que podría cuestionar la Decisión de Adecuación 2012/484/UE y afectar exportaciones de software.
Ministerio del Interior e INTERPOL: Los posts oponen fotos públicas de 2017 y Wayback Machine contra las actas de incautación. Se exige el video de 2019 del oficial Winston Rodríguez. El efecto buscado es destruir la presunción de regularidad administrativa y abrir vía a Hábeas Data y demanda por falta de servicio (Art. 24 Constitución) por bienes no restituidos (credenciales y contenido del Ledger).
ANEP / sistema GURÍ y CODICEN: Se les atribuye exposición de datos de menores y docentes sin notificación individual, lo que se presenta como violación de la Ley 18.331 y argumento adicional para la queja europea.
MGAP / SNIG: Se retoma una auditoría de 2011-2013 sobre alteraciones en la base de trazabilidad ganadera. El impacto potencial es reputacional sobre las exportaciones de carne, que dependen de esa certificación.
ANTEL, DINACIA, BHU y Presidencia: Aparecen como “organismos satélite” a los que se pide certificación de si datos personales del autor fueron afectados en incidentes posteriores. Sirven para ampliar el patrón de notificación incompleta.
Figuras políticas etiquetadas: Quedan asociadas al período en que ocurrieron los hechos o a la supervisión de las agencias. El efecto es de desgaste mediático y posible interpelación si los plazos vencen sin respuesta.
Medios y firmas privadas (El Observador, BCA LTD, etc.): Se les acusa de amplificar narrativas sin verificación forense independiente; el impacto es de descrédito técnico en círculos especializados.
Organismos internacionales etiquetados: Reciben el expediente como “efecto boomerang” para que la presión deje de ser solo local.
¿Te preocupa la ciberseguridad en Uruguay? 🇺🇾🇺🇾A la Presidencia y a AGESIC parece que solo les preocupa acomodar amigos con la tuya. 💸☠️
👉👉 Acá tenés un adelanto de unos segundos de "El Lado Oscuro de https://t.co/fSPUa8oiQU", la deconstrucción técnica de una de las mayores infamias judiciales de Uruguay.
En julio de 2025, esquivando todos los topes de contratación pública, la Presidencia de la República obligó a AGESIC a contratar a un supuesto "especialista en ciberseguridad" a través de HG S.A. (subsidiaria de ANTEL).
¿El negocio? ¡USD 11.000 POR MES por trabajar apenas 40 horas mensuales! Un consultor "fantasma" que jamás entregó un solo reporte de actividades ni tuvo contacto con los equipos técnicos.
El director de AGESIC, Daniel Mordecki, renunció con dignidad en diciembre de 2025 tras negarse a avalar este fraude, denunciando al contratista como "el ñoqui más caro del mundo". Aunque el jerarca de Presidencia, Diego Pastorín, mintió bajo juramento diciendo que fue decisión de AGESIC, los chats de WhatsApp filtrados demostraron que la Presidencia digitó el cargo y la facturación a dedo.
Mientras las bases de datos del Estado se filtran en la Dark Web y el https://t.co/fSPUa8oiQU persigue a investigadores éticos para tapar su propia inutilidad, tus impuestos financian ciber-ñoquis de oro.
¡Exigimos auditorías independientes y transparencia absoluta! ⚖️🔥
#CorrupcionUruguay #AGESIC #CERTuy #Mordecki #GastoPublico #Clientelismo
El poder estatal intentó silenciar la verdad, pero las firmas criptográficas son imborrables. ⚖️🔥
¿Cómo explica Santiago Paz (exdirector de https://t.co/fSPUa8oiQU) haber negado bajo juramento los reportes de Alberto Hill, si en su propio servidor de Request Tracker (https://t.co/bfyC7qF2rK) existen los correos firmados digitalmente con PGP? Los tickets #10445 y #15521 demuestran que sabían desde 2014 que la mutualista exponía datos médicos de 200,000 pacientes bajo la contraseña admin/admin.
¡Y el propio Paz entró a verificarlo un sábado a la noche!
Prefirieron usar el buzón de reportes éticos como "lista de sospechosos" y encerrar a un profesional inocente durante 8 meses antes que admitir su propia negligencia e incompetencia técnica (con un mail de extorsión que ni siquiera tenía dirección de billetera Bitcoin).
La verdad no se puede confiscar ni censurar.
👇 Para ver el video completo, ingresá a mis canales oficiales:
📲 Canal de Telegram: https://t.co/USiSaT1vdF 💬 Grupo de Signal: https://t.co/gkc0DfpIDi
@compresidencia@OrsiYamandu@agesic@IEEEorg@anticorruption@ccc@certuy@EKOPARTY
How fucking free are you?
Here's something people should probably think about:
If a corporation controls your healthcare…
your employer controls your livelihood…
a bank owns your home…
an algorithm controls what information reaches you…
and billionaires finance the politicians writing the rules…
exactly which part of your life are we calling freedom?
Open Source Intelligence (OSINT): Ukrainian Hacktivists Publish Massive Database of Russian Defense Facilities and Employee Data
https://t.co/idLIMCZQ0c