معظم التحذيرات الأمن السيبراني تصدر بالإنجليزية أولاً، ويتأخر وصولها إلى القارئ العربي.
أنا باحث في الأمن السيبراني، وأنقلها هنا بالعربية بسرعة ووضوح: ماذا حدث، ومن المتأثر، وماذا تفعل.
المحتوى للتوعية.
🔔 فعّل التنبيهات
#الأمن_السيبراني#توعية_أمنية
معظم التحذيرات الأمن السيبراني تصدر بالإنجليزية أولاً، ويتأخر وصولها إلى القارئ العربي.
أنا باحث في الأمن السيبراني، وأنقلها هنا بالعربية بسرعة ووضوح: ماذا حدث، ومن المتأثر، وماذا تفعل.
المحتوى للتوعية.
🔔 فعّل التنبيهات
#الأمن_السيبراني#توعية_أمنية
توق��. ثغرة في SharePoint تُستغل الآن فعلياً لتنفيذ تعليمات عن بُعد. أدرجت CISA المعرّف CVE-2026-65660 في قائمة KEV مع مهلة تحديث صارمة. إن كنت تدير خوادم مكشوفة، فالتأخير يعني اختراقاً محققاً. حدّث الآن ولا تنتظر.
#ثغرة_أمنية #Vulnerability
تنفيذ تعليمات عن بُعد بلا مصادقة يجري الآن على أجهزة Citrix NetScaler. لم يصدر تحديث أمني بعد، لذا أنصح بعزل هذه الأجهزة عن الإنترنت مباشرة لحين توفر الإصلاح العاجل.
#ثغرة_أمنية#Vulnerability
استخدام Readwise Reader على أن��رويد يحتوي على ثلاث ثغرات XSS تسمح للمهاجمين بتنفيذ JavaScript خبيثة وسرقة بياناتك. تحديث الآن متاح في الإصدار 8.10.1، حدّث تطبيقك وتجنب محتوى غير موثوق.
#ثغرة_أمنية #Vulnerability
انتحال هوية الموظفين كان البوابة لاختراق خوادم Astrana Health وتسريب بيانات حساسة. إن كنت تدير بنية تحتية مشابهة، فتأكد من تفعيل المصادقة متعددة العوامل ومراقبة محاولات الدخول غير الاعتيادية فوراً.
#تسريب_بيانات#DataBreach
ثغرات SalesBleed مكنت المهاجمين من سرقة بيانات وإرسال رسائل تصيّد دون أي نقرة من المستخدم. إذا كنت تستخدم Salesforce Agentforce، تحقق الآن من سجلات الوكلاء وتفعيل إجراءات الأمان الإضافية لحماية بيانات مؤسستك.
#تصيد_احتيالي#Phishing
تحذير: حملة تصيد جديدة تستغل رغبة المستخدمين في الحصول على اشتراكات Claude مجانية. المهاجمون يستخدمون نوافذ تسجيل دخول مزيفة لسرقة حسابات Google. تحقق من صحة الرابط قبل إدخال بياناتك وتجنب العروض غير المنطقية.
#تصيد_احتيالي#Phishing
تنفيذ تعليمات عن بُعد بلا مصادقة عبر ثغرة يوم صفر في BIG-IP APM. راقبتُ إصدار F5 للتحديثات الأمنية، وأنصح بتطبيقها الآن لتجنب الاختراق.
#ثغرة_أمنية#Vulnerability
خطر حقيقي على مضيفي KVM في بيئة ARM64. ثغرة CVE-2026-89775 تتيح للآلة الافتراضية الوصول المباشر لذاكرة النواة الرئيسية، مما يسمح بتنفيذ تعليمات على ال��ضيف نفسه. المشكلة تظهر فقط عند تفعيل التوازي المتداخل.
#ثغرة_أمنية #Vulnerability
رصدت Volexity استغلالاً فعلياً لسلسلة ثغرات يوم الصفر في Chrome و Windows من قبل جهة صينية. الهجوم يستهدف مؤسسات حكومية وإعلامية عبر تصيّد مموه.
#تهديدات_متقدمة#APT
ثغرة يوم صفر حرجة في خادم إدارة Check Point تتيح تنفيذ سكربتات خبيثة. رُصد استغلال فعلي لها، لذا يجب تطبيق الإصلاح العاجل الآن لتجنب الاختراق.
#تحديث_أمني#PatchNow
خطر حقيقي على من يستخدم راوترات D-Link DIR-822A. ثغرة يوم صفر بدرجة خطورة قصوى وكود استغلال متاح، ولا يوجد تحديث أمني. أنصح بإيقاف استخدام الجهاز أو عزله عن الإنترنت حتى إشعار آخر.
#ثغرة_أمنية#Vulnerability
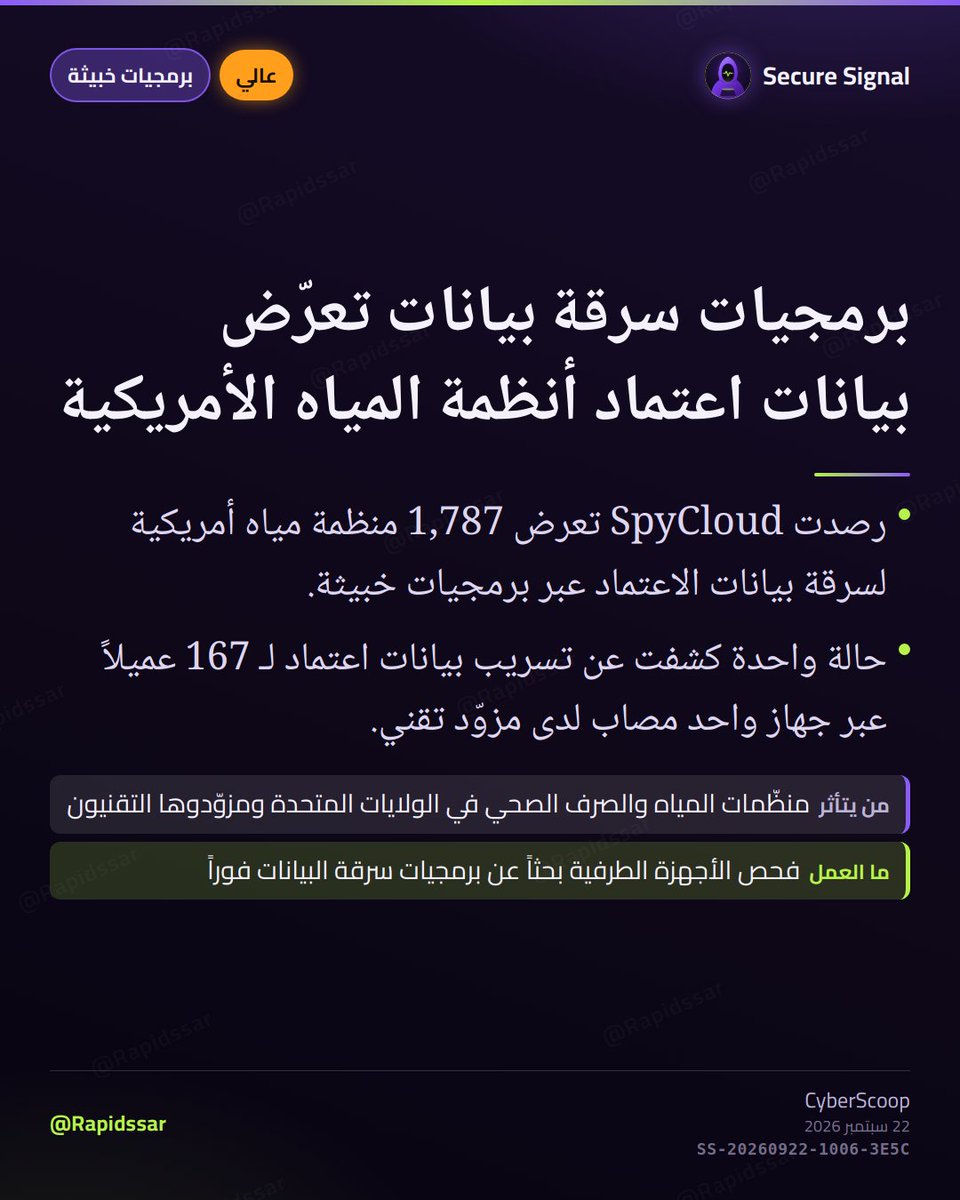
أكثر من 1,700 منظمة مياه أمريكية تعاني من تسريب بيانات اعتماد نشط عبر برمجيات سرقة البيانات. هذا التسريب يفتح باباً خلفياً لتجاوز المصادقة متعددة العوامل والوصول إلى الشبكات الحساسة دون إثارة أي إنذارات أمنية.
#برمجيات_خبيثة#Malware
رصدت Securonix باب خلفي جديد على ويندوز يراقب ملفات الأعمال ويرفعها للمهاجمين. يسرق البرمجية كلمات مرور الواي فاي ولقطات الشاشة ونص الحافظة، ويبقى نشطاً لالتقاط أي تعديل مستقبلي. افحص أجهزتك الآن.
#برمجيات_خبيثة#Malware
تحذير مشترك من جهات إنفاذ القانون: مجموعة WaterPlum الكورية الشمالية اخترقت 30,000 جهاز وسرقت 10.7 مليون دولار من العملات الرقمية بين ديسمبر 2025 ويوليو 2026.
#تسريب_بيانات#DataBreach
@DailyDarkWeb ادعاء غير مؤكد حتى الآن. SFDA لم تصدر بياناً رسمياً. أنصح الموظفين بتغيير كلمات المرور فوراً وتفعيل المصادقة الثنائية. راقبوا أي محاولات تصيد استهدفت بريدكم...