Apasionado de la informatica,la natación,el floorball y tantas tantas otras cosas.Vivo la vida en numeración binaria.Doy gracias a mis enemigos por mejorarme
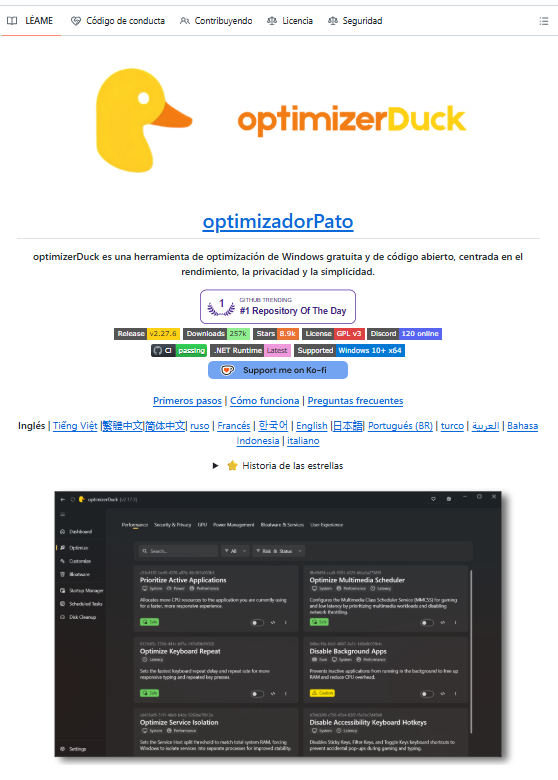
🚨 Tu ordenador Windows tiene más de 200 servicios ejecutándose en segundo plano ahora mismo.
Muchos consumen recursos, recopilan datos y mantienen activadas funciones que probablemente nunca hayas utilizado.
Alguien se cansó y creó una herramienta gratuita para solucionar este problema.
Se llama optimizerDuck y permite limpiar Windows 10 y 11, eliminar bloatware y desactivar gran parte de las funciones que afectan al rendimiento y la privacidad.
Esto es lo que incluye:
→ Más de 35 ajustes para rendimiento, privacidad, batería y sistema
→ Control de más de 200 servicios con etiquetas según su nivel de riesgo
→ Eliminación de bloatware con vista previa antes de borrar nada
→ Optimizaciones específicas para GPUs AMD, NVIDIA e Intel
→ Posibilidad de revertir los cambios si algo no sale como esperabas
Y aquí está una de las mejores partes:
Antes de modificar el sistema, te obliga a crear un punto de restauración y genera automáticamente archivos para deshacer cada cambio.
Sin instalador, sin anuncios, sin telemetría y sin versiones premium.
Es completamente gratuita, open-source y funciona incluso sin conexión a Internet.
Te dejo el repo en comentarios 👇
OSINT: Gathering Information on a WhatsApp Account
This article that has become incredibly popular among OSINT investigators. Have you read it yet?
https://t.co/np4bs7tqr6
@three_cube@_aircorridor@co11ateral
DXL just dropped a new video showing the latest progress on Proxmark5 + Flipper Zero integration 🔥
This is coming together beautifully.
Native CEP port + open-source fap for seamless teamwork between the two tools.
Huge thanks to DXL for pushing this forward.
What do you want to see most in the Flipper app for Proxmark5? (card reading, emulation, data transfer, etc.?)
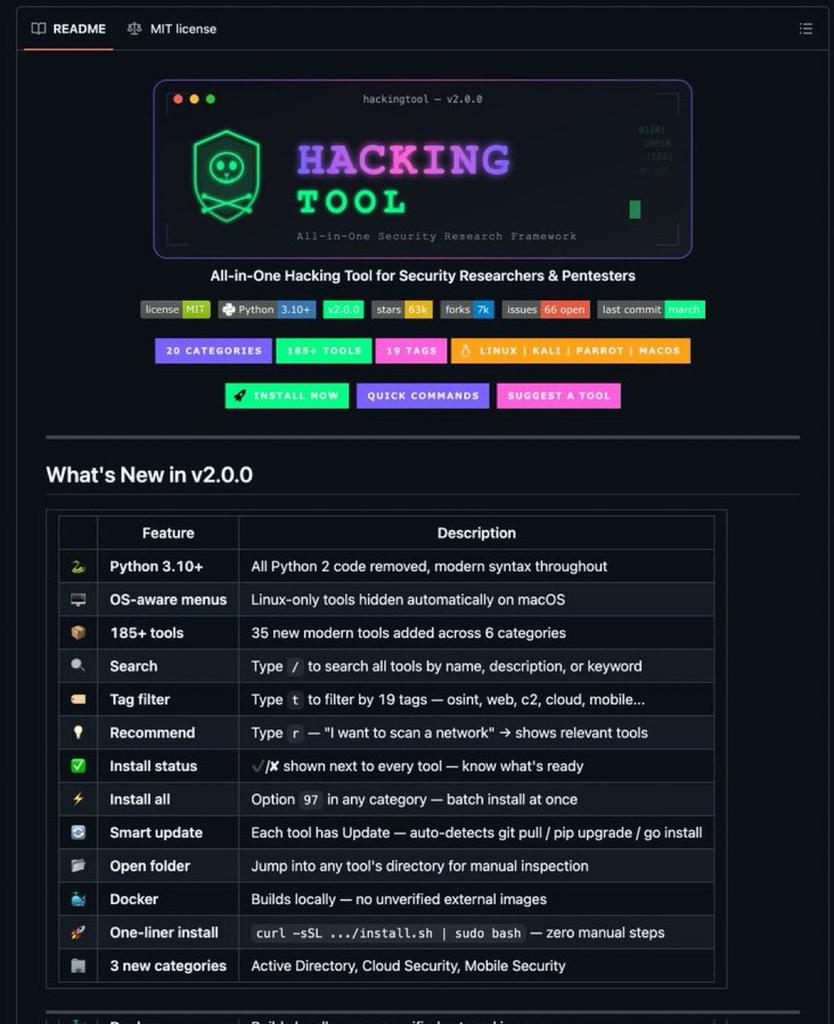
🚨 Gizemli bir repo sessizce patladı: Tek bir GitHub’da tüm hacking araçları bir araya getirildi. 👇
65.000 beğeniyle viral olan bu koleksiyon, güvenlik araştırmacılarının ve etik hacker’ların yıllardır aradığı “hepsi bir arada” çözümü sunuyor.
Artık ayrı ayrı araç indirmek, kurmak, yapılandırmak yok. Her şey tek yerde.
Bu repo gerçekten ne kadar tehlikeli… yoksa ne kadar güçlü?
Sizce bu tür “tüm araçlar bir arada” repo’lar siber güvenlik dünyasını nasıl değiştirir?
👾 ¡SORTEAZO con sabor a #Retro de buena mañana! 👾
🤯🎁 GANA una NEOGEO AES+ WHITE EDITION exclusiva GAME y 2 entradas dobles para #RetroBarcelona.
➡️ ¿CÓMO? ⬅️
🔁 REPOST + Síguenos y a @RetroBarcelona + cita a un AMIG@ con el que irías y #RetroBarcelonaConGAME
⏱️ ¡Solo hasta el 15/05/2026 a las 23:59h!
💜 Vente a RetroBarcelona 2026 👉 https://t.co/EujDcUF2nz
💜 Reserva tu NeoGeo AES en GAME 👉 https://t.co/0rkMu4vgvn
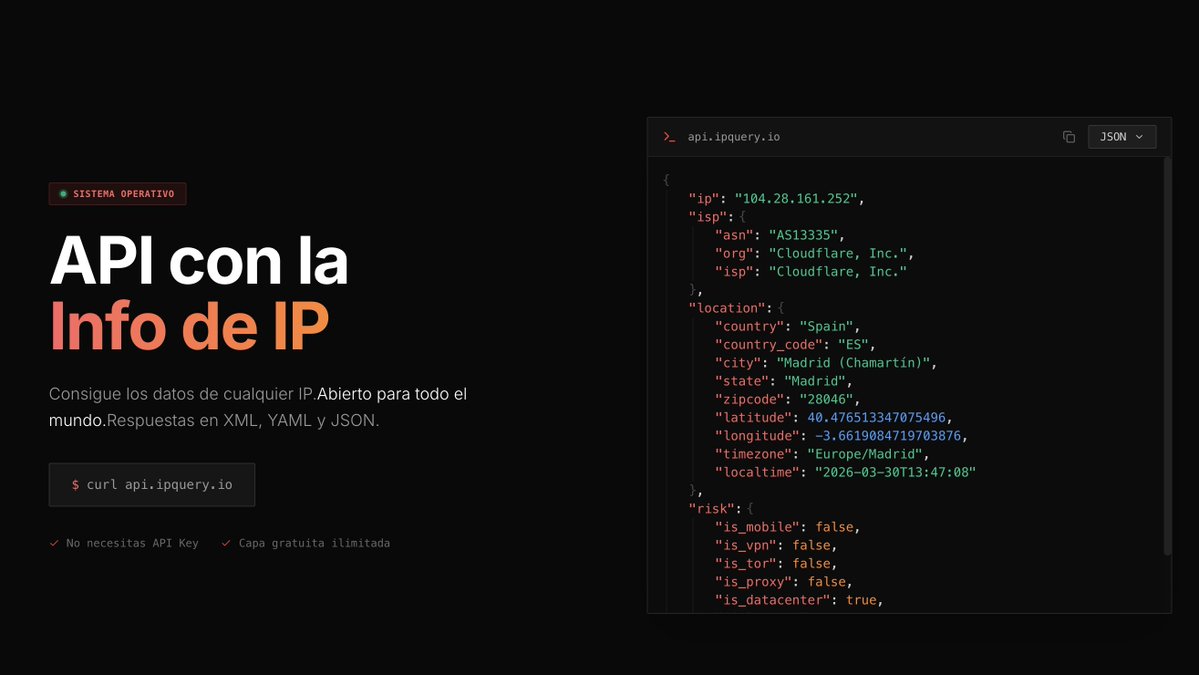
API gratuita para extraer toda la info de una IP.
Sin límites ni pagos de ningún tipo.
Funciona en Python, JavaScript y cualquier lenguaje.
→ https://t.co/0YZGs1dGL2
😊 Este es el ambiente que deberíamos tener siempre en @LaLiga
🤣 Bromita de Miguel Ángel Ortiz Arias a Marcelino que amaga con amonestarle por recoger un balón del interior del terreno de juego
⚽️ #VillarrealRealSociedad
🎥 @MPlusDeportes
Seguro habéis visto ya que un misil cayó sobre uno de los datacenters de AWS en la región de Emiratos Árabes Unidos (ME-CENTRAL-1).
Es posiblemente uno de los peores desastres que recuerdo a nivel regional desde que AWS existe.
Os cuento cómo funciona una región de AWS primero.
Cada Región en AWS cuenta con mínimo 3 Availability Zones (AZs). Cada AZ tiene también un conjunto de datacenters, cada uno con un suministro de energía privado, un sistema de red autónomo y con independencia del resto de AZs incluso a nivel de localización porque no están todas en el mismo sitio.
Esto es lo que permite tener a AWS alta disponibilidad en su región. Si alguna de sus AZs cae en principio las otras pueden seguir operativas. Las AZs de una región se nombran así:
- primera AZ: mec1-az1
- segunda AZ: mec1-az2
- tercera AZ: mec1-az3
Lo que ha ocurrido en la región donde ha caído el misil es que ayer 01/03 sobre las 5 de la mañana han reportado errores de conectividad y energía en mec1-az2.
1h después reportaron que el resto de sus AZs estaban bien. Es decir la región sigue operativa.
¿Por qué entonces se cayeron muchas empresas (y siguen caídas)?
Porque la mayoría de servicios no hacen multi-AZ. Sino que corren en una sola AZ. Es decir, si tenías un server (EC2) y para mala suerte estaba en mec1-az2, ahora mismo está caído.
¿Que se puede hacer en este caso que no se sabe cuándo volverán a recuperar esa AZ?
Recurrir a los backups. Si tienes snapshot o backups del disco. Estos AWS si los propaga entre todas sus AZs. Por tanto deberías poder restaurar un backup de ese disco en otra AZ, cambiar DNS y recuperar el servicio. Si no tienes ningún backup entonces reza a todos los dioses que conozcas porque recuperen lo que había en esa AZ.
Recomendación futura? Tener backups y construir al menos producción en multi-AZ. Si son servers, recomendado tener un grupo de Autoscaling en al menos 2 AZs. Si usáis Kubernetes pues igual. RDS igual, etc.
De todas formas digo que es muy grave porque han encontrado otro corte de energía en la AZ mec1-az3. Es decir, esa región actualmente ha perdido 2/3 de su disponibilidad. Esto que yo recuerde es la primera vez que lo veo en AWS desde que trabajo en esto. Porque no es lo mismo perder la AZ por una caída incluso global por un bug que por lo que está pasando hoy…
Si se pierden estas AZs, espero que no, pero si no las consiguen recuperar va a haber muchas empresas que van perder todos sus datos y apps hoy. Negocios enteros desaparecidos en segundos si no hay backups ni tienen formas de restaurar lo alojado en esa región. No vi algo tan grave desde que se incendió un datacenter de OVH.
Actualmente parece que la primera AZ sigue operativa pero veremos porque seguramente esté todo el mundo intentando restaurar allí.
En fin, si queréis ir viendo la actividad de lo que va reportando AWS lo podéis ver aquí:
https://t.co/iVfsCBsaOw
🚨 CISA Adds Six Microsoft 0-Day Flaws to KEV Catalog Following Active Exploitation
Source: https://t.co/MDWgepkM7I
CISA has urgently expanded its Known Exploited Vulnerabilities (KEV) Catalog by adding six zero-day vulnerabilities, all affecting Microsoft products.
This move underscores escalating threats from nation-state actors and cybercriminals actively exploiting these flaws in the wild.
Evidence of active exploitation gathered from vendor reports, threat intelligence, and incident response trigger additions.
These six entries highlight persistent vulnerabilities in the Microsoft ecosystem as prime attack vectors for ransomware, espionage, and lateral movement.
#cybersecuritynews #microsoft