الحمد لله من قبل ومن بعد. صدر اعتماد مكتب براءات الاختراع الأمريكي لخوارزمية التشفير الموثق التي صممتها.
ما يميز هذه الخوارزمية أنها تتفوق على جميع الخوارزميات المعروفة حالياً على مستوى العالم وسيتم تطبيقها في منتجات وطنية لبناء بيئة سيبرانية أكثر أماناً للاتصالات الحساسة.
جماهير نادي الهلال
سعيد بانتقالي لنادي الهلال. وأتطلع للعمل مع زملائي بالفريق وتحقيق أهدافنا المشتركة. اعدكم بأنني سأبذل قصارى جهدي، وتقديم أفضل ما لدي. واشكركم على الثقة، وأتمنى أن نصنع معًا ذكريات رائعة.
كما اود ان اتقدم بجزيل الشكر لإدارة النادي على ثقتها بي، وآمل أن تكون هذه البداية هي خطوة نحو تحقيق الكثير من الإنجازات واللحظات التي سنفخر بها جميعًا 💙💙💙💙
@Alhilal_FC
@Fahad_Y2 تتحول الى فريق التحقيق الجنائي الرقمي وعن طريق الادوات يتم معرفة التفاصيل والوقت ومن اي جهاز تم ارسال الايميل هل من جهاز الشخص نفسه ؟ واذا من نفس الشخص يتم معاينة جميع الانشطة خلال هذا اليوم والايام السابقه…واذا مختلف الجهاز يبين ان تم التلاعب في ايميل الموظف من شخص مختلف.
The primary of EDR /Threat Intelligence vendors is to identify and respond to threats from threat actors and nation-state attacks. knowing this, would you trust a vendor that holds a bias in any political conflict?!!
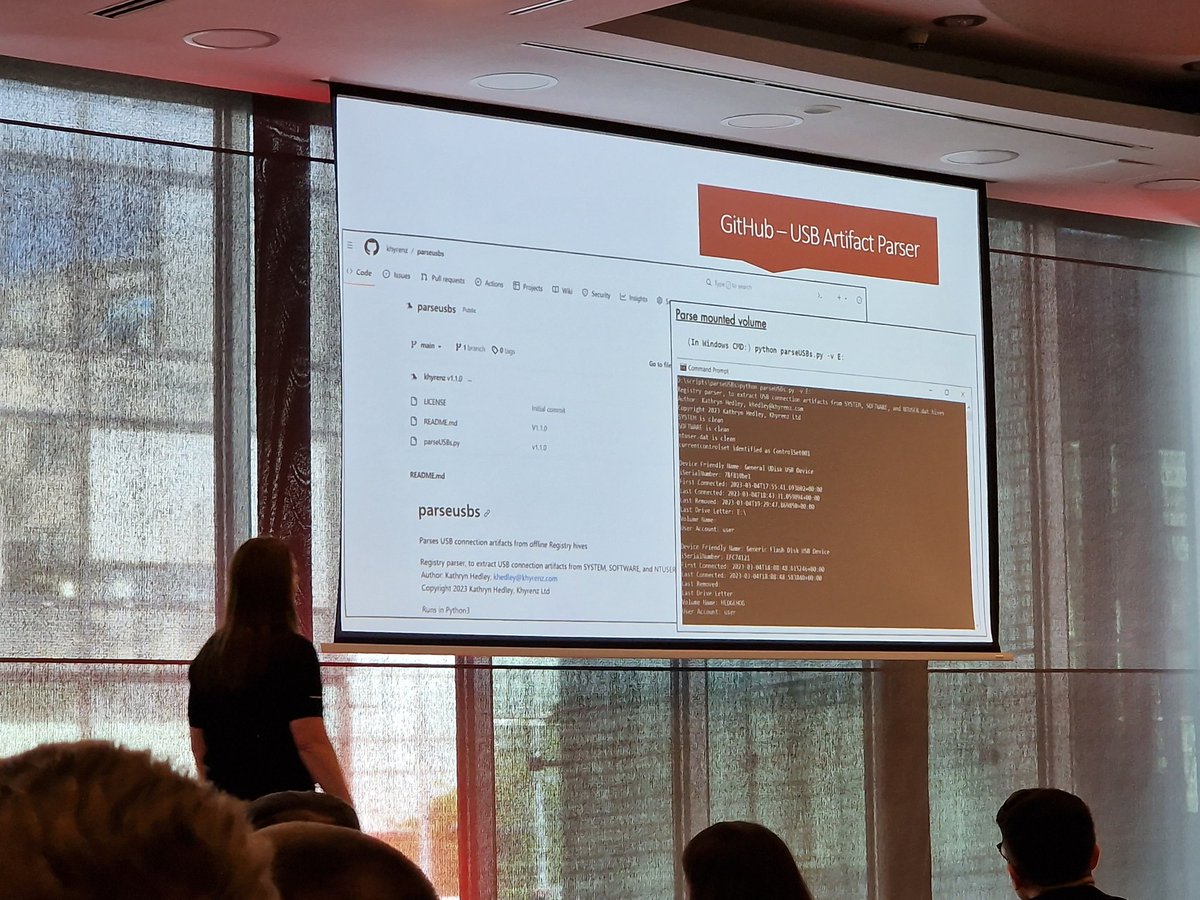
Uploaded all my Offensive Security & Reverse Engineering (OSRE) course labs (docx) to my repo found below. Most of them have very detailed instructions and should be great to get you started in Software Exploitation. 1/n
#Offsec#SoftwareExploitation#RE
https://t.co/D5oBtDNOnS
الحمد لله حمداً يليق بجلاله. وشكرا لخادم الحرمين الشريفين وولي عهده الأمين. شكراً لقيادتنا التي رفعت من شأن أبناء هذا الوطن في كل مجال، وقدَّرتهم أي تقدير، شكراً لهذا الوطن الذي خلّد إسمي أحد شوارعه. فهذا التكريم يضاعف حجم الشعور بالمسؤولية عليّ تجاه القيادة الوطن، حفظهم الله.
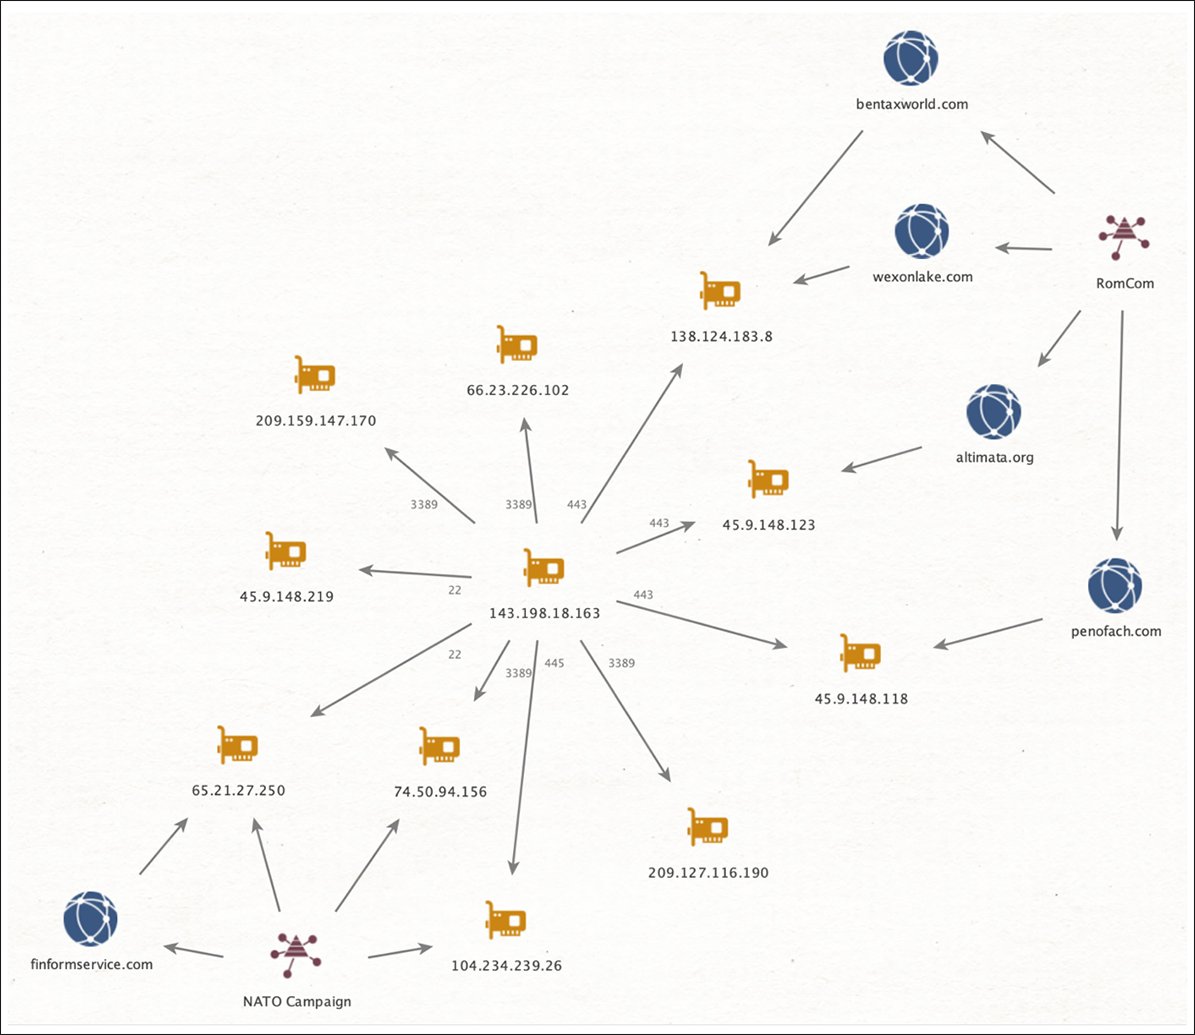
The BlackBerry Threat Research & Intelligence team write about two malicious documents sent as a lure to guests of the upcoming NATO Summit, most likely by the threat actor known as RomCom. https://t.co/3yclGzVRB8