🍺 PHP2Shell, explicación para vibe coders :
Imagínate un mesero que, cuando se le acaba la charola, avienta todo y se va corriendo. Luego llega el de limpieza y recoge lo que encuentre, aunque sea basura a medio servir.
Eso hace PHP. Cuando se queda sin memoria brinca fuera del request con longjmp() y deja la memoria a medio inicializar. Después el shutdown agarra ese cochinero y trabaja con él. De ahí sale el use after free y de ahí sale el RCE.
¿Cómo lo dejas sin memoria sin pasarte de post_max_size? Con un multipart bien cerdo: un part con cientos de headers, campos anidados, inputs de archivo vacíos que ni cuentan como upload.
Lo peor es mod_php: el body se parsea antes de que corra tu código. Tu framework y tus validaciones ni se enteran. Ya hay RCE demostrado así, con la config default.
Cloudflare ya veía ataques antes del parche.
8.2.35, 8.3.36, 8.4.27 u 8.5.12. Hoy.
https://t.co/E2QIHrXYsj
🚨 Hoy en ciberseguridad México:
🔴 MCM Telecom: Qilin ya soltó más de 115 GB. En el listado salen carpetas con nombres como CFE, SAT, INE e INFONAVIT. Y no es la primera, en 2024 ya los había listado Blackout. Dos ransomwares en dos años, seguro la remediación fue cambiar el wallpaper.
🔴 SIAPA Guadalajara: stnxz, el mismo de Liga MX, dice que tiene ~415K registros. 102K son medidores con coordenadas GPS. Dónde está cada medidor de agua de la ZMG en un archivo, gracias compas.
https://t.co/Y9O2tsBOye
🔴 SEG Guerrero: ~28K registros de personal con INE, CURP, NSS, RFC, cuentas bancarias, nómina y correos oficiales con todo y contraseña. Regalado. Nómina + correo institucional, a ver cuánto tardan en salir los correos falsos de "actualiza tus datos bancarios".
https://t.co/9UF1O3uDYH
Confirmación oficial: cero. El silencio institucional sí lo tienen bien parchado. https://t.co/VXqAbkCmaV
#Ransomware El grupo #Qilin cumplió su amenaza contra @MCMTelecom y ha liberado más de 115 GB de datos El listado de archivos incluye carpetas con nombres de clientes como Walmart, OXX, CFE, Liverpool, y dependencias: SAT, INE e INFONAVIT.
#Ciberseguridad#México
🚨 Hoy en ciberseguridad México:
🔴 PHP2Shell: PHP sacó parche de emergencia para dos RCE sin autenticación (CVE-2026-109618 y 109619). Cloudflare ya veía ataques antes del parche. Si tu servidor sigue en PHP 7 porque "así jala", ni release oficial te toca, nomás un backport de lástima. A la 8.2.35 o más, hoy.
🔴 Servicio Geológico Mexicano: CartelCorp × BLACKNET-00 dice que se metió a su correo y lo borró. Lo bueno es que según iQBlack mucho de lo que enseñan es de 2018. O hackeo viejo reciclado o buzones que nadie ha tocado en 8 años, escoge tu decepción.
🔴 Víctimas Chihuahua y Guerrero: Hackero$ soltó un v.txt con folios, estatus de casos y relatos de desapariciones. Lo más delicado que tiene el Estado, en un .txt. Sin confirmar, pero qué miedo.
Ninguna dependencia ha dicho nada que yo vea, como siempre.
https://t.co/E2QIHrXYsj
🚨 Hoy en ciberseguridad México:
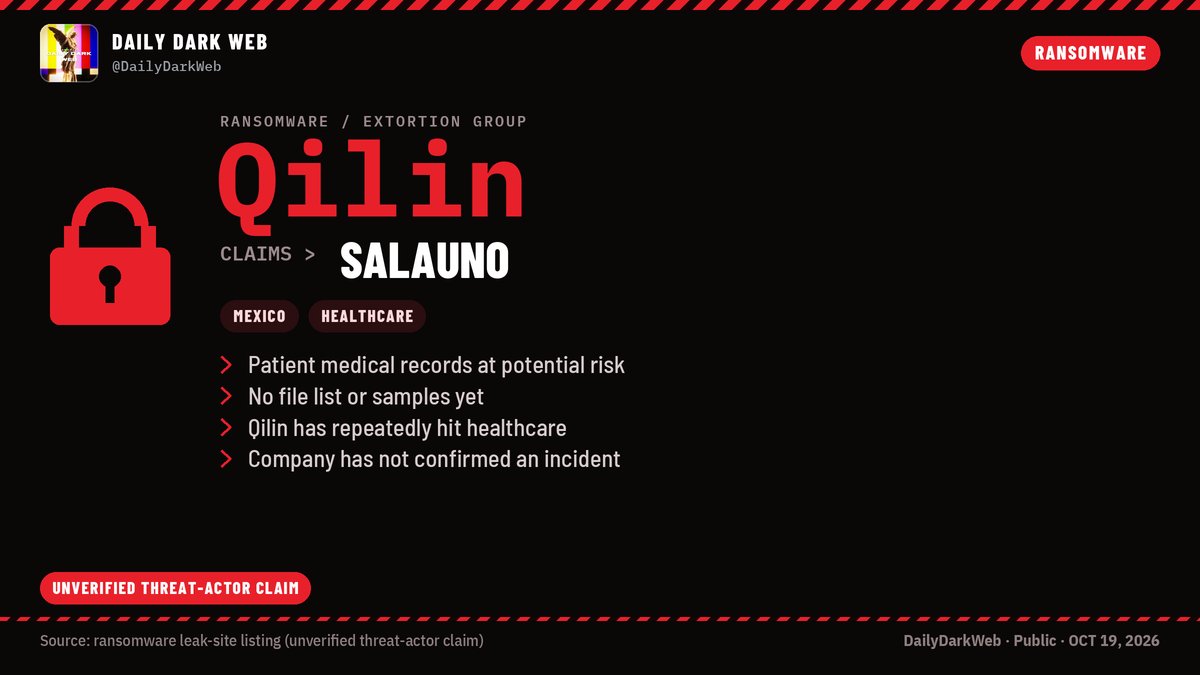
🔴 Salauno: Qilin metió a la red de clínicas de los ojos a su sitio de filtraciones. En octubre ya van MCM Telecom, COMAPA Victoria y ahora una cadena de salud. Y justo Unit 42 dice que Qilin anda explotando un bypass de GlobalProtect que tiene parche desde mayo. No digo que fue eso, digo que parchen, carajo.
🔴 Ahorra Seguros, segunda vuelta: "Eternal", el mismo de la base de Aeroméxico, pide un millón de pesos para no soltar los expedientes y de paso los vende en 50 mil. Lo bonito: cambiabas un ID en la URL y veías el INE, comprobante de domicilio y constancia del SAT de otro cliente. Una póliza de la mañana ya la estaban viendo en la tarde. IDOR de primer semestre.
https://t.co/7vV89h4m8E
🔴 Colima ~720K y Yucatán 7 GB: otra vez bases "nuevas" de gobiernos estatales. Según Villaseñor son pedazos que llevan más de una década circulando. Refrito con etiqueta nueva, el foro también tiene su tianguis.
https://t.co/lfs0qoGBVv
Unos reciclan datos de hace 10 años y otros dejan los nuevos colgados en una URL. Salud. 🍺
https://t.co/Ah7LtZvqa4
🇲🇽 🚨 MEXICO: QILIN RANSOMWARE CLAIMS ATTACK ON EYE-CARE NETWORK SALAUNO
The Qilin ransomware group has added salauno, a Mexican eye-care provider that runs a network of ophthalmology clinics, to its data-leak site.
The listing gives no description of the data allegedly stolen and no sample details.
The claim has not been independently verified, and salauno has not publicly confirmed an incident.
⚠️ Analyst Note:
Ophthalmology clinics hold patient medical records, diagnoses, surgical histories and payment data, so a real breach would put sensitive health information at risk. Qilin has repeatedly hit healthcare providers, and some attacks have disrupted patient services. Patients should watch for phishing or fraud that cites their appointments. We assess this as an unverified ransomware claim, NOT confirmation of a breach.
Source: this is for subscribers only. Subscribe: https://t.co/O5fslMgNk4
#DDW #DarkWeb #Mexico #Qilin #Ransomware #Healthcare #Ophthalmology #PatientData #ThreatIntelligence #CyberSecurity
Aparentemente ya han encontrado un exploit para hacer jailbreak a la PS5 incluso con el firmware 14.10
O sea, GTA 6 y las funciones del PQSR para la PS5 normal, estarían disponibles en el lanzamiento de ese juego 💀
🧵 Resumen semanal de cómo nos fue en ciberseguridad en México (spoiler: de la chingada)
5 casos de la semana: una aseguradora, la Liga MX, la policía de Tijuana, un gobierno estatal y la mismísima FGR. Ninguno confirmado, porque aquí nadie confirma nada. Agarren su chela 🍺👇
Resumen de cantina: contraseñas en texto plano, llaves en el JavaScript, IDs consecutivos y usuarios válidos bajándose todo. Nada de esto es hackeo de película, es tarea de primer semestre que nadie hizo. Y en todos los reportes la misma frase: sin confirmar. Salud 🍺
🧵 Resumen semanal de cómo nos fue en ciberseguridad en México (spoiler: de la chingada)
5 casos de la semana: una aseguradora, la Liga MX, la policía de Tijuana, un gobierno estatal y la mismísima FGR. Ninguno confirmado, porque aquí nadie confirma nada. Agarren su chela 🍺👇
🔴 5/ FGR e INACIPE: cutzinger con SoulhemTeam dicen que sacaron info institucional y la van a soltar en su canal. Las muestras son JSON con protocolos, manuales y lineamientos de atención a víctimas. Y presumen que entraron por "seguridad débil". La Fiscalía, señores. Sin confirmar.
https://t.co/EwQr3VFBlQ
⚠️ 🇲🇽 🏛️ PREVENTIVE ALERT: ALLEGED LEAK AND EXPOSURE OF DOCUMENTS FROM THE ATTORNEY GENERAL'S OFFICE (FGR) AND INACIPE (ACTOR: CUTZINGER AND SOULHEMTEAM)
[STATUS: ALLEGED / UNCONFIRMED / THREAT ACTOR: CUTZINGER AND SOULHEMTEAM / DATE: OCTOBER 2026]
The centralized cyber-intelligence system has detected a new post on underground forums by user "cutzinger," in collaboration with "Gara157SP" and the group "SoulhemTeam" . The report announces the exfiltration and disclosure of institutional information and service protocols belonging to Mexico's Attorney General's Office (FGR) and the National Institute of Penal Sciences (INACIPE).
It is strictly noted that the veracity of this compromise and the full scope of the affected infrastructure have not been officially confirmed by Mexican government authorities. The definitive status of the infrastructure remains unconfirmed.
Threat Actors: cutzinger, Gara157SP, and the SoulhemTeam group.
Victim / Affected Entity: Attorney General's Office (FGR) and National Institute of Penal Sciences (INACIPE) in Mexico.
Sector: 🏛️ Government, Law Enforcement/Justice, National Security, and Legal Education in Mexico 🇲🇽.
Nature of the Sample: Structured documentation in JSON format regarding regulatory protocols, services for crime victims, manuals, and legal operational guidelines.
🛡️ TECHNICAL PREVENTIVE CONTAINMENT RECOMMENDATIONS (SOC / CSIRT / GOVERNMENT)
Document Management Server Audit: FGR and INACIPE technology teams must immediately review access permissions for their internal documentation platforms and web portals to rule out active perimeter breaches.
🖥️ CENTRALIZED THREAT MONITORING SYSTEM
Intelligence System: https://t.co/wk9bZJ2Nli
Quickly check your security at: https://t.co/QZhWp0kFrO
Quotes and services: https://t.co/sx3BM5zbnK
#Cybersecurity #ThreatIntel #Mexico #FGR #INACIPE #DataLeak #SoulhemTeam #Cutzinger #InfoSec #CyberAlert #VECERT #SOC #CSIRT #Unconfirmed #SecurityAlert