🥉 ¡Tercer puesto en el CTF de EvilSec – Ekoparty 2026! 🚀
Una competencia llena de retos técnicos exigentes y mucho nivel por parte de la comunidad.
Muchas gracias al equipo de @evilsec_ y @ekoparty por organizar este tipo de eventos 👏🛡️
#CTF#Ekoparty2026#Cyber
‼️URGENTE #AlertaDigitalEC
🚨Dos vulnerabilidades críticas filtradas de PHP permite a atacantes ejecutar código en servidores sin inicar sesión
⚠️Muchos gobiernos han dado de baja servicios hasta la actualización
🔴Actualiza ahora a PHP 8.5.12, 8.4.27, 8.3.36 o 8.2.35
Two critical vulnerabilities have been identified in PHP, a widely used programming language that powers websites and web applications. These vulnerabilities (CVE-2026-109618 and CVE-2026-109619) could allow malicious cyber actors to remotely execute code in PHP core, potentially compromising sensitive data and networks.
The FBI urges organizations to take the following steps now:
➡️ If an immediate update is not feasible it is recommended that organizations take the system offline until it can be fully mitigated.
➡️ Immediately update affected PHP installations following the guidance on https://t.co/rDrPSxB3zX. Inventory where PHP runs in your environment, prioritizing internet-facing systems and vendor products that bundle PHP.
➡️ Monitor web servers for suspicious activity, including PHP processes unexpectedly launching command shells or downloading files. Ensure appropriate process-monitoring capabilities are in place to help identify potential exploitation.
➡️ If you find signs of compromise, isolate affected systems, preserve your web server and PHP logs, and report it to your local FBI field office or https://t.co/iqgVZIbCru. Those reports help us identify the actors involved and warn other organizations before they become victims.
For the latest information, follow PHP’s announcement on https://t.co/rDrPSxB3zX, CERT-EU Security Advisory 2026-018, and CISA’s Known Exploited Vulnerabilities catalog.
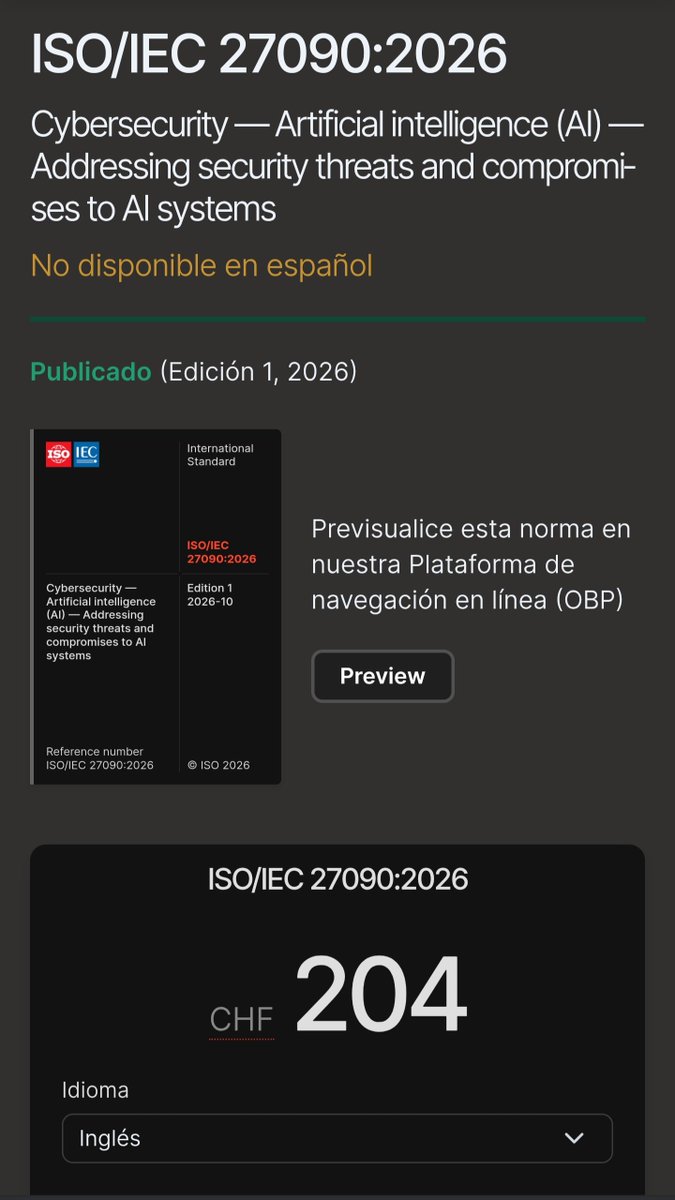
ISO/IEC 27090:2026
Cybersecurity — Artificial intelligence (AI) — Addressing security threats and compromises to AI systems
Fuente: https://t.co/sIKTh705v2
Salió gentle-ai v4.1.0. Te cuento qué cambia, en fácil.
Hasta ahora la review del agente pagaba de más. Una palabra como "update" en la ruta de un archivo alcanzaba para marcar el cambio como riesgoso, y ahí iba la revisión completa desde cuatro perspectivas. Y un cambio de riesgo medio con más de 400 líneas también pedía review, como si el tamaño fuera peligro. En nuestro benchmark, las cuatro perspectivas juntas encontraban exactamente lo mismo que una sola, pagando cuatro veces más.
Desde hoy la review arranca sola únicamente cuando el riesgo es alto. El tamaño dejó de contar como riesgo: es cuánto texto le pasás al revisor, nada más.
Y cuando arranca, el agente elige las perspectivas según lo que toc��. Si tocó permisos, mira seguridad. Si tocó reintentos y fallas, mira resiliencia. Vos no elegís nada, y el agente deja escrito por qué eligió esas.
Otra que pidió la comunidad, gracias hjagar: si ya aprobaste un cambio y después solo sumás algo inofensivo, no te vuelve a pedir review.
ODD también se ordenó. El agente delega solo cuando tiene un motivo concreto: cuando no le alcanza con leer un par de archivos, cuando hay trabajo en paralelo que no se pisa, o cuando un cambio riesgoso necesita que otro lo verifique. Nunca por la cantidad de archivos.
¿Y funciona? Estas reglas las medimos primero en Gentle Shell contra Codex vanilla, con el mismo modelo, tests de aceptación ocultos y revisión ciega del código. Quedamos arriba en calidad en las tres corridas de la tarea mediana y en la tarea grande. El verificador pasó de encontrar 0 a 8 de 9 errores plantados, sin falsos positivos.
Y SDD se va del todo. La 4.0 lo había sacado del producto, pero sus agentes, skills y hooks seguían en tu disco. Ahora el sync los borra, y solo borra lo que instaló Gentle AI.
Un cambio a tener en cuenta: se retiraron los plugins de la comunidad de OpenCode.
121 PRs mergeados desde la 4.0, con gente de la comunidad metiendo mano de verdad. Gracias dnlrsls, ElCaaarnal, egdev6, decode2, pablon, josegarvinvictoria, MataM15, jarruiz, FuenRob y Cobies. Una flor de comunidad.
Para actualizar:
brew upgrade gentle-ai && gentle-ai sync
En esta el sync es clave: es el que limpia SDD y actualiza los prompts del agente.
Notas completas:
https://t.co/ybs5w5jxuk
@dhh you legend, you genius ... do you know @G_Programming? I’ve told you about him a bunch of times.
How can we make some synergy happen between @OmarchyLinux and Gentle-AI™ ?
Check out the repo: https://t.co/pWfscsApkO
If Alan were American he’d be working shoulder to shoulder with you, or at @OpenAI, or @AnthropicAI, or any of you guys at the top of the game.
If you want, let’s get together. I’m swamped right now but come over to my place, we have an asado and do a call with Alan.
Let me know?
https://t.co/Opa8UBuBfw
Omarchy now has an official bug bounty program on HackerOne! The Omacom Foundation has funded it with $100,000 for bounties, and we've promoted @mdisec to Omarchy Core as our Head of Security. https://t.co/CEODf0leTA
Frontend: el frontend es más difícil.
Backend: el backend es más difícil.
Cliente: cállense y trabajen.
Devs con trabajo: me vale madre.
Hector de León: vayan a tomar cerveza.
IA: su PR está listo.
Yo: oye pero no hay PR!
IA: tienes razón, me equivoqué, ahora si está.
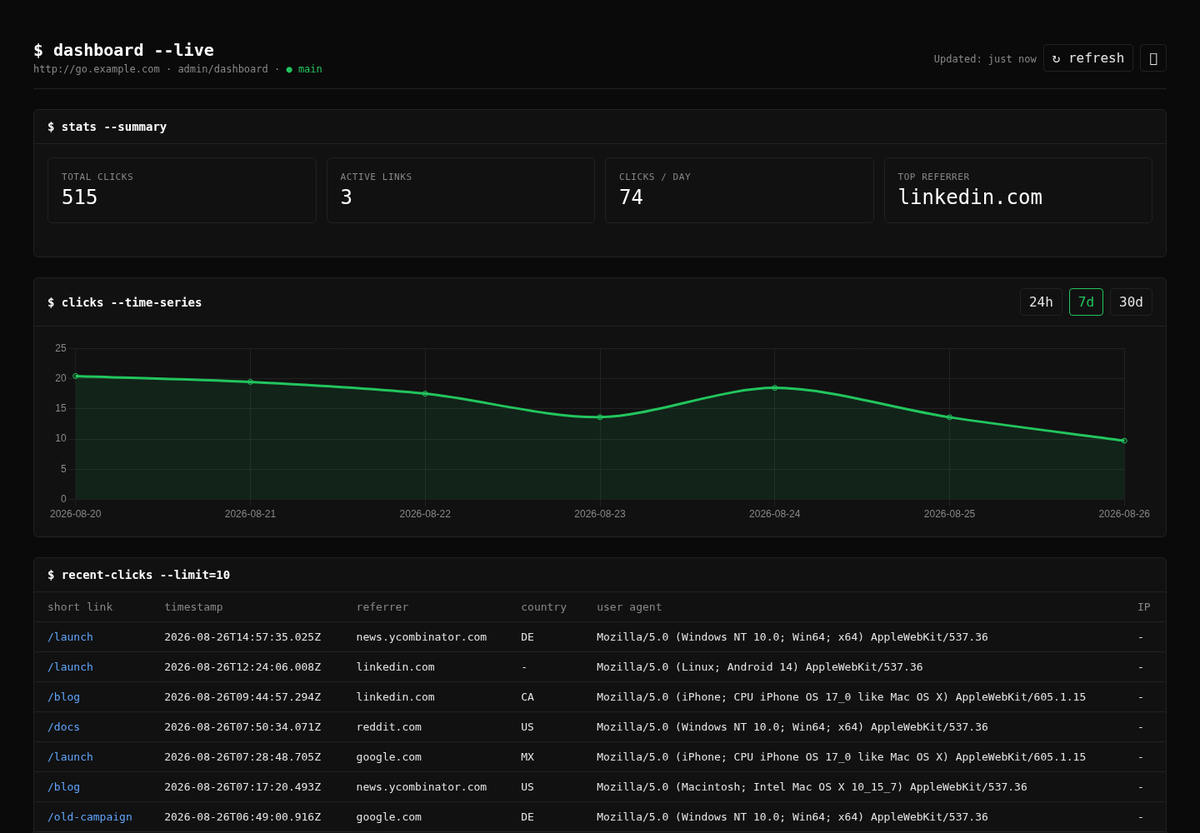
Me enojé de que bitly de repente me pusiera publicidad en mis links, asi que hice mi propio link-shortener.
100% open source y gratis, guía completa para instalarlo en el repo y en el video de hoy. RT!
https://t.co/viWZr5hurQ
https://t.co/0GYrJS3tIy
@G_Programming Cada empresa tiene su forma de trabajar, yo tomé lo mejor de gentle-ai y gentle-pi y cree mi propia solución adaptada a una de las empresas en las que laboro, desde esa perspectiva doy soporte y mejoras a los puntos claves de esta empresa
A cache miss happens when a model has to re-read (and re-charge you for) text it had already processed before.
This can be caused by:
- switching models
- idling past 5mins
- editing earlier threads
Pi can notify you when this happens and how much it costs!