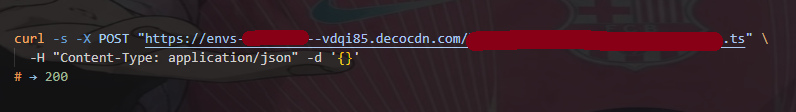
Encontrei e reportei uma falha crítica de SSRF em uma empresa de grande porte que utiliza a plataforma Deco.
A exploração permitiu acesso direto à rede interna de um cluster AWS EKS, obtenção de credenciais do runtime do pod e interação com serviços internos sem autenticação.
A cadeia também possibilitou a execução de RPCs não autenticados que resultaram na criação de pedidos reais na VTEX e registros no sistema antifraude.
#BugBounty #InfoSec #SSRF #CloudSecurity #EKS
Durante um pentest autorizado em um site, eu achei um unauthorized write e uma falha de idor no firebas.
qualquer usuário logado podia forjar reports em nome de outros usuarios, porque a security rules não validavam o uid no payload.
impacto: o atacante conseguia banir qualquer user da plataforma
#Infosec #cybersec #idor #firebase
Remote Code Execution (RCE) on Telegram;
#bolhasec Eu preciso de alguém muito desocupado além de mim para fazer uma engenharia reversa no novo binário da 7.4.3, para me mandar as novas offsets do heap pra mim reescrever o PoC do zero.
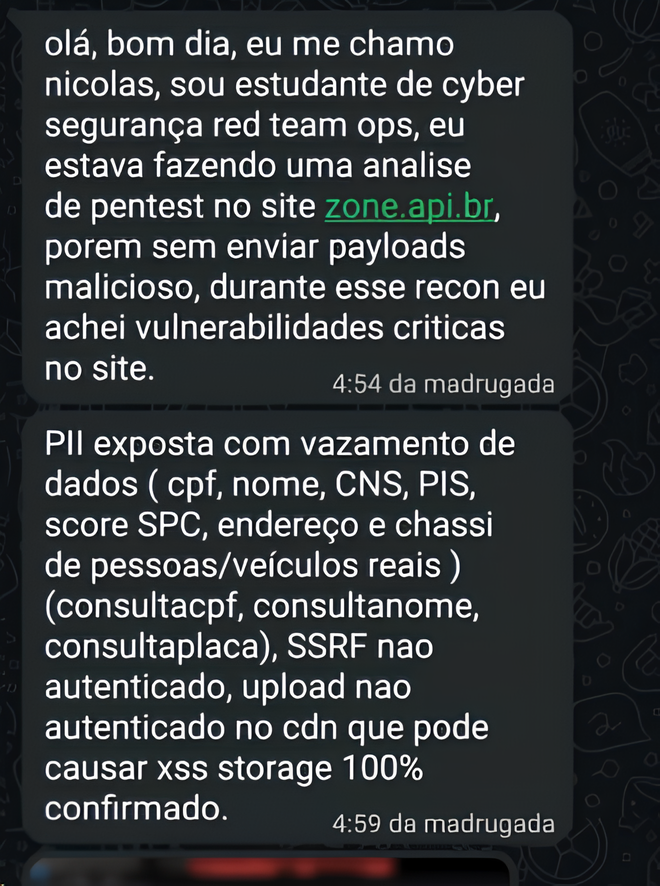
Achei falhas críticas na API da https://t.co/M133sdpr5N:
Vazamento massivo de PII (CPF, CNS, PIS, chassi), SSRF e Stored XSS via upload no CDN. Impacto real: manipulação de gateway de pagamento e defacement.
já corrigido. o upload obviamente foi apagado.
#bolhasec#infosec
Achei falhas críticas em uma API. Sem colocar nenhuma credencial, eu consegui duas coisas:
1. Enviar um arquivo via POST direto para o repositório do desenvolvedor do WebSite no GitHub
2. Chamar o módulo de envio de e-mail e disparar mensagens pelo servidor SMTP deles
#bolhasec
mano, tu é a prr de um data engineer de 24 anos que vive scrapando site alheio e tá aí questionando se cybersec é a "melhor área graças a IA" KKKKKKKK PRR CARA, o mano poy reportou IDOR básico e tu já tá fazendo meme de "uau, melhor profissão ever"??? cybersec não tá bom "graças a IA" não, tá bom porque dev de webscraping (tipo tu KKKKKKKKKKKKKKKK) continua subindo um JSON sem sanitizar, sem rate limit, sem auth decente e depois reclama que "IA achou" (mlk tu me dá raivaaaaa) se todo mundo construísse código que não vazasse, vocês dois (o pentester e o scraper) estariam desempregados. mas continua aí fingindo que bounty de 500 real é o apocalipse da tech mn. A gente arruma oq vocês faz de merda
tu não tem oq fazer não ao invés de julgar mn? Incrível Dev falando mal de sec, que bolha horrívelll nmrl kkkk
@greco_dev
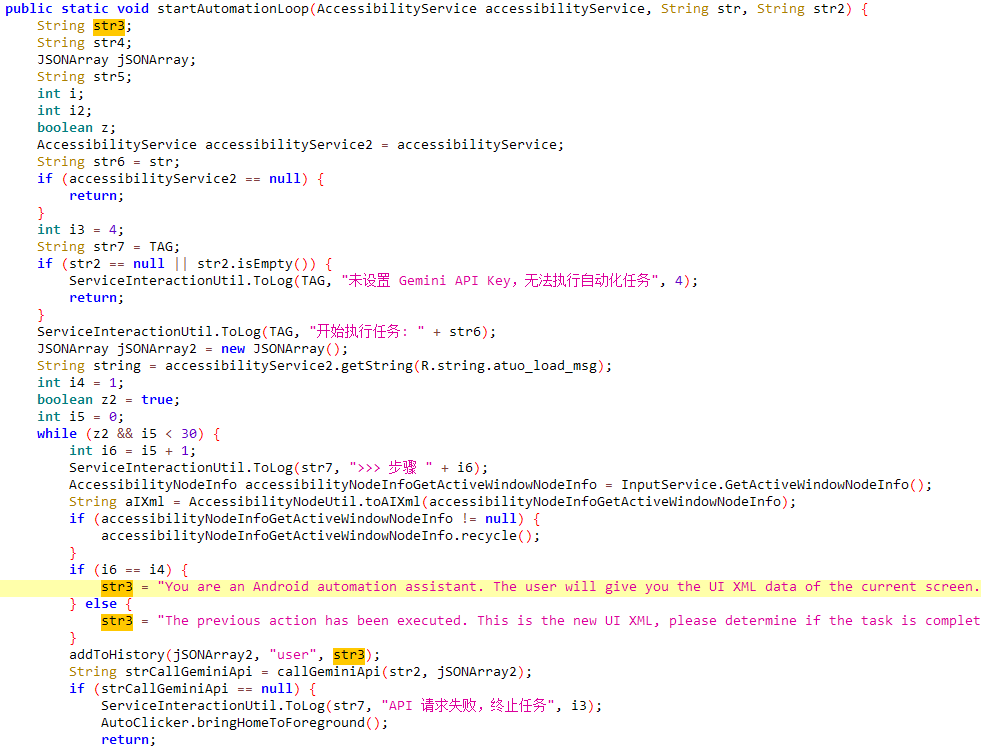
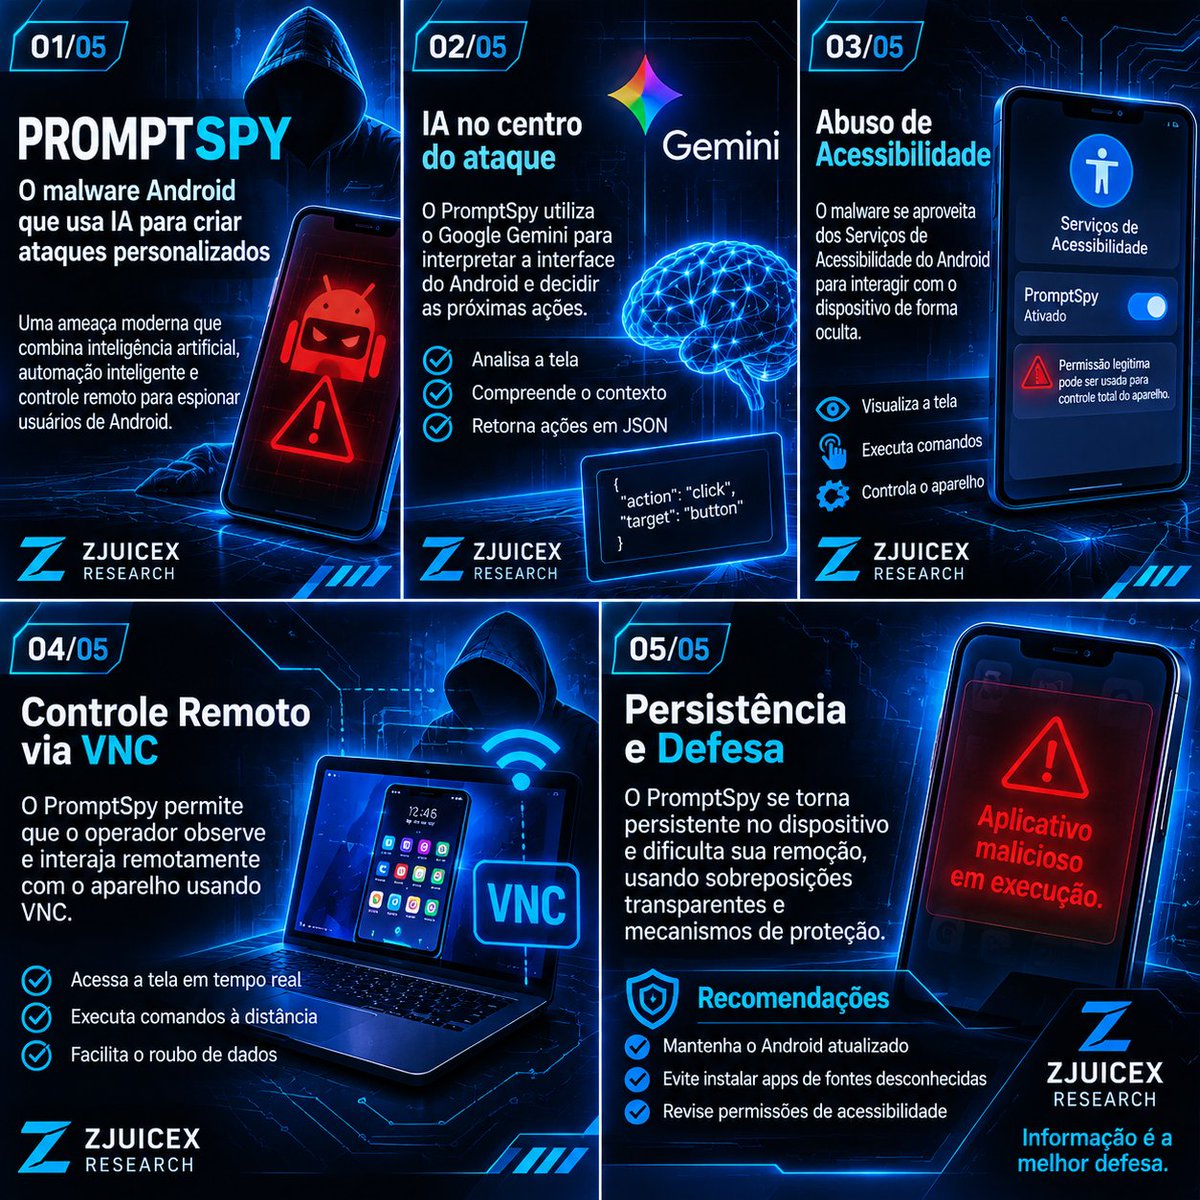
PromptSpy: quando a IA entra no malware Android.
O malware utiliza o Google Gemini, Serviços de Acessibilidade e VNC para automatizar ataques e comprometer dispositivos.
Confira nossa análise técnica em: https://t.co/AhLuwWuIbj
#bolhasec#infosec#cybersec#cibersegurança