@P0ystick@BolhaSec@Tec_Mundo@owasp blzz tarcísio, pode deixar, vou continuar estudando todos os dias, e vou lembrar desse seu conselho algum dia quando eu estiver mais velho, valeuu dms🙃🙃
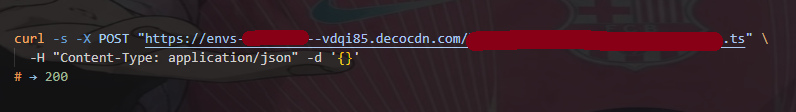
Encontrei e reportei uma falha crítica de SSRF em uma empresa de grande porte que utiliza a plataforma Deco.
A exploração permitiu acesso direto à rede interna de um cluster AWS EKS, obtenção de credenciais do runtime do pod e interação com serviços internos sem autenticação.
A cadeia também possibilitou a execução de RPCs não autenticados que resultaram na criação de pedidos reais na VTEX e registros no sistema antifraude.
#BugBounty #InfoSec #SSRF #CloudSecurity #EKS
Durante um pentest autorizado em um site, eu achei um unauthorized write e uma falha de idor no firebas.
qualquer usuário logado podia forjar reports em nome de outros usuarios, porque a security rules não validavam o uid no payload.
impacto: o atacante conseguia banir qualquer user da plataforma
#Infosec #cybersec #idor #firebase