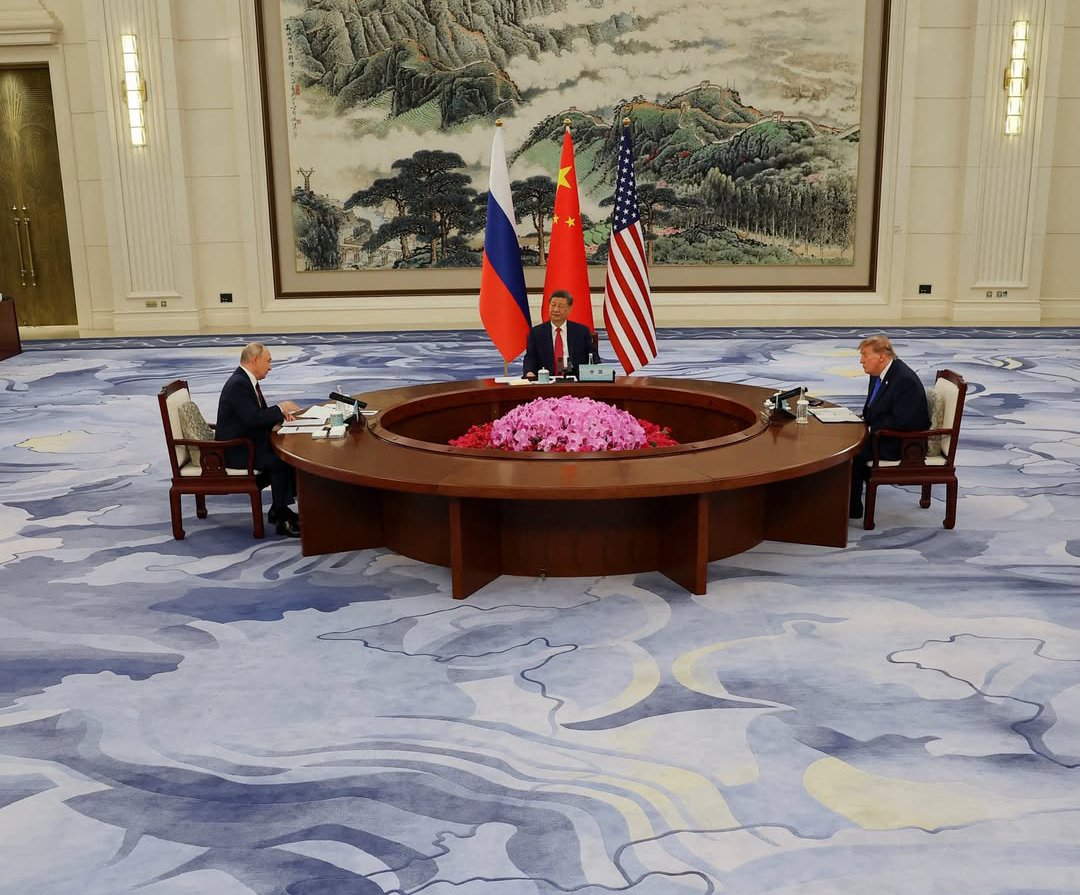
Algunos detalles de la cumbre tripartita de hoy 🇨🇳🇷🇺🇺🇸:
• Xi 🇨🇳 permaneció en el centro siempre. Hizo valer la localía pero también dió un mensaje sobre cual es el lugar de China en el mundo hoy.
• Putin 🇷🇺 y Xi 🇨🇳 tenían corbatas bordo y roja respectivamente, diferenciables entre sí pero no tan distintas, quizá punto para la cercanía actual entre ambos, frente al azul de Trump que rompió con la gama de colores asociados entre sus pares.
• En el centro de la reunión no hubo ninguna demostración grotesca de poder, ni un globo terráqueo, ni mapa, ni nada. Es más, el centro fue copado por flores para bajar expectativas y llevar un mensaje menos lúgubre, más ameno y tranquilizador para otros actores.
• Por último, el cuadro central de fondo en la reunión. El mensaje de que Asia es el centro del mundo en este siglo XXI, inobjetablemente.
MUCHO CUIDADO CON ESTO 🚨
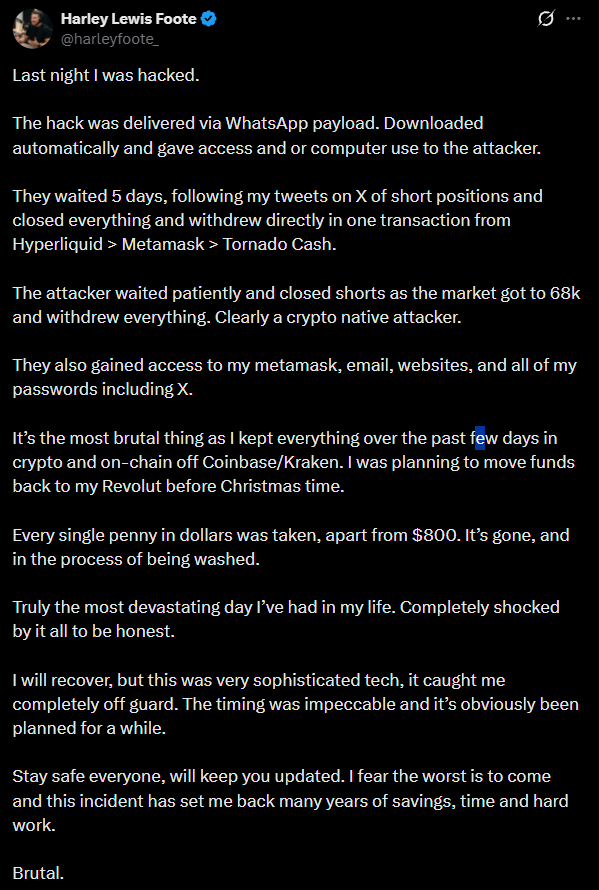
Primera vez que veo un ataque directamente a través de WhatsApp Desktop
Este trader explica cómo le ha pasado:
1. WhatsApp Desktop tenía la opción de auto-descarga de archivos activada (viene por defecto) > Un payload malicioso se descargó solo en su ordenador sin que hiciera clic en nada
2. Los atacantes esperaron 5 días
3. Vigilaron sus posiciones en Hyperliquid (tenía shorts)
4. Cuando el mercado llegó a 68k, cerraron las posiciones y retiraron los fondos (Hyperliquid > MetaMask > Tornado Cash)
5. También tuvieron acceso a su MetaMask, emails, contraseñas, etc
Así que si tu estas usando la App de Whatsapp en tu PC dónde operas cripto, elimínala y activa el Strict Account Settings (bloquea archivos de desconocidos, previews de enlaces, etc.)
Hay que tener mucho cuidado con todo ya...
«La inteligencia artificial es la tecnología más linda y más revolucionaria del mundo. Eso no le quepa la menor duda a nadie. Porque se equivoque uno, no tiene que pagar toda la industria. Yo me equivoqué y pagué, pero la capacidad de cómputo no se mancha.»
hoy me enteré que una amiga tenía un gato llamado HIDRÁULICO y no tuve de otra más que darle la mano y aceptar que a veces hay gente más graciosa que uno. Ya está, la vida es así.
Richard Stallman dijo varias veces que Windows es malware y Microsoft se empeña en corroborarlo cada día.
Han añadido en Windows 11 un sistema para averiguar que asistentes con IA utilizan los usuarios y para enviar esa información mediante su telemetría, sin el conocimiento ni la autorización de los usuarios.
No es sólo que Windows pueda conocer los procesos que ejecutas, eso lleva décadas haciéndolo, lo novedoso es que Microsoft ha programado expresamente una clasificación de productos de IA, incluso dentro de WSL (Subsistema de Windows para Linux), sin proporcionar al usuario una opción para desactivar esta recopilación (sin opt-out).
Esto lo ha descubierto el investigador Xusheng Li, enlazo el estudio en el primer comentario.
¿Cómo funciona?
El componente MissionControlAggregator.dll forma parte de la infraestructura de diagnóstico de Windows, se ejecuta dentro de AggregatorHost.exe, asociado al servicio DiagTrack.
Dentro de este componente hay comparaciones explícitas de los nombres de ejecutables de aplicaciones conocidas como copilot.exe, claude.exe, codex.exe, agy.exe, github.exe, claude.exe, codex.exe, cursor.exe, antigravity.exe, python.exe, node.exe, gcc.exe, clang.exe, dotnet.exe, gdb.exe, javac.exe, code.exe, entre otras.
Son tan chulos que ni se han molestado en ofuscarlo y tan inútiles que sólo miran el nombre del ejecutable.
La detección de agentes de IA está controlada por CLICodingAgentUsage, este es el proceso que sigue:
1- Windows registra eventos de actividad de aplicaciones mediante ETW.
2- CLICodingAgentUsage recibe los eventos y compara los nombres de los ejecutables.
3- Cuando encuentra una coincidencia lo registra.
4- Una vez al día genera el evento Segments.SubCohorts.
5- El informe entra en la cola de telemetría de DiagTrack.
WSL también está incluido. El módulo se suscribe a Microsoft .Windows.Lxss.Manager.Exec y ExecCritical y analiza el campo imageName. Por tanto, ejecutar codex o claude como binarios Linux produce el mismo resultado que ejecutarlos en Windows.
Además, Xusheng Li hizo una prueba muy ingeniosa, copió cmd.exe, lo renombró como codex.exe y lo ejecutó. El sistema lo clasificó como Codex, aunque en realidad era el intérprete de comandos de Windows. Esto demuestra que basta el nombre del ejecutable para activar la detección.
¿Y esto cumple con RGPD y las leyes europeas de privacidad?
Pues no lo se, a mi me parece espionaje sin el conocimiento ni consentimiento de los usuarios, pero me gustaría saber lo que piensa la @AEPD_es de esto.
🚨 ALERTA DEL FBI: CIBERATAQUES MASIVOS CONTRA EMPRESAS EN TODO EL MUNDO.
El FBI acaba de emitir una alerta FLASH sobre ARTEX, una herramienta que está siendo utilizada por ciberdelincuentes y hackers vinculados a gobiernos para automatizar ataques informáticos.
Lo preocupante: los atacantes pueden pasar de identificar un objetivo a obtener acceso privilegiado a sus sistemas en MENOS DE 3 HORAS.
ARTEX fue utilizada en el ataque a la cadena de suministro de ConnectWise en octubre, que afectó entornos de Microsoft 365 e incluyó intentos de autenticación contra más de 2.250 organizaciones clientes.
El FBI advierte que estos ataques están alcanzando una velocidad y escala sin precedentes y pide a las empresas reforzar sus sistemas de seguridad.
Parece que ya encontraron el bug...
Informe oficial:
https://t.co/Zvding5ojE
It's, very, VERY simple.
Israel wants Trump to attack Iran again.
Trump doesn't want to (for obvious reasons).
Israel realizes they need a "catalyzing event" to get Trump and the American public behind attacking Iran again.
So Israel - using it's extensive and long-standing infiltration of all areas of American life - lays the groundwork for just such an event, that ISRAEL will carry out and blame on Iran.
La portada de The Economist dice reseteo bancario
"Hay uno, en la bóveda vacía, podría leerse en ASCII, 00001000 es literalmente el comando de RETROCESO (Borrar)... "
https://t.co/JkYoRR9FTO