من البارح اتابع معظم مايكتب عن:
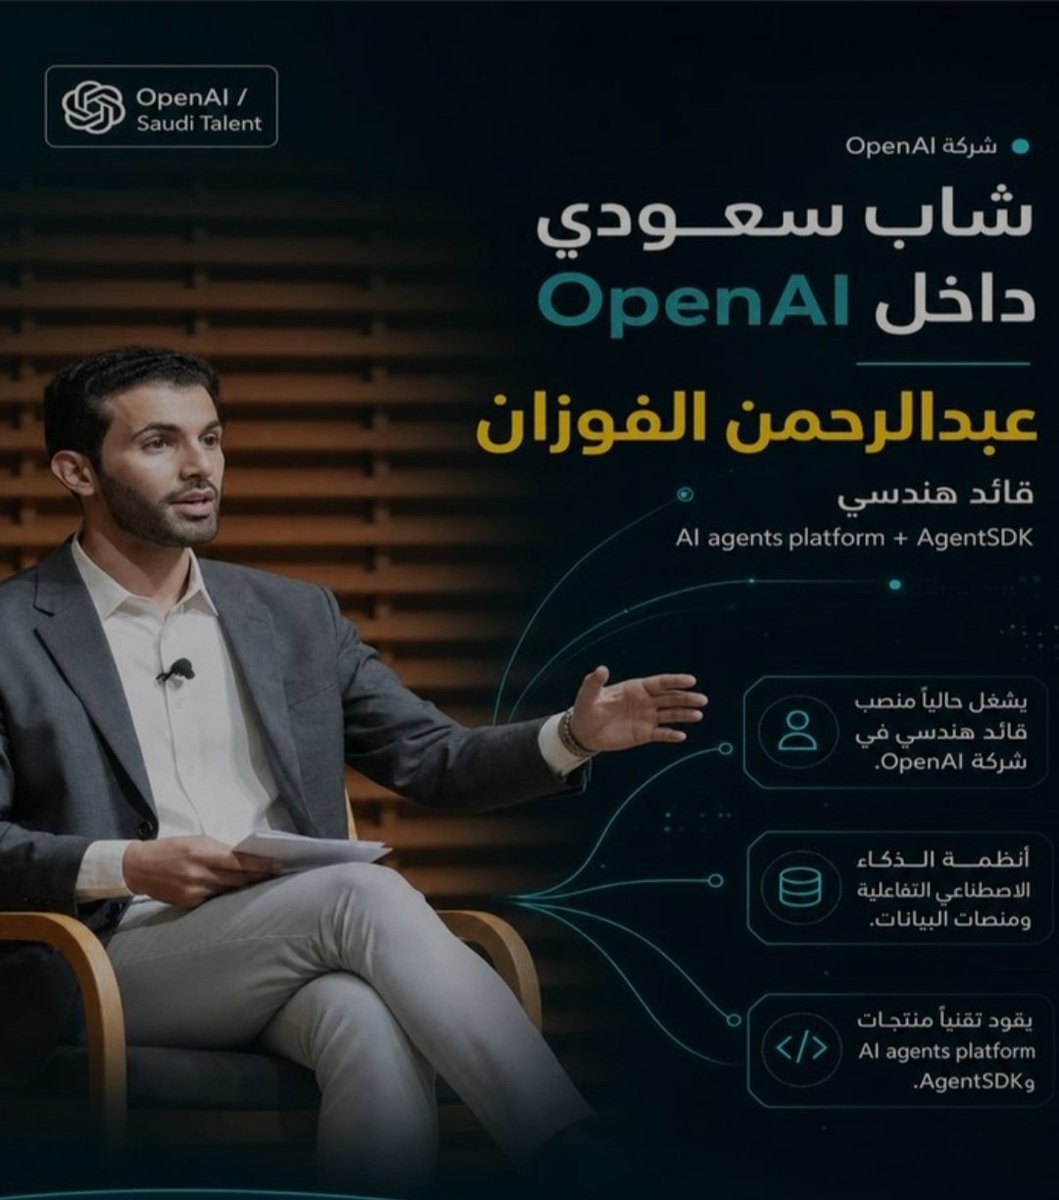
قضية #عبدالرحمن_الفوزان ولاحظت هناك استعراض قوة أمنية وسياسية امريكية عجيب و تضخيم غريب لم يحصل مع قضايا مشابهه سابقة.
🔶️رئيس الاستخبارات يصرح
🔶️ورئيس FBI يصرح
🔶️المدعي العام يصرح
🔶️وتقرير واشنطن بوست يستحضر جميع قضايا السعوديين السابقة.
هذا التضخيم الاستثنائي لهذه القضية، ودخول قيادات الصف الأول لأجهزة الاستخبارات والأمن والقانون الأمريكية على خط التصريحات، لا يمكن قراءته كإجراء جنائي اعتيادي.
بل يثير هذا الاستنفار تساؤلات عميقة: لماذا تحولت "جنحة تنصت" إلى قضية رأي عام دولي وأمن قومي؟
💥هل الهدف هو التشويش على طموحات السعودية التقنية ووسم حراكها التقني بأساليب غير مشروعة؟
💥 أم أن هناك اختراقاً رقمياً أعمق لشركة OpenAI تم التكتم عليه لحماية أسهمها وسمعتها؟
المهم انني اعتقد ان هذا الاستنفار خلفه أبعاد إستراتيجية أكبر من مجرد فرد وضع ميكروفوناً.
ضمن مسارات برنامج الابتعاث الخارجي في الأمن السيبراني..
#الهيئة_الوطنية_للأمن_السيبراني تطلق برنامج «خبراء التشفير للدراسات العليا»، وتدعو إلى التسجيل فيه.
🔗https://t.co/b4Stki43MU
خبر مرعب من أمازون
مخترق روسي استخدم الذكاء الاصطناعي لاختراق 600 فايروول FortiGate حول العالم في 5 أسابيع.
المخترق مو محترف، لكن الـ AI قام عنه بالشغل الثقيل من برمجة وتخطيط. الهجوم ركز على الثغرات البشرية (كلمات مرور ضعيفة) مو ثغرات النظام نفسه.
المخترق ( Gupti) ما كان يكتب الأكواد بنفسه، لكن استخدم أدوات ذكاء اصطناعي تجارية (مثل ChatGPT أو شبيهاته)
الـ ساعده في:
1-كتابة أكواد برمجية تقوم بالبحث التلقائي (Scanning) عن أجهزة Fortigate المكشوفة على الإنترنت.
2-استخدم الـ AI لتحليل البيانات القادمة من الأجهزة وتحديد أيها يحتوي على ثغرات في الإعدادات أو كلمات مرور افتراضية.
3-كل ما واجه مشكلة برمجية، كان يطلب من الـ AI حلها وتطوير الكود ليكون أسرع.
كيف كشفته أمازون؟
فريق الأمن في أمازون (AWS) لاحظ نشاطاً مشبوهاً يصدر من عناوين IP معينة تحاول الاتصال بأعداد هائلة من أجهزة Fortigate. بملاحقة هذه العناوين، وجدوا أن المخترق كان يستخدم بنية تحتية سحابية لإدارة هجومه المعتمد على الذكاء الاصطناعي.
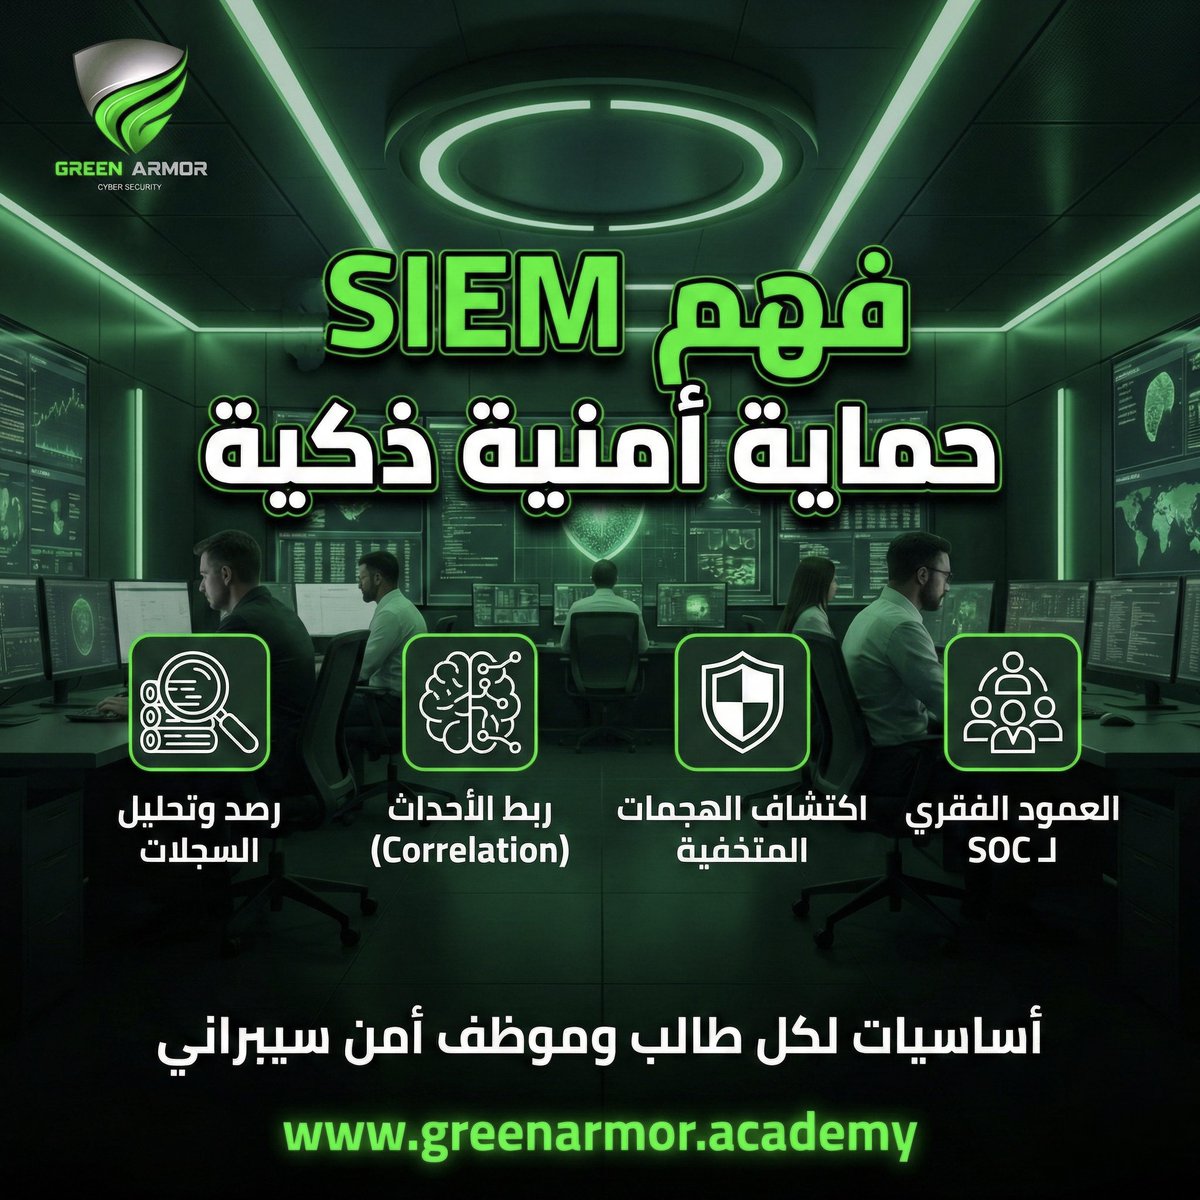
🛡️ لماذا يجب على كل طالب وموظف أمن سيبراني فهم SIEM ؟ 🧑🏻💻 ..
في الواقع العملي للأمن السيبراني، لا تأتي الهجمات دائماً بشكل مباشر أو واضح، غالباً ما تبدأ بسلوك بسيط يبدو عادياً، لكنه عند تحليله ضمن سياق أوسع، يكشف عن نشاط خبيث متكامل.
هنا تظهر أهمية SIEM كأحد أهم أنظمة المراقبة والتحليل الأمني.
💥 ما هو SIEM؟
SIEM (Security Information and Event Management) هو نظام يُستخدم لجمع السجلات الأمنية من مختلف مكونات البنية التحتية الرقمية، ثم تحليلها وربطها لاكتشاف التهديدات، دعم التحقيق، وتسريع الاستجابة للحوادث
الـ SIEM لا يعمل كأداة منع، بل كأداة رصد وفهم وتحليل لما يحدث داخل البيئة التقنية.
✅لماذا SIEM مهم لطلاب الأمن السيبراني؟
الكثير من الطلاب يركّزون على الأدوات دون فهم السجلات نفسها، لكن في الواقع المهني، الـ Logs هي الأساس.
🕵🏻 فهم SIEM يساعد الطالب على:
📌 قراءة وتحليل السجلات.
📌 فهم سلوك المستخدمين والأنظمة.
📌 إدراك كيف تُكتشف الهجمات عملياً.
📌 الانتقال من المعرفة النظرية إلى التحليل الواقعي.
🛡️ دور SIEM في بيئة العمل الأمنية
في مراكز العمليات الأمنية (SOC)، يُعد SIEM المحور الأساسي للعمل اليومي.
من خلاله يتم:
📌 المراقبة المستمرة.
📌 اكتشاف الهجمات المتخفية.
📌 تقليل التنبيهات الوهمية.
📌 دعم التحقيق والاستجابة للحوادث.
📌 التحليل وربط الأحداث.
💥 القيمة الحقيقية لـ SIEM تكمن في Correlation، حدث واحد نادراً ما يكون كافياً لاتخاذ قرار أمني، لكن سلسلة أحداث مترابطة قد تشير إلى اختراق فعلي.
🔥 مثال: محاولات تسجيل دخول فاشلة او سجيل دخول ناجح غير معتاد او تنفيذ أوامر بصلاحيات عالية او اتصال خارجي مشبوه.
✅ ما الذي يجب أن يتعلمه الطالب أو الموظف؟
للاستفادة الحقيقية من SIEM، يجب التركيز على:
1️⃣ فهم مصادر السجلات.
2️⃣ قراءة أحداث Active Directory المهمة.
3️⃣ ربط التنبيهات بسلوك المهاجم (MITRE ATT&CK).
4️⃣ التمييز بين الطبيعي والمشبوه
💥 الخلاصة:
الـ SIEM هو العمود الفقري لأي منظومة أمن سيبراني حديثة، لكن قوته الحقيقية تكمن في المحلل الذي يفهم السياق وليس في الأداة وحدها، لطلاب وموظفي الأمن السيبراني، فهم SIEM يعني فهم كيف تُكتشف الهجمات في العالم الحقيقي .
#الأمن_السيبراني #SIEM #SOC #cyber_security
للي يدورون تدريب او توظيف في مجال #الامن_السيبراني جمعت لكم جهات التوظيف اللي شاركت في بلاك هات واللي فعليًا تستقبل طلبات وتدور مواهب جديدة فرص قوية لا تضيعونها قدموا والله يرزقكم من واسع فضله وتابعوا قناة الامن السيبراني للجميع على واتساب عشان يوصلكم كل جديد اول بأول
https://t.co/WpdVC1ZLz3
طريقتي في التحضير للشهادات الاحترافية في #الامن_السيبراني والي بفضل الله خلتني اعدي من اول مره وبدرجة ممتازة وفهم قوي
الي ناوي يذاكر لشهادة احترافية لا يوقف على الكتاب
عندك طرق كثيرة تساعدك ومصادر متنوعة ماتمللك
١) تطبيقات بمتجر التطبيقات مثل Pocket Prep و Exam Compass تعطيك اختبارات تجريبية وتبين مستواك
٢) مواقع الكترونية زي Udemy و Coursera و Cybrary فيها كورسات مجانية ومدفوعة
٣) قروبات تليجرام مثل CyberSecArabia و CEH Study Group يشاركون مصادر وتجارب
٤) قنوات يوتيوب زي NetworkChuck و Professor Messer تشرح بشكل مبسط
٥) تقدر كمان تتابع حسابات تقنية في تويتر ولينكدان وتستخدم Notion او Trello تتابع خطة المذاكرة
المهم تختار اللي يناسبك وتستمر لين توصل لهدفك
📢 للي يدورون فرص وظيفية قوية في قطاعات مختلفة بالسعودية 👇
🔹 الهيئة الوطنية للأمن السيبراني
🔹 البنك المركزي السعودي
🔹 شركة الإلكترونيات المتقدمة
🔹 Siemens
🔹 Emerson
🔹 الهيئة السعودية للمياه
🔹 هيئة السوق المالية
🔹 هيئة التأمين
كل جهة فاتحة التقديم عبر روابط رسمية (QR Codes) ✨
فرص متنوعة من حديثي التخرج إلى أصحاب الخبرة
#وظائف #فرص_وظيفية #السعودية
الي يرسلون لي دايما وتخصصهم انجليزي او نظم معلومات ادارية وغيرهم هذي التغريدة فرصة ذهبية لكم تخشون #الامن_السيبراني وبقوة لا تفوتوها
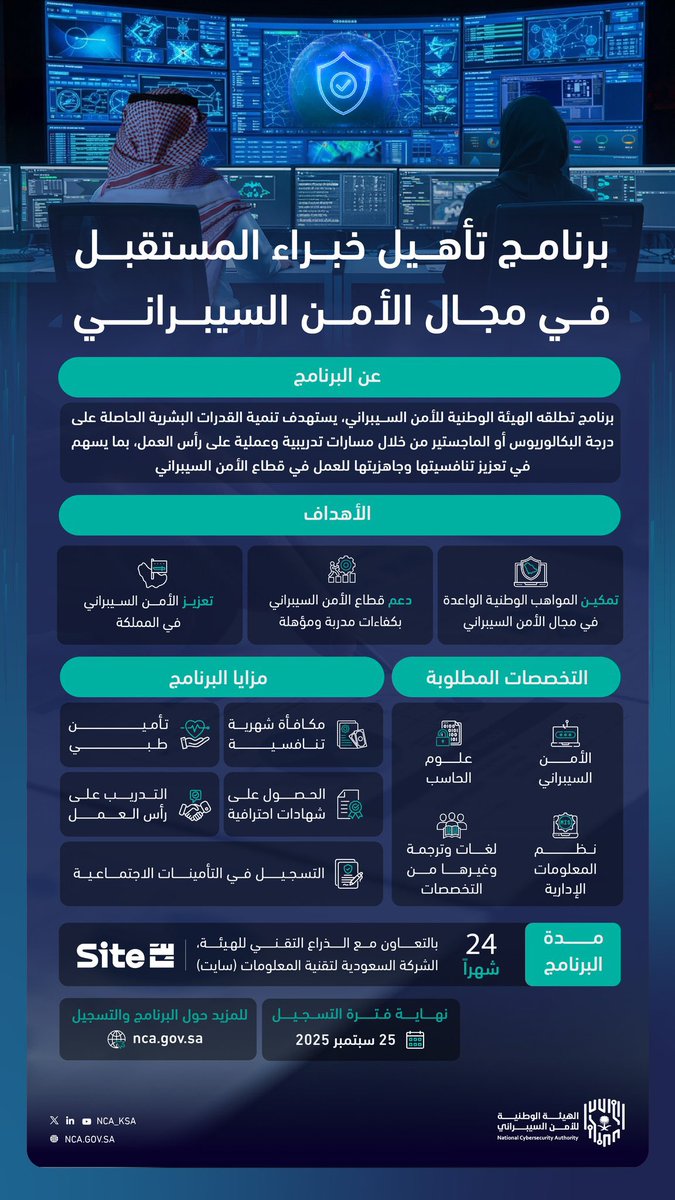
الهيئة الوطنية للأمن السيبراني أطلقت برنامج تأهيل خبراء المستقبل في الأمن السيبراني 🇸🇦
البرنامج مو بس لأهل تخصصات الحاسب حتى تخصصات مثل اللغات ونظم المعلومات الادارية داخله فيه وهذا بحد ذاته يفتح فرص كبيرة 👌
الميزة انه من جهة مشرّعة بالبلد والتدريب مدته سنتين كاملات مع شهادات وميزات ومكافأة شهرية يعني فعلاً تاهيل خبراء على ارض الواقع 💯
التسجيل من 10 الى 25 سبتمبر 2025
🔗 https://t.co/92vRTN0b3V
#الأمن_السيبراني #NCA #CyberSecurity
🚀 كيف تبدأ وتتأهل له؟
ابدأ بخطوتين أساسيتين:
١. شهادات تأسيس قوية:
✅ COBIT Foundation – لحوكمة التقنية
✅ ITIL 4 – لإدارة الخدمات
✅ ISO 27001 – لإدارة أمن المعلومات
✅ ISO 27701 – للخصوصية والبيانات
وين يقدر الخريج الجديد او الي حاب يتدرب في مجال الأمن السيبراني
اذا كنت خريج جديد وتبي تدخل مجال #الأمن_السيبراني فيه فرص كثير تقدر تبدأ منها وتكسب خبرة حقيقية سواء بشكل مباشر في شركات او بشكل تدريبي من برامج حكومية