Home
Language
English
Türkçe
Bahasa Indonesia
About
Privacy Policy
Terms of Service
Pricing
Sign In
Download All
Share
ちゃりぱん|AIを仕事に落とす🐼
@charinnetcom
「これ自分も対象?」「大丈夫?」に答える、Webエンジニアのセキュリティ解説。 エンジニア歴5年/元受託開発PL 🐼話題のニュースを公式情報で確かめて、やることだけ図にまとめます 🐼AIを仕事で安全に使う話も
Joined April 2025
13
Following
40
Followers
428
Posts
Pinned Tweet
ちゃりぱん|AIを仕事に落とす🐼
@charinnetcom
4 days ago
「15秒見るだけで盗まれる」って本当?と思った人向けに。 元になっているDarkSwordは、iOS 18.4〜18.7のiPhoneを狙う攻撃。古いまま悪いサイトを開くと、それだけで情報を抜かれる恐れがあります。 ただ、穴はもう塞がっています(iOS 18.7.7・26.3以降)。 最新になっているかだけ確認を。
SOU⚡️投資ニュース / 米国株・日本株・仮想通貨・AI
@SOU_BTC
4 days ago
【速報】🚨アダルトサイトを15秒閲覧するだけで、スマホ内の仮想通貨が盗まれる恐れ ・東南アジアの投稿者が情報収集システムを公開 ・サイト滞在15秒で情報を取得できると主張 ・DarkSword脆弱性に似た攻撃手法との指摘
ちゃりぱん|AIを仕事に落とす🐼
@charinnetcom
about 2 hours ago
「バイナンスに預けてるけど大丈夫?」と思った人向けに。 バイナンスは入出金を止めて調査中。損失はすべて補てんし、資産は安全とコメント。被害額は報道で数十億ドルとされますが、会社はまだ数字を出していません。 「返金」「補償」をうたうDMは無視して、公式の続報を待つのが安心です。
日本経済新聞 電子版(日経電子版)
@nikkei
about 3 hours ago
暗号資産大手バイナンス、ハッキング被害か 数十億ドル影響との報道 https://t.co/qBRckVe1Co 「ユーザーの皆さまの資産は完全に保護されている」とコメント。取材には「調査を進めている。確認が取れた情報は速やかに公式チャネルでお知らせする」と答えました。
ちゃりぱん|AIを仕事に落とす🐼
@charinnetcom
about 3 hours ago
「漏えいの連絡が来たけど、どこに相談すれば?」と思った人向けに。 国家サイバー統括室が、各省庁の相談窓口をまとめたページを今日公開。個人なら、警察庁の相談窓口や、IPAの「情報セキュリティ安心相談窓口」が載っています。 困ったときのために、ブックマークしておくと安心です。
国家サイバー統括室(注意・警戒情報)
@cyber_forecast
about 3 hours ago
関係機関における、一般の方・事業者の皆様に対するサイバーセキュリティに関する相談窓口や関連する発表、注意喚起等をとりまとめた「サイバー対応特設サイト」を、本日(30日)、立ち上げました。随時更新します。是非ご活用ください。https://t.co/9qYKw5A3qB
ちゃりぱん|AIを仕事に落とす🐼
@charinnetcom
about 5 hours ago
AIに資料をまとめさせるときは、答えと一緒に「どこに書いてあったか」も出してもらうほうが確認が早いです。 ①要点ごとに、元の資料のページか見出しを書かせる ②資料に無いことは「資料に記載なし」と書かせる ③数字だけは、元の資料を自分で見る 場所が分かれば、読み直さずに確認できます。
ちゃりぱん|AIを仕事に落とす🐼
@charinnetcom
about 5 hours ago
「Xの2要素認証、どれを選べばいい?」と思った人向けに。 Xのヘルプだと、選べるのはショートメール・認証アプリ・セキュリティキーの3つ。認証アプリは Google Authenticator など、時間で変わるコードのアプリなら使えます。 設定後に出るバックアップコードは、必ず控えておくと安心です。
三日前
@expokun
about 14 hours ago
Xのアカウント乗っ取り事例が明らかに増えているので注意喚起。先ほども個別に相談が来ました。 DMで相談をくれた方の話です。ご本人の了承をもらい、匿名性を守ってお伝えします。 乗っ取られたのは、DMをくれたアカウントとは別の、もう一つのXアカウントでした。 夜、身に覚えのない「パスワードが変更されました」というメールが届く。 →ログインしようとしたら、すでにパスワードを変えられていて入れない。 →メールアドレスで試しても「試行回数の上限」と表示されて弾かれる。 →そのアカウントは意味不明な英単語の羅列をタイムラインに投稿していました。 2要素認証もパスキーも、恐らく設定していなかったそうです。 すぐにXのサポートへ問い合わせたものの、しばらく音沙汰なし。翻訳頼みの英語で対応が続くか不安だったとのこと。 再びダメ押しの連絡を入れて頂いてから5分後に「アドレスをリセットしたという連絡」が来て、その後いくつか設定することで取り戻せたとのこと。 結果、アカウントは取り戻せましたが、サポートから返事がすぐに来るとは思わない方がいいです。待つ時間は正直しんどいっす。同様の問い合わせで立て込んでいることも考えられます(ある程度は自動的に処理しているでしょうが) こういう事例、最近本当によく見かけます。 FRUITS ZIPPERの人も最近乗っ取りから復活していますが、24時間以上は要していました。 〈教訓パート〉 ●もし乗っ取られたら ログインできなくても、Xヘルプセンターの「アカウントの復活」フォームは開けます(日本語) 「私のアカウントがハッキングされた、または乗っ取られた」→「ログインできますか?」で「いいえ」を選択 聞かれるのは、ユーザー名・連絡が取れるメールアドレス・最後にアクセスできた日・作成時にメールか電話のどちらで登録したか 英語のやりとりが発生したら、AIに翻訳してもらえば大丈夫。日本語を併記して送ってもいいと思います。 返事がなければ、何度か連絡してください。 問い合わせフォームのリンクはコメントに置いておきます。 ●今のうちに見直してほしい設定 設定とプライバシー → アカウント → セキュリティ → 2要素認証やパスキーを設定。 バックアップコードも項目の中に見つかりますので、必ず控えておいてください。スマホをなくしてもこれでログインできます。 メインのアカウントだけでなく、別アカウントも忘れずに。今日とは言いませんが、明日くらいには再度確認しておいてください。 SNSの乗っ取りは気持ちが沈むものですし、悪質な場合、過去やり取りした人にDMをばらまかれます(私も受信したことがありますが、とても巧妙でした。日本語の違和感で当時は気づきましたが、内容に説得力がありました。) 確認や設定は3分あればできます。 やっちゃってくださいませ。
See More
ちゃりぱん|AIを仕事に落とす🐼
@charinnetcom
about 18 hours ago
なぜ慌てなくていいのか(ツイキャスの例)。 公式の発表では、確認できた不正アクセスは7件分で、大規模な流出は確認されていないとのこと。カード番号はもともと持っていないそうです。 止まる=全部漏れた、ではありません。 出典(ツイキャス公式) https://t.co/R91OpnB343
ツイキャス公式
@twitcasting_jp
about 21 hours ago
【緊急メンテナンスについて】 長時間にわたり、ご利用の皆さまには多大なるご心配とご迷惑をおかけしておりますことを、深くお詫び申し上げます。 現在も引き続き調査を進めておりますが、現時点で確認できている情報につきまして、以下のとおりご報告いたします。 ・10:30頃 一部サーバーへの不正アクセスの痕跡を社内システムで自動検知 ・10:40頃 サービスの緊急停止を開始 ・10:45頃 サービスの完全停止/メンテナンス及び詳細調査を開始 【不正アクセスされた情報及び対応について】 不正アクセスによる探索は10:20頃より開始されており、緊急停止までのシステムへのアクセス試行により7件のユーザー情報へのアクセスを確認しております。 ■不正アクセスが確認された情報 クレジットカードの有効期限および暗号化済みの名義:1件 メールアドレス及び活動履歴等のログデータ:6件 ■不正アクセスの恐れがある情報 サーバー上のログデータ:データの規模については調査中です。 ※ログデータの取得範囲ならびにその他の情報へのアクセスの可能性につきましては引き続き慎重に精査しておりますが、 現段階で大規模なデータの流出は確認されておらず、システムの記録からも流出の可能性は認められていない状況です。 ・ログデータには、アカウントID及びメールアドレスが含まれているものが一部存在しますが、現在確認している範囲において、氏名、住所等の個人情報は含まれません。 ・ツイキャスでは、クレジットカード番号およびセキュリティコードを保持しておりません。 ・ライブ収益等の収益化機能をご利用の方の本人確認書類など、重要な個人情報はすべて暗号化した状態で保存しており、流出の可能性は認められておりません。 ・現時点までにツイキャスが連携するすべての SNS (X、Google、Facebook等) との接続(ログインその他、サービス上で使用している認証情報)をリセットしており、現時点において悪用される恐れはございません。 なお、不正アクセスされたユーザー様については今後個別の連絡をさせていただきます。 【サービス復旧時期及び今後の対応について】 今回の不正アクセスの要因となった箇所の特定や、その他全体的なセキュリティ面を中心とした見直しに相応の時間を要するため、 サービスの再開につきましては慎重に判断した上でアナウンスさせていただきます。 本件におきましては、不正アクセスをしたとされる者に関するアクセス情報などの記録を警察等関連機関に提出するなど、法的な対応も進めてまいります。 このたびは大変なご心配ならびにご迷惑をおかけして申し訳ございません。 再び安心してご利用いただける状態を目指し、システムや体制を見直した上でサービスを構築させていただきます。 (本件は先日発生したPHP脆弱性対応の件とは関連ございません) 【復旧後のアカウントのご利用について】 ・緊急メンテナンス終了後に配信履歴・レベル情報等のご利用のアカウント情報がリセットされることはございません。 ・購入ポイントは、緊急メンテナンス終了後、引き続きご利用いただけます。 その他、購入商品への対応については、後日改めてご案内申し上げます。 ユーザー様からのお問い合わせはメールからお願いいたします:
[email protected]
引き続き慎重に調査を進め、新たな進展やお知らせすべき事項が確認され次第、随時ご報告いたします。 ご利用の皆さまには、長時間にわたり多大なるご心配とご迷惑をおかけしておりますことを、改めて深くお詫び申し上げます。
See More
ちゃりぱん|AIを仕事に落とす🐼
@charinnetcom
about 18 hours ago
【使っているアプリが不正アクセスで止まったら?】 松屋アプリやツイキャスなど、止まるサービスが続いています。 ①お知らせは公式アカウントか公式サイトで見る ②「再開」「返金」のメールやSMSのリンクは押さない ③漏れたかどうかは続報で確かめる 慌てて何かを入力しないのが一番です。
ちゃりぱん|AIを仕事に落とす🐼
@charinnetcom
about 20 hours ago
AIエージェントにメール返信を頼むなら、最初の試行は「下書き作成」まで。 送信権限は付けず、人が宛先・本文・添付を確認して送る。 「勝手に送らないで」という指示だけでなく、接続先で何ができる設定かを確認する。指示と権限は別々に点検します。
ちゃりぱん|AIを仕事に落とす🐼
@charinnetcom
about 22 hours ago
なぜ「リンクを知っている全員」に気をつけるのか。 この設定だと、リンクを知っていればログインしなくても開けます。転送されたり、どこかに貼られたりすると、渡した覚えのない人にも見える、という流れです。 出典(Google ドライブ ヘルプ) https://t.co/LV5ZgQtHMb
ちゃりぱん|AIを仕事に落とす🐼
@charinnetcom
about 22 hours ago
【「リンクを知っている全員」で共有、大丈夫?】 資料を送るとき、つい一番楽な設定を選びがちですよね。 ①共有の設定で「一般的なアクセス」を見る ②社外に出さないものは「制限付き」に変える ③渡したい人だけ、メールアドレスで追加する 新しく共有するものから変えれば十分です。
ちゃりぱん|AIを仕事に落とす🐼
@charinnetcom
1 day ago
「電力・ガスにサイバー攻撃って、停電するの?」と思った人向けに。 経産省の発表だと、狙われたのは「デントリネット」。小売事業者が取引の報告を出すサイトで、電気やガスを送る仕組みではありません。 流出の有無は確認中とのこと。家庭で今すぐやることは特にありません。
ロイター
@ReutersJapan
1 day ago
経産省、電力・ガス取引のサイトに不正アクセス 運用停止 https://t.co/zvsWlGxKNG
ちゃりぱん|AIを仕事に落とす🐼
@charinnetcom
1 day ago
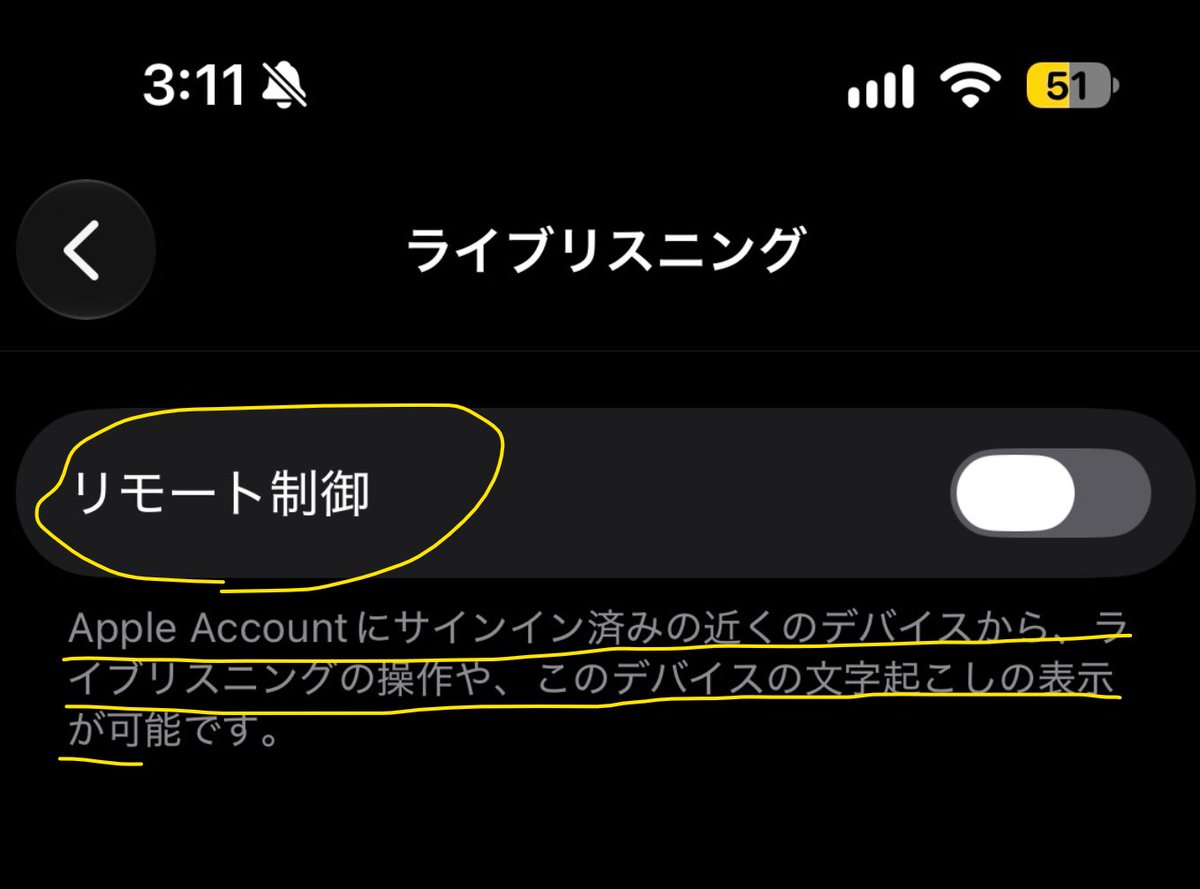
「ライブリスニング、オフにしないと盗聴される?」と思った人向けに。 ライブリスニングは、iPhoneをマイク代わりにしてAirPodsや補聴器で聞く、聞こえを助ける機能です。 使っていなければオフで困ることはないので、気になる人はオフでOK。大事なのはApple Account側の守りです。
妖精アーヤ
@aiehon_aya
1 day ago
もー!iPhoneなんでやねん👼 これデフォでオンは困るわ… 設定>アクセシビリティ> 音声とビジュアル> ライブリスニング>リモート制御 ↑ これオフに! ライブリスニング=iPhoneをマイク代わりにしてAirPodsや補聴器で音を聞く「聞こえ」を助ける機能。 「リモート制御」は同じApple Accountにサインインしている近くの機器(主にApple Watch)から操作したり文字起こしを見たりできる設定。 知らない人に勝手に盗聴される機能ではないが、最近Appleアカウントの乗っ取りが増えてるので乗っ取られると悪用される恐れはある。 使ってないならオフで困ることはないのでオフ推奨 あわせて確認 ・2ファクタ認証オン ・「盗難デバイスの保護」オン ・設定→自分の名前→知らない機器がないか ・Appleを名乗るSMSや電話の確認コードは絶対に教えない
See More
ちゃりぱん|AIを仕事に落とす🐼
@charinnetcom
1 day ago
「Google認証システム、今すぐ同期を切るべき?」と思った人向けに。 Googleのヘルプだと、同期を切る(アカウントなしで使用)と、コードはGoogleアカウントから消えて、そのスマホだけに残ります。 慌てて切ると、スマホを失くした時に入れなくなることも。切るなら、この投稿の順番どおりに。
おむらいす@ブランド屋経営してる人/ベンチプレス30kg
@omurice_brand
2 days ago
Google認証システムの「同期を切らないと乗っ取られる」 という話が回っていますが、切る前にやることが3つあります まず「Googleアカウントを乗っ取られたら、全サービスのコードも一緒に取られる」ということ自体は本当です Google認証システムはコードをGoogleアカウントに同期していて、暗号化はされていますが鍵はGoogleが持っています エンドツーエンド暗号化は2023年に予告されたまま、まだ入っていません なのでGoogleアカウントを乗っ取られると、犯人はそのアカウントで認証システムにログインするだけで、全サービスの2段階認証コードを手に入れることになります Chromeに保存したパスワードも同じアカウントに入っているので、一緒に見られます(パスワードマネージャーの「オンデバイス暗号化」をオンにしている人は別) 「Driveに保存したパスワード」ではなく、Chromeやスマホで保存したパスワード(Googleパスワードマネージャー)の話です ※そもそもパスワードはDriveに保存しないでください ただ、同期を切るとコードはそのスマホ1台だけになりますので、そのスマホを失くした時点で、認証システムを登録している全サービスから締め出されます 切るなら順番は下記です 1. 各サービスのバックアップコードを保管する バックアップコードは、認証アプリが使えなくなった時のための使い捨ての鍵で、2段階認証を設定しているサービスの「セキュリティ」や「2段階認証」の設定画面から出せます(Googleアカウントなら セキュリティ→2段階認証プロセス→バックアップコードが10個出ます) 使ったコードは無効になるので、残りが減ってきたら作り直す 保管は紙に書いてスマホと別の場所か、パスワード管理アプリ スマホの写真やメモに入れると、スマホと一緒に失くします スマホの写真で保管の場合はクラウド(iCloudやGoogleフォト)に自動でバックアップされたりして危険 サービスによってはバックアップコードが無いので、その場合はパスキーやSMSなど別のログイン方法を先に設定しておく (SMSは最後の手段。安全な順はパスキー>認証アプリ>SMS) 2. 予備のスマホにコードを移す 今のスマホの認証システムで、左上の ≡ → コードを移行 → コードをエクスポート → 移すアカウントを選んで「次へ」でQRコードが出ます(数が多いとQRが複数枚になります) 予備のスマホに認証システムを入れて、最初の画面で「アカウントなしで使用」を選び、≡ → コードを移行 → コードをインポート → QRコードをスキャン で読み取る このQRにはコードの元になる秘密の値が全部入っているので、スクショを撮らない、人に送らない、読み取ったら画面を閉じる エクスポートしても今のスマホからコードは消えないので、両方で同じコードが出れば成功です(これは機種変更した時も同じように移行できます) 3. 最後に同期を切る 右上のプロフィール → 「アカウントなしで認証システムを使用する」→ 続行 これでGoogleアカウント側に保存されていたコードは全部削除されて、今のスマホの中だけに残ります 右上の雲のアイコンに斜線が入れば、切れています 以降は機種変更のたびに2の手順で自分で移す必要があるので、予備のスマホが無い人は、切らずにGoogleアカウントのセキュリティをパスキーかセキュリティキーで頑丈にする選択もあります それと、エンドツーエンド暗号化で同期できる別の認証アプリに移す手もあります iPhoneなら標準の「パスワード」アプリの確認コードはiCloudキーチェーンで同期されて、こちらはエンドツーエンド暗号化です ただそれは別の話なので、この投稿はGoogle認証システムを使い続ける人向けです
See More
ちゃりぱん|AIを仕事に落とす🐼
@charinnetcom
1 day ago
「JALの予約、自分も入ってる?」と思った人向けに。 JALとJTAの発表だと、委託先への不正アクセスで約9.2万人の予約情報が見られた可能性。約2千人はパスポート番号も。カード番号とパスワードは無事とのこと。 対象者には個別に連絡あり。JALを名乗るメールのリンクは押さず、公式から確認を。
ライブドアニュース
@livedoornews
2 days ago
【発表】JAL、顧客情報9万2千人分流出か パスポート番号も https://t.co/lIF1j3Rb6R 日本航空は28日、旅客サービスシステムの委託先が不正アクセスを受け、延べ約9万2千人分の顧客情報が流出した可能性があると発表した。このうち約2千人はパスポート番号や国籍なども漏えいした恐れがある。
ちゃりぱん|AIを仕事に落とす🐼
@charinnetcom
1 day ago
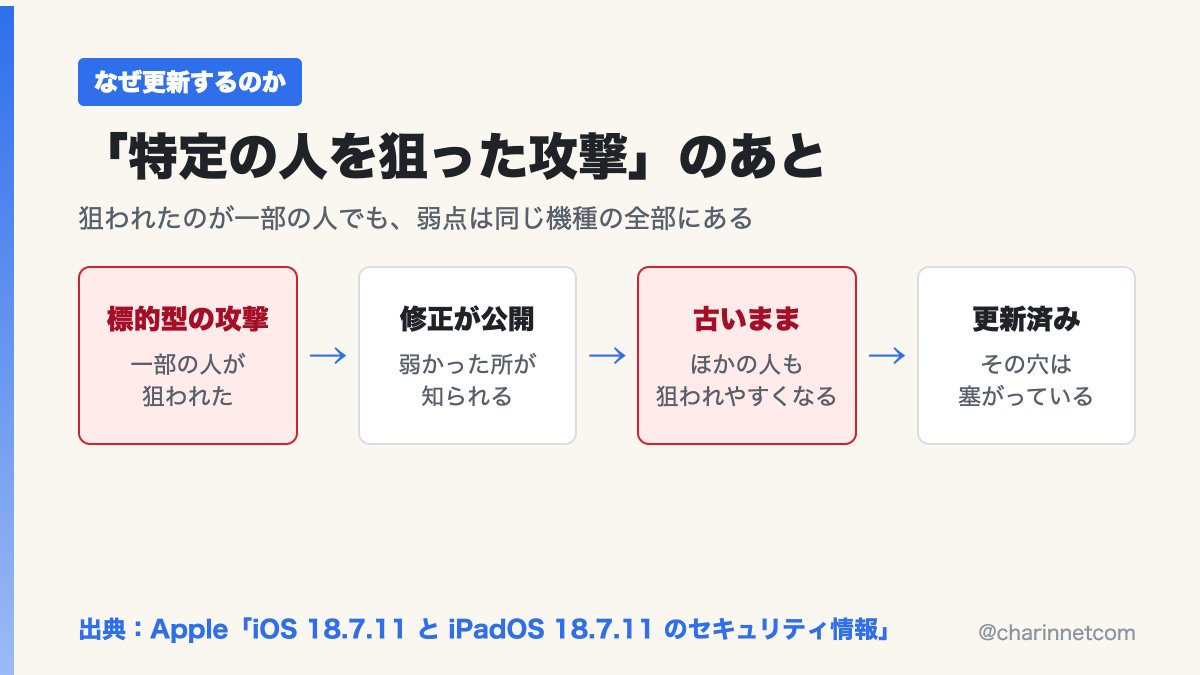
なぜ「特定の人を狙った攻撃」でも更新するのか。 狙われたのが一部の人でも、弱点そのものは同じ機種の全部にあります。修正が出たあとは手口が知られやすくなるので、早めに塞いでおく方が安心、という流れです。 出典(Apple) https://t.co/VNmj0tRnuL
ちゃりぱん|AIを仕事に落とす🐼
@charinnetcom
1 day ago
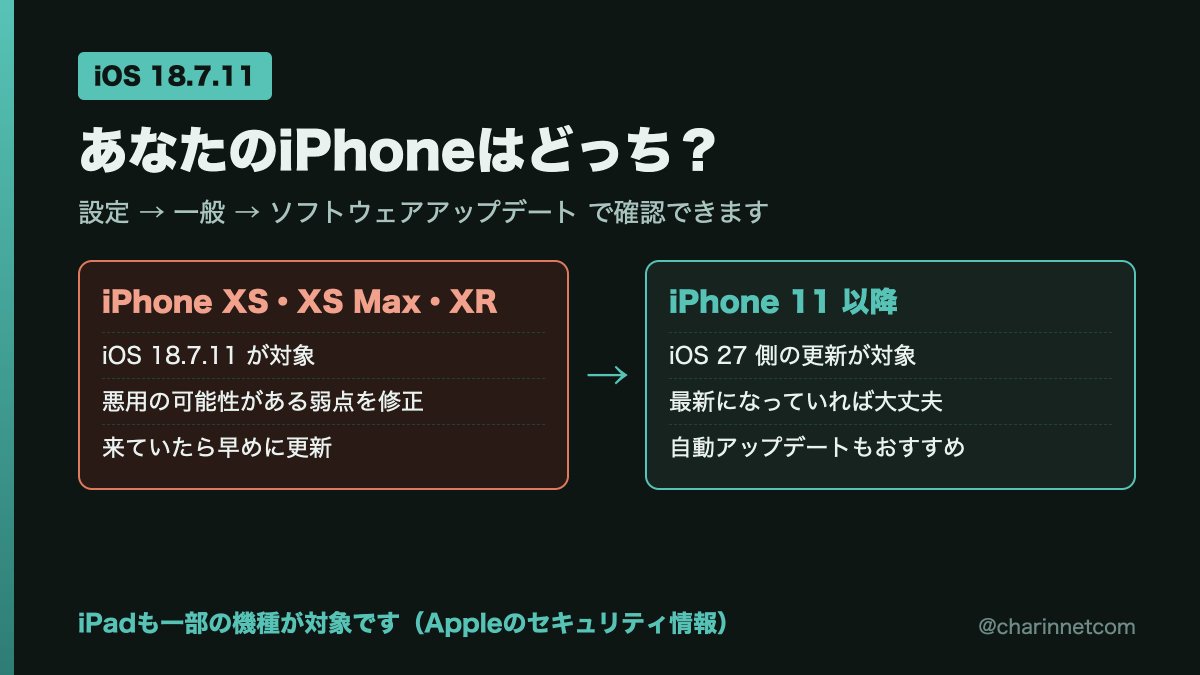
【古いiPhone、自分は対象?】 iPhone XS・XS Max・XRを使っている人向けに。 ①Appleが iOS 18.7.11 を公開(10/26) ②直した弱点は3件。うち1件は特定の人を狙う攻撃で悪用された可能性があるとのこと ③iPhone 11以降はiOS 27側の更新が対象 設定→一般→ソフトウェアアップデートで確認を。
ちゃりぱん|AIを仕事に落とす🐼
@charinnetcom
2 days ago
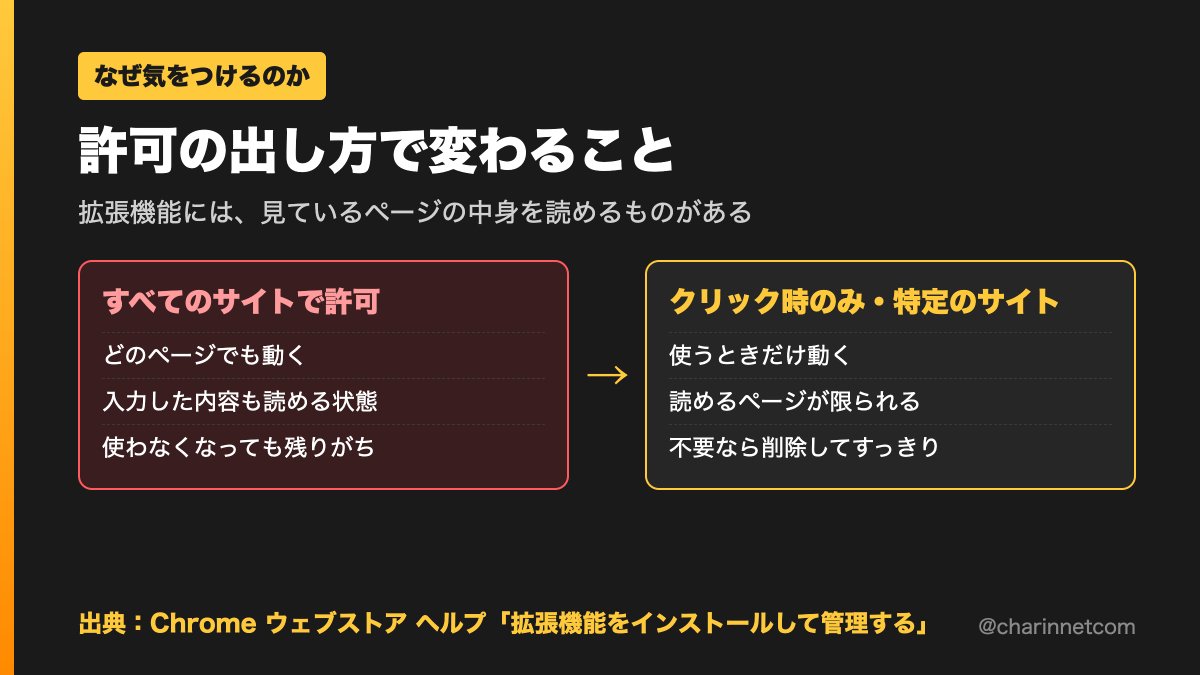
なぜ拡張機能に気をつけるのか。 拡張機能には、見ているページの中身を読めるものがあります。許可を広く出したまま放っておくと、入力した内容まで読める状態が続く、という流れです。 出典(Chrome ウェブストア ヘルプ) https://t.co/lpetHqMWjj
ちゃりぱん|AIを仕事に落とす🐼
@charinnetcom
2 days ago
【ブラウザの拡張機能、入れて大丈夫?】 便利そうで、つい追加しがちですよね。 ①追加の前に、求められる権限を読む ②「すべてのサイト」は「クリックされた場合のみ」に絞れる ③使わなくなったものは削除する Googleも「許可は信頼できるものだけに」と案内しています。
ちゃりぱん|AIを仕事に落とす🐼
@charinnetcom
2 days ago
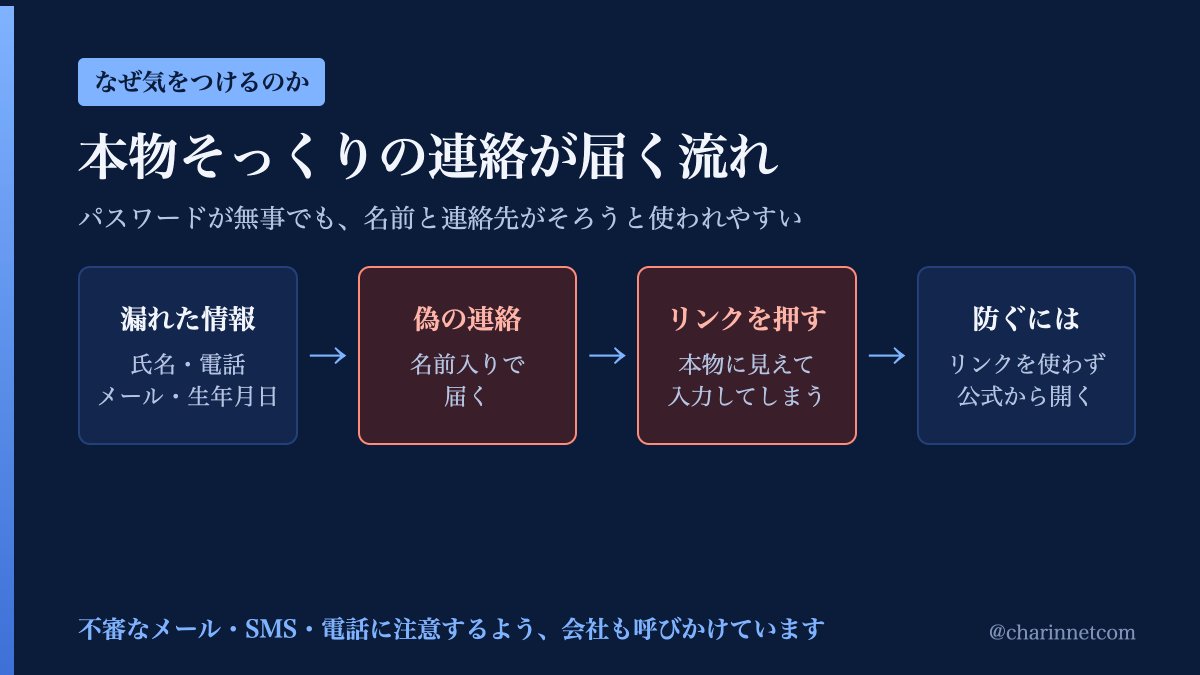
なぜ、パスワードが無事でも気をつけるのか。 氏名・電話番号・メールアドレスがそろうと、本物そっくりの連絡が作りやすくなるからです。中身が本当の自分の情報だと、リンクを押してしまいやすくなります。 出典(ソニーネットワークコミュニケーションズ) https://t.co/RhSQbzZS9o
ちゃりぱん|AIを仕事に落とす🐼
@charinnetcom
2 days ago
【So-net・plalaの漏えい、自分も対象?】 会員の人は落ち着かないと思います。 ①対象はSo-netとplala(Sコース)で約258万件 ②氏名・電話・メールなどが漏洩。接続用パスワードは無事 ③一部メールはパスワードも漏れ、初期化済み まずは名前を騙る連絡に気をつければ大丈夫です。
ちゃりぱん|AIを仕事に落とす🐼
@charinnetcom
2 days ago
問い合わせの返信をAIに作らせる前に、まず3つに分けてもらうほうが早いです。 ①AIの下書きで返していいもの(場所・営業時間など) ②人が一度見てから返すもの(見積・納期) ③AIに触らせないもの(クレーム・個人の事情) 全部まとめて任せると、③にまで丁寧な定型文が返ってしまいます。
Last Seen Users on Sotwe
five 🌟 b!txh
Seen from
Netherlands
keanggunan
Seen from
Malaysia
Phim Sẽ gầy
Seen from
Vietnam
BbwML69
Seen from
Saudi Arabia
Maximiliano of Steel 🇦🇷
Seen from
United States
⚧ TRANS HUB ⚧ 170K ⚧
Seen from
France
X . 🔞
Seen from
Saudi Arabia
شيخه 20K
Seen from
Jordan
Impertinente
🎒かな🍼おむつ&おもらしっこ
Seen from
Japan
Trends for you
1
Panthers
Under 10K tweets
2
Binance
Under 10K tweets
3
Red Baron
Under 10K tweets
4
Josh Jacobs
Under 10K tweets
5
Patrick Stewart
Under 10K tweets
6
Coker
Under 10K tweets
7
Billy Napier
Under 10K tweets
8
Matthew Golden
Under 10K tweets
9
Lambeau
Under 10K tweets
10
Dave Canales
Under 10K tweets
Most Popular Users
1
Elon Musk
@elonmusk
241.5M followers
2
Barack Obama
@barackobama
118.8M followers
3
Cristiano Ronaldo
@cristiano
114.5M followers
4
Donald J. Trump
@realdonaldtrump
111.9M followers
5
Narendra Modi
@narendramodi
107.1M followers
6
Rihanna
@rihanna
98.7M followers
7
NASA
@nasa
92.3M followers
8
Justin Bieber
@justinbieber
91.8M followers
9
KATY PERRY
@katyperry
90M followers
10
Taylor Swift
@taylorswift13
84M followers
11
Lady Gaga
@ladygaga
75.5M followers
12
Virat Kohli
@imvkohli
73.4M followers
13
Kim Kardashian
@kimkardashian
70.8M followers
14
YouTube
@youtube
68.8M followers
15
Neymar Jr
@neymarjr
66.5M followers
16
Bill Gates
@billgates
65.2M followers
17
Selena Gomez
@selenagomez
63.1M followers
18
The Ellen Show
@theellenshow
62.2M followers
19
CNN
@cnn
61.7M followers
20
X
@x
60.7M followers
Olivia
Online
✨
⭐
💫