前阵子好几个朋友问我:Claude 的号怎么老被封?
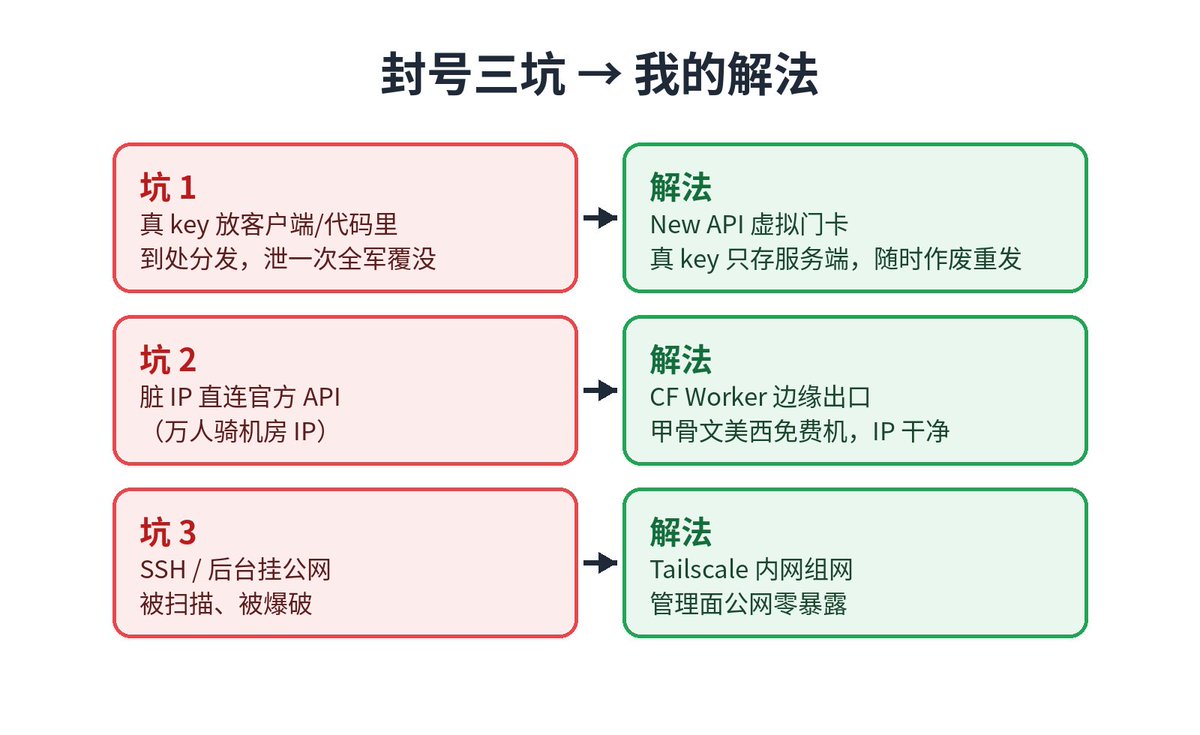
说实话,这事跟运气没关系。我问了一圈,被封的基本都栽在同一个地方:把钥匙交到了别人手里。
你申请的 API key,就像你家大门的钥匙。很多人图省事,代码里写一份、朋友那发一份,钥匙都快成人手一把了。官方一看,不封你封谁?
还有一个,网络。官方会看你是从哪儿来的。你要是从几万人共用的机房 IP 连过去,在人家眼里你就是可疑人员,不查你查谁?
我现在的用法,就一句话:钥匙不出门,出门只带门卡。
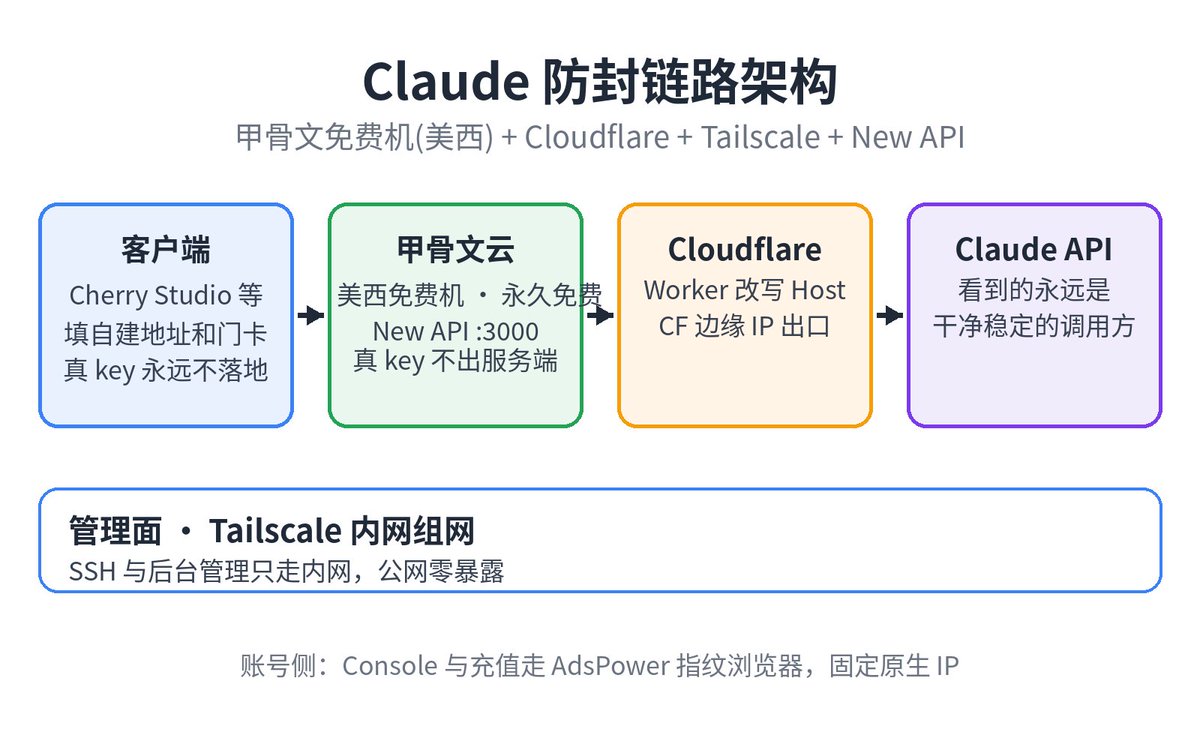
整套四件套:甲骨文云免费机(美西)+ Cloudflare + Tailscale + New API(架构见图 2)。
真钥匙锁在我自己的服务器上——甲骨文云永久免费那款,4核24G 的 ARM 机型,选的美西,装个开源的 New API 就行,谁也拿不到真钥匙。
平时用的都是一张张"门卡":客户端(Cherry Studio、ChatBox 这类)里填我自己服务器的地址,加一张虚拟门卡,真钥匙永远不落地。每张门卡能用多少、什么时候作废,我说了算。哪张脏了,十秒钟换一张,真钥匙毫发无损。
网络也一样,我不自己去敲门,走 Cloudflare Worker 中转,用大厂的干净网络去对接官方。在官方看来,我永远是个地址干净、行为正常的普通用户。
后台管理那些更省心,全走 Tailscale 加密内网,外面根本看不见。
费用算笔账:服务器 $0(永久免费),Cloudflare 免费版够用,Tailscale 个人免费,New API 开源免费,域名一年几十块。基础设施基本零成本,你花的只有 Claude API 自己的调用费。
最后说最重要的,单独拎出来:给 Claude 充值/绑卡,一定要在指纹浏览器里操作,而且 IP 必须固定、用原生 IP。很多人号本身没事,死就死在充值那一下——换个 IP 绑卡,风控直接锁号。这一步别偷懒。
就这么一套下来,封号这事,基本跟我没关系了。
技术细节在图 2、图 3,感兴趣的可以细看。