Software engineer (25y). Investing, trading & crypto since 2020. Helping you understand crypto and markets, and keep your funds safe. Not financial advice.
🤐 Llevo días callado con lo de @Ledger. Y no por casualidad: yo también tengo uno desde hace cuatro o cinco años.
Antes de decir nada quería investigar y estudiar a fondo lo que ha pasado, porque me toca de lleno.
No han hackeado Ledger. CryptoBilis, un distribuidor autorizado en Indonesia, Malasia y Filipinas, vendía dispositivos con un chip escondido dentro. Cuando configurabas el Ledger y te enseñaba las 24 palabras, el chip las leía de la pantalla y las mandaba por la red móvil. El chip seguro de Ledger no se toca, así que el dispositivo parece auténtico. Los investigadores on-chain hablan de más de 93 millones robados de más de 300 wallets.
Y no se queda en Asia. @MediaMarkt_es, sí, el de aquí, ha retirado todos los Ledger de sus tiendas y de su web tras reportes de dispositivos manipulados comprados allí. Ledger todavía no ha confirmado robos en esos casos.
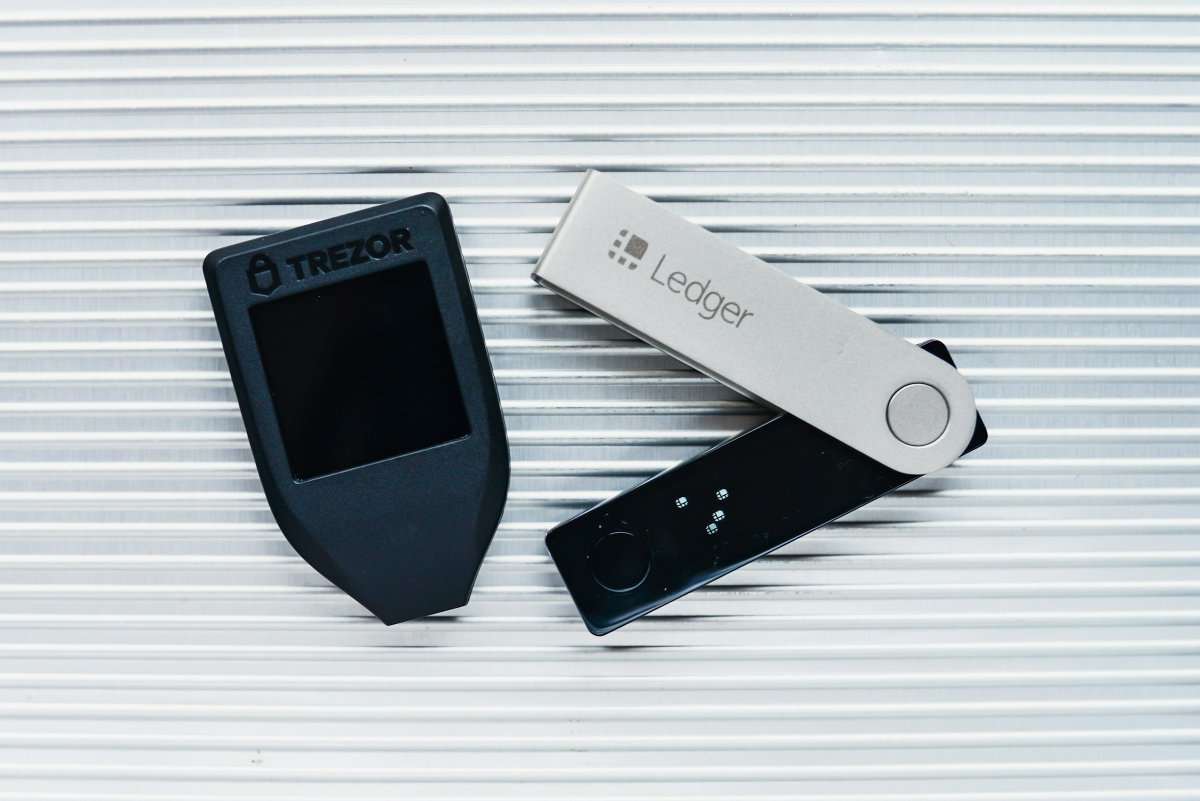
El mío lo compré en la web oficial, así que no estoy afectado. Pero esto es de primero de seguridad: es como comprarte una caja fuerte de segunda mano con el código ya puesto. Y lo mismo podría haber pasado con un @Trezor o con cualquier otra hardware wallet, con una hot wallet, o con alguien que te encuentra las claves en casa.
Lo que yo habría hecho siendo Ledger, y no sé si técnicamente es posible, es sacar enseguida un firmware que detecte cualquier alteración electrónica del dispositivo y lo bloquee. Y mandar wallets nuevas gratis a todos los afectados, porque las compraron en un distribuidor oficial y la culpa no es suya.
Lo que más me revuelve es a quién le roban. No a bancos ni a instituciones. A la gente. Al que tiene un Nano X de 80 euros guardando 10.000 dólares en Bitcoin. Es el abusón de siempre, el que va a por el pequeño y nunca a por el fuerte. Son unos sinvergüenzas.
Y encima esto ensucia lo que debería ser cripto: libertad financiera, no depender de gobiernos que nos sangran a impuestos ni de instituciones corruptas. Sales de ese mundo y te encuentras otro con más corrupción todavía.
Hace años le pregunté a un amigo que trabaja en seguridad, de los buenos, qué hay que hacer para asegurar un sistema informático. Me contestó: "No hay ningún sistema seguro. Todo depende de lo que esté dispuesto a pagar el que quiere tus datos". Y eso era antes de la IA.
Así que esto es lo que voy a hacer yo:
Pedir el Trezor Model T que regala @jumperapp por tener el nivel 10, y que me lo manden a un punto de recogida, ni a casa ni al trabajo, después de todas las filtraciones de direcciones de este año.
Repartir mis fondos entre varias hardware wallets y hot wallets, para que si un día pasa algo no lo pierda todo.
Y estudiar cómo montarme un sistema Linux en un USB que controle yo.
No me fío de Ledger, ni de Trezor, ni de @SafePal. No me fío de nadie. Esto es una jungla, hay que ir con mil ojos, y al final solo puedes confiar en ti mismo.
Y tú, tienes todos los huevos en la misma cesta?
📦 Pedí una Trezor Model T para usarla. Y se va a quedar en la caja.
Me llegó el otro día gracias a la campaña de @jumperapp: Model T gratis, solo pagas el envío. Precintada y nueva. La pedí con la idea de usarla, pero después de investigar un poco he cambiado de opinión.
Y no, no es por las Model T trucadas que ha encontrado @joegrand. Esas venían de Facebook Marketplace y de una tienda de TikTok, con el chip cambiado para generar semillas que el atacante ya conocía. Eso pasa por comprar fuera de la tienda oficial. @Trezor dice que sus comprobaciones las detectan al configurarlas, aunque Joe Grand no lo tiene tan claro.
Lo mío es otra cosa. Trezor dejó de vender la Model T en enero de 2026. Es un modelo de 2018, sin Secure Element, y con un fallo físico conocido desde 2020, cuando @krakenfx demostró que abriéndola y con el equipo adecuado se puede sacar la semilla cifrada del chip en unos 15 minutos. Con frase semilla y una passphrase fuerte sigue siendo bastante segura, y tiene soporte de seguridad hasta 2036.
Así que no digo que sea una mala hardware wallet, ni estoy acusando a nadie. Es mi opinión, después de mi investigación: si uso una hardware wallet, quiero ir sobre seguro al 100%, y no me apetece estrenar un aparato que ya no se vende. Manías mías.
Si tú la reclamas, yo haría esto: pedirla solo con el código oficial en la web de Trezor, comprobar que llega precintada, pasar la comprobación de Trezor Suite al configurarla y ponerle passphrase desde el primer día. Mañana os cuento cómo funciona la passphrase, porque es lo que te protege aunque alguien tenga tu aparato en la mano.
Tú la usarías o se queda en la caja como la mía?
📦 Ayer os conté lo de Ledger y que iba a repartir mis cripto entre varias hardware wallets. Hoy empiezo.
Que quede claro: esto no va de Trezor contra Ledger. Mi Ledger sigue conmigo. Cada wallet tiene sus puntos fuertes y sus puntos débiles, y lo que he aprendido esta semana es que no quiero depender de una sola.
La primera pieza nueva es esta Trezor Model T. La he conseguido gratis por llegar al nivel 10 del Jumper Pass de @jumperapp, en colaboración oficial con @Trezor. Jumper te da un código de descuento y el pedido lo haces en la web oficial de Trezor, pagando solo el envío. Para mí era requisito imprescindible: nada de distribuidores ni intermediarios, directo del fabricante.
Ha llegado en menos de 24 horas, bien embalada y en perfecto estado. Antes de meterle nada la voy a revisar a fondo, y cuando la haya probado os contaré un poco más.
Si estás en Europa (Reino Unido no entra) y tienes nivel 10, la tienes en la sección de perks de Jumper.
Y tú, lo tienes todo en una sola wallet o ya repartes?
@IngenieroSeed Como programador que la usa a diario, lo comparto. La IA te saca a la luz cosas que antes se colaban sin que nadie las revisara. Eso sí, también te puede colar fallos nuevos si no revisas lo que te devuelve.
@CriptoNoticias Puede que llegue o puede que no, pero hoy las wallets se siguen vaciando por lo de siempre: semillas en fotos, firmas a ciegas y aparatos comprados donde no toca. Eso sí que se puede arreglar ya.
@SecretoDefi Buen resumen, Marc. Lo mejor es que no haya fecha límite para migrar: así nadie te mete prisa. Ojo estos días con los mensajes de «migra ya o pierdes tu dominio», que seguro que salen. Abrazo!
@lookonchain Every big exploit ends the same way: funds into Tornado in batches, and users watching on-chain with nothing they can do. That's why for me protecting what you have comes before chasing yield.
@Cointelegraph Limits are the right direction. Same rule I use with my trading bots: API keys that can trade but never withdraw. The agent does the job you gave it, and nothing more.
@TxFlow_L1 Keeping 100% of the returns also means taking the hit on a bad liquidation day, right? Would be great to see the withdrawal rules and drawdown history up front. That's the first thing I'd look at before depositing.
@CarreNFT Muy buen resumen. Yo también la estoy integrando en Atalaya, mi gestor de trading, de momento en testnet mientras espero la lista blanca de mainnet. Lo de la wallet agente que solo opera es justo lo que le pido a cualquier bot. Mucha suerte con el lanzamiento!
🧠 Tener reglas es fácil. Cumplirlas cuando te están costando dinero, no tanto.
Psicología del inversor #3. Hace unas semanas os conté cómo me liquidaron cuatro cuentas en treinta minutos, y la moraleja fue esta: si tienes unas normas, cúmplelas. Hoy va de por qué cuesta tanto.
Aquel viernes yo tenía reglas. No operar en días de mucha volatilidad, poner stop desde el principio, tomar beneficios cuando tocaba. No me faltaban normas, me faltó cumplirlas justo cuando dolía. Y la cabeza siempre encuentra una excusa muy buena: "esta vez es distinto", "ya lo pongo luego", "esto vuelve".
Y ojo, que no solo duele perder. A veces duele más ganar. Cuando LIT tocó los 5$ vendí. Confío en el token, pero el plan decía vender: para recomprar si corregía y para tener liquidez si no lo hacía. Me dolió, y mucho. Igual que me ha dolido cerrar trades en positivo con la certeza de que iban a seguir subiendo... Al final me ha salido bastante bien, pero en el momento cuesta horrores. Profit es profit.
Por eso ahora lo decido todo antes de entrar, en frío: cuánto meto, dónde está el stop y dónde salgo. Una vez dentro ya no se discute, porque dentro no pienso igual. El stop que pones y luego mueves no es un stop, es un deseo.
Os debo una actualización. En el #1 os conté mi hedge de Brent contra WTI. Sigue abierto: el ratio se ha recuperado un poco, pero no ha llegado a mi objetivo, así que no he cerrado. Eso sí, ahora el funding está alto y va en contra, así que me he marcado un tope de pérdida en funding fees. Si lo toca, fuera. Mientras tanto, lo mismo que predico: esperar a que se cumpla lo que decidí, no lo que me pida el cuerpo cada mañana.
Moraleja: la regla no está para los días buenos. Está para cuando duele, que es justo cuando más ganas tienes de saltártela.
Los anteriores de la serie os los dejo en el primer comentario 👇
Y tú, cumples tus reglas o las negocias contigo mismo a mitad del trade? Cuéntamelo, que me sirve para seguir con la serie.
@einsttein_@jumperapp Totalmente de acuerdo, ninguna especificación te salva si falla el resto. Justo la passphrase es lo siguiente que quiero contar, porque es lo que te protege aunque alguien tenga tu aparato en la mano. Gracias por pasarte!
@Lelotrini@jumperapp Toda la razón jajaja. Lo hice al revés: primero la pedí y luego investigué. Al menos fue antes de meterle nada, que es lo importante.
@siempredro18344@jumperapp Depende mucho de dónde estés. Si te la mandan desde dentro de la UE no deberías pagar aduanas, pero fuera ya es otra historia y a veces sale más caro el envío que el aparato 😅
@logancaiman@jumperapp Hombre, 2036 tampoco está tan mal, son diez años de parches de seguridad jajaja. Lo mío va más por el Secure Element y porque ya no se vende, pero cada uno con sus manías.
@criptronica@jumperapp En Jumper era para nivel 10 del Jumper Pass y solo para Europa, sin Reino Unido. Si aún queda stock no te lo sé decir, mejor míralo en tu perfil de Jumper. Y si vas a por la de CoinGecko, código oficial y web de Trezor, nada de enlaces raros.