MCP 공식 서버 v2.1.0, 취약점 8개 수정
filesystem·everything은 2.0.1, fetch는 2026.10.24가 수정판
릴리스 노트에 적힌 함정
2026.8.31 같은 날짜 버전을 쓰던 쪽은 npm이 2.0.1을 낮은 버전으로 봐서 업데이트로 안 뜸
버전을 2.0.1로 직접 지정해서 깔아야 함
https://t.co/q1CZUjOIrf
공식 설정 문서로 확인해보니 줄일 방법은 있음
~/.claude/settings.json의 cleanupPeriodDays로 보관 일수 조정(기본 30일)
permissions.deny에 Read(./.env) 넣으면 Read 도구로 .env 읽는 걸 막음
키가 기록에 남는 게 싫으면 둘 다 넣어두는 편이 나음
Claude Code는 대화 기록을 내 컴퓨터에 암호화 없이 저장합니다. 기본 보관은 30일이고, 작업 중에 .env 파일을 읽으면 그 안의 키 값까지 기록에 그대로 남는다고 하네요
홈 폴더의 .claude 폴더(~/.claude)에 쌓이는 것 중 알아두면 좋은 7가지 정리했습니다
Claude Code 쓰는 요금제 공통이고 한국 계정도 똑같습니다
1. projects 폴더
대화 기록 원본. 메시지, 실행한 명령, 결과까지 전부
30일 지나면 자동 삭제 / 지우면 예전 세션 이어하기와 되돌리기 불가
2. file-history 폴더
Claude가 파일 고치기 전 원본 사본
최근 체크포인트 100개분 보관, 되돌리기(rewind)에 쓰임
3. history.jsonl
내가 입력한 프롬프트 모음. 위 화살표, Ctrl+R 검색이 여기서 나옴
자동으로 안 지워지는 파일
4. stats-cache.json
/usage에 나오는 토큰, 비용 누적치
지우면 과거 합계만 사라짐
5. plans 폴더
계획 모드에서 쓴 계획 파일, 30일 정리 대상
6. usage-data 폴더
/insights 리포트(report.html) 보관 장소
7. 건드리면 안 되는 것
.credentials.json(로그인 정보), settings.json(설정), plugins 폴더, 홈 폴더의 .claude.json(계정 정보)
보관 기간을 줄이고 싶으면 settings.json에 cleanupPeriodDays 값을 넣으면 됩니다. 숫자가 보관 일수이고 최소 1일입니다
"cleanupPeriodDays": 7
프로젝트 하나 기록만 통째로 지우는 명령도 있습니다. claude purge 뒤에 프로젝트 폴더 경로를 붙이면 그 프로젝트의 대화 기록, 메모리, 입력 기록을 지워주는데요. 바로 지우지 않고 지울 목록을 먼저 보여준 뒤 y를 눌러야 삭제됩니다. 뒤에 --dry-run을 붙이면 목록만 보고 끝
claude purge ~/work/my-repo --dry-run
(2.1.288 이전 버전은 claude project purge)
비밀 키 들어간 프로젝트를 Claude Code로 만졌다면 한 번쯤 열어볼 만한 폴더인 듯
GitHub 시크릿 스캐닝이 LLM 대신 작은 ModernBERT 분류기로 바뀜
공식 블로그 기준 기존 LLM 방식 대비 알림 수용률 11.5% 높고 스캔 시간 중앙값 86%, 서빙 비용 98% 줄었다고
정규식으로 후보를 넓게 잡고 모델이 주변 코드로 진짜 키인지 가리는 구조
https://t.co/0A87WyYdvB
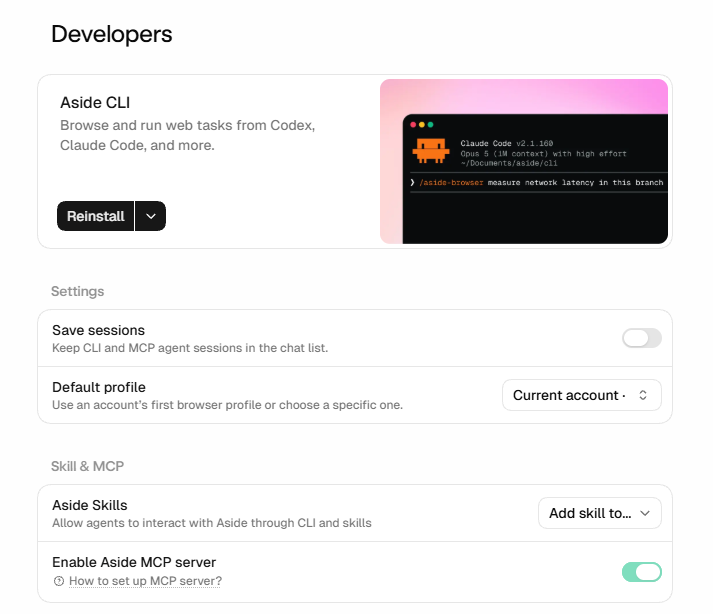
미뤄덨던 Aside 브라우저 연동 작업을 해봤는데
그동안 클로드 코드 등에서 브라우저 유즈를 사용하라고 하면
자체 검열 등으로 인해 접속이 불가한 곳들이 많았는데
Aside MCP 연동해서 쓰니까 아주 쾌적하게 웹에서 찾고 싶은 것들을 잘 찾아옵니다
Aside 내에서도 프로젝트를 만들고 스킬을 구성하는 작업을 할 수 있지만
기존에 만들어놓은 프로젝트를 옮기고 싶지 않다면
기존에 사용하던 클로드 코드나 Codex 프로젝트에서 브라우저 유즈를 사용하는 부분을
Aside MCP 연동해서 처리하라고 요청하면 알아서 수정해주니 기존 브라우저 유즈에서 막히는 부분이 있으셨다면 시도해보세요!
Claude Code를 claude -p나 에이전트 SDK로 돌리면 5시간 한도가 더 빨리 닳는 문제, 깃허브 공식 이슈로 올라와 있음
이슈 #97074 작성자 측정으로 토큰은 같은데 5시간 창 사용량은 대화형 대비 약 1.8배
https://t.co/hpUdbQByk5 테오도 따로 재서 1.7배 나왔고 주간 한도는 영향 없다고 밝힘
헤드리스로 자동화 돌리던 쪽은 당분간 대화형 TUI가 한도상 유리
https://t.co/u1Yhi9z3xM
Codex CLI 0.164.0에 /presets 추가됨
릴리스 노트 기준 번호 슬롯 10개에 자주 쓰는 프롬프트·슬래시 명령 저장
모델·추론 강도 설정까지 묶어서 작업 중간에 Ctrl X P로 바로 호출
리뷰 시키고 고치는 루프 매번 다시 치던 쪽이면 체감 클 기능
https://t.co/wmL17x2w0H
Flutter 공식 문서 보니 Codex는 명령 두 줄이면 끝남
codex plugin marketplace add flutter/agent-plugins
codex plugin add dart-flutter@dart-flutter
다만 플러그인엔 규칙(rules)이 안 딸려옴
Claude Code·Cursor도 마찬가지라 공식 rules 파일은 따로 넣어야 함
아니, Flutter 공식 MCP가 있었는데
난 그동안 뭔 생고생을 한 거지? ㅋㅋㅋ
바이브체크 자동 QA를
Codex Computer로 돌리고 있었거든요.
화면 보고 클릭하고, 승인하고...
느려도 너무 느려서 속 터지는 줄. ><;;
그런데 뒤늦게 발견한
공식 Dart & Flutter MCP Server!
Codex에 연결해 보니 속이 다 후련하네요.
✅ 코드 오류 분석
✅ 실행 중인 앱의 UI 구조 확인
✅ 런타임 오류 추적
✅ 테스트 실행 및 결과 분석
✅ 핫 리로드까지 지원
물론 여전히 빠르진 않아요. ㅋㅋ
그래도 테스트 중에 승인창이
거의 안 뜨니까 훨씬 편하네요.
화면을 직접 조작하는 테스트는
별도 도구가 필요하지만요.
이걸 왜 이제야 알았을까...
역시 무식하면 손발이 고생한다더니. ㅠㅠ
Flutter로 개발하면서
아직 안 써보신 분들은 한번 살펴보세요!
#바이브체크 #바이브코딩 #개발일기
공식 소개:
https://t.co/mYl23JKpM7
OpenAI가 레드팀 중 찾은 Brotli 원격 코드 실행 취약점, Node.js·Bun 패치 나옴
압축된 요청이나 외부 응답을 풀어주는 쪽이 걸림
원인 코드는 2월에 고쳐졌는데 보안 문제인 줄 몰라 릴리스가 안 나갔다고
패치는 Node.js 22.23.4·24.22.1·26.12.1, Bun 1.4.4
Next.js 서버면 node -v부터
Epic Games가 직접 만든 언리얼 엔진 MCP 플러그인이 Claude Code 공식 마켓플레이스에 올라와 있음
블루프린트, 나이아가라 포함 30개 넘는 툴셋을 터미널에서 바로 호출하는 방식
개인적으로는 대량 수정 전후에 저장을 강제하는 안전 규칙이 기본값이라는 게 제일 눈에 들어옴
Cursor 공식 스레드 기준, Computer Use는 브라우저 밖 앱까지 클릭·입력하는 기능
작업에 필요하면 Cursor가 알아서 쓰고
프롬프트에서 Computer Use를 @로 불러 직접 시킬 수도 있음
데모는 iOS 시뮬레이터로 만든 기능을 테스트하는 장면
UI 확인까지 에이전트 몫으로 넘어오는 중