Nice set of AI cryptanalysis results. Breaks some old NIST candidates including a 5-year old CAESAR winner, but nothing standardized or used in practice as far as I can see.
Cybersecurity's criticality ratings are a joke and credibility is lost when using it.
Since 2018, there have been 36,869 CVEs rated “Critical” (CVSS 9.0+). Only 1,967 have any record of exploitation (VulnCheck KEV). 95% of “Critical” CVEs have NO reported exploitation.
As Dave says, the fire drill is unjustifiable and people are tired of it.
@LaPapaEsPop Escandinávia tem alguns dos países com mais confiança mútua no planeta e tem solução equivalente ao Pix há mais de década, com movimentação diária milionária. Privada, mais gratuita para transferências entre pessoas. EUA que é várzea mesmo.
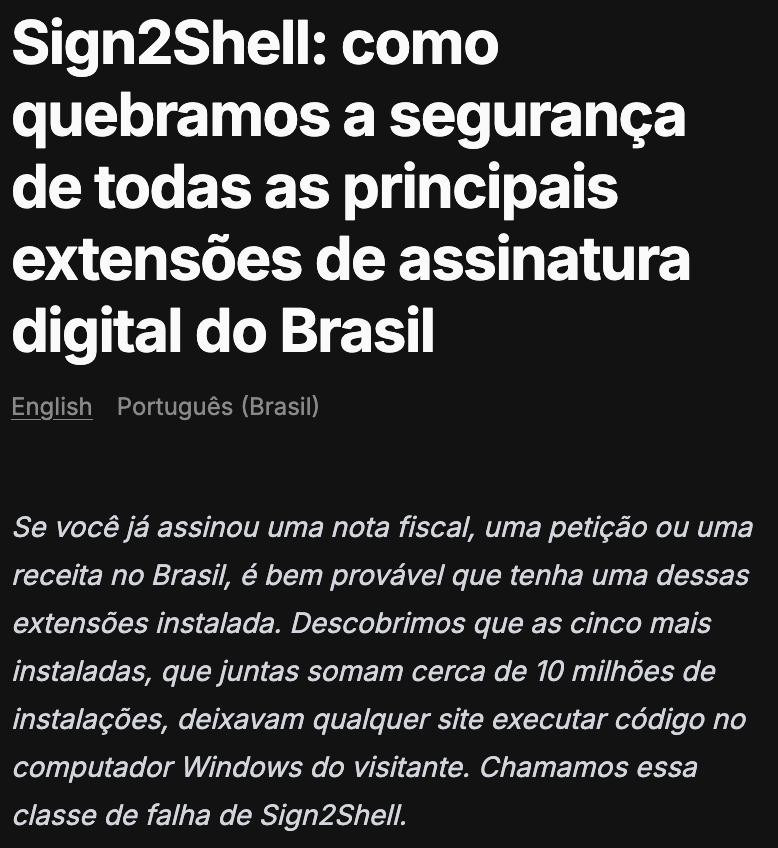
Alerta de resenha: Todas as extensões de browser mais usadas pra assinatura digital têm falhas de segurança que permitem execução remota de código.
Tabela com as extensões afetadas e versões corrigidas abaixo.
@andrelorenzob@eleuterio_joe O Horta é um babaca, mas se a relação entre grandezas é quadrática, ainda há correlação *não-linear*, correto? Esse caso não seria exatamente o sugerido pelo colega, e estar fora do modelo (linear)?
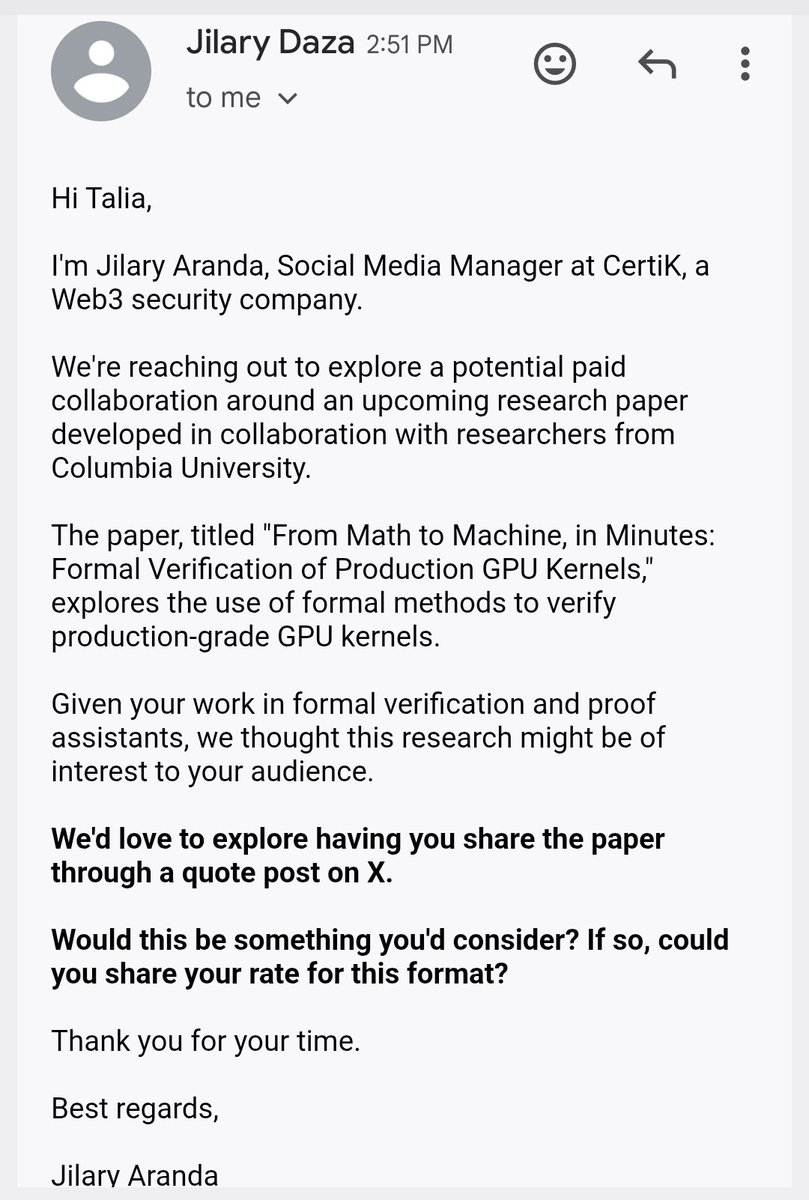
OK, initially I hid the full text of this. But since apparently this email is getting sent to lots of prominent researchers on here, I guess the public deserves to know that it is CertiK that is doing this right now
#OPINIÃO
Ronaldo Lemos | Brasil não tem plano B na crise de cibersegurança. País segue sem marco legal atualizado para proteger serviços essenciais; uso de IA reduz custo dos golpes e amplia escala das ofensivas https://t.co/2KHdJ28BU3
New RELIC release fixing a lot of bugs and historical issues with overly complex configuration and code duplication. With the help of LLMs, the codebase is manageable again:
https://t.co/qhSEvTvw6l
This is a basis for future improvements: RNS+AVX arith, class groups, and more.
Como escrevi na Folha sobre o fim da inocência na cibersegurança, nesta semana houve ataque a duas infraestruturas críticas, o Porto de Santos e agora a Caixa Econômica Federal. Os sistemas brasileiros são precários em cibersegurança. Esse é o novo normal https://t.co/joAQCwIAyk
Interessantíssimo. Sistema de votação online que permite votar várias vezes (e só o último conta). Ele esconde quantos votos cada votante deu. Resistente à coerção e escalável para 1 milhão de votos. Parabéns aos envolvidos.
A grande idéia (créditos para o Toshi Kimura) foi observar que nem todas as informações de uma cédula cifrada precisam ser protegidas para se remover votos duplicados quando se assume que a autoridade eleitoral é confiável quanto à resistência à coerção. Escalabilidade vem daí!
Nosso artigo sobre votação via Internet com resistência à coerção foi premiado no E-VOTE-ID, principal conferência internacional de votação eletrônica. Obrigado aos colegas da USP/UFPA pela parceria!
https://t.co/8IBRdVG6xP