Computer Forensics & Digital Investigations - Consulente informatico forense in penale e civile per procure, tribunali e FFOO, studi legali, privati e aziende.
Cosa è emerso a oggi del più grande #furto al mondo di criptomonete, subito da @binance a inizio novembre?
Ne parliamo con @e_pagliarini per @Radio24_news, raccontando in parole semplici cosa è successo e cosa sta accadendo adesso, anche dal punto di vista investigativo e del recupero degli oltre 6 miliardi di dollari sottratti in pochi minuti.
Nella stessa puntata, da non perdere l'intervento di @cgiustozzi sull’ondata di allarmi bomba su decine di voli e i reiterati sabotaggi informatici ai sistemi centralizzati per il controllo dei banchi frigo che ha colpito alcune catene di supermercati europei e la banca del sangue in Francia
Infine, assieme a @DavidAvinoIT, si va alla scoperta di una infrastruttura di piccoli satelliti intelligenti, dal peso variabile dai 30 ai 350 kg, da impiegare nelle missioni per esplorare lo Spazio.
È possibile ascoltare o scaricare la puntata integrale di venerdì scorso dal sito #Radio24 al seguente link: https://t.co/u1KW74jOmi
Gli attaccanti pare abbiano abusato da remoto del sistema di sbrinatura, arrivando con vari artefizi a scaldare i congelatori fino a 50°: ok, 50° è poco per un forno ma rende l'idea e da giorni viene usata questa similitudine sui media... che dici, forse era meglio scrivere "trasformati in fornetti"? 😅
Ci vediamo - anzi, ci sentiamo - oggi su Rai Radio 1 con @MaxCerof a "Pillole di Eta Beta" per parlare della raffica di attacchi di questi giorni.
Frigoriferi trasformati in forni, scorte di sangue minacciate, aerei costretti a cambiare rotta, scuole evacuate per falsi allarmi bomba e poi le istituzioni come la Camera dei Deputati, il cantiere del tunnel del Brennero e persino la Direzione Investigativa Antimafia, al centro di una presunta violazione poi smentita.
Alle 11.45 su Rai Radio1 e poi in podcast su RaiPlay Sound, conduce Massimo Cerofolini, regia di Mimmi Micocci.
Mi sono imbattuto in un sito che - visitato tramite smartphone - mostra questo banner al posto del contenuto, riservato invece a chi naviga da PC. 🙄
Strana scelta limitare chi naviga da dispositivi mobili, magari motivata da decisioni strategiche, ma mi ha fatto riflettere: cosa ne pensate, soprattutto in ottica SEO e accessibilità da parte degli utenti? 🙂
Un'ondata anomala di attacchi, diverse rivendicazioni, modalità e target eterogenei e nessuna richiesta di riscatto: alcune mie riflessioni sugli episodi di questi giorni in risposta alle domande poste dal giornalista @GiuseppeLegato1 nell'intervista pubblicata ieri su @LaStampa.
Come bonus, allego uno schema fatto stamane tramite AI e fonti aperte di sistemi #IoT esposti, cioè dispositivi con protocolli di comunicazione industriale e sistemi di controllo infrastrutturale (OT - Operational Technology) tipo #refrigeratori, #caloriferi, impianti di #domotica e industriali, sistemi di controllo e dispositivi medici.
Non sono ovviamente tutti vulnerabili, anzi, ma già il fatto che siano raggiungibili da web e talvolta con software obsoleti e non aggiornabili, persino qualcuno aperto e nessuna garanzia che le password siano state cambiate rispetto a quella di default è già qualcosa da prendere in considerazione.
Tenuto conto poi che la mappatura l'ho fatta (fare all'AI) in pochi minuti e con API low cost, ma con un minimo impegno e risorse si trovano almeno il triplo dei risultati...
"È più sicuro #Signal o #Whatsapp?". Una domanda che mi fa spesso chi vuole tutelare la riservatezza delle comunicazioni, come i #giornalisti o le persone esposte.
Alcune mie considerazioni tecniche nel pezzo di @AlessLongo e Nicoletta Pisanu per @Agenda_Digitale, che analizza in dettaglio similitudini e differenze delle due piattaforme, nell'ottica di un/una giornalista che vuole tutelare se stesso e le proprie fonti.
Fatemi sapere cosa ne pensate e quale App d'instant messaging ritenete maggiormente idonea per le comunicazioni particolarmente sensibili, considerando i vari parametri legati a log, disclosure, backup, malware, protezione DB locale, etc...
https://t.co/GdqpadWjgw
Stavo cercando la lettera di #licenziamento con cui #Canva ha lasciato a casa un dipendente su cinque, perché la ricordavo ben scritta, molto "umana" e con una caratteristica particolarmente interessante: non parla mai di #AI.
Non ho trovato subito la lettera (che poi è qui https://t.co/8Ax8yuzRuM) ma come primo risultato c'era la loro pagina per creare lettere di licenziamento con l'AI e mi ha fatto pensare, dato che alla fine mi pare di capire che l'#IA invece c'entri.
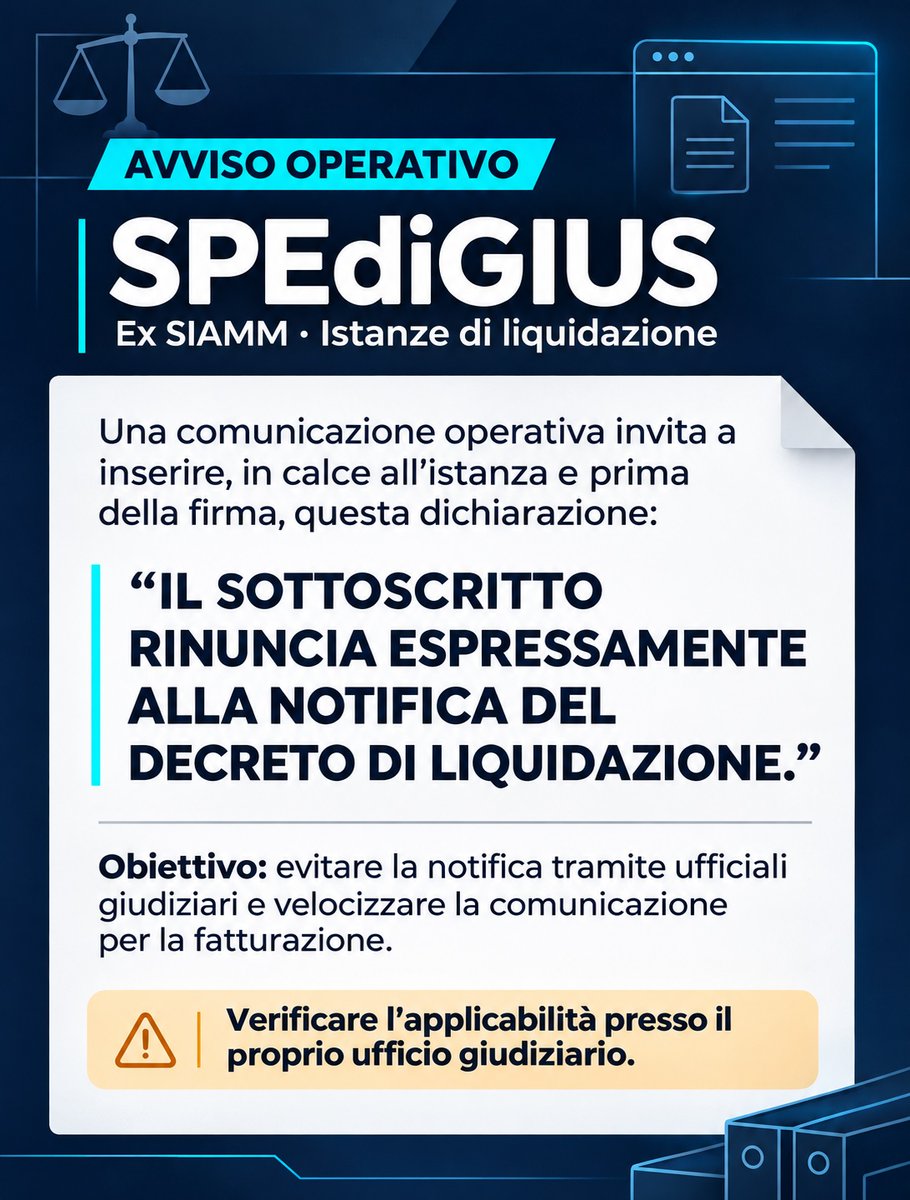
Segnalo ai colleghi consulenti tecnici, #CTP, #CTU e #periti che utilizzano il portale #SPEdiGIUS del Ministero della #Giustizia, che dal 1° luglio 2026 ha sostituito il precedente #SIAMM, un'indicazione operativa che potrebbe contribuire a velocizzare il pagamento degli onorari.
Una comunicazione ricevuta oggi segnala infatti la necessità di aggiungere in calce alla richiesta di liquidazione, prima della sottoscrizione, la seguente dichiarazione:
«IL SOTTOSCRITTO RINUNCIA ESPRESSAMENTE ALLA NOTIFICA DEL DECRETO DI LIQUIDAZIONE.»
Secondo quanto comunicato, questa dichiarazione consentirebbe all'ufficio giudiziario di evitare la procedura di notifica del decreto tramite ufficiali giudiziari, limitandosi a inviare una comunicazione via email per l'emissione della fattura: l'obiettivo è semplificare l'iter amministrativo e ridurre i possibili ritardi nell'accredito dei compensi professionali.
Cercando in rete, ho trovato una circolare ministeriale del 25 luglio 2026, in base alla quale la notificazione del decreto ai soggetti legittimati a proporre opposizione fa decorrere il termine breve di 30 giorni e in assenza di notificazione può applicarsi il termine lungo di sei mesi.
Qualcuno di voi ha ricevuto la stessa indicazione da altri Tribunali o Procure? Non ho trovato conferma che questa procedura sia già adottata indistintamente da tutti gli uffici giudiziari ma sarebbe interessante capire se si tratta di una prassi destinata a diffondersi a livello nazionale. 🤔
Ma quindi, viste le novità degli ultimi giorni, cosa deve fare chi ha attività commerciali/mediche/imprenditoriali con #frigoriferi o #refrigeratori connessi a Internet per difendersi dagli #attacchi? 🤔
Lo @csirt_it dell'#ACN - Agenzia per la Cybersicurezza Nazionale - ha aggiornato e riportato in primo piano il proprio bollettino "Misure urgenti di verifica e mitigazione per operatori della distribuzione alimentare e della filiera del freddo" proprio per rispondere a questa domanda.
Il documento, pubblicato inizialmente il 13 ottobre e aggiornato ieri, 3 novembre 2026, contiene indicazioni tecniche e operative particolarmente utili, suddivise in tre ambiti:
🔹 Misure immediate: identificazione dei sistemi esposti su Internet, segregazione delle reti IT/OT, protezione degli accessi remoti tramite VPN e MFA, verifica degli account privilegiati, controllo dei parametri degli impianti, analisi dei log e aggiornamento dei dispositivi vulnerabili o fuori supporto.
🔹 Misure di rafforzamento della postura di sicurezza: monitoraggio degli ambienti OT (Operational Technology), controllo degli accessi dei fornitori, protezione delle piattaforme di gestione centralizzata, backup delle configurazioni, continuità operativa e predisposizione di procedure di risposta agli incidenti.
🔹 Gestione delle anomalie e segnalazione: individuazione di accessi sospetti e modifiche non autorizzate, attivazione delle procedure di incident response, preservazione delle evidenze digitali e segnalazione tempestiva al #CSIRT Italia.
Un aspetto particolarmente importante, dal punto di vista dell'informatica forense, riguarda proprio la conservazione delle evidenze digitali: riavvii, ripristini e riconfigurazioni effettuati senza le necessarie precauzioni possono compromettere la possibilità di ricostruire un attacco e individuarne le cause, perciò valutate sin da ora quali tracce sono disponibili sui vostri sistemi e attivate le funzioni di logging ove non ancora attive.
Consiglio la lettura del bollettino a chi si occupa di sicurezza informatica, gestione di infrastrutture #IoT, logistica e distribuzione alimentare ma anche #digitalforensics, perché si dovrà poter intervenire sugli attacchi purtroppo andati a segno.
📄 Bollettino ufficiale #ACN: https://t.co/8k5TbwZgiS
Nuovi avvisi #Apple agli utenti #iPhone circa sofisticati attacchi condotti tramite #spyware mercenario.
@Apple ha avviato una nuova ondata di notifiche di sicurezza indirizzate a specifici utenti iPhone, avvertendoli di essere stati presi di mira da sofisticati attacchi informatici condotti attraverso spyware mercenario ("mercenary spyware").
Secondo quanto si legge online, questa nuova serie di notifiche riguarderebbe utenti di 99 Paesi, mentre complessivamente Apple pare abbia già avvisato utenti in oltre 150 Paesi, senza però rivelare l'identità degli aggressori né collegare gli attacchi a specifiche aree geografiche.
Secondo le indicazioni ufficiali dell'azienda, le operazioni condotte mediante spyware mercenario sono caratterizzate dall'impiego di risorse economiche e tecnologiche eccezionali, finalizzate a colpire un numero molto limitato di persone, generalmente selezionate per il loro ruolo professionale, istituzionale o pubblico.
È importante precisare che ricevere una notifica di questo tipo non significa necessariamente che il dispositivo sia stato compromesso, ma indica che Apple ha rilevato elementi riconducibili a un tentativo di attacco mirato.
Al link https://t.co/XTItC3qLyu le indicazioni di Apple su cosa fare se si riceve una notifica e su come proteggere, in generale, il proprio dispositivo.
Ho avuto modo di conoscere e parlare con Silvio Binca, un ragazzo che convive con una grave malattia neuromuscolare e che, nonostante le difficoltà, continua a portare avanti tanti progetti legati all’inclusione e alla disabilità, tra i quali #ThehandYcapped che trovo particolarmente interessante.
Si tratta di un progetto di un videogioco arcade 3D in stile Mario Kart con protagonisti in sedia a rotelle, nato per cambiare la narrazione sulla disabilità e sostenere la ricerca sulla desminopatia.
Il volontariato è una grande cosa ma rimangono poi i problemi quotidiani, perciò per affrontare le spese legate all’assistenza, alle cure, agli spostamenti e alla propria autonomia Silvio ha aperto una raccolta fondi personale su GoFundMe.
Chi può contribuire troverà qui tutte le informazioni, anche una semplice condivisione può essere di grande aiuto: https://t.co/WieFId3ts0
Grazie a chi deciderà di sostenerlo o di far conoscere la sua storia!
Vulnerabilità nel noto tool #FTKImager scoperta dal team @forensersrl, la nuova versione con le #patch è già stata resa disponibile online dalla società Exterro.
Matteo Vinci, parte del team Forenser di cui ho il privilegio di essere CEO, ha individuato nell'installer di #FTK Imager una vulnerabilità di tipo DLL search order hijacking (CWE-427, CVSS 7.3), potenzialmente sfruttabile per eseguire codice con privilegi di Amministratore, senza neppure compromettere la firma digitale del software originale.
La vulnerabilità è stata segnalata prontamente a #Exterro, seguendo una procedura di responsible disclosure e il il produttore ha riconosciuto il problema, lo ha corretto nella versione 8.3.1.6 e ha ringraziato Matteo e Forenser Srl citando entrambi nelle proprie release notes.
È una soddisfazione importante, perché dimostra come il nostro lavoro d'informatici forensi non si limiti soltanto all'utilizzo degli strumenti di #digitalforensics, ma comprenda anche lo studio approfondito del loro funzionamento, i test funzionali e di sicurezza, la ricerca di vulnerabilità e il contributo concreto al miglioramento degli strumenti di cui ci avvaliamo quotidianamente.
Un ringraziamento a Matteo per la sua competenza, curiosità tecnica e passione per la ricerca oltre che anche a Exterro per aver gestito la segnalazione e rilasciato la correzione in tempi record.
Nell'articolo sul sito #Forenser al link https://t.co/vApRMNSbmw trovate gli aspetti tecnici della scoperta, le modalità di sfruttamento della vulnerabilità e le precauzioni da adottare per questo tipo di problematiche.
Al sito https://t.co/5zVfu8vyWy trovate invece la nuova versione Download di
FTK Imager 8.3.1.6 (nell'archivio "https://t.co/Edf2Bp21IF" avente hash MD5 9b709146cf59825981e622b8ea11b762 e SHA256 32a465df6cda35d4d44e1985ed6b9bbd2f956116b3f365909d1a86931b3aa729) e le relative release notes.
In realtà - a prescindere dalla veridicità del post e dal fatto che è chiaramente eccessivo, come ho indicato - il metodo usato (backup -> AI) è purtroppo realistico, a breve le analisi si ridurranno a FFS -> AI, senza passare per strumenti di analisi o eDiscovery umana. 🙂
Per dire, di recente un collega non riusciva a trovare in una copia forense degli artefatti che sapeva esistere ma nessuno strumento tra quelli blasonati era in grado di riconoscere: indovina come ha risolto? 😅
DIY #mobileforensics con @claudeai su #iOS e #Android... 😅
I thread completi qui di seguito, sicuramente interessanti, forse un po' eccessivi su alcuni aspetti ma temo che purtroppo anticipino il futuro che sarà quello di dare in pasto all'IA (locale, si spera) un'intera copia forense o backup iTunes/ADB e aspettare che tiri fuori tutto o meglio ancora risponda direttamente al quesito posto dal PM/Giudie/PG/Legale/Cliente... 🙄
#iPhone/iOS 👉🏼 https://t.co/4xiwVTVUG7
#ADB/Android 👉🏼 https://t.co/ghOkn3rHzy
BREAKING: Claude Code found 14,219 photos of my face on my Android that I never took. Phone was secretly taking them almost every time I picked it up. Even when I was just lying in bed. Even at home.
Not screenshots. Real frames from the front camera. On the train. In the car. At home. When I just grabbed it to check the time.
They were just sitting in a system cache. Timestamps and GPS on them. Nothing in Gallery. Nothing in Recently Deleted.
Plugged the phone into my laptop, made a full backup, told Claude Code to look for any front-camera files that weren’t in my photos. It pulled /data/system/users/0/faceunlock/cache and another folder inside Google Play Services. Over 14 thousand files. Normal ones and infrared from Face Unlock. Every single one had time and location.
Started scrolling. Almost everything from the last 15 months. Then I saw a file created 2 seconds ago. I was still looking at the folder. Phone kept taking photos while I was reading this.
Google and the phone makers say Face Unlock turns everything into a mathematical model and deletes the image right away. On this phone the raw frames were just sitting there. Some of the processes writing to that folder were from system diagnostics. Couple of old apps that still had camera permission could also get in.
Turned off diagnostics, revoked camera access from everything that doesn’t need it, cleared the cache. But how many of these frames already went somewhere else, I don’t know.
If you want to check yours, plug it in, make a full backup or use ADB, and ask Claude to look for front-camera files outside your Gallery. Path above is where mine were.
@Origa9@claudeai Eh sì, senza root con ADB fai un backup delle parti applicative, finalizzato a migrare i dati su altro dispositivo e non all'analisi forense: niente cache, thumbs, sistema, tmp, etc... quindi si recupera poco, chiaro che a volte qualcosa si trova, quando si è fortunati.
@mangiabresaola@claudeai Esatto, poi chiaramente ci sono thumbnail, cache, copie varie finite in folder sperduti magari durante inoltri, apertura foto, creazione gallerie, etc... e lì qualcosa si recupera anche se il FS ha cifratura file based ma è noto anche quello da tempo! :-)
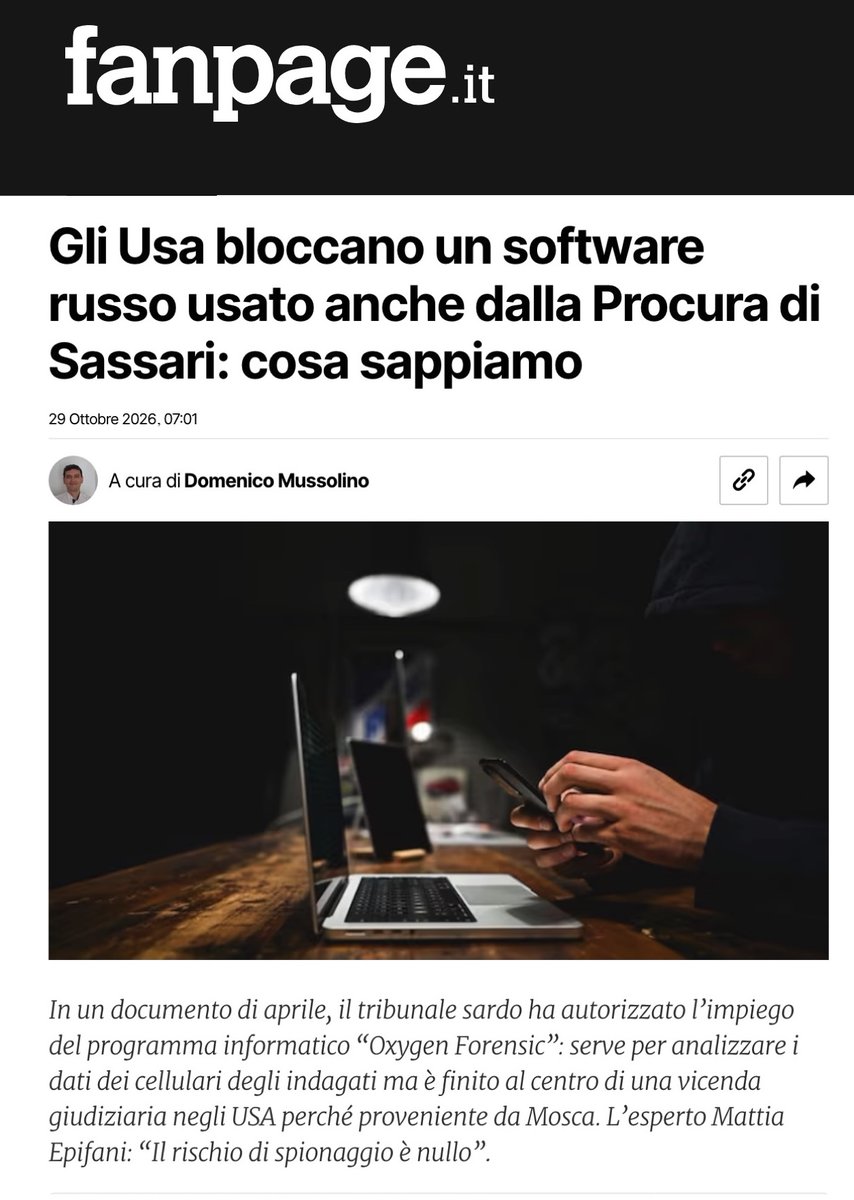
La vicenda #OxygenForensics, #USA e Procura di #Sassari raccontata bene da Domenico Mussolino per https://t.co/h13ioE6ObB, con il contributo di @mattiaep, Presidente #ONIF, che ha sviscerato in modo chiaro e puntuale le questioni sollevate da chi ha paventato rischi di esfiltrazione dati verso la Russia.
https://t.co/efE7P92jcu
Per chi ci sarà ci vedremo oggi online all'evento "#Deepfake, frodi AI-driven e social engineering di nuova generazione. Come difenderci?", organizzato dal CSI Piemonte in collaborazione con Regione Piemonte.
Il programma dell'evento di oggi al #CSI, parte della serie "Webinar Sicuri di essere sicuri? 2026", è il seguente:
Introduce e modera:
☑ Enzo VEILUVA responsabile #Cybersecurity e Business Continuity CSI Piemonte
Intervengono:
☑ Alessandra ESPOSITO, Direttrice del Centro Operativo per la Sicurezza Cibernetica (#COSC) della Polizia Postale;
☑ Pierguido IEZZI, Direttore Cyber, Zenita Group;
☑ Paolo DAL CHECCO, #consulenteinformaticoforense ed esperto di #digitalforensics;
☑ Roberto Piazzolla, CLUSIT.
Per informazioni o iscrizioni trovate tutto sul sito del CSI Piemonte al seguente link: https://t.co/sx4137dVcG