Ich habe mir gemeinsam mit @hoodinformatik das AfD-Leak angesehen und mit den Hacker*innen sowie Menschen aus dem Umfeld der AfD-IT-Dienstleister gesprochen.
So konnten wir erstmals rekonstruieren, wie der Angriff mutmaßlich abgelaufen ist.
https://t.co/A1uC9s5wZx
Ich habe mir gemeinsam mit @hoodinformatik das AfD-Leak angesehen und mit den Hacker*innen sowie Menschen aus dem Umfeld der AfD-IT-Dienstleister gesprochen.
So konnten wir erstmals rekonstruieren, wie der Angriff mutmaßlich abgelaufen ist.
https://t.co/A1uC9s5wZx
Die AfD Daten und meine bisherigen Erkenntnisse:
1.)
Mailserver signieren ausgehende Mails mit DKIM. Den öffentlichen Schlüssel findet man im DNS. Wenn die Signatur heute noch aufgeht, ist die Mail byteweise unverändert.
Stichproben a 50 Mails:
https://t.co/nylM6jEftH: 50/50
https://t.co/QE2JO9sNvg: 50/50
https://t.co/oQp2KlvOVX: 50/50
https://t.co/WhFgUbZboz: 46/50
https://t.co/05SYl9kGwT: 44/50
Der stärkste Beleg sind Schlüssel, die beim Mail Provider liegen und nicht auf den gehackten Servern.
https://t.co/05SYl9kGwT signiert über Strato. Der Schlüssel liegt also bei Strato, nicht auf den gehackten Servern.
https://t.co/GNbewArQX9: 50 von 50 Mails aus 2014 und 2015. 12 Jahre alte Signaturen, die heute noch aufgehen.
6.)
Ein Nebenfund: Das Meldeportal „Vorfälle gegen die AfD“ auf https://t.co/FXo9sfissB hat 2.137 Einsendungen von 2017 bis 2020, alle im Status „pending“, keine wurde je veröffentlicht. 2020 wurde das System abgelöst hahahahaha
5.)
5.365 WordPress-Konten liegen im Leak. 672 tragen noch den alten phpass-Hash.
Das ist keine Schlamperei: phpass war bis WordPress 6.8 (April 2025) Standard, und WordPress hasht beim nächsten Login automatisch um. Ein phpass-Hash auf einer aktuellen Seite heißt also: Dieses Konto hat sich seit dem Update nicht eingeloggt.
649 solcher ruhenden Konten liegen auf aktuellen Seiten. Davon sind 271 Administratoren, 89 Redakteure und 17 Autoren.
377 schlafende Konten auf genau dem Rechte-Level, ab dem die Slider-Revolution-Lücke greift.... 👀 wie gesagt trotzdem kein eindeutiger beleg aber ein weit offene Tür, für eine Partei die sonst gerne ihre Türen verschließt.
Interessanterweise nennt die AfD den gehackten Hosting Dienstleister nicht 👀
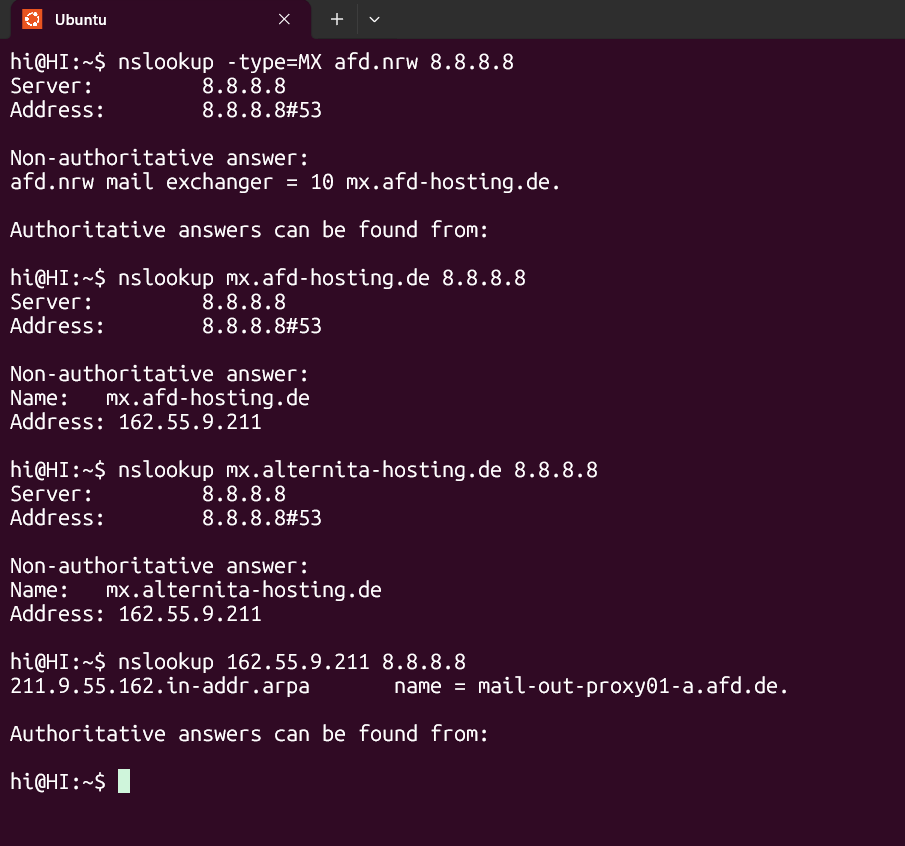
Aaaaber die Mail aller geleakten Postfächer läuft über https://t.co/91ZnQPXeoy und die zeigt auf dieselbe IP wie https://t.co/Hjagfy8CpJ
-> alternita ist laut correctiv parteieigen. Man muss also nicht so tun, als wäre da wer anders inkompetent 😅
Kleiner Proof für eine der Domains, funktioniert mit den anderen genauso:
https://t.co/SuFI6IDE71
https://t.co/eDjyNgautn
--> die Stats sind auch nicht ganz sauber. Glaub die Pipeline ist bissl broken aber die Daten sehen bisher legit aus.
Interessanterweise liefert https://t.co/qe8to1P88f die eigene Pipeline gleich mit aus. In https://t.co/SuFI6IDE71 steht die ganze Kette: Dump-Server (hehe, opossum,opo2), S4-Slices über Telegram, Korpus auf taylor unter /srv/out/afd.de, dann die LLM-Passes, dann die Boards.
‼️BREAKING: A leak site published 421.179 internal emails from Germany's far-right AfD, including the mailbox of ex-leader Alexander Gauland.
ICD found it shows AI-written summaries, not the emails. The newest is from 12 September.
Its own index file names a server "afd_exfil".
@j0wimo@basedjensen either they
->didn't know their own agents were doing this for 84 days, which means their monitoring is a joke
-> knew and sat on it, which is worse
-> knew and genuinely didn't think breaching a government portal was worth reporting urgently, because it means its just normal now
@j0wimo@basedjensen thats exactly the key here
sqli and xss while scraping for information ?!
the lack of transparency is also annoying af + 84 days to report ?!