A tecnologia dos agentes de IA está pronta e quase ninguém os usa. O que falta não é técnico: nunca ninguém nos ensinou a delegar.
Quem nunca geriu uma equipa nunca teve de escrever um briefing. E é isso que um agente é: alguém competente que não te conhece, não sabe o teu contexto, e faz literalmente o que lhe pedires.
"Encontra-me um hotel em Roma" devolve lixo. Não porque o modelo seja fraco, mas porque nenhum humano conseguia responder bem a isso.
Isto já devolve outra coisa:
"Encontra-me um hotel em Roma para 4 noites em fevereiro, dois adultos e uma criança de 7 anos. Orçamento entre 150 e 200 euros por noite. Queremos ir a pé aos principais pontos, portanto algo central, Trastevere ou perto do Panteão. Precisamos de um quarto triplo ou familiar, não dois quartos separados. Pequeno-almoço incluído é um plus. Dá-me as 3 melhores opções com preços e uma linha a justificar cada uma."
A diferença não é prompt engineering. É delegação.
@nuno_ferreira Tenho testado o Grok Bot e tem-me surpreendido bastante. Tinha uns use cases complicados no Hermes e o Grok Bot tem conseguido funcionar bem sobre eles.
Com o Claude Duet, as três grandes já têm um agente sempre ligado e com computador próprio na cloud: o Grok Bot da xAI saiu em agosto, os dots da OpenAI no fim de setembro e agora o Duet da Anthropic. Fazem quase o mesmo: ligam-se às tuas apps, continuam a trabalhar quando sais e pedem aprovação antes das ações importantes. O Duet, por enquanto, só está disponível nos US, nos planos Pro e Max e com lista de espera.
Onde se separam é na forma como limitam o agente. No Grok Bot, as regras escrevem-se em linguagem natural e um agente revisor verifica cada ação proposta, e o próprio guia da xAI diz que estás a confiar que o modelo segue o que escreveste. Nos dots, a pesquisa proativa usa ferramentas só de leitura. O Duet junta um classificador que aprova as ações a limites fora do modelo: nunca vê passwords nem tokens, paga com cartões virtuais e tem ações proibidas mesmo com a tua aprovação, como mover dinheiro entre contas.
Para quem vai dar a um destes agentes acesso ao email e às contas da empresa, é aí que eu olhava primeiro: o que o agente consegue fazer quando o modelo se engana, e quanto disso depende de ele seguir instruções.
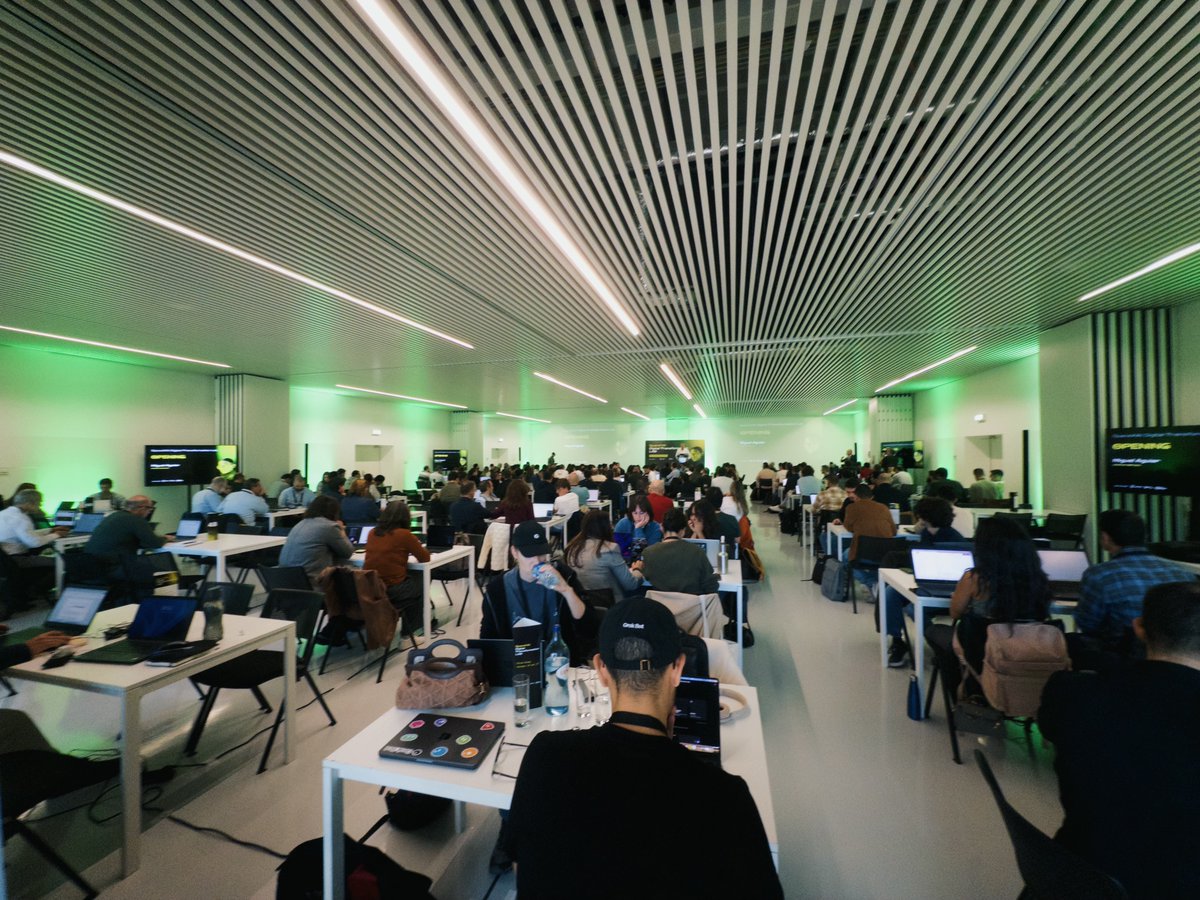
in Braga today and tomorrow for the @spacexai Digital Transformation Lab. happy to support anyone here, so if you’re around and need a hand or want to talk through your project, just reach out 🙌
We believe voice is the most natural way to interact with intelligence, so we created Dessa, the most authentic full-duplex speech model ever built. Talking with it feels like talking with a person…full of emotion, nuance, pauses, and a natural cadence.
https://t.co/r0qFLdvd6c
The China state-aligned threat actor Storm-0940 used the agentic AI penetration testing framework ARTEX to automate attacks targeting hundreds of organizations globally across a broad range of industries. Microsoft Threat Intelligence assesses that Storm-0940 was responsible for the recently disclosed ConnectWise supply chain compromise of a multitenant application. https://t.co/VXovj0jI90
Our investigation found that Storm-0940's use of ARTEX accelerated the speed of compromised application abuse to authenticate to target environments through applications that had already been granted access, allowing the threat actor to operate without requiring an interactive user sign-in. AI-accelerated follow-on activity included reconnaissance, application credential changes, and attempts to modify privileges that could enable expanded or persistent access.
Read our blog for a detailed analysis and indicators of compromise (IOCs), along with Microsoft Defender detections, protection recommendations, and guidance on investigating service principal sign-ins and unexpected application credential or privilege changes.
No mesmo dia, 21 de outubro, o PHP corrigiu duas falhas críticas que deixavam correr código num servidor com um único pedido, o Node.js corrigiu dez vulnerabilidades, quatro delas graves, e a Railway avisou que alguém pode ter acedido às variáveis de ambiente de clientes, onde costumam estar chaves de API e credenciais de bases de dados. As falhas do PHP estavam no código há mais de dez anos e no próprio dia já havia tentativas de exploração.
Fora da nossa bolha, pouca gente percebeu o que isto implicou. No Reino Unido, 32 serviços do governo foram tirados do ar por precaução, e na Alemanha, em França e nos Países Baixos também saíram do ar sites públicos. No dia seguinte, o ministro da Defesa britânico pediu às famílias para terem água e comida para três dias em casa, a pensar em ciberataques a cadeias de abastecimento e a sistemas de pagamento, e disse que incidentes como este vão acontecer cada vez mais.
As falhas foram encontradas com ajuda de IA, e quem ataca também já a usa: a Microsoft descreveu um grupo ligado à China a automatizar ataques a centenas de organizações com agentes. O vibe coding (pedir o código à IA sem o ler) é ótimo para experimentar, e antes de pôr um site ou uma app em produção alguém tem de saber que versão de PHP ou Node está a correr, atualizar no próprio dia quando sai um patch crítico e saber onde estão os segredos para os rodar de uma vez. Deixar isso para a semana seguinte é deixar a porta aberta esse tempo todo.
Ship with Vercel Drop without an account.
Drag a file, folder, or ZIP and get a live URL. Sign in to claim your project within one hour to keep it live.
https://t.co/35ABERz59V
@nuno_ferreira Elon don't care about that 😂 It's easier to not launch this kind of product in the EU (because of the regulation) than to adapt them to comply with all the legislation 💀
We’re opening a research preview of Claude Duet, a new app where Claude works as a proactive agent.
It comes to you with what needs your attention, completes tasks you ask of it, keeps working when you step away, and checks with you before it acts on your behalf.