HTTP 200 OK. La inscripción para la Security Jam está abierta.
Cuando lleguemos a 100 empieza a devolver 429.
Miércoles 25/11, 18:30 h, en Gomez House.
https://t.co/ljIzfBFUAt
[Timer]
OnCalendar=2026-11-25
Persistent=true
Miércoles 25 de noviembre volvemos a correr. Las charlas las pone la comunidad: el call for papers abre en breve.
[Timer]
OnCalendar=2026-11-25
Persistent=true
Miércoles 25 de noviembre volvemos a correr. Las charlas las pone la comunidad: el call for papers abre en breve.
¿Quién se suma a la Eko con una entrada de nuestra parte? 👀 Sorteamos una para #EKO2026, completá el form antes del lunes 5/10 👇
https://t.co/CknQHbDdhj
¿Qué están construyendo hoy las StartUps de ciberseguridad? 🚀
La Startup Zone llega a la EKO para poner en el centro a quienes están creando nuevos proyectos, productos y herramientas para la industria. 🛠️💪
🎙️ El día 2, desde las 10 hs, la jornada arranca con un panel junto a referentes de la industria — Fede Nan, Fede Hombre, @famato y @cokilitvin — para hablar de todo lo que implica llevar una idea a un proyecto: cómo validar una idea, conseguir clientes, armar equipos, escalar una startup y enfrentar los desafíos de emprender en cyber.
Y eso no es todo: a las 11 HS llega el pitching de StartUps. Cada proyecto va a presentar sus ideas y compartirlas con CISOs y emprendedores de la industria, que podrán hacer preguntas, aportar ideas y darles feedback. 🧑💻
📅 Jueves 8 de octubre
🕙 Desde las 10 hs
📍 EKO Buenos Aires 2026
¡Vení a conocer los proyectos que están construyendo el futuro de la ciberseguridad! 🤓
Murió Andrés Blanco, hacker e investigador argentino de 44 años, muy querido por la comunidad.
Sus investigaciones, las clases de jiu-jitsu brasileño y charlas en DEF CON. Colegas, amigos y alumnos lo despiden con una misma palabra: "generosidad".
En @clarincom 🗞️
En DEF CON, el Deputy CISO de Anthropic les dejó un mensaje a todos los que trabajan en la industria de la ciberseguridad 🤖
Reportaje de uno de los mejores paneles que tuvo la edición 34 de la conferencia de hackers, en Clarín ✍️
In an era where presentations generate themselves, where they all look the same, the only thing left is what's human: the natural, the artistic, the original.
Cliff Stoll at @defcon .
No slides, no script, no template. This can't be generated.
https://t.co/64zACWCDFM
EKOPARTY TRAININGS 2026 🚀
“Ghost in the Domain: Red Team Operations” dictado por Alberto Herrera, Nicolás Viegas & Tomás Rossi 🔥
🎯 Este training está diseñado para profesionales con experiencia en pentesting que quieren dar el salto al red teaming operacional. En dos días intensivos, los participantes van a desplegar y operar un C2 real (Mythic), comprometer un entorno Windows corporativo y moverse por él como lo haría un adversario sofisticado — tomando decisiones tácticas en cada etapa, no siguiendo un script. Cada módulo incorpora conciencia operacional, OPSEC básico y perspectiva de detección. Al terminar, los participantes van a poder ejecutar una cadena de ataque completa sobre un entorno con Active Directory y documentarla en un reporte de adversary emulation profesional.
📅 1 y 2 de octubre 2026
🎟️ Tené en cuenta que con tu inscripción a cualquier Ekoparty Training, recibís una entrada Legacy para la EKO Buenos Aires 2026.
🤓 Los cupos son limitados. ¡Conocé los programas en detalle y reservá tu lugar! >> https://t.co/qmffxGSBKl
💳 Elegí la forma de pago que mejor se adapte a vos:
- Tarjetas de crédito bancarias 3 y 6 cuotas sin interés (Visa / Mastercard).
- Transferencia bancaria
- Criptomonedas
📩 Escribinos a [email protected] o por WhatsApp al +54 11 3447-9336 para acceder al pago en cuotas y despejar todas tus dudas.
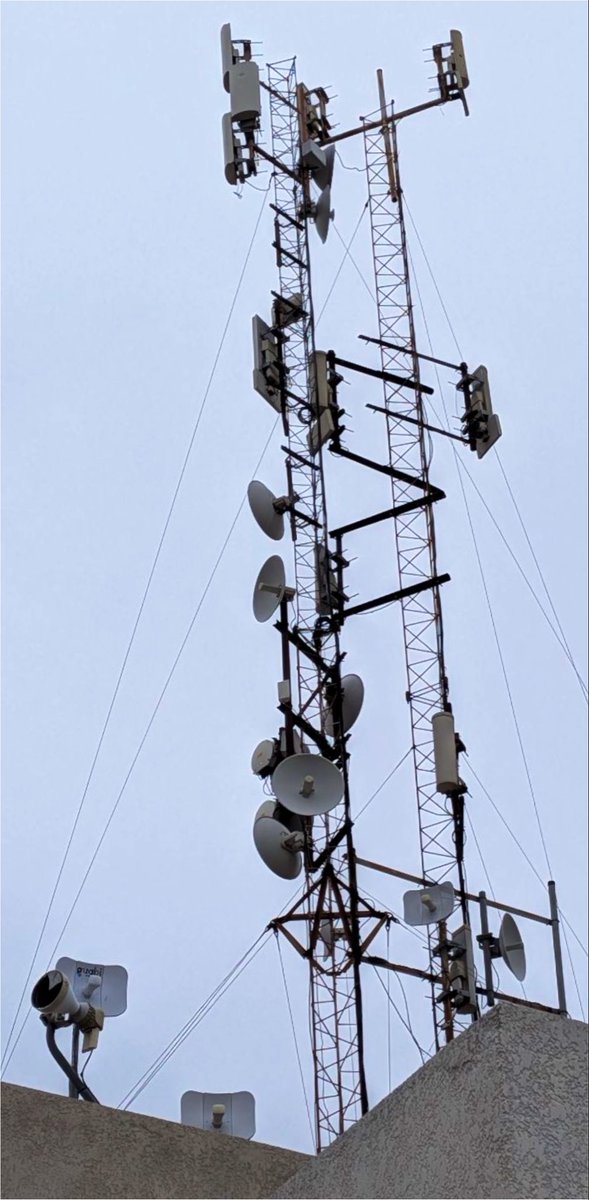
What if I told you that most (if not all) of these devices could be pwned Over-The-Air?
Next week @GastonAznarez and I will be sharing our adventure into AirMax hacking. If you share our obsession with antennas and RF swing by our @BlackHatEvents & @defcon lectures 🏴☠️
Anthropic reveals its cybersecurity domination strategy. Claude and Gemini scored equally on cybersecurity tasks, but Claude Code scaffold showed its superiority. https://t.co/VXwVL6ZsxX
Wiz just launched the AI Cyber Model Arena. 257 real-world challenges across five offensive categories: zero-day discovery, CVE detection, API security, web security, and cloud security.
Highlights:
🔹 Scaffolding matters. Gemini 3 Pro on Claude Code scores 84% on API security and drops to 38% on OpenCode.
🔹 Performance is domain-specific. Opus 4.6 scores 84% on API security but 27% on 0-days. Gemini 3 Pro leads in cloud security (40%) but struggles with finding vulnerabilities in code (29%).
🔹 Models improve in finding 0-days. Opus 4.6: 27.3%, Opus 4.5: 18.2%, Sonnet 4.5: 0%.
🔹 Smaller models punch above their weight. Haiku 4.5 on Claude Code beats (72%) GPT-5.2 with every scaffold on API.
My take:
1️⃣ Biggest surprise. Gemini scored low on software vulnerabilities, despite their heavy investments in AI secure coding with Code Mender.
2️⃣ Expected. Frontier models heavily depend on scaffolding for cybersecurity tasks.
3️⃣ Anthropic’s enterprise strategy is clear. Make Claude Code the most powerful and model-agnostic scaffold for major enterprise tasks. It lifts up every model that runs on it. Gemini CLI favors the Gemini model family.
Author: Ilya Kabanov
Exploit Demo & Analysis Article by 78ResearchLab(@78_lab)
CVE-2026-20817 : Windows Error Reporting(WER) Service Elevation of Privilege Vulnerability
https://t.co/x3x8XInNQU
#CVE_2026_20817#LPE#Windows