Études : la fausse démocratisation par la baisse du niveau et l’ouverture des places ⬇️
Les organisations lycéennes et étudiantes demandent que soit garantie la non-sélection à l’université, via notamment la création de 250 000 places. Un mot d’ordre repris par Jean-Luc Mélenchon lors de son meeting au Zénith d’Auvergne, le 11 octobre dernier : « Nous ne sommes pas pour la sélection à l’université, a-t-il déclaré.Nous sommes pour l’éducation. Nous sommes pour l’enseignement. Et pour l’acquisition des savoirs. » Dit ainsi, on ne peut qu’approuver. Le problème, c’est que depuis quarante ans, ce slogan a produit l’exact inverse de ce qu’il prétend atteindre : il n’a pas supprimé la sélection ; il l’a rendue plus injuste.
Alors, d’abord : dans l’enseignement supérieur, la sélection existe, notamment en classes prépa, dans les grandes écoles, les IUT, les BTS... L’université reste la seule filière officiellement non sélective, tenue d’accepter tous ceux qu’elle a la place d’accueillir. Mais voilà : la sélection qu’on n’y fait pas à l’entrée se fait par l’échec. Parmi les bacheliers entrés en licence en 2019, à peine plus d’un tiers avait obtenu son diplôme trois années plus tard. Il y a donc un tri, et il favorise les mieux nés : on compte 42 % de réussite en trois ans pour les étudiants très favorisés, 27 % pour les défavorisés.
Je ne crois pas du tout que l’ouverture de places supplémentaires à l’université réglerait le problème. Car l’échec en licence ne vient pas d’un manque de chaises ou de bancs dans les amphis. Il vient de ce que beaucoup d’étudiants y arrivent alors qu’ils n’y sont pas préparés. Ouvrir des places sans rien changer en amont, c’est agrandir la salle d’attente de l’échec.
Voilà des décennies que l’on fait la guerre à la sélection, et des décennies que l’égalité scolaire s’effondre. La France est désormais l’un des pires pays de l’OCDE en ce qui concerne le poids de l’origine sociale sur la réussite scolaire. L’un des pires pays de l’OCDE.
Faute d’avoir maintenu son niveau d’exigence tout au long de la scolarité, l’école a trompé ceux qui comptaient le plus sur elle. L’enfant sans réseau, dont les parents ne connaissent ni les bonnes filières ni les bons établissements, et n’ont pas les moyens des cours particuliers : lui a besoin d’une institution qui le repère, le stimule, et le hisse jusqu’aux plus hauts diplômes – s’il le souhaite, car il y a une vie hors des diplômes. Mais en abandonnant sa propre sélection, fondée sur le mérite, l’école a laissé faire une autre sélection, celle de l’avantage social. En fait, la sélection n’a pas disparu. Elle a été privatisée.
Les jeunes ont raison de dénoncer la trahison de la promesse républicaine. L’effondrement de la méritocratie scolaire est sans doute la faute la plus grave commise ces dernières décennies par nos gouvernements de gauche comme de droite. Mais pour y remédier, il faut avoir le goût de la vérité, le courage d’un diagnostic sincère, et une vision politique plus ambitieuse que la fausse démocratisation par la baisse du niveau et l’ouverture des places.
Le Web a découvert cette semaine qu’une partie de ses correctifs PHP passait par le travail bénévole d’Ondřej Surý, qui prépare des paquets pour Debian et Ubuntu.
Dans un nouvel entretien à la BBC, il raconte avoir reçu plus de 10 000 dollars de dons en quelques jours, soit environ une année habituelle de contributions.
https://t.co/KlqNiUxXXa
Dingue, ce manque de vision. À l’heure où la résilience est une nécessité géopolitique, on coupe les connexions 2,5G et on démantèle le cuivre !
https://t.co/eHfiGdN9f2
Obliger tout le monde à faire vérifier son identité pour pouvoir s'exprimer sur les réseaux sociaux, à un an d'une possible victoire de l'extrême droite à la présidentielle MAIS QUELLE EXCELLENTE IDÉE JE NE VOIS PAS COMMENT ÇA POURRAIT MAL TOURNER
Observer cette nuit l'Assemblée nationale, voir tant de parlementaires camper des postures et se refaire la cerise sur le dos des agriculteurs ...
Ça déclame des outrances et des mensonges ahurisants, à propos d'articles mineurs, à l'impact minime.
On ne peut qu'être choqué - profondément, par le cynisme et l'inconséquence des acteurs de cette tragi-comédie.
L'année va être longue. Et horrible.
#LoiUrgenceAgricole
We seal envelopes not because the letter contains a conspiracy, but because the contents belong exclusively to the sender and the receiver.
The "nothing to hide" argument is pure corporate/state propaganda. Privacy isn't about hiding a crime; it's about deciding who gets access to your life. It’s a boundary of power, not a shield for guilt.
Big fan of the HTTP QUERY method proposed in RFC 10008.
POST to a /search endpoint is just as bad as GET with a JSON body. QUERY is idempotent and repeatable.
Its wild to think that is took so long for this to be codified.
The EU is 6% of global emissions. Committing economic harakiri in response to climate concerns is pure vanity. Europe can't save the planet because the continent doesn't have any meaningful influence on the outcome.
J’ai quitté le monde de la cybersécurité
-> ce post, je l’ai écrit le 30 mai 2025.
Et depuis, je constate dans les messages privés que je reçois que beaucoup n’ont pas compris ce que je voulais dire.
Certains s’étonnent de me voir encore parler de vulnérabilités, de Linux, de hardening, d’architecture, de surveillance, de mitigation, d’exploitation, de compromission, de modèles de menace ou de sécurité serveur.
Mais je n’ai jamais écrit que j’arrêtais la sécurité. J’ai écrit que je quittais le monde de la cybersécurité et la nuance est importante.
Je n’ai pas quitté la discipline, la pratique, sa réalité technique ni l'instinct qui consiste à observer des signaux faibles et à se demander : "où est-ce que ça casse ?"
Ce que j’ai quitté, c’est l’écosystème qui s’est construit autour qui n'était plus pour moi : le théâtre, le bruit, les badges, les postures, les labels, les PowerPoint, les audits devenus des cérémonies, les certifications et les normes devenues l'objectif au lieu des outils qu'elles étaient censées être, les référentiels transformés en dogmes ou plus génralement les gens qui confondent conformité, sécurité et compétence opérationnelle.
J'ai quitté un monde devenu absurde dans lequel un système serait sécurisé parce qu’il coche les bonnes cases.
Donc non je n'ai pas changé d'avis : un système est sécurisé parce qu’il résiste, parce qu'il limite l'impact d'un incident, parce qu'il détecte vite, parce qu'il compartimente correctement, parce qu'il laisse des traces exploitables, parce qu'il ne fait confiance à personne, parce qu'il permet de comprendre ce qui s'est passé, parce qu'il peut être corrigé et parce que les gens qui l'opèrent savent ce qu'ils font.
La sécurité, ce n’est pas un PDF, une grille Excel pas plus qu'une mention dans un dossier d'appel d'offres ou une certification affichée comme une médaille.
La sécurité, c’est du réel et le réel ne respecte pas les procédures pour faire plaisir aux auditeurs. Il s’en fout.
- Une faille dans un module kernel n’attend pas qu’un comité valide une matrice de risque.
- Un attaquant ne s’arrête pas parce qu’un prestataire est certifié.
- Une fuite de données ne devient pas moins grave parce qu’une organisation peut produire un rapport de conformité.
- Une compromission ne disparaît pas parce qu’elle est correctement documentée après coup.
Les normes, les référentiels, les audits et les processus sont utiles : tant qu'ils sont utilisé comme des outils au service de l'objectif. Mais ils deviennent dangereux lorsqu'ils deviennent l'objectif et remplacent le jugement, l'ingénierie, la compétence, et qu'ils ne sont plus que des alibis qui produisent une sécurité administrative plutôt qu'effective.
C’est exactement ce qui m'a poussé à quitté cet univers. Une partie du secteur s’est mise à confondre la carte et le territoire. A remplacer la recherche d’efficacité par la recherche de conformité, la compréhension profonde par la validation externe, l’expérimentation par le respect des procédures et l’intelligence technique par la peur de sortir du cadre.
Alors oui, je continue à faire de la sécurité. Tous les jours.
Je fais de la veille, je durcis des serveurs, j'analyse des vulnérabilités, j'écris des exploits pour mettre mes systèmes à l'épreuve et je conçois des mitigations avant que les correctifs officiels soient disponibles. Je réfléchis à l'isolation, au zero-trust, et je continue de privilégier à chaque fois que c'est possible la simplicité, la traçabilité, la séparation des privilèges, la réduction de surface d’attaque et la capacité de réaction.
Dans *mon* univers, c'est ça la cybersécurité, mais ce n’est pas forcément "le monde de la cybersécurité". Et c’est précisément ça que beaucoup n'ont pas compris dans le message que j'ai écrit l'année dernière.
On peut pratiquer une discipline sans appartenir à son industrie. On peut défendre une approche de sécurité sans adhérer à sa bureaucratie. On peut rester techniquement actif sans participer au cirque. On peut rester proche de la réalité opérationnelle en dehors du système et sans avoir à respecter ses codes sociaux.
Aujourd’hui, trop souvent, on documente avant de comprendre. On certifie avant de maîtriser. On normalise avant d’éprouver. On achète une solution avant de savoir quel problème elle résout.
Ce n’est pas ma voie.
Je ne dis pas que c'est mauvais ou que tous les acteurs sont des incompétents. Il y a plein de gens brillants, des équipes solides, des chercheurs exceptionnels et des ingénieurs qui font un travail remarquable. C'est simplement que l’écosystème dominant, lui, a changé de nature.
Et c’est ce monde-là que j’ai quitté.
Donc non je n'ai pas arrêté de faire de *la sécurité*. C'est une discipline présente dans tous ce que je fais, une grille de lecture du réel que j'applique à tout. Quand on a passé une assez longue partie de sa vie à chercher où les systèmes cassent, on ne cesse jamais vraiment de le faire. Mais la différence, c'est que je le fais à ma manière.
Bon week-end à tous, et prenez-soin de vos systèmes d'informations ;)
i love how people are saying "if we write a sufficiently detailed specification, the agent can write all our code"
do you know what writing a sufficiently detailed specification that deterministically maps to what a computer's actions is? it's coding
So prompt engineers learned English is imprecise for coding and started using stricter syntax. I wonder how long it will take before they come full circle and land back at programming languages again.
@PR0GRAMMERHUM0R Context: There exists a retarded Operating System that by default hides the three letters after the dot (and i wont mention its name, as i feel infected just by just thinking about it). Then, the retarded corporations that force the use the retarded OS, blame employees (meme).
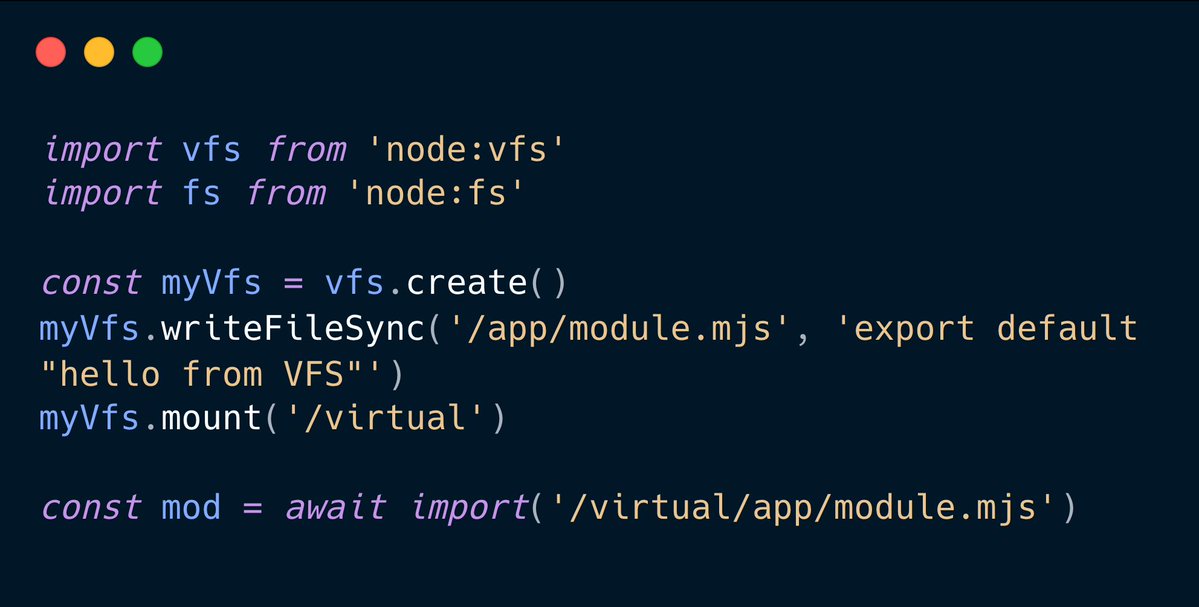
.@nodejs has always been about I/O. Streams, buffers, sockets, files. But there's a gap that has bugged me for years: you can't virtualize the filesystem.
You can't import a module that only exists in memory. You can't bundle assets into a Single Executable without patching half the standard library.
That changes now 👇
You don’t see this every day: attackers hiding C2 infrastructure inside computer science essays on Pastebin using character-level steganography, then wiring it into 26 typosquatted npm packages impersonating some of the ecosystem’s most widely-used libraries.
Socket detected the cluster within minutes of publication, uncovering a disciplined, multi-stage operation linked to the Contagious Interview campaign that delivers a full infostealer and RAT stack built to harvest developer credentials.
https://t.co/aVxvfrjFH5
Software engineers: Context switching kills productivity.
Also software engineers: I'm now managing 19 AI agents and doing 1800 commits a day.
We’ve spent years complaining that managers who expect a quick 5-minute chat ruin our focus for the next hour. But a ping from an agent every few minutes, that’s ok?
We celebrated Paul Graham’s essay “Maker’s Schedule, Manager’s Schedule” in which he argued:
“When you're operating on the maker's schedule, meetings are a disaster. A single meeting can blow a whole afternoon, by breaking it into two pieces each too small to do anything hard in.”
Now we see software engineers claiming huge productivity gains from hordes of AI agents, celebrating thousands of commits per day from their 19 agents.
Either context switching was never really the problem, and we oversold our need for deep focus. Or we're not actually reviewing 1800 commits a day.
If we couldn't context switch before, we're not managing 19 agents. We're blindly trusting them.
That’s not engineering, it’s gambling.
"Our best developers don't write code anymore" is being sold as progress. Read it again slower.
What Spotify actually said: their most experienced engineers, the ones who understand the system deeply enough to know what to build, now spend their time prompting and reviewing AI output instead of building.
That's not a productivity revolution. That's a job title change with extra steps.
Here's what nobody's asking: if your best developers aren't writing code, what are your junior developers doing? Because the pipeline that creates senior engineers is people writing bad code for years until they write good code. Remove that ladder and you don't get efficiency. You get a company that outsourced its institutional knowledge to an autocomplete engine.
Every company announcing "our devs don't code anymore" is running an experiment they can't reverse on a timeline they can't predict.
Spotify didn't eliminate coding. They eliminated the part where humans understand what the code does.