@RadioHacking Lo que me pregunto es porque no va cifrada la señal entre la torre de control y la emisión del avión, entiendo que es por seguridad/emergencias, ya que se pueden escuchar sin problemas las conversaciones con una XHDATA por ejemplo o cualquier radio con banda aerea. Saludos David!
Ya existe parche para las distintas vulnerabilidades encontradas, no obstante, hay que tener en cuenta que el uso de Nginx está muy extendido, se utiliza entre otros como proxy, Webserver, Kubernetes, y un largo etc. La afectación es de un amplio alcance y una amplia exposición.
Vuln en Nginx que permite ataques Ddos y RCE. La vuln estaba expuesta desde hace 18 años.
(Por lo visto) Se ha encontrado mediante una IA analizando el código fuente, ¿Se le atribuirá el CVE a la propia IA? 😆
#PoC y explicación de la vuln en el link
https://t.co/XnFHF2F41G
<Offtopic>
Más de un año sin publicar nada... Volvemos a aterrizar de nuevo por aquí: 🛩️
</Offtopic>
No me hago cargo del mal uso que se le pueda dar a la prueba de concepto del artículo, si lo utilizas hazlo con fines educativos y en tu propio laboratorio.
@RadioHacking Creo que es similar al NanoVNA, no David? Por cierto, puede que ese firmware modificado emita a cierta frecuencia contra algún amplificador de onda,para que alguna antena funcione a modo de radar, rebote la señal y poder calcular coordenadas altitud etc, espero esa review amigo😊
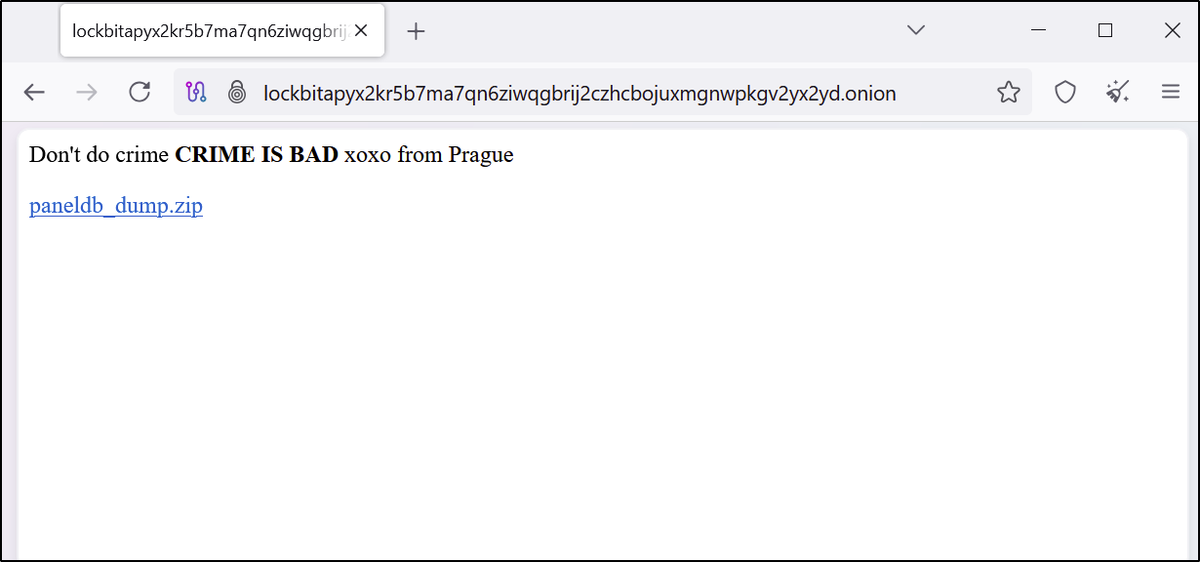
El site de Lockbit ha sido vulnerado mostrando un enlace a sus bases de datos y mostrando el mensaje "No delinquir. EL CRIMEN ES MALO. Besos y abrazos desde Praga".
Como diría Matías Prats si se dedicara a la Ciberseguridad:
"Instalaron caos… y les hicieron rollback"
@RadioHacking Si sigo en esta red social es por gente como tú amigo. Se aprende mucho de ti y se aprecia mucho escucharte hablar y leerte por aquí, no cambies nunca David.
Muchas gracias a #RootedCON2025 por haberme dado la oportunidad de presentar nuestras investigaciones sobre #Telekopye en un evento al que aprecio una barbaridad y he visto crecer desde su primera edición.
Me encantan estos artículos, parece que estén redactados por un mono con pijama por la noche. Cuánto vende humo hay que va de expert@ en Linux, Ciber etc... En fin 😂🤦
https://t.co/9OHhp7JbZ2
@MiriamGurrucha1 SI TENÉIS QUE LLAMAR AL 112 Y ESTÁIS
ATRAPADOS EN VALENCIA O EN UN SITIO QUE NO SABÉIS EXACTO HAY UNA APP QUE SE LLAMA "112" 0 "MY 112" QUE LES MANDA LA UBICACIÓN EXACTA‼️‼️‼️‼️‼️
DIFUSIÓN POR FAVOR🙏🏻‼️
#Dana#dana
🚨Alert🚨CVE-2024-37079 & CVE-2024-37080 (CVSS scores: 9.8): Multiple heap-overflow vulnerabilities in the implementation of the DCE/RPC protocol!
⚠They could allow a bad actor with network access to vCenter Server to achieve remote code execution by sending a specially crafted network packet
📊34K+ Services are found on https://t.co/g3tSyh1Boc
🔗Hunter Link: https://t.co/jm6vQe2ZzV
📰Refer: https://t.co/CwqlZre3cz
👇Query
Hunter:/product.name="VMware vCenter Server"
FOFA: app="vmware-vCenter"
SHODAN: product:"VMware vCenter Server"
#VMware #hunterhow #infosec #infosecurity #Infosys #Vulnerability
Desde luego el fabricante Palo Alto no gana para disgustos últimamente, y que la solución que te sugieran sea restablecer a valores de fábrica me parece de traca... En fin, otra más.
https://t.co/AnfPvD1wHL
Siempre digo que la radio por Internet no es radio. Viendo el nivel de prohibiciones al que estamos llegando, cada vez cobra más fuerza resistirse a abandonar las emisiones vía radio. Cualquier día nos cortarán el grifo IP y nos quedaremos a merced de los que prohiben. #censorship