Home
Language
English
Türkçe
Bahasa Indonesia
About
Privacy Policy
Terms of Service
Pricing
Sign In
Download All
Share
小林けんた
@k_kenta888
政治に無関心なままだと搾取され続け治安も悪化していきます。まずはロンドンの現状を調べてみて欲しい。イミン問題は他人事じゃない。 ブルバの恩恵が感じられないので暫く解約します7/6〜
Joined October 2014
3K
Following
2.2K
Followers
10.2K
Posts
Pinned Tweet
小林けんた
@k_kenta888
8 months ago
#心理学
× 政治 について 具体的な政党名や人名を避けつつ、Geminiで日本国民の政治界隈の心理構造を整理してみました。
小林けんた
@k_kenta888
about 6 hours ago
@takaichi_sanae
https://t.co/NS8ffp9avL
taichi endoh
@endoh_taichi
about 8 hours ago
今夜23時、PHPに「緊急」の修正が出ます。23時前の今、分かっていることだけを、ITが苦手な人向けに書きます コドモンが全停止、BASEやさくらのレンタルサーバが緊急メンテ。「PHPの脆弱性」という言葉がトレンドに出ています。 でも「PHPって何?」「自分に関係あるの?」という人がほとんどだと思うので、そこから書きます。 臨床工学技士 × AIエンジニアの僕が、一次情報(PHP公式・CERT-EU)で確認できたことだけを整理します。 ※2026年10月21日20時時点。修正版の中身は23時に公開されるので、それまでは「公式が言っていること」と「それ以外」を分けて読んでください。 ━━━━━━━━━━ ■ そもそもPHPって何? Webサイトには「表」と「裏」があります。 表=あなたが見ている画面(文字、画像、ボタン) 裏=ボタンを押したときに動く仕組み(ログイン、検索、予約、注文) この「裏」を動かしている言語のひとつがPHPです。 どれくらい使われているかというと、 ・WordPress(世界のサイトの4割以上を作っているソフト)はPHPで動いている ・病院やクリニックのホームページの多くはWordPress ・Web問診、予約フォーム、採用サイト、ECサイト(EC-CUBE)、会員サイト ・Wikipedia、Facebookの元の仕組みもPHP つまりPHPは「世界中のWebサイトの、裏側の共通部品」です。 たとえるなら、建物の「配管」。見えないけど、ほぼ全部の建物に入っていて、そこに欠陥が見つかると、全部の建物が対象になる。 ━━━━━━━━━━ ■ 今回、何が見つかったのか PHP公式が10月20日に告知した内容は、これだけです。 ・2件の脆弱性(ソフトの設計上の穴)を修正するセキュリティリリースを、日本時間10月21日23時に公開する ・2件とも、深刻度は「CVSS 9.2」 ・影響するバージョン、修正版の番号、原因は、23時の公開と同時に発表する ・全員、公開され次第すぐ更新できるよう準備しておいてほしい CVSSというのは、脆弱性の深刻さを0〜10で採点する国際的な物差しです。9.0以上が最高ランクの「緊急」。今回は2件とも9.2。 EUの緊急対応チーム(CERT-EU)は、外部情報をもとに、 ・「ログインしなくても、外からサーバーの中で好きな命令を実行できる」タイプの穴(RCE)の恐れ ・「PHP 5以降、すべてのバージョンに影響する可能性」 と注意喚起しています。ただし、これはPHP本家がまだ確認していない情報です。 RCEをたとえると、「窓から入れる」どころか「家の鍵をもらって住み着ける」レベルの穴です。 ━━━━━━━━━━ ■ なぜ修正前なのに、こんなに騒ぎになっているのか 普通、脆弱性は「修正版が出るまで黙っておく」のがルールです。今回はそれが崩れました。 10月20日、技術者の掲示板に「PHPに重大な穴が出るらしい」という噂が投稿される(投稿者自身が「証拠はない」と明記) → セキュリティ企業が「本物」と確認。本来の公開日は22日だったが、PHPチームが21日に前倒し → 研究者が、WordPressなどのテスト環境で「攻撃が成功する動画」をXに投稿 つまり、「穴の場所を知っている人が、世界に複数いる」ことが確定した。でも修正はまだ出ていない。 この状況で、コドモン(保育園の連絡アプリ)やpictSQUAREは「修正が出るまで、サービスごと止める」という判断をしました。普通はやらない、かなり思い切った対応です。 たとえるなら、「この型の金庫、ある手順で開くらしい」と噂が広まり、実際に開けている動画まで出た。メーカーは「今夜、対策部品を配る」と言っている。金庫屋さんの中には「部品が来るまで店を閉める」ところが出てきた。 なお「攻撃に使えるプログラムが公開されたか」は、情報源によって食い違っています。「公開されていない」という企業と、「出回っているとの報告がある」という企業がある。実際の攻撃は、20時時点で確認されていません。 ━━━━━━━━━━ ■ 一番の問題は「古いPHP」 PHPには「サポート終了(EOL)」のバージョンがあります。8.1以前は、もう修正版が作られていない。 「PHP 5以降すべてに影響」が本当なら、PHP 7で動いている古いサイトには、公式の修正が来ない可能性が高い。 そして、制作会社に作ってもらって何年も触っていない病院のホームページは、PHP 7で動いていることが珍しくない。サイトは普通に表示されるので、誰も気づかない。 たとえるなら、「この型の金庫すべてに欠陥がある」と分かったが、メーカーは「10年前のモデルの部品はもう作っていない」。古い金庫を使っている人は、買い替えるか、倉庫の奥にしまうしかない。 ━━━━━━━━━━ ■ 23時に何が起きるのか 23時にPHP公式が発表するのは、 ・影響を受けるバージョンの一覧 ・修正版の番号 ・(おそらく)脆弱性の概要 ここから始まるのが「競争」です。 修正版が出ると、「修正前」と「修正後」の差分を見れば、穴の場所が分かる。攻撃する側はそこから攻撃プログラムを作り、守る側はその前に更新を終わらせる。 だから「23時に出たら、すぐ当てる」が大事。「明日の朝でいいか」は、今回は危ない。 ━━━━━━━━━━ ■ 「15分間の極限攻防」について この投稿を見た人も多いと思います。 「23時に修正が出た瞬間から、攻撃側との競争が始まる」という構図は、その通りです。修正前と修正後の差分を見れば穴の場所が分かるので、攻撃側はそこから攻撃プログラムを作り、守る側はその前に更新を終わらせる。 ただ「15分」という数字は、僕が一次情報(PHP公式・CERT-EU・セキュリティ各社の分析)を探した範囲では、出所を見つけられませんでした。過去の事例で「公開から数時間で攻撃が観測された」ケースは実際にありますが、今回が何分かは誰にも分からない。 だから結論は同じで、「すぐ当てる」。「15分」が正しいかどうかに関係なく、「明日の朝でいいか」は今回は危ない、ということです。 「Webの約8割」は、サーバー側の言語が分かっているサイトのうちPHPが7〜8割(W3Techs調べ)という統計で、感覚としては合っています。ただし、その大半は「WordPressを使っているだけ」「レンタルサーバーを借りているだけ」の人で、自分で更新作業をする人は一部です。 ━━━━━━━━━━ ■ あなたは何をすればいいか 【自分でサーバーやWordPressを管理している人】 ・PHPで動いているサイトを全部洗い出す(テスト環境、昔のキャンペーンサイト、忘れていたものも) ・各サイトのPHPバージョンを確認する(レンタルサーバーなら管理画面に書いてある) ・バックアップを取る ・23時以降、https://t.co/n8XD4hw1nmの公式発表だけを見て更新する。SNSに流れる「修正版は〇〇」という番号は無視 ・更新したら、動作確認して、時刻を記録する 【レンタルサーバーやWix、note、Shopifyなどを「使っているだけ」の人】 事業者が更新します。自分でやることは、事業者のお知らせを確認するだけ。 ただし、レンタルサーバーの管理画面で自分でPHPバージョンを選んでいる場合は、切り替えは自分でやる必要があることが多い。 【すべての人】 「PHPの緊急アップデートはこちら」というメールやSMSのリンクを踏まない。騒ぎに便乗したフィッシングの入口です。 ━━━━━━━━━━ ■ 病院・クリニックの人へ 病院のホームページ、採用サイト、Web問診、予約フォーム。多くはWordPress=PHPです。 今夜のうちに、制作会社・管理会社に3つだけ聞いてください。 ①「うちのサイトのPHPのバージョンはいくつですか」 ②「今回の修正を当てるのは御社ですか、うちですか。いつですか」 ③「終わったら連絡をもらえますか」 これだけで「放置されていた」が「把握している」に変わります。 Web問診を使っている病院は特に、「サイトの先に患者情報がある」構造です。 ━━━━━━━━━━ ■ 臨床工学技士として 医療機器には「回収・改修情報」があります。メーカーから「この機種に欠陥があります、対策部品を配ります」と来て、院内の該当機器を洗い出し、対応し、記録する。 今夜のPHPの修正は、構造がまったく同じです。 通知を読む → 該当するものを洗い出す → 対策を当てる → 古すぎて部品がないものを判断する → 記録する 医療機器の回収対応を日常的にやっている臨床工学技士は、この筋肉をすでに持っています。対象が機器からサーバーに変わっただけ。 まず、できるところから。 23時の公式発表が出たら、影響バージョンと修正版の番号を追記します。詳しい版(用語の早見表・出典URLつき)はnoteに書きました。 ━━━━━━━━━━ 出典:PHP公式サイト(10月20日告知)/CERT-EU注意喚起/ITmedia NEWS(10月21日)/GIGAZINE(10月21日)/セキュリティ対策Lab(コドモン全停止、10月21日)/pictSQUARE公式X(10月21日)/watchTowr・Cyber Kendra・SecureLayer7(各社の分析) ※本記事は筆者の整理と個人的見解です。脆弱性の技術的な仕組みや攻撃手順には触れていません。影響バージョン・修正版の番号は、23時以降の公式発表で必ず確認してください。
See More
小林けんた
@k_kenta888
about 6 hours ago
@takaichi_sanae
今回はガチなやつ。 ただ、一般ユーザーは変に慌てるよりも フィッシングメールとかを踏まないように気をつけるほうが良いかも。
k_kenta888
retweeted
taichi endoh
@endoh_taichi
about 8 hours ago
今夜23時、PHPに「緊急」の修正が出ます。23時前の今、分かっていることだけを、ITが苦手な人向けに書きます コドモンが全停止、BASEやさくらのレンタルサーバが緊急メンテ。「PHPの脆弱性」という言葉がトレンドに出ています。 でも「PHPって何?」「自分に関係あるの?」という人がほとんどだと思うので、そこから書きます。 臨床工学技士 × AIエンジニアの僕が、一次情報(PHP公式・CERT-EU)で確認できたことだけを整理します。 ※2026年10月21日20時時点。修正版の中身は23時に公開されるので、それまでは「公式が言っていること」と「それ以外」を分けて読んでください。 ━━━━━━━━━━ ■ そもそもPHPって何? Webサイトには「表」と「裏」があります。 表=あなたが見ている画面(文字、画像、ボタン) 裏=ボタンを押したときに動く仕組み(ログイン、検索、予約、注文) この「裏」を動かしている言語のひとつがPHPです。 どれくらい使われているかというと、 ・WordPress(世界のサイトの4割以上を作っているソフト)はPHPで動いている ・病院やクリニックのホームページの多くはWordPress ・Web問診、予約フォーム、採用サイト、ECサイト(EC-CUBE)、会員サイト ・Wikipedia、Facebookの元の仕組みもPHP つまりPHPは「世界中のWebサイトの、裏側の共通部品」です。 たとえるなら、建物の「配管」。見えないけど、ほぼ全部の建物に入っていて、そこに欠陥が見つかると、全部の建物が対象になる。 ━━━━━━━━━━ ■ 今回、何が見つかったのか PHP公式が10月20日に告知した内容は、これだけです。 ・2件の脆弱性(ソフトの設計上の穴)を修正するセキュリティリリースを、日本時間10月21日23時に公開する ・2件とも、深刻度は「CVSS 9.2」 ・影響するバージョン、修正版の番号、原因は、23時の公開と同時に発表する ・全員、公開され次第すぐ更新できるよう準備しておいてほしい CVSSというのは、脆弱性の深刻さを0〜10で採点する国際的な物差しです。9.0以上が最高ランクの「緊急」。今回は2件とも9.2。 EUの緊急対応チーム(CERT-EU)は、外部情報をもとに、 ・「ログインしなくても、外からサーバーの中で好きな命令を実行できる」タイプの穴(RCE)の恐れ ・「PHP 5以降、すべてのバージョンに影響する可能性」 と注意喚起しています。ただし、これはPHP本家がまだ確認していない情報です。 RCEをたとえると、「窓から入れる」どころか「家の鍵をもらって住み着ける」レベルの穴です。 ━━━━━━━━━━ ■ なぜ修正前なのに、こんなに騒ぎになっているのか 普通、脆弱性は「修正版が出るまで黙っておく」のがルールです。今回はそれが崩れました。 10月20日、技術者の掲示板に「PHPに重大な穴が出るらしい」という噂が投稿される(投稿者自身が「証拠はない」と明記) → セキュリティ企業が「本物」と確認。本来の公開日は22日だったが、PHPチームが21日に前倒し → 研究者が、WordPressなどのテスト環境で「攻撃が成功する動画」をXに投稿 つまり、「穴の場所を知っている人が、世界に複数いる」ことが確定した。でも修正はまだ出ていない。 この状況で、コドモン(保育園の連絡アプリ)やpictSQUAREは「修正が出るまで、サービスごと止める」という判断をしました。普通はやらない、かなり思い切った対応です。 たとえるなら、「この型の金庫、ある手順で開くらしい」と噂が広まり、実際に開けている動画まで出た。メーカーは「今夜、対策部品を配る」と言っている。金庫屋さんの中には「部品が来るまで店を閉める」ところが出てきた。 なお「攻撃に使えるプログラムが公開されたか」は、情報源によって食い違っています。「公開されていない」という企業と、「出回っているとの報告がある」という企業がある。実際の攻撃は、20時時点で確認されていません。 ━━━━━━━━━━ ■ 一番の問題は「古いPHP」 PHPには「サポート終了(EOL)」のバージョンがあります。8.1以前は、もう修正版が作られていない。 「PHP 5以降すべてに影響」が本当なら、PHP 7で動いている古いサイトには、公式の修正が来ない可能性が高い。 そして、制作会社に作ってもらって何年も触っていない病院のホームページは、PHP 7で動いていることが珍しくない。サイトは普通に表示されるので、誰も気づかない。 たとえるなら、「この型の金庫すべてに欠陥がある」と分かったが、メーカーは「10年前のモデルの部品はもう作っていない」。古い金庫を使っている人は、買い替えるか、倉庫の奥にしまうしかない。 ━━━━━━━━━━ ■ 23時に何が起きるのか 23時にPHP公式が発表するのは、 ・影響を受けるバージョンの一覧 ・修正版の番号 ・(おそらく)脆弱性の概要 ここから始まるのが「競争」です。 修正版が出ると、「修正前」と「修正後」の差分を見れば、穴の場所が分かる。攻撃する側はそこから攻撃プログラムを作り、守る側はその前に更新を終わらせる。 だから「23時に出たら、すぐ当てる」が大事。「明日の朝でいいか」は、今回は危ない。 ━━━━━━━━━━ ■ 「15分間の極限攻防」について この投稿を見た人も多いと思います。 「23時に修正が出た瞬間から、攻撃側との競争が始まる」という構図は、その通りです。修正前と修正後の差分を見れば穴の場所が分かるので、攻撃側はそこから攻撃プログラムを作り、守る側はその前に更新を終わらせる。 ただ「15分」という数字は、僕が一次情報(PHP公式・CERT-EU・セキュリティ各社の分析)を探した範囲では、出所を見つけられませんでした。過去の事例で「公開から数時間で攻撃が観測された」ケースは実際にありますが、今回が何分かは誰にも分からない。 だから結論は同じで、「すぐ当てる」。「15分」が正しいかどうかに関係なく、「明日の朝でいいか」は今回は危ない、ということです。 「Webの約8割」は、サーバー側の言語が分かっているサイトのうちPHPが7〜8割(W3Techs調べ)という統計で、感覚としては合っています。ただし、その大半は「WordPressを使っているだけ」「レンタルサーバーを借りているだけ」の人で、自分で更新作業をする人は一部です。 ━━━━━━━━━━ ■ あなたは何をすればいいか 【自分でサーバーやWordPressを管理している人】 ・PHPで動いているサイトを全部洗い出す(テスト環境、昔のキャンペーンサイト、忘れていたものも) ・各サイトのPHPバージョンを確認する(レンタルサーバーなら管理画面に書いてある) ・バックアップを取る ・23時以降、https://t.co/n8XD4hw1nmの公式発表だけを見て更新する。SNSに流れる「修正版は〇〇」という番号は無視 ・更新したら、動作確認して、時刻を記録する 【レンタルサーバーやWix、note、Shopifyなどを「使っているだけ」の人】 事業者が更新します。自分でやることは、事業者のお知らせを確認するだけ。 ただし、レンタルサーバーの管理画面で自分でPHPバージョンを選んでいる場合は、切り替えは自分でやる必要があることが多い。 【すべての人】 「PHPの緊急アップデートはこちら」というメールやSMSのリンクを踏まない。騒ぎに便乗したフィッシングの入口です。 ━━━━━━━━━━ ■ 病院・クリニックの人へ 病院のホームページ、採用サイト、Web問診、予約フォーム。多くはWordPress=PHPです。 今夜のうちに、制作会社・管理会社に3つだけ聞いてください。 ①「うちのサイトのPHPのバージョンはいくつですか」 ②「今回の修正を当てるのは御社ですか、うちですか。いつですか」 ③「終わったら連絡をもらえますか」 これだけで「放置されていた」が「把握している」に変わります。 Web問診を使っている病院は特に、「サイトの先に患者情報がある」構造です。 ━━━━━━━━━━ ■ 臨床工学技士として 医療機器には「回収・改修情報」があります。メーカーから「この機種に欠陥があります、対策部品を配ります」と来て、院内の該当機器を洗い出し、対応し、記録する。 今夜のPHPの修正は、構造がまったく同じです。 通知を読む → 該当するものを洗い出す → 対策を当てる → 古すぎて部品がないものを判断する → 記録する 医療機器の回収対応を日常的にやっている臨床工学技士は、この筋肉をすでに持っています。対象が機器からサーバーに変わっただけ。 まず、できるところから。 23時の公式発表が出たら、影響バージョンと修正版の番号を追記します。詳しい版(用語の早見表・出典URLつき)はnoteに書きました。 ━━━━━━━━━━ 出典:PHP公式サイト(10月20日告知)/CERT-EU注意喚起/ITmedia NEWS(10月21日)/GIGAZINE(10月21日)/セキュリティ対策Lab(コドモン全停止、10月21日)/pictSQUARE公式X(10月21日)/watchTowr・Cyber Kendra・SecureLayer7(各社の分析) ※本記事は筆者の整理と個人的見解です。脆弱性の技術的な仕組みや攻撃手順には触れていません。影響バージョン・修正版の番号は、23時以降の公式発表で必ず確認してください。
See More
小林けんた
@k_kenta888
about 7 hours ago
@icchi_sokuho
ご参考
三日前
@expokun
about 13 hours ago
【各位】今夜23時、ネットの裏側で「15分間の極限攻防」が始まります。 本日10/21、Webの約8割の土台である「PHP」に致命的な欠陥(CVSS 9.2の超危険度)が発覚し、修正プログラムが日本時間の今夜23時に緊急公開されます。 解説と個人としての緊急対策を取り急ぎ。 ーーー(読み飛ばしてOK)ーーー ◆ どういう欠陥か?(攻撃の仕組み)サーバーにデータを処理させる「入力チェック機能(パース処理)」の境界線の不備です。本来は拒否されるべき「不正に加工されたリクエスト」を正常なデータだと誤認して読み込んでしまう構造的欠陥です。 ◆ そこを突くと何ができるのか?① 遠隔でのコマンド強制実行(RCE)外部から一切のログイン手順を飛ばし、サーバー内で「最高管理者コマンド」を勝手に実行できます。② データベースの完全強奪サイト内の全会員データ・暗号化パスワード・決済履歴を、防御を無視して一括で外部へ抜き出せます。③ サーバーの「踏み台」化・ランサムウェア化サイトを乗っ取ってマルウェアを植え付け、そこを拠点に他の企業や個人へ攻撃を拡大させます。 ーーーーーーーーーーーーーーー 恐ろしいのはここから。パッチが出た瞬間、攻撃者側はAIを使って「どこが直されたか」を一瞬で解析し、わずか15分以内に全世界の脆弱なサイトへ自動攻撃を仕掛けると予測されています。 「エンジニアの話でしょ?」ではありません。PHPはネット通販や予約サイト、企業システムの「心臓部」です。ここが破られると、サービス停止だけでなく、過去に登録したあなたの名前、住所、クレカ情報、パスワードが大量流出します。 ⚠️【今すぐできる自衛3つ】 ① 使い回しパスワードの緊急変更(漏洩した瞬間に別サービスへ侵入される連鎖を防ぐ) ② 主要サービスで「二要素認証(2FA)」をON ③ 「メンテナンス通知」や「パスワード再設定」を騙る詐欺メールに警戒 今夜は全国のエンジニアが徹夜で防御戦に入ります。自分と家族の身を守るために、ブクマして備えてください。身近な人にもシェアを。 今晩からサイバー攻撃のフェーズが変わります。 明日の景色はわかりません。
See More
k_kenta888
retweeted
プロトラの選挙分析チャンネル
@purotora_chan
about 7 hours ago
⚠️チャットワークも 23時から使えなくなります! 必要な連絡は今のうちに 済ませておきましょう🙇♂️
k_kenta888
retweeted
Chatwork(チャットワーク)|国内最大級のビジネス用連絡ツール
@chatwork_ja
about 7 hours ago
【緊急メンテナンスのお知らせ】 Chatworkでは、PHPの重大な脆弱性への予防的な対策のため、本日10月21日(水)23:00より緊急メンテナンスを実施いたします。 メンテナンス中はChatworkをご利用いただけません。 終了時刻は未定ですが、判明し次第、お知らせいたします。急なお知らせとなり、ご利用の皆さまにはご不便をおかけします。何卒ご理解いただきますよう、よろしくお願いいたします。 https://t.co/SbHTf4rRnu
k_kenta888
retweeted
三日前
@expokun
about 13 hours ago
【各位】今夜23時、ネットの裏側で「15分間の極限攻防」が始まります。 本日10/21、Webの約8割の土台である「PHP」に致命的な欠陥(CVSS 9.2の超危険度)が発覚し、修正プログラムが日本時間の今夜23時に緊急公開されます。 解説と個人としての緊急対策を取り急ぎ。 ーーー(読み飛ばしてOK)ーーー ◆ どういう欠陥か?(攻撃の仕組み)サーバーにデータを処理させる「入力チェック機能(パース処理)」の境界線の不備です。本来は拒否されるべき「不正に加工されたリクエスト」を正常なデータだと誤認して読み込んでしまう構造的欠陥です。 ◆ そこを突くと何ができるのか?① 遠隔でのコマンド強制実行(RCE)外部から一切のログイン手順を飛ばし、サーバー内で「最高管理者コマンド」を勝手に実行できます。② データベースの完全強奪サイト内の全会員データ・暗号化パスワード・決済履歴を、防御を無視して一括で外部へ抜き出せます。③ サーバーの「踏み台」化・ランサムウェア化サイトを乗っ取ってマルウェアを植え付け、そこを拠点に他の企業や個人へ攻撃を拡大させます。 ーーーーーーーーーーーーーーー 恐ろしいのはここから。パッチが出た瞬間、攻撃者側はAIを使って「どこが直されたか」を一瞬で解析し、わずか15分以内に全世界の脆弱なサイトへ自動攻撃を仕掛けると予測されています。 「エンジニアの話でしょ?」ではありません。PHPはネット通販や予約サイト、企業システムの「心臓部」です。ここが破られると、サービス停止だけでなく、過去に登録したあなたの名前、住所、クレカ情報、パスワードが大量流出します。 ⚠️【今すぐできる自衛3つ】 ① 使い回しパスワードの緊急変更(漏洩した瞬間に別サービスへ侵入される連鎖を防ぐ) ② 主要サービスで「二要素認証(2FA)」をON ③ 「メンテナンス通知」や「パスワード再設定」を騙る詐欺メールに警戒 今夜は全国のエンジニアが徹夜で防御戦に入ります。自分と家族の身を守るために、ブクマして備えてください。身近な人にもシェアを。 今晩からサイバー攻撃のフェーズが変わります。 明日の景色はわかりません。
See More
k_kenta888
retweeted
あめ🎃🇯🇵竹本はるか🧡よしとみ景子🧡
@0_sg93
about 17 hours ago
オールドメディアくんさぁ 「消費税減税」じゃなくて 「食料品のみ消費税減税」って言いなさいよ 全く意味が違ってくるよ
k_kenta888
retweeted
脱.税理士スガワラくんYouTube180万人突破/税理士人気ブログ1位/書籍ベストセラー16万部
@sugawara11
about 10 hours ago
そもそもなんですけど、食料品だけ1%にするのやめませんか? 僕はずっと言ってるけど、消費税は一律で合わせて欲しいです。 10%とか8%とか1%とかじゃなくて、一律で⚪︎%と決めて、インボイスをなくして欲しい。 インボイスがあることで、数えきれないほどの無駄な労働が生まれてます。 1%にするために、システム改修で1年かかると言われてますが、インボイスを入れるのに、どれだけの事務労力がかかってるか、時間がかかっているか、そこもちゃんと考慮してくれないかな。 大企業とかのいろんな闇はありますけど、インボイスって誰が得してるんでしょうか? どんどん税制がややこしくなっていって、誰にメリットがあるかが分からない状態になってる。 もっと国民全体のことを、考えて欲しいと思います。
See More
k_kenta888
retweeted
Zero
@Dainago80822508
about 20 hours ago
日本は急速にフランス化しつつあるが、ほとんどの日本人はその仕組みを知らない。移民に反対する日本人は増えているのに、政策はその方向に進み続けている。なぜなら、変化の多くは選挙を通じてではなく、国民が知らない裁判を通じて起きているからだ。 東京地裁でいま、最終段階の審理を迎えている訴訟がある。「人種差別的な職務質問をやめさせよう!訴訟」だ。帰化した日本国籍者1名と永住者2名を含む、外国にルーツを持つ3人の原告が、2024年1月29日に提訴した。彼らは、外見を理由に職務質問を行うことは違法であると裁判所に認定するよう求めている。 この訴訟は差別禁止の原則に基づくと主張しているが、実際の効果は、警察が外国人住民への職務質問を大幅にためらうようになることだろう。仮に原告が勝訴し、その判断が上級審でも維持されれば、警察庁は研修資料や内部の指針を見直すことで対応するだろう。こうした運用の変更には、国会での審議も、通常はパブリックコメントの手続きも必要ない。つまり、職務質問のあり方という治安に直結する変化が、国民の同意を得ることなく、ほとんど報じられないまま進む可能性があるのだ。 この訴訟は、弁護団が日本人であるため、日本国民の中から生まれたもののように見えるよう仕組まれている。しかし、よく見れば、資金は海外から来ている。訴訟のクラウドファンディングを行っているプラットフォーム「CALL4」(
@CALL4_Jp
)は、アメリカ大使館の助成金で立ち上げられた。この訴訟を支援する公共訴訟団体「LEDGE」(
@LEDGE_law
)は、自らをオープン・ソサエティ財団の2022〜2024年の助成対象団体だと説明している。つまり、ジョージ・ソロスの資金が関わっているということだ。 日本国民は、日本がこれまでに直面した中で最も重要な裁判の一つについて、まったく知らないままでいる。日本が日に日に悪くなっているのも無理はない.
See More
k_kenta888
retweeted
りすりんWada
@seijisaisei
about 21 hours ago
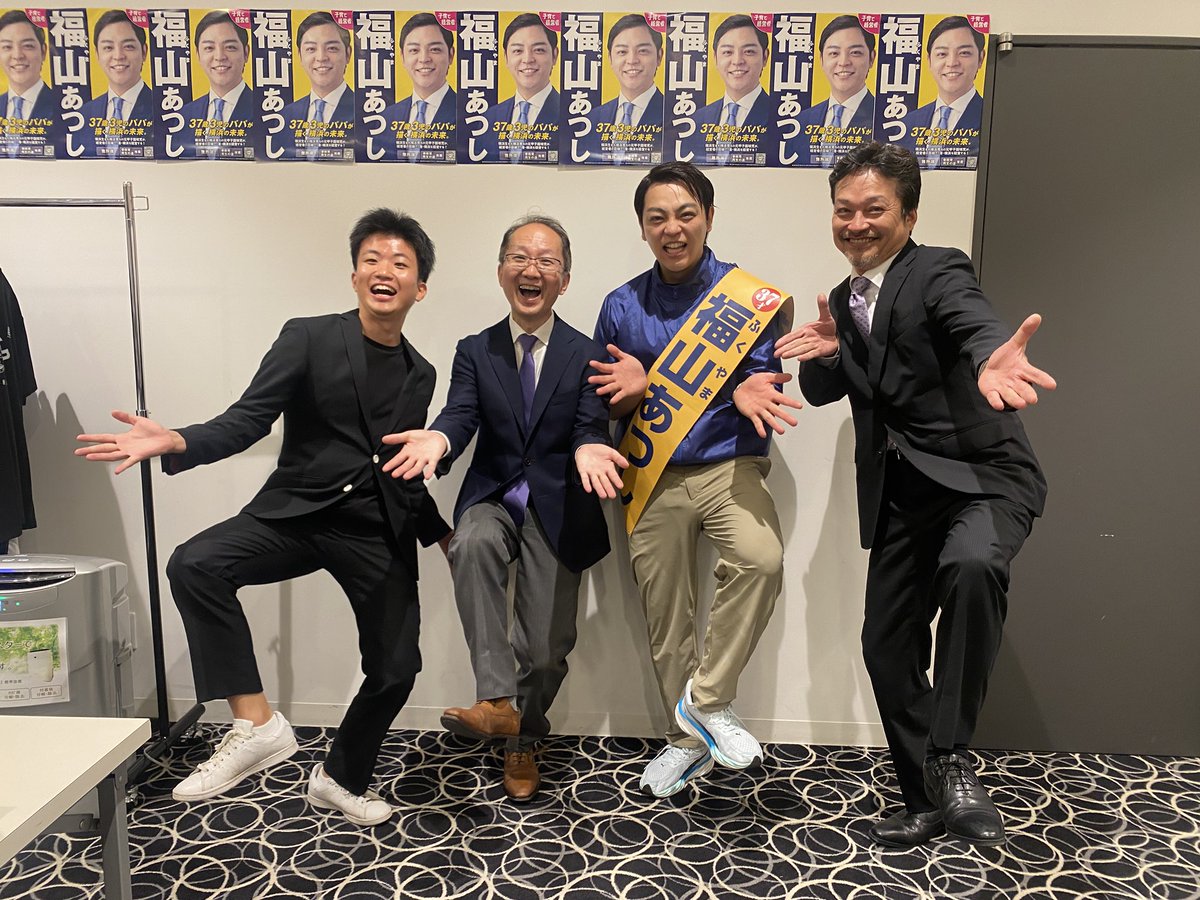
横浜市長選の結果が出てから数日分たちました。 陣営と関わった再生の道ボランティアとして感じたことをシェアします。少し長くなります。 参政党との選挙の中で一番感銘を受けたのは、いわゆる国政政党の選挙事務所のような雰囲気は無く、多くの若者世代が一丸となって動く姿でした。 上の世代の方も含め、単に候補者を応援すると言うよりも、候補者を通して自分たちの理想を実現したいという熱意を感じました。私は羨ましかったです。 そしてなぜ参政党に若い支援者が多いのかも理解できました。 今回の選挙では、政策協定を結び参政党の選挙体制で戦ったことは、福山さんの英断だったと思っています。 福山さんは参政党の推薦を受ければ、しっかりした選挙支援を受けられる反面、選挙妨害や反発も当然予想したはず。 それでも勝ちにこだわるのであれば、その選択は正しい。 そして果敢に誠実に選挙戦を戦い切りました。 本来福山さんは、再生の道の方により親和性がある候補者だったと感じます。 一方で再生の道は、関東圏の中程度規模の基礎自治体で、選挙慣れしているボランティアが関わっていればある程度高いレベルで選挙体制を組むことは可能です。 ただ今回は様々な物理的要因と、かつ候補者の実務の後方支援は全く足りなかったと予想され、最大級の市長選を戦うには再生の道の支援では厳しかったはずです。 そしてSNSについては、参政党の攻勢は凄かった。誰かに指示されているのではなく、候補者を勝たせたいという気持ちがどんどん伝播していく能動的な活動でした。 再生の道支持者もSNSで全国から熱心に応援してくれていました。ただ今回支持者の中には複雑な感情を持つ人も多かったので、十分な数とは言えなかったように感じます。 福山さんはこれからの横浜に必要な方です。 横浜市は稀有なリーダーの存在をあらためて認識することとなりました。 信念で人を動かせる人はそう多くはいない。 出来れば政治から長く離れることなくその世界に飛び込んで、横浜のためにも多くのものを吸収していただきたいと願っています。 再生の道サイドとして動いたボランティアの皆さん、SNSに気持ちを乗せて福山さんの力に変えてくれた支持者の皆さん。 私たちはお互いの存在が心強かった。福山さんを応援できたのは、私たちの誇りですね。 そして今回の選挙では、個人的に参政党の支持者方々にインスパイアされました。 私たちは交われないこともありますが、最大の共通点はしがらみのない市民団体、政党であるということ。これからもお互いにこのことに誇りを持って進んでいきましょう。 この度は多くを学ばせていただき、本当にありがとうございました。 写真は、再生の道支持者向け演説会の日に弾けた和田代表、山下副代表、奥村前代表。そしてつられて弾けた浜っ子代表福山さん。 #福山あつし #再生の道 #参政党 #横浜市長選挙
See More
k_kenta888
retweeted
hitomi
@ameijingu_sarag
2 days ago
真っ当な事を必死で国民に訴えているのに、高市と片山が結託してまるで安藤議員が「変な人」みたいな馬鹿にした態度を繰り返し国民を誘導して騙す。本当に悪質極まりない奴らです💢 参政党・安藤裕の国会質疑で、高市首相と片山さつき財務大臣が衝撃の行動に... https://t.co/jBU5CZ4kjf
@YouTube
より
k_kenta888
retweeted
観測者
@SekaisenKansoku
1 day ago
これから、訪れるシナリオを予想します。 まず、AI、ロボットが労働供給のほとんどを担うようになると、間違いなく大失業時代がやってきます。 そこで、移民の暴動が起き、国民全体により厳しいルールが敷かれるでしょう。 そしてその後、対策としてベーシックインカムということになると、国民全員が生活保護者みたいな状態になります。 そうなると、政府にほとんどの国民の財布が管理されることになります。 我々には投票という手段があるため、変なことはさせない抑止力は持っています。 しかし、その抑止力は永遠ではありません。 今の政府の動きを見てください。 マイナンバーカード、NISA口座紐づけ、個人情報同意なし提供、SNS規制、信用スコア、緊急事態条項。 ベーシックインカムとなると、マイナンバーカードや口座紐付けなどで政府が私達の口座情報を握るのが前提になる可能性が高いです。 さらに、SNS規制、信用スコア、私達の発信は常に監視され、個人の信用スコアとして評価されるようになれば、実質的に言論の自由はなくなり、政府が何をしようが批判出来なくなります。 また、労働者が激減し、富、権力も一部の大企業、資本に集中した世界へ向けて、今回のAI企業への「個人情報提供法案」は、通されたとも考えることが出来ます。 つまり、一部の大企業や資本家に我々の情報、思考までもを管理させ、永遠の支配体制が作られることになる。 そうなると、我々は完全に「与えられる側」となり、永遠に逆らえない家畜、下手したら完全に、実験動物として見られることになるかもしれない。 なにしろ、選挙にも落ちない世界なのだから。 つまり、今の動きはその「土台作り」の動きなのです。 移民を大量に受け入れ、新しいルールを作っていく(秩序ある共生社会) そして日本社会をゼロベースで見直す。 既に、日本、日本人のタイムリミットは迫っていて、そのタイミングは移民が増えることだけでなく、これらの法案が通され、政府管理のベーシックインカムが始まった瞬間であり、実は明確に定まっているということです。 これらを踏まえると、移民大量受け入れというのは、ただ「安い労働力」が手に入るだけでなく、「監視・管理社会」に向けて「大失業時代」も作りやすく、「厳しいルール」も作りやすくなり、政府にとっての国民へ向けた「口実」となる、かなり都合の良い政策ですよね。 私達がやるべきことは、国民監視・管理に繋がる法案を阻止し、その口実となる移民大量受け入れを止める。 「一発アウト」となる緊急事態条項を通させないということです。 そのためには、私達が投票に行くことはもちろん、無関心層を関心層に変え、投票に行かせなければなりません。 しかし、仮に気づくのが遅ければ、「投票に行っても何も変えられない」もしくは、「投票自体が無くなる」つまり、我々の「主権」が完全に失われるタイミングが、いずれ来る可能性があります。 これらの予測を考えると、私達にとっての「時間の価値」は今が1番大きいのではないでしょうか?
See More
k_kenta888
retweeted
🇯🇵1情報屋🟠『おざきかんた』
@R4IN64
1 day ago
https://t.co/wkeWfyE400 【拡散お願いします‼️】 横浜市の土地が外資に売り渡されようとしてます‼️ 横浜市長選の闇を全部動画で暴露しましたので回覧板のように回していただけると幸いです🙏
k_kenta888
retweeted
サキガケ
@nihonpatriot
1 day ago
ダメだこりゃ…。 横浜・原沢あつみ市長、朝鮮学校への補助再開を示唆 https://t.co/aQIEdPLBwR
k_kenta888
retweeted
楽しんご
@teyan_dei
2 days ago
横浜で長年暮らしてきた経歴があるとはいえ、今回の市長選で原沢氏が選ばれたことには大きな不安が残る。直感的に覚える胡散臭さや違和感は、背後にある組織票や利権の影を感じるからかもしれない。人の生き方は表情に出るもの。だからこそ、今後の言動や市政運営が本物かどうか厳しく見ていきたい。
k_kenta888
retweeted
るぅたそ🐶
@kohakuototo
2 days ago
批判されると思うけど、 僕はココくんの意見に賛成。 今回のゆたぼんくんと参政党の件について、僕はコメント欄の皆さんとは少し違う意見を持っている。 ゆたぼんくんは共演の了承を(さやさんや秘書さんから)得て、わざわざ沖縄から東京まで撮影に来ている。 にもかかわらず、撮影後に党側の判断で公開NGとなった。 確かに、組織として上層部の承認を得ていなかったのなら、党の判断にも一理ある。 だけど、それはあくまで組織内部の問題だ。 組織のルールを守ることと、仕事の相手に誠実であることは別の話だと思う。 本来なら、党幹部が共演相手に事情を説明し、納得してもらえるよう誠意を尽くすべきだったんじゃないだろうか。 組織の都合で相手に迷惑をかけたのなら、その責任は組織が負うべきだ。 それが会社経営の原則であり、社会通念上の常識だろう。 それなのに、コメント欄には「神谷さんは悪くない」「運営が正しい」という擁護があふれ、17歳のゆたぼんくんを責める声まである。 僕には、そこが一番理解できない。 今回問われるべきなのは、17歳の共演相手の言動ではなく、参政党という組織のガバナンスと、対外的な対応のあり方じゃないのか。 僕は、支持者とは何でも擁護する人のことではないと思っている。 間違っていることには間違っていると声を上げ、組織を正しい方向へ導こうとする。それも支持者の大切な役割だ。 盲目的に擁護するだけなら、いわゆる「推し活」と何も変わらない。 むしろ、そうした言動が参政党そのものの印象を悪くしてしまう。 神谷さんにも、SNSで説明して終わりにするのではなく、ここまで問題が大きくなった以上、代表としてゆたぼんくんと直接対話してほしいと思います🙏 17歳の若者が政治家との対話を求めて行動したこと自体は、歓迎されるべきことだと思う。 その結果、政治に失望し、反発する側に回ってしまうのだとしたら、あまりにも残念だし、それは党側が一番恐れていることだろう。 支持する政党だからこそ、間違いは指摘する。 それが本当の意味で、組織を支えることじゃないだろうか。 一度冷静になって、17歳の若者に向ける言葉を考えてほしい。
@jinkamiya
See More
kohakuototo's tweet video.
k_kenta888
retweeted
小夜啼鳥🕊サヨナキドリ⭐️
@SkyWalker__123
2 days ago
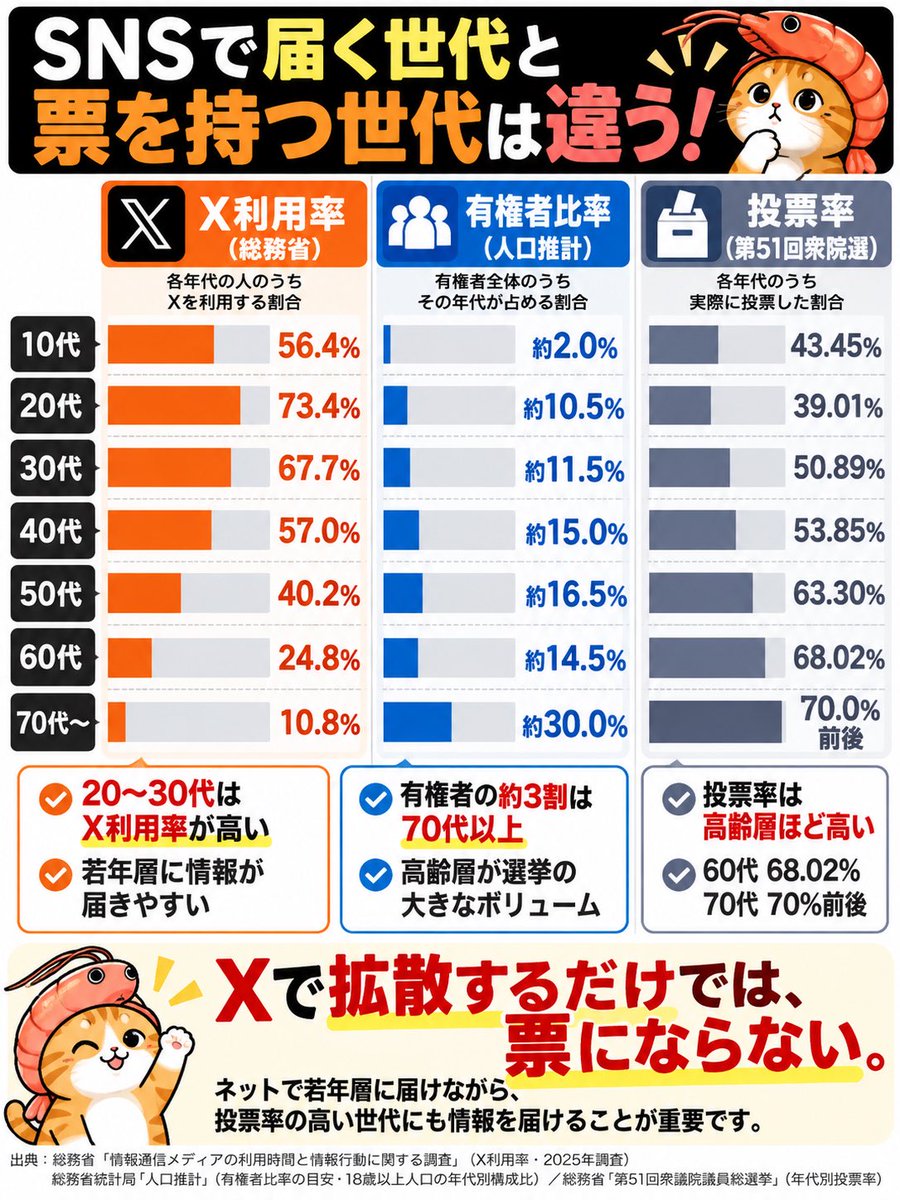
分かっちゃいるけど大変だね。 10代〜30代足しても 70代以上の有権者数には届かない。 しかも70以上は選挙に行く🗳👴=͟͟͞͞ 👴サッ
k_kenta888
retweeted
モヒカンライダー(ポエマー)
@D73186V
2 days ago
さやさんに悪気があったなんて 僕はこれっぽっちも思っちゃいないんです さやさんは参政党の多くの 支持者の方と同じで 自由で無垢な心を持っていると 僕は感じていて 僕みたいな人間のクズが 想像するようなリスクに まさか思いが至らないだけで 本当はできればそのままで いてほしくはあるのだけど そこは目をつぶって 機械的に党のガバナンスを 通していってくれればと願う 僕なのでした
k_kenta888
retweeted
Naoko Matsui-sop
@823Diva
2 days ago
日本のマスゴミが事実を隠蔽しようとしているらしいので、私が当日夜の自宅のテレビの実況中継から録画した動画をここに貼り付けます。
823Diva's tweet video.
Last Seen Users on Sotwe
عائلة متحررة
Seen from
Saudi Arabia
Ivan batun
Seen from
Brazil
ONLYFANS STORE
Geniş Grup
Seen from
Turkey
Nice Videos 💚
Seen from
Pakistan
Morattux
Seen from
Canada
Mardin Paylaşım
Seen from
Turkey
Milf Porn indian
Seen from
United Kingdom
Naz | Türk Porno
Seen from
Turkey
𝕆𝕟𝕝𝕪 𝔾𝕒𝕪 𝕊𝕖𝕩 (+𝟙𝟠) 🏳️🌈😈
Seen from
Netherlands
Trends for you
1
BioWare
Under 10K tweets
2
Carrick
Under 10K tweets
3
#DreaminaOnly29Cents
Under 10K tweets
4
Nico Paz
Under 10K tweets
5
Saka
Under 10K tweets
6
Glee
Under 10K tweets
7
Jade Empire
Under 10K tweets
8
Porzingis
Under 10K tweets
9
Saleh
Under 10K tweets
10
POTS
Under 10K tweets
Most Popular Users
1
Elon Musk
@elonmusk
241.5M followers
2
Barack Obama
@barackobama
118.8M followers
3
Cristiano Ronaldo
@cristiano
114.5M followers
4
Donald J. Trump
@realdonaldtrump
111.8M followers
5
Narendra Modi
@narendramodi
107.1M followers
6
Rihanna
@rihanna
98.7M followers
7
NASA
@nasa
92.3M followers
8
Justin Bieber
@justinbieber
91.8M followers
9
KATY PERRY
@katyperry
90M followers
10
Taylor Swift
@taylorswift13
84M followers
11
Lady Gaga
@ladygaga
75.5M followers
12
Virat Kohli
@imvkohli
73.5M followers
13
Kim Kardashian
@kimkardashian
70.9M followers
14
YouTube
@youtube
68.8M followers
15
Neymar Jr
@neymarjr
66.5M followers
16
Bill Gates
@billgates
65.3M followers
17
Selena Gomez
@selenagomez
63.1M followers
18
The Ellen Show
@theellenshow
62.2M followers
19
CNN
@cnn
61.7M followers
20
X
@x
60.7M followers
Olivia
Online
✨
⭐
💫