¿Me puedes ayudar?
Soy perito judicial informático, especialista en delitos perpetrados por y contra menores en entornos digitales.
He usado los productos de @OpenAI para cruzar una investigación sobre depredadores sex. inf. (para la @FpePolicia) con artículos de otros investigadores.
Tengo discapacidad visual, y uso la IA para resumir y leer en alto las fuentes que estudio en mi labor forense.
Supongo que la IA detectó el tema del que hablaban dichos trabajos de investigación y activó la #redflag de abuso infantil. A partir de ese momento... todo el proceso ha dependido de decisiones automatizadas que no ven la diferencia entre los depredadores y aquellos que los perseguimos.
(Ojo, no se manejó ningún contenido de explotación sexual infantil. Solo estudios y estadísticas).
Ahora, @OpenAI me ha dejado sin cuenta... pero también sin los proyectos, sin los chats y sin las investigaciones que estaba realizando en su entorno.
Y NO ME OFRECE FORMA DE RECUPERARLAS.
¿Podrías ayudarme y compartir este tuit para que se enteren de que no todos los que tratan el tema del abuso sexual infantil con sus herramientas son monstruos, y que están confundiendo con ellos a los cazadores de monstruos?
Gracias.
La web de patrimonio del Concello de Ponte Caldelas (Pontevedra) sirve código malicioso a sus visitantes.
Es una web oficial: su aviso legal identifica al Ayuntamiento con NIF P3604300H, y figura como web del municipio en la Plataforma de Contratación del Sector Público (@INCIBE | @incibe_cert )
Los ficheros JavaScript de https://t.co/mJUofvzjwC (eng-*.js, el mapa del patrimonio) llevan pegado al final un bloque ofuscado (var ndsw = true…). Microsoft Defender lo detecta como Trojan:JS/Cryxos.DF!MTB (grave). Trend Micro cataloga este cargador como Trojan.JS.NDSLODR.
Si llegas desde fuera (Google, un enlace) y sin cookies de la web, pide en silencio un contenido a un fichero PHP del propio servidor del Concello y lo ejecuta en tu navegador con eval(). Cryxos es la familia de las estafas de falso soporte técnico: avisos de virus, un teléfono al que llamar.
Si ves avisos raros en esa web, cierra la pestaña y no llames ni instales nada. Encontrado al revisar webs públicas para https://t.co/Ph84bXhCaP.
Me están llamando muchos medios por el escándalo de #TikTok que ha destapado @maldita y la pregunta más repetida ha sido “¿cómo ha llegado a pasar algo así?”.
Me gusta poco repetirme, así que les mando este vídeo:
🚨 Fallo crítico en el kernel de Linux: se puede atacar por red, sin login y sin necesidad de ninguna acción por parte del usuario.
CVE-2026-98432
➡️ CVSS 9.8 (crítico)
➡️ Afecta a la gestión de conexiones TCP/IPv4, el código que atiende cualquier conexión a tu servidor.
➡️ Ubuntu marca vulnerables desde la 16.04 hasta la 26.10, también los kernels de AWS, Azure, Google Cloud y Oracle.
➡️ La corrección todavía está «en preparación» en casi todas.
Si tienes un servidor o un VPS con Linux, sigue los avisos de tu distribución y actualiza el kernel (y reinicia) en cuanto salga el parche.
https://t.co/ZJHGnlBvlu
CLAUDE CODE ENCONTRÓ UN PROGRAMA ESPÍA EN EL MÓVIL DE MI HERMANA
Llevaba 11 semanas rastreándola…
Me pidió que revisara su móvil.
Alguien parecía saber siempre dónde estaba y ella no entendía cómo
Lo conecté a Claude Code y le pregunté qué estaba ejecutándose que ella no hubiera instalado.
Revisó todas las apps, incluidas las ocultas, y detectó una camuflada como “Servicio del sistema”, sin icono y que no aparecía en ninguna tienda
Llevaba ahí 11 semanas, registrando su ubicación cada 2 minutos.
Claude extrajo los datos de quien lo controlaba:
“Envía los datos a → +1 (415) *** 72
operador → T-Mobile US
Identificador del dispositivo → IMEI 35 ********** 47
Última ubicación enviada → 40.7, -73.9** · hace 2 min”
Guardamos todo lo que había registrado la app y se lo entregamos a profesionales que se dedican a investigar estos casos.
Después, Claude la desactivó y la eliminó del móvil
El paso a paso completo está abajo, se hace en 5 minutos.
Guárdalo para no perderlo y envíaselo a quien pueda necesitarlo.
Pues dentro de todo lo malo de las dos graves vulnerabilidades de PHP, pues algo positivo ha sido el soporte de la comunidad y es que han sacado parches para versiones discontinuadas como PHP 7.2 y PHP 7.4 e incluso para versiones obsoletas como PHP 5.6
Existen todo tipo de mitigaciones, consejos, explicaciones y repositorios como Suri (Debían Ubuntu) y Remi (Rocky Alma EL) con paquetes parcheados
Lo único malo es la explotación masiva antes de los parches y miles de servidores que quedarán desactualizados y sin parchear
Realmente habilitar la subida de ficheros siempre ha sido algo realmente peligroso, de hecho así hackearon hace unos años RaidForums
@matiass Me interesa.
Aunque yo pude actualizarlo a Sequoia (iMac 27" Late 2013 con OpenCore Legacy Patcher) y tengo otro de 24" (2010) con Triskel 😅 por trastear y no tirarlos a la basura ya.
Que aplicacións da IA están a achegar valor real?
No #CorunnaInnovateSummit compartimos experiencias, casos aplicados e reflexións dende Galicia. En Tagen Ata presentamos a nosa visión sobre a creación de contidos na era da IA. 🧵
Desde hace muchos años desarrollo una especie de diógenes digital que se ha acentuado con la crisis de los 40. Este fin de semana he decidido poner un poco de orden al caos digital, y el resultado era una cosa impensable para mi hace un año.
Profesor Error, sé que soy pesado, pero cuando publiquéis cualquier imagen, tapad las matrículas de los vehículos de alrededor, porque sino, estáis doxeando sin querer.
La del coche del final se ve íntegra, y la del coche de enfrente se puede decidir fácilmente y más con la información de la otra que sí se ve.
Imagino que esa calle será o su casa o tu casa o muy cerca de ambos. Sé que decís de qué ciudad o pueblo sois, pero tampoco digáis vuestra calle. Es un consejo, pero es que las RRSS no son un juego aunque una simple foto parezca inofensiva.
Pensad que hoy no tenéis de enemigo a nadie. Si algún día algún enfermo mental os quiere buscar, tendrá información por doquier.
Sé que puede llegar a ser molesto. Sé que puede resultar pesado.
Sé que agobia.
Sé que no es fácil.
Pero revisad bien las imágenes antes de subirlas.
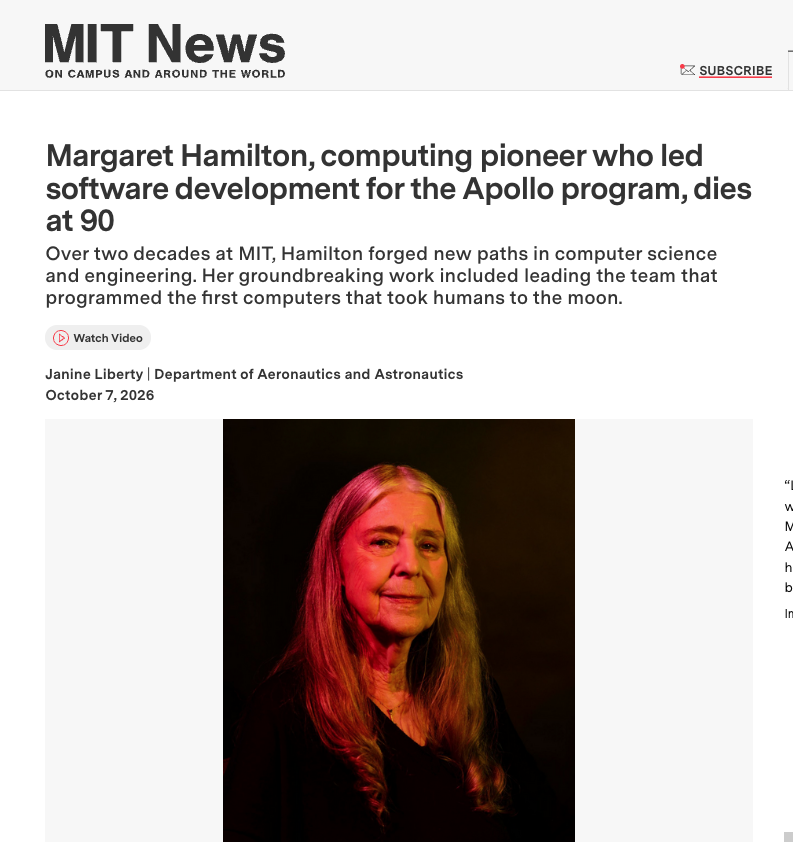
A los 90 años falleció Margaret Hamilton, pionera de la computación.
Acuñó el término "ingeniería de software" y quien programó el software que llevó al hombre a la Luna en el programa Apollo.
"Cuando se me ocurrió el término de ingeniería de software, nadie había oído hablar de él, al menos en nuestro mundo. Fue una broma constante durante mucho tiempo. Les gustaba bromear con mis ideas radicales. Fue un día memorable cuando uno de los gurús más respetados del hardware explicó a todos en una reunión que estaba de acuerdo conmigo en que el proceso de construcción de software debería considerarse también una disciplina de ingeniería, al igual que el hardware. No porque aceptara el nuevo 'término' en sí, sino porque nos habíamos ganado su aceptación y la de los demás en la sala como un campo de ingeniería por derecho propio."
Sé que lo que voy a poner llenará las respuestas de gente diciéndome que “el milenarismo va a llegarrr” y que todo mal, Loli.
Pero no… no creo que la IA acabe con los humanos ni que te reemplace. Al menos no en lo importante.
Llevo tres años viviendo de la IA.
Antes en el sector público (sí, extrañamente me facilitó ocupar mis dos últimos destinos como militar y en el sector público hay poco, pero hay algo) y ahora en el privado, donde me encargo del tooling interno, estar al día, desarrollar casos de uso teóricos y evaluar si son implementables, si lo fuese poner en LinkedIn quizás sería algo así como “Applied AI & Tooling Lead”.
Seguramente en un año cualquiera con dos dedos de frente y un modelo frontera pueda hacer lo que hago ahora. ¿Laboralmente me hace prescindible? En este trabajo, probablemente. Pero yo no soy mi trabajo, por mucho que me encante. La IA no puede ser el padre de mis hijos ni el hijo de mi madre. No puede aprender por mí lo que me interese, aunque lo ejecute mejor. No puede tomarse una cerveza con mis amigos. No me sustituye.
Quizá mi perspectiva viene de haber hecho tantas cosas distintas que sé que podré hacer otra y salir adelante. No sé.
La técnica ha generado incontables cambios sociales, económicos y geopolíticos. Aquí seguimos; es la historia de la humanidad. Entiendo el miedo, pero joder, vas a salir adelante y quizá el mundo sea mejor. Es mejor ahora que a principios del siglo XX, y entonces mejor que en el XIX. O así lo creo yo.
Quizá no me preocupa tanto porque estoy acostumbrado a no vivir demasiado cómodo, a que la zona de confort sea pequeña. Y es que, en realidad, la incertidumbre no es una anomalía… es bastante parecido a como siempre ha funcionado el mundo. Se puede vivir pleno y feliz sin tener garantías de que todo vaya a seguir igual. Confiad en vuestras capacidades. Las tenéis.
Existe la posibilidad (creo que bastante alta) de que el mundo sea mucho mejor dentro de 50 años. A lo mejor el camino es jodido de pelotas. Pero es que ya ha pasado antes y tampoco podéis hacer demasiado para evitarlo. Morirse dejando un cadáver lleno de cortisol tampoco os va a aportar nada. No os dejéis arrastrar por los que os quieren temerosos para cumplir con sus intereses; esa gente es peligrosa.
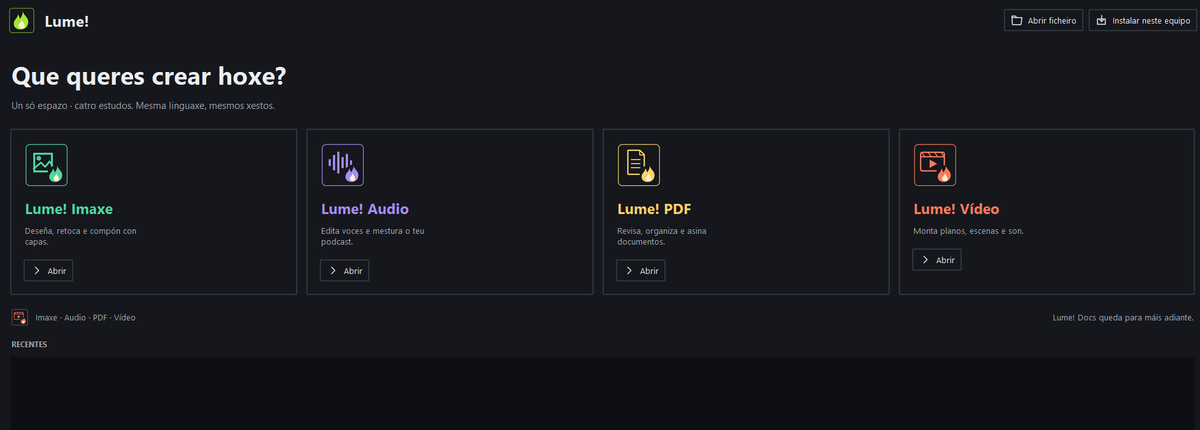
Estaba farto de Adobe, dos seus programas de peso paquidérmico e as súas prácticas case monopolísticas. Así que creei Lume!, unha suite de ferramentas de produción dixital adaptada ás miñas necesidades e con todo en galego. Edito imaxes, vídeo, audio e pdfs. E vai coma un tiro.
OJO‼️Nueva campaña de robo/suplantación de WhatsApp, en la que envían mensajes desde tu cuenta pidiendo dinero a tus contactos.
Consejos de Prevención:🤔
1- Desconfía siempre de peticiones de dinero de un familiar o amigo por un supuesto problema sobrevenido. Confirma siempre llamándolo.
2- Ten actualizada tu App de WhatsApp y sistema operativo del teléfono. (iOS y Android). Y utiliza solo apps de las tiendas oficiales (App Store y Play Store)
3- Revisa las sesiones activas de WhatsApp en otros dispositivos y cierra las que no reconozcas.
4- Activa el 2FA en WhatsApp para iniciar sesión.
5- Nunca comuniques a nadie los códigos secretos que te puedan llegar por SMS o llamada (Si tienes buzón de voz remoto activo, ponle contraseña de acceso.)
En este artículo de hace 6 años, te cuento un poco como funciona esto: https://t.co/BWm0zNcKBb
GrapheneOS logra un puerto parcial a Pixel 11, pero se queda a medias: Google eliminó el MTE (protección de memoria por hardware), clave para su seguridad. Parece un recorte de costes. Recomiendan no comprarlo y centrarse en futuros Motorola. Mejor quedarse con Pixel 8-10.
GrapheneOS logra un puerto parcial a Pixel 11, pero se queda a medias: Google eliminó el MTE (protección de memoria por hardware), clave para su seguridad. Parece un recorte de costes. Recomiendan no comprarlo y centrarse en futuros Motorola. Mejor quedarse con Pixel 8-10.
We have a partial port of GrapheneOS to the Pixel 11 series after a week of work on it. We're unable to complete the port due to lack of support for ARM hardware memory tagging in software, firmware and near certainly hardware. It appears Google cut an important security feature to save money.
ARM hardware memory tagging (MTE) is used by GrapheneOS across the entire base OS including the kernel and every standard base OS process. It's only temporarily disabled for a few device-specific processes. It greatly improves protection against nearly all remote exploits and many local exploits.
Pixel 8 launched with hardware MTE support in October 2023. We integrated it into our hardened_malloc project and began using it across the OS later that month. Android and the Pixel OS never started using it by default. Android Advanced Protection Mode in Android 16 enables it for a few processes.
Apple's Memory Integrity Enforcement (MIE) is an always enabled feature on the iPhone 17. It's simply a high quality implementation of MTE using the latest standard extensions. It uses MTE in the most secure mode in the kernel and a large portion of userbase. They did a very good job integrating it.
Apple's MIE and Android 16+ AAPM don't use MTE for user installed apps unless those explicitly opt in. GrapheneOS enables it for more apps automatically and has a toggle for users to opt-in for every user installed app. There's a per-app toggle to opt-out for incompatible apps which is uncommon.
Neither iOS or Android encourage app developers to opt into MTE and other more aggressive security features used in the base OS. Apple's docs warn developers of performance and stability issues. Even Signal doesn't opt-in. Our approach enables forcing using MTE in the standard allocators regardless.
Pixel 11 does have security improvements including moving to post-quantum secure verified boot (ML-DSA) and replacing Samsung Shannon IMS with AOSP IMS. Titan M3 should significantly improve protection against data extraction in Before First Unlock state. It's too bad they ruined it by cutting MTE.
Pixel 11 series is a lot more expensive for an incremental improvement to the CPU, the same underpowered GPU and reduced RAM for the Pro base models. They finally caught up to the last generation of Qualcomm cellular radio. It's overpriced, the upgrades aren't impressive and losing MTE is appalling.
Compared to the Pixel 11, a Snapdragon 8 Elite Gen 5 has ~40% higher single threaded CPU performance, ~80% higher multi threaded performance, over 100% higher GPU performance and a far better cellular radio. It also finally has MTE. The next gen is what will be in the first Motorola with GrapheneOS.
Pixel 9a and earlier (including Nexus devices) were the Android Open Source Project reference devices. Pixel support was removed from AOSP with Android 16. It's now harder to support Pixels than many other devices and massive progress towards open source firmware and driver libraries was discarded.
Compared to the stock Pixel OS, GrapheneOS ships AOSP patches months earlier and Linux kernel patches many months earlier. However, we rely on them for firmware and most driver updates. We also want to move to new kernel branches earlier. These things can be improved with our Motorola partnership.
We strongly recommend against buying Pixel 11 devices. Pixel 8, 9 and 10 have much better overall security for GrapheneOS. Pixel 10 is cheaper with similar hardware and MTE. Pixel 11's Titan M3 should improve BFU security for users without a strong passphrase, but losing MTE craters AFU security.
We haven't determined what to do about this situation. It may be best for us to skip the Pixel 11 series devices. We can shift our focus entirely to the upcoming Motorola devices instead. Pixel 10a was really a 9th gen Pixel, so hopefully the Pixel 11a does the same with 10th gen and includes MTE.
Estoy en el Monasterio de San Xoán de Caaveiro, en el parque natural das Fragas do Eume, en A Coruña.
Para llegar aquí hay que hacer un camino de 5 km, que dura mil años pero que, en realidad, es tan antiguo y tan bonito como el propio planeta Tierra.
Esta es la historia:
🧵⤵️
Nos acabamos de enterar del fallecimiento de Juan Tamariz, sin duda, uno de los cartomagos más brillantes y entrañables de la historia😞
Despedirlo así👇🏼, en el aniversario de nacimiento de Jesús Quintero, creo que es de recibo.
DEP, Juan. Gracias por tanta ilusión que dejaste en niños como yo🥹💔