Acabo de publicar el render 3D de mi hígado. Salen 20 lesiones.
Soy ingeniera y tengo un cáncer de mama metastásico. De esas 20 solo hay dos
medidas en el informe de radiología, una en el segmento II de 20 mm y otra en el
IVb de 19, las dos del TC del 8 de septiembre. Las otras 18 las ha sacado Polaris, mi sistema agéntico, y todavía no las ha validado nadie.
En mayo un PET no vio nada ahí, en julio ya había metástasis y del TC de septiembre salen las 20. Es impactante que aparezcan tantas en tan poco tiempo.
Del hígado el informe escrito dice «múltiples». Del hueso dice «incontables». Y eso es lo que más me ha chocado, que no ponga el número de lesiones.
El primer visor que hice fue el de los huesos, y me sirvió de apoyo cuando decidimos con mi equipo qué lesión biopsiar. Ahora ya le he añadido el hígado y el tumor primario de la mama.
Los puedes girar tu aqui 👇
https://t.co/CNK2JfUAV0
Cada vez tengo menos tiempo y espero que estas herramientas ayuden a agilizar
procesos.
Sigo alucinando que lo que construyo tiene impacto real en mi salud y en las
decisiones que tomamos.
Your activity, now rewarded.
Introducing Flying Tulip Rewards. Put your capital to work across ftUSD, Lend, Trade and TRS, and earn extra FT rewards for eligible activity.
▸ Flying Tulip allocates 20% of protocol revenue to ecosystem contributors, with transparent rules for how rewards accrue. Rewards are distributed in FT purchased on the open market.
Link below 👇
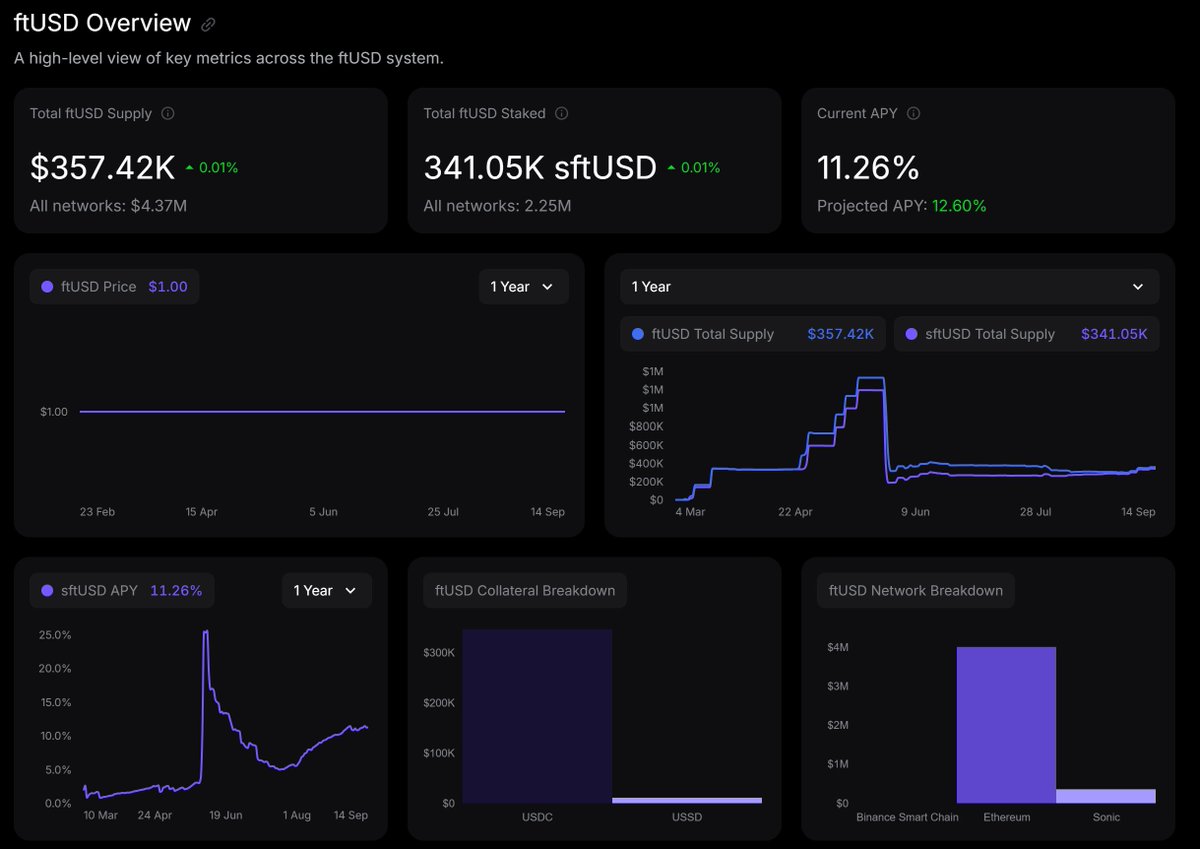
USDC & USDT earning 8.68% stable now for over 6 months on Ethereum. No third parties, no offchain, pure onchain DN.
USDC & USSD earning 11.26% stable now for over 3 months on Sonic.
No lockups. Always liquid. No vaults. Pure onchain and self custodial.
Only on @flyingtulip_
Tarjeta sin KYC, gasta fácil y rápidamente.
Sabéis que siempre he sido precavido a la hora de hablar de estas tarjetas, pero con la cantidad de personas que me lo han pedido, tocaba hacerlo.
Espero que os guste👇
https://t.co/XbpXVPfYWF
🥇 GOLD TWEET | TOOL
He creado SafeHardwareWallet
------------------------------------------
Esta herramienta va a ser la última gratuita que ofrezco por Twitter en un tiempo, así que aprovechadla.
-------------------------------------------
Escúchame.
Vas a comprar una hardware wallet, abres la caja, y contemplas la inmensidad de la blockchain mirando ese pequeño pero gran dispositivo. Tú no lo sabes, o mejor dicho, no te das cuenta, pero lo que hagas en esos veinte minutos de configuración va a ser lo que defina la seguridad de tus fondos para toda tu vida.
Como comprenderás eso no es muy justo, y como a todos nos da pereza ver videos de 30' o 40' o leernos páginas y páginas aburridas de configuración, pues lo que pasa es que nos saltamos pasos vitales y pasa lo que pasa: Pérdidas cripto, olvidos de contraseñas, etc.
Es por eso que el otro día paseando por mi pueblo, tal y como expuse en un tweet, mientras tiraba un palo una y otra vez, me di cuenta que la práctica era necesaria, en todos los aspectos de la vida. Algo obvio, lo sé, pero lo difícil es aterrizar ese concepto.
Es por eso que he creado el Simulador de Hardware Wallets para que eso te deje de pasar. Ya no tendrás que hacerlo todo a la primera cuando te compres el dispositivo... ¡Ahora podrás practicar!
🔹¿Qué es SafeHardwareWallet?
Es un software (.html) que reproduce la puesta en marcha completa de tres dispositivos reales:
📱 BitBox02
📱 Ledger Nano S Plus
📱 Trezor Safe 3,
Sí, con sus mismas pantallas, sus mismos textos y sus mismos gestos.
Los textos salen en inglés, como los vas a ver de verdad, pero con la traducción justo debajo.
Los botones se pulsan como allí: izquierdo, derecho o los dos a la vez en Ledger y Trezor; toque, deslizamiento y pulsación mantenida sobre las bandas táctiles del BitBox02.
Son 87 pantallas reconstruidas a partir de la documentación oficial de cada fabricante, y en cada una tienes al lado tres cosas: qué está pasando, por qué importa y qué se pierde si lo haces mal.
🔹Un solo archivo HTML.
🔹Sin instalación ni servidor.
🔹Ultraligero (KB).
🔹100% gratuito.
🔹No envía información a ninguna parte.
🔹Vista 2D y 3D.
Seamos sinceros, con la estadísitca en la mano, nuestro mayor enemigo somos nosotros mismos. Casi nadie pierde el dinero por un ataque sofisticado. Lo pierde el primer día, solo, en su casa y por la configuración: apuntó mal una palabra, guardó la copia en el móvil "un momento", o aprobó una dirección que nunca miró en la pantalla del aparato.
Y hay una cosa que me parece que no se dice lo suficiente, y se debe de repetir: configurar una cold wallet es un procedimiento que la mayoría de la gente hace UNA sola vez en su vida. Sin haberlo ensayado nunca. Con dinero real dentro. Y con la tensión de estar tocando algo que no termina de entender.
Imaginad el caso de un piloto de avión comercial, éste no aprende a aterrizar aterrizando, tiene un simulador. De igual forma un cirujano no aprende a operar operando. En cambio, en autocustodia hemos aceptado como normal que tu primera vez sea también la buena.
Con este software que he desarrollado te equivocas las veces que quieras y no cuesta nada. Cuando tengas el aparato en la mano ya te habrás encontrado con las dudas, ya sabrás qué te va a preguntar y en qué orden, y ya habrás caído en las trampas cuando caer era gratis.
🔁 QUE TE SALGA BIEN UNA VEZ NO SIGNIFICA QUE SEPAS HACERLO
Esto es lo que quiero que se entienda antes que nada.
Cuando alguien configura su primer aparato y le sale bien, la conclusión que saca es "ya sé hacerlo". Y no es eso, la conclusión correcta es "esta vez me ha salido bien". Son cosas distintas y la diferencia se paga, porque el día que de verdad importa (el día que tengas que recuperar) no habrá una segunda oportunidad.
Piénsalo de nuevo con algo cotidiano, sé que soy pesado, pero eficaz. Aparcar un coche en un hueco justo te sale bien una vez.
🙏 ¡Eso no te convierte en alguien que aparca bien!
Lo que te convierte es haberlo hecho treinta veces, incluidas las que te saliste, te subiste al bordillo o tuviste que salir y volver a entrar.
Con una cold wallet no puedes hacer eso. No puedes configurarla treinta veces con tu dinero para coger práctica.
En un simulador sí. Doce minutos por vuelta, sin nada que perder, y con un marcador al final que te dice qué has hecho mal: cuántas palabras verificaste, cuántas fallaste, en qué trampas caíste y si aprobaste una dirección sin mirarla.
Mi consejo es sencillo: repítelo hasta que ese marcador salga limpio dos o tres veces seguidas... Y entonces compra el aparato.
🔍 POR QUÉ EL APARATO SE PONE "PESADO" CON LA VERIFICACIÓN
Cuando terminas de copiar, el dispositivo te obliga a demostrar que lo hiciste bien y te va preguntando palabras. A mucha gente le parece un incordio y va a lo rápido.
Aún así aquí muchos fabricantes lo hacen mal, porque sólo te piden verificar 3 ó 4, pudiendo tener mal otras palabras y tú sin saberlo.
Es por eso que en el simulador puedes elegir verificación "abreviada", que pregunta unas pocas para que la práctica no se eternice, o "completa", que hace el trabajo entero igual que el aparato real. Empieza con la abreviada para coger el gesto, pero haz la completa al menos una vez, para que sepas de antemano lo que se te viene encima y no vayas con prisa el día bueno.
⚠️ EL FALLO QUE NO AVISA
Aquí hay algo que casi nadie explica y que conviene saber.
La frase de recuperación lleva dentro una especie de dígito de control, parecido a la letra del DNI. Sirve para que el aparato detecte que has escrito algo mal. Y funciona: la mayoría de las veces, si te equivocas, te lo dice.
Pero la mayoría de las veces no es siempre. De vez en cuando una frase mal copiada cuadra igual, y entonces el aparato no protesta. Y no protesta porque, desde su punto de vista, no hay nada raro: esa combinación de palabras también es una cartera válida. Solo que no es la tuya.
Lo que ves entonces no es un mensaje de error. Es un "cartera restaurada" y un saldo de cero. Y te aseguro que la primera reacción de cualquiera al ver eso es pensar que le han robado 😅
La forma seria de quitarte esa duda de encima es probar la recuperación de verdad, y es justo lo que puedes ensayar aquí: la frase se teclea en el propio aparato, letra a letra, moviéndote por la lista oficial de 2048 palabras como se hace en el dispositivo real. Y al final te señala en rojo cuál fallaste.
📮 LA DIRECCIÓN: MIRA EL CENTRO, NO LAS PUNTAS
Esta parte salva mucho dinero y cuesta diez segundos. Y encima, es uno de los muchos puntos que explico en la guía v2.
Un ordenador infectado no necesita robarte la frase semilla. Le basta con cambiarte la dirección de cobro en la pantalla. Tú copias la que ves, la envías, y el dinero se va a la cuenta del atacante. La frase sigue a salvo y da igual: el dinero ya no está.
La defensa es pedirle la dirección al aparato y compararla con la del ordenador. Hasta ahí casi todo el mundo lo sabe. El problema es CÓMO se compara.
Lo normal es mirar los cuatro primeros caracteres y los cuatro últimos, y si coinciden, aprobar. Y ahí está el fallo, porque eso es precisamente lo que el atacante ya ha preparado... Se pueden fabricar direcciones a medida que empiecen y terminen exactamente igual que la tuya. No es ciencia ficción, es cuestión de horas con un ordenador potente, y es un ataque que se ve a diario. (Típico address poisoning).
Lo que no se puede fabricar es una dirección que además coincida por el medio, por eso la comparación tiene que incluir el centro.
El simulador te lo hace practicar dos veces y, en la segunda, con las trampas activadas, te cambia la dirección del ordenador a mitad de operación. Si apruebas sin comparar bien, te lo dice ahí mismo.
🔐 EL PIN: NO ES LO QUE LA GENTE CREE
Otro malentendido.
La gente elige el PIN pensando que lo que protege es que sea largo y difícil. En un hardware wallet no es exactamente así. Lo que protege es que el aparato se borra solo tras unos pocos intentos fallidos (3, en el caso de Ledger). Un ladrón no tiene tiempo de probar combinaciones: tiene tres oportunidades y se acabó.
Eso significa dos cosas.
1) Un PIN corto pero elegido al azar ya es suficiente para ese escenario.
2) La más importante, es que lo único que puedes hacer mal aquí es ponérselo en bandeja. Si tu PIN es 1234, 0000 o tu año de nacimiento, esas tres oportunidades le sobran, porque son exactamente las tres primeras cosas que probaría cualquiera.
Recuerda que el PIN es reemplazable, La frase no.
🪤 LAS TRAMPAS: MEJOR CAER AQUÍ
Si dejas las trampas activadas, el simulador no se limita a acompañarte 😌. Te pone delante los errores que más carteras vacían, y lo hace justo en el momento en el que cualquiera los cometería:
🔹Llevas ocho palabras, la letra se te tuerce y el móvil está en la mesa. Una foto rápida y luego la borras.
🔹Un correo de "Ledger Support" con una web idéntica a la oficial que te pide las 24 palabras para resincronizar.
🔹Tienes un gestor de contraseñas cifrado y con copia en la nube. Parece el sitio perfecto.
🔹Te da miedo perder la microSD del BitBox02 y piensas en subir el fichero a tu nube.
🔹Vas por la palabra 9, suena el telefonillo y escribes las tres últimas de memoria.
🔹Recuperando: una web muy bien hecha te ofrece comprobar si tu frase es válida antes de seguir tecleando.
Cada una tiene dos opciones y, elijas la que elijas, te explica qué acaba de pasar y por qué. Yo lo veo bastante útil, sobre todo si estás empezando. Y también, por qué no, para afianzar.
🎮 LA PRUEBA DE RESISTENCIA
Esta pestaña es para los que ya tienen el aparato configurado desde hace tiempo.
Son 10 preguntas sobre cómo tienes montada tu seguridad ahora mismo: cuántas copias tienes, dónde están, en qué material, si están junto al aparato, si alguna vez has probado a recuperar, dónde está apuntado el PIN, si usas passphrase, qué pasaría si mañana no estuvieras, si la frase ha tocado alguna vez un ordenador y si compruebas las direcciones antes de cobrar.
Con tus respuestas se te enfrenta a siete situaciones que pasan de verdad:
🔹Se te incendia o se te inunda la casa.
🔹Entran a robar.
🔹Se te pierde o se te rompe el aparato.
🔹Olvidas el PIN.
🔹Tu ordenador se infecta.
🔹Alguien encuentra tu copia por casualidad.
🔹Te pasa algo a ti.
En cada una te dice si sobrevives, si sales con grietas o si lo pierdes todo, y cuando sales mal parado te dice qué hacer para arreglarlo. No hay nota final ni ranking: hay siete respuestas concretas sobre tu situación concreta.
Es bastante curiosa, hazlo, tardas literalmente 30" y te da bastante información.
🧭 ¿QUÉ HAY DENTRO DEL PROYECTO?
⚡ Simulador: precinto, firmware, autenticidad, PIN o contraseña, generación de la frase, copia, verificación palabra por palabra y comprobación de direcciones de cobro.
🔁 Recuperación: restaurar una cartera tecleando la frase en el propio aparato, letra a letra.
❓ Quince preguntas frecuentes del primer día: la passphrase, los aparatos de segunda mano, 12 o 24 palabras, o qué pasa con tus monedas cuando tú faltes.
📊 Resumen: tu marcador al terminar y diez reglas para el día que lo hagas de verdad.
⚠️ FAQs
❌ No es el aparato de verdad. Es una reconstrucción hecha con la documentación oficial de cada fabricante. El firmware cambia con el tiempo, si algo no coincide, manda siempre lo que diga la pantalla de tu dispositivo.
❌ No está hecho ni respaldado por Shift Crypto, Ledger ni SatoshiLabs. Es educativo e independiente, y los nombres de producto se citan solo para identificar qué aparato estás practicando.
❌ Las palabras que genera no valen para guardar dinero. Se les rompe el dígito de control a propósito. Son palabras de práctica. Y al revés vale doble: no escribas nunca, ni aquí ni en ninguna web, la frase de un aparato real.
❌ No sustituye a la prueba de recuperación de verdad. Cuando configures el aparato bueno, envía una cantidad pequeña, bórralo y recupéralo con tu papel. Si funciona, ya puedes confiarle el resto.
👤 ¿PARA QUIÉN ES ESTO?
🔹Si vas a comprar: ensaya antes de que llegue la caja.
🔹Si acabas de comprarlo: haz la práctica con el aparato al lado, apagado, comparando pantalla contra pantalla.
🔹Si lo tienes desde hace años: pásate por la Prueba de resistencia y sabrás si tu montaje aguanta.
🔹Si vas a cambiar de marca o de modelo: practica el que no conoces antes de mover un satoshi.
🐛 SI ENCUENTRAS UN FALLO
Si ves una pantalla que no corresponde con tu firmware, una errata, un dato que no cuadra o un caso raro donde se comporte mal, escríbeme por DM o por correo.
No me molesta, lo agradezco. En una herramienta que enseña procedimientos con los que la gente va a manejar su dinero, quien te avisa de un fallo te está haciendo un favor.
Es gratis y puedes usarla y estudiarla. Lo único que pido es que me cites si la subes a tu web o la usas en un curso, porque así quien reciba el archivo sabe de dónde salió y puede comparar su copia con la original.
Pd. Tengo un pack de guías de seguridad y privacidad (v1 y v2), con más detalle del que cabe aquí. Si te interesa, DM o mail. Pero sin prisa: primero descarga la herramienta y trastea con ella, que es gratis y probablemente sea lo que más falta te hace ahora mismo.
Y si te apetece apoyar para que siga sacando cosas así, se agradece. Sin más.
🪙 EVM: 0xb31f29b010e6b373a162ca0006349dce7ac145eb
🪙 BTC: bc1qum7h0lsda6wvpqhymgm9w2wqwjs5samj674mqf
Ojalá esto ahorre unos cuantos disgustos, que es para lo que está hecho.
Ensaya primero. Compra después. Y cuando lo hagas de verdad, que no sea tu primera vez.
Gracias por leerme.
Siempre buenas prácticas.
🔗 Os dejo el link del archivo en el siguiente post.
A vuestra disposición,
IngenieroSeed
Acabo de venir de andar 5 km atravesando campos de girasoles, chopos, riachuelos y grandes terrenos de tierra cubiertos de grandes rocas y plantas silvestres.
Cogía un palo y lo lanzaba. No llegaba donde yo quería. Cogía otro palo y lo volvía a lanzar, tampoco lo conseguía. Volvía a coger uno más grande pero menos largo, y por fin, lograba mi objetivo, la distancia requerida.
Tras ponerme de nuevo en marcha he pensado en mis cosas con las manos doloridas y he llegado a la conclusión de que hubiera logrado el mismo resultado sin tanto daño, si hubiese probado antes con otros palos más pequeños.
Me he puesto a pensar en el Silver tweet. Me he puesto a pensar en la facturación que podría tener si estas herramientas las pusiera a la venta. Con el público que tengo, mínimo tendría varias compras a la semana, pero claro, estaría dejando a muchos fuera. Estaría dejando fuera a muchas personas de un conocimiento que todos deberían tener.
Y mi facturación hoy en día proviene ya de 2 fuentes: Las recuperaciones y el pack de guías. Así que me he alegrado de haber tomado esa decisión. Conocimiento gratis y libre para todos.
Pero claro, también tengo que "comer", esto al final es un negocio y necesito caja, no puedo siempre estar regalando todo, por lo que, de repente, y sin saber por qué no se me había ocurrido antes, me ha venido a la cabeza el primer 🥇 GOLD TWEET.
Y no solo un GOLD TWEET, sino un GOLD TWEET de una HERRAMIENTA. Vamos, como el de ayer pero vitaminado, algo mucho mejor. Y no porque lo de ayer no sea útil, es más, es posible que para muchos, el SILVER de ayer sea mejor que el gold, pero promediando, considero mejor lo que se viene.
Entonces, valorando lo que me había pasado con el palo + 🥈SILVER TWEET de ayer, tengo claro el 🥇GOLD TWEET. Es más, ya lo estoy desarrollando.
Y ahora la gran duda.
¿Lo pongo gratis o de pago? Pues ya lo tengo decidido:
Totalmente gratis.
¿Por qué?
Por 2 razones. La primera es por lo mismo que el razonamiento del Silver, porque es un conocimiento que salvará MILES y MILES de dólares. Es un MUST de buenas prácticas. La segunda es porque usaré para las guías v3, herramientas que algunas veces se venderán con herramientas incorporadas, y otras que se tendrán que pagar aparte.
Así que, por ejemplo, la Silver de ayer y el Gold (de hoy o mañana, cuando lo saque) las ampliaré, mejoraré, potenciaré y las pondré de pago para aquellos que adquieran justo la guía v3 de seguridad cripto.
Así que preparaos, porque sinceramente, sin saber realmente si existe o no, me da absolutamente igual, voy a sacar un 🥇 GOLD TWEET, una HERRAMIENTA GOLD que os va no sólo a salvar de pérdidas estratosféricas, sino buenas prácticas y ser mucho mejores en términos de privacidad y seguridad.
Agarraos que vienen curvas, porque esta herramienta que se viene para muchos será un auténtico salvavidas y un antes y después, en su trayectoria cripto.
Es más, lo he diseñado para que se pueda usar junto con el tweet que estoy citando.
Sigo desarrollando.
A vuestra disposición,
IngenieroSeed
ESTO ES UN PALANTIR GRATIS Y SE INSTALA EN UN SOLO COMANDO.
se llama OSIRIS.
abres un globo 3D en tu navegador y ves, en tiempo real:
→ +10.000 aviones en el aire
→ +2.000 satélites
→ cámaras CCTV de todo el mundo
→ incendios, terremotos, tráfico marítimo
→ 13 zonas de conflicto activas
todo en una sola pantalla.
y no se queda ahí.
trae un toolkit OSINT dentro:
port scanner, DNS, WHOIS, análisis de dominios.
Palantir cuesta millones.
esto es:
→ open source
→ MIT
→ docker compose up
→ listo
la mayoría de fuentes funcionan sin meter ni una API key.
por qué te importa:
el tipo de inteligencia que antes solo tenían gobiernos...
ahora la levantas tú en tu portátil en 5 minutos.
ideal para periodismo, seguridad o verificación.
repo 👇
🥈SILVER TWEET
Si tienes cripto en autocustodia y ahora mismo no sabrías explicar de dónde salen exactamente tus 24 palabras, este es tu tweet del año.
He creado SafeGenerator.
Licencia: CC BY-NC-ND 4.0
Permite: uso privado, copiar y redistribuir el archivo tal cual
Prohíbe: vender, modificar, quitar tu nombre
Es un software (.html) que permite generar, auditar y verificar frases mnemotécnicas BIP-39 de forma determinista y completamente trazable.
El programa toma dos entradas facilitadas por el usuario: una secuencia aleatoria y una marca de tiempo ISO-8601 con precisión de milisegundo. Las concatena en una única cadena UTF-8 y deriva de ella 256 bits de entropía mediante la función criptográfica SHA-256, calcula a continuación los 8 bits de checksum como los primeros bits del SHA-256 de esa misma entropía, compone un bloque de 264 bits, lo segmenta en 24 grupos de 11 bits y traduce cada grupo a su índice correspondiente (0–2047) sobre la lista inglesa oficial de 2048 palabras.
Esta lista está incrustada en el propio documento y validada por huella SHA-256 en cada arranque. Todos los valores intermedios, material de entrada, hash, bits de entropía, bits de checksum, agrupación e índices, se muestran claramente en pantalla, de modo que el resultado puede reproducirse y contrastarse con cualquier implementación externa del estándar. De ahí que sea total y absolutamente auditable y verificable.
🔹Sin instalación.
🔹Sin servidor.
🔹Sin dependencias.
🔹Ultraligero (233KB)
🔹100% open source.
🔹100% offline.
🔹100% gratuito.
Un solo archivo HTML.
🤔 ¿Por qué usar SafeGenerator?
Porque además de ser totalmente auditable y verificable, ya que tienes acceso íntegro al código, no pertenezco a ninguna empresa, institución, entidad ni organismo que recopile ni almacene ni distribuya información privada sensible con el uso de esta herramienta.
Además, si no tienes dinero para una buena cold wallet, siempre puedes almacenar en la frase semilla resultante y, a futuro, adquirir la que más te guste para mover esos fondos.
Y no sólo eso, he diseñado el software no sólo para que te dé un resultado, eso ya lo hacen muchas (aunque muchas lo hacen mal), sino para que aprendas y seas totalmente independiente de las empresas más grandes, e independiente de todos esos scammers que te intentan vender cursos de 0 a 100 por 4 y 5 cifras. Cursos que, por cierto, son copias de otros.
Por ello, lo más importante de SafeGenerator es que te enseña TODOS los pasos intermedios:
🔹El material de entrada
🔹El hash
🔹Los 256 bits de entropía
🔹Los 8 bits de checksum
🔹Los 264 bits partidos en 24 grupos de 11
🔹Los 24 índices y las 24 palabras.
Bit a bit. Delante de ti.
No es una caja negra que escupe palabras bonitas. Es una hoja de cálculo criptográfica que te enseña el desarrollo.
"Perfecto Ingeniero, no sólo aprenderé sino que también tendré mis 24 palabras con la entropía máxima teórica"
Exacto, y entremos en materia, que esto es un 🥈 Silver tweet, y quiero que aprendas de verdad.
Tienes que tener claro qué es la entropía (Ya hice un tweet sobre ello, busca en el buscador "Entropía IngenieroSeed" y verás un tweet muy largo con una imagen de unos dados rojos, ese es).
LA FÓRMULA. UNA. NO HAY MÁS.
La entropía se mide en bits y solo necesitas esto:
H = L · log_2(N)
Donde L son los caracteres que has escrito y N los resultados distintos que podía dar cada uno. Ya está. No hay más misterio, compañero.
Vamos con los cuatro casos que la herramienta te deja elegir, porque en cada uno cambia la N y cambia todo.
🔹 MONEDA. N = 2, cara o cruz, que se anota 0 y 1.
log_2(2) = 1 bit por lanzamiento.
Un lanzamiento de moneda es exactamente 1 bit. No se parece a un bit: es 1 bit. Por eso hacen falta 256 lanzamientos para llegar a los 256 bits. Es el método más lento y a la vez el más transparente que existe: no hay nada que puedas hacer mal salvo copiar mal.
🔹 DADO. N = 6, un dado normal de seis caras.
log_2(6) = 2,585 bits por tirada.
100 tiradas · 2,585 = 258,5 bits.
Y aquí está el origen de la famosa frase de "100 lanzamientos" que ves por todas partes desde que pasó lo de Coldcard. Con 99 tiradas te quedas en 255,9 bits, justo por debajo. Con 100 ya pasas de 256. Ni es magia ni es marketing: es que log_2(6) da lo que da.
🔹 BITWARDEN. N = 70, que son 26 mayúsculas + 26 minúsculas + 10 dígitos + 8 símbolos.
log_2(70) = 6,1293 bits por carácter.
42 caracteres · 6,1293 = 257,4 bits. Saturado con 42 pulsaciones.
Bitwarden tiene una opción de generación de contraseña totalmente aleatoria muy buena. Usa su APP.
🔹 TODOS. N = 95, el ASCII imprimible completo, del espacio a la virgulilla.
log_2(95) = 6,5699 bits por carácter.
39 caracteres · 6,5699 = 256,2 bits.
Y fíjate en la simetría, porque es preciosa: 256 lanzamientos de moneda, 100 tiradas de dado, 42 caracteres de Bitwarden o 39 de ASCII completo. Cuatro caminos distintos y el mismo destino.
Menos posibilidades por tirada, más tiradas.
Más posibilidades por tirada, menos tiradas.
Totalmente lógico.
Y el campo de texto solo te deja escribir lo que el modo admite, para evitar que cometáis errores innecesarios 😁.
En modo Dado no entra ni un 7 ni una letra. Así la N que declaras y lo que hay escrito no pueden contradecirse. Eso también está hecho a propósito (Cómo os cuido...).
🧮 DUDA QUE SIEMPRE TENÉIS Y QUE CREO QUE JAMÁS ME LA QUITARÉ DEL MEDIO:
"Ingeniero, ¿y si tiro el dado 400 veces en vez de 100? ¿No tendré más seguridad?"
Sí y no.
Tendrás más entropía bruta, pero NO más seguridad efectiva.
400 tiradas son 1.034 bits de entrada, pero SHA-256 devuelve 256 bits y ni uno más, escribas una letra o mil caracteres. Los 256 bits son el techo del estándar. No se puede meter más donde no cabe. Pero...un atacante jamás irá a romper la clave privada porque es algo inviable matemáticamente, por lo que irá al eslabón más fácil, el TRNG generado. En Coldcard lo pillaron. Es por eso que si tienes más bits de entropía que la clave privada, ya puedes dormir a pierna suelta.
Y aprovecho para dejar clara la distinción que más confunde: los 256 bits del paso 2 son el TAMAÑO del resultado, no su calidad. Salen SIEMPRE. Los bits que marca la barra mientras escribes son lo IMPREDECIBLE que hay dentro, y eso es lo único que protege de verdad. El SHA-256 de la palabra "hola" también son 256 bits preciosos, y se rompe en un suspiro, en una milésima de segundo. De ahí que insista tanto en el software con la ALEATORIEDAD.
🎲 AHORA LO QUE CASI NADIE EXPLICA BIEN (En el sw está explicado también):
El número de combinaciones es muy grande, sí, son muchas, pero es el dato más inútil. Lo que de verdad importa es:
Cada bit que añades DUPLICA el trabajo del atacante.
Y esto es lo que quiero que quede claro. Suponiendo mil millones de intentos por segundo, que son unas mil tarjetas gráficas de gama alta, del orden de 20 millones de euros en hardware, o sea, al alcance de muy pocos:
40 bits → 18 minutos
45 bits → 9,8 horas
50 bits → 13 días
55 bits → 1 año
60 bits → 37 años
75 bits → 1,2 millones de años
128 bits → 10^22 años
256 bits → 10^60 años
Léelo otra vez. De 40 a 45 bits solo van CINCO bits, y pasas de 18 minutos a casi diez horas: 32 veces más. De 40 a 60 van veinte bits, y pasas de 18 minutos a 37 años, un millón de veces más.
Puesto en tiradas, que es como se entiende:
Cada tirada de dado multiplica por 6 el tiempo del ataque.
Cada carácter de Bitwarden lo multiplica por 70.
Por eso en la herramienta la línea roja está puesta en 75 bits y no en 128. Por debajo de 75, tu margen depende de suposiciones sobre las capacidades que tenga el que te ataca. Por encima de 75... ni teniendo toda la edad del universo se podría hacer nada.
Y un detalle que ignoran muchos: un "intento" del atacante no es un SHA-256 suelto. Como solo conoce una dirección, en cada intento tiene que recorrer la cadena entera: SHA-256 → 24 palabras → PBKDF2-HMAC-SHA512 con 2048 repeticiones → BIP-32 → curva elíptica → dirección. Cada intento le sale unas 625 veces más caro.
⏳ LA MARCA DE TIEMPO: +41,5 BITS
Esto es cosa mía, y sólo mía, y con ese formato específico. La herramienta combina tu secuencia ALEATORIA con una marca de tiempo con milisegundos. Y esa marca aporta 41,5 bits que se SUMAN a los tuyos.
100 años · 365,25 días · 86.400.000 ms = 3,16 · 10^12 marcas distintas.
log_2(3,16 · 10^12) = 41,52 bits
¿Por qué se suman y no se promedian? Porque para entrar hay que acertar las dos cosas a la vez, y no hay forma de comprobar una sin la otra. El número de combinaciones se multiplica, y multiplicar combinaciones es sumar bits.
Y ojo al detalle práctico: quien escriba poco arranca ya con 41,5 bits antes del primer carácter. 20 tiradas de dado son 51,7 bits. Pero 51,7 + 41,5 = 93,2 bits reales, y eso ya es otra cosa.
Además hace de "salt": dos personas que eligieran la misma secuencia obtienen semillas completamente distintas, así que nadie puede atacar mil carteras reaprovechando el mismo trabajo.
Es decir, por si alguien no sabe qué es el salt: Aunque lanzárais dados y os saliera lo mismo (imposible) o monedas (imposible también) o un software que tuviera un RNG roto, la fecha (salt) sería un salvavidas.
2⃣4⃣ EL CHECKSUM Y LA PALABRA 24
La última parte, pero no menos importante.
256 bits de entropía + 8 bits de checksum = 264 bits.
264 / 11 = 24 grupos exactos.
Cada grupo de 11 bits es un número entre 0 y 2047.
2^11 = 2048, que son justo las palabras de la lista oficial.
Todo encaja porque está diseñado para encajar desde un principio, es simple matemática. Y de ahí sale una pregunta que me hacen constantemente: ¿La palabra 24 se elige o se calcula?
Las dos cosas, según de dónde vengas, y así lo explico en detalle en el software.
Si partes de una entropía de 256 bits ya fijada, los 264 bits están todos determinados y la palabra 24 SALE CALCULADA. No hay nada que elegir.
Si partes de 23 palabras, esas 23 solo fijan 253 bits. Quedan 3 bits de entropía libres, 2^3 = 8, y por eso hay exactamente 8 palabras válidas para la posición 24. Eliges una y el checksum se recalcula solo. Este caso por ejemplo es el que permite BitBox, entre muchos otros hardware wallets.
Con lo que te tienes que quedar es que el checksum NUNCA se elige. Siempre se deriva. Punto.
💻 ¿QUÉ HAY DENTRO DEL HTML, PESTAÑA POR PESTAÑA?
⚡ Generar 24 palabras. Metes tu secuencia aleatoria y una marca de tiempo y te devuelve las palabras con todo el desarrollo desplegado y un medidor de bits en vivo mientras escribes.
🔒 Elegir la palabra 24. Le das 23 y te calcula las 8 válidas para la última, con la semilla completa de cada una.
✅ Verificar. Pegas 12, 15, 18, 21 o 24 palabras y te dice si todas existen en la lista oficial y si el checksum cuadra. Y te señala qué palabra falla y por qué.
❓ Cómo funciona. Doce explicaciones largas, con las tablas de tiempos, cómo comprobar el cálculo por tu cuenta con OpenSSL, la lista de comprobación antes de tocar dinero real, y un panel para poner a prueba el aislamiento de red en directo.
🔐 SE COMPRUEBA A SÍ MISMA, CADA VEZ QUE LA ABRES
Antes de dejarte generar nada, la página ejecuta seis pruebas:
1. Su SHA-256 contra los tres vectores oficiales de FIPS 180-4.
2. La huella SHA-256 de las 2048 palabras incrustadas contra la de la lista inglesa oficial (2f5eed53…3b24dbda).
3. Un vector oficial de BIP-39, ida y vuelta.
4. Un resultado del generador calculado aparte con OpenSSL.
5. Las 8 candidatas esperadas de la palabra 24 para un caso conocido.
6. Contraste de su SHA-256 contra el WebCrypto del navegador.
Si algo falla, la insignia se pone en rojo y te dice que NO uses ese archivo.
Y la parte que más me gusta y dónde más me ha ayudado la IA:
Hay un botón que intenta abrir conexiones DE VERDAD hacia bloqueado.invalid, un dominio reservado por la RFC 2606 que no existe ni puede existir, por los cinco caminos que tiene un navegador (fetch, XMLHttpRequest, carga de imagen, WebSocket y sendBeacon), y comprueba que se bloqueen todos.
Esto es para que te des cuenta que no te pido que te fíes de mí, te doy el botón para que lo compruebes tú mismo.
¡¡¡IMPORTANTE!!!
❌ No inventa azar.
Lo EXTRAE de lo que escribes. Si tu secuencia es adivinable, tu semilla también lo es, por muy larga que salga la lista de palabras. La cifra de bits da por hecho que cada carácter salió al azar de verdad, y eso la página NO puede comprobarlo.
Escribe "121212121212" en modo Dado y seguirá diciendo 31 bits, pero un atacante lo probaría de los primeros.
❌ No guarda nada.
Ni la secuencia, ni la fecha, ni las palabras. Solo el tema claro/oscuro. Y al imprimir, la secuencia se excluye del papel a propósito.
❌ No puede demostrarte que tu ordenador es de fiar.
Ningún programa puede. La garantía de verdad es física: un equipo sin red.
🤔 ¿Cuánto ha costado crear esto?
Bastantes horas... (Incluido este tweet jajaja)
Ha sido muchísimo fine tuning, muchísima revisión de código y muchísima revisión de texto. Lo he leído tantas veces que ya no distingo si una frase está bien o si es que me la sé de memoria.
Si encuentras un gazapo, un número que no cuadre, una errata o un caso raro donde la herramienta se comporte mal, te pido POR FAVOR que me escribas. Por DM o por correo, lo tenéis en la bio.
Y no me molesta, al revés, lo agradeceré. Se trata de una herramienta de frases semilla, el que te avisa de un fallo te está haciendo un favor muy grande.
Tal y como he dicho al principio, la herramienta es gratis y de código abierto. Puedes usarla, estudiarla y modificarla. Lo único que pido es que me cites si la subes a tu web o la usas en algún curso, porque es estrictamente obligatorio esta vez.
En una herramienta de semillas, la atribución no es un capricho, es lo que permite a quien reciba el archivo saber de dónde salió y comparar su copia con la original.
Pd. Si te gusta el cuidado que hay en este archivo y lo que has aprendido en este tweet, dispongo de un pack de guías de seguridad y privacidad (v1 y v2) donde he puesto exactamente el mismo cariño. Si tienes cualquier duda o interés, escríbeme un DM o un mail para más información, pero sin prisa: primero descarga la herramienta y trastea con ella.
Nada más. Espero que después de leer esto sepas explicarle a cualquiera de dónde salen tus 24 palabras y por qué cada tirada de dado multiplica por 6 el trabajo de aquel que te quiere robar.
Si te ha resultado útil y quieres que de verdad saque más herramientas gratis y estas las mejore también para las futuras guías v3, toda ayuda es bienvenida, aunque a veces le cueste al mundo hispano, sé que muchos sí apoyan. (Estaré eternamente agradecido, y así lo demuestro con este proyecto).
EVM: 0xb31f29b010e6b373a162ca0006349dce7ac145eb
BTC: bc1qum7h0lsda6wvpqhymgm9w2wqwjs5samj674mqf
Gracias por leerme. Sois los mejores.
Siempre buenas prácticas.
🔗 Os dejo el link del archivo en el siguiente post.
A vuestra disposición,
IngenieroSeed
Yo sé, él lo sabe, Richard Wyckoff estará orgulloso de nosotros con esta preciosa Acumulación técnica en su esquema 2 Bullish.
El $TOTAL3 es la capitalización de las altcoins, en formación de fondo como acumulación.
Disfruten.
NECESSITO AJUDA amb RT!!
Tinc un molt bon amic que té espasmes musculars des de fa + de 2 mesos. No li troben de què pot ser.
Necessito que arribi a molta gent per si a algú li ha passat.
Tot va començar amb sanglot. No li passava i després de 2 dies…👇🧵
🔴 Bitcoin 1 yıl yaşanacak 👇
• Eylül 2026: 70.000$
• Ekim 2026: 75.000$
• Kasım 2026: 85.000$
• Aralık 2026: 100.000$
• Ocak 2027: 120.000$
• Şubat 2027: 140.000$
• Mart 2027: 160.000$
• Nisan 2027: 180.000$
• Mayıs 2027: 190.000$
• Haziran 2027: 200.000$
İnanmıyorsan kaydet ve gör 🙏