Ahora imaginaos millones de instalaciones de #verifactu contra un servidor de la Agencia Tributaria cuyo certificado expira y que os tiráis varios días (ya van casi dos) sin poder emitir facturas.
O millones de usuarios españoles que no pueden verificar su edad para entrar en Instagram, Facebook, etc
Tener un certificado administrativo caducado es un apagón más en esta administración que quiere tenerlo todo digitalmente centralizado y controlado... pero no tiene ni medios ni conocimiento para realizarlo.
El perro del hortelano.
Hacienda considera que necesitas 5.550 € al año para cubrir tus necesidades básicas. Eso son 462,50 € al mes. Ese mínimo personal del IRPF lleva congelado desde 2015. ¿Acaso han estados también congelados en estos 11 años los precios de la vivienda, ropa, gasolina o comida?
@frantorres Resulta que “las organizaciones de siempre” son aquellas que conocen mejor la situación. Y algunas de ellas ya pidieron el año pasado que se retrasara un mínimo de 2 años. Debe ser por algo.
Hoy el buscador de @Congreso_Es no funciona. No devuelve ningún resultado, independientemente del texto a buscar, ni da ningún mensaje que aclare el motivo.
@pabloharour Yo le he cogido odio mortal al tema desde que me tocó mirarlo... No comprendo cómo van a sobrevivir a esto los que llevan las facturas en excels a mano...
El estado siempre ayudando a que lances proyectos...
@TheObjective_es Recuerdo que a finales del año pasado la AEAT y algunos políticos decían que todo estaba preparado porque más de 40.000 empresas ya estaban mandando registros. Es de chiste. Si lo tienen que volver a aplazar, que lo digan ya ahora. Porque va a haber más cambios en facturación.
@CopasLuis Hoy estoy algo espeso y no logro entender los resultados. ¿Cómo han calculado estos porcentajes? ¿A qué se refieren? Falta información aquí. Porque podría pensar que el 80% o más lo han hecho mal; pero me temo que no va así la cosa…
Hay empresas de software que están intentando vender sus sistemas informáticos de "fichaje" de trabajadores asustando con supuestas sanciones inmediatas, porque dicen que el Gobierno va a aprobar una reforma. Desmontamos el cuento en este hilo 👇.
¿Cómo podría impulsarse algo como el ecosistema digital español?
Espera que pienso...
Complicado....
Ah, quizás no permitiendo que el ecosistema digital español sea reventado sistemáticamente por #laligagate.
¿QUIZÁS EH? No querríamos ofender a nadie.
@luisnomad@LaLiga@Cloudflare@HelloCivitai In Italy we have a similar thing called "piracy shield" and yes it's the football guys also
It's as dumb as you think it is
I found a previously undocumented passive Windows backdoor I’m calling SLEEPWALKER. Its defining feature is a custom command language with 23 instructions. Instead of receiving conventional commands, it runs encrypted bytecode programs that can combine scheduling, nested programs, staged payload delivery with SHA-256 verification, decompression, network communication and in-memory shellcode execution.
The analyzed file is an unsigned DLL that masquerades as Microsoft's dpapi.dll, uses forged ESET metadata and activates only when side-loaded by ESET's Management Agent program ERAAgent.exe. SLEEPWALKER does not beacon or open an obvious listening port on its own. It monitors network traffic and stays dormant until it detects a specially crafted packet carrying an AES-256-CCM-protected task. It supports TCP, UDP, ICMP, SMB named pipes and VMware VMCI. VMCI can carry traffic directly between a VMware guest and host without using a conventional network interface. SLEEPWALKER also implements a DNS trigger that uses Base32 to carry encrypted tasks inside DNS labels, although the analyzed sample does not enable it.
The full analysis documents the bytecode format, all 23 instructions, encryption, DNS encoding, trigger logic and network transports. It also includes IOCs, a YARA rule and a PowerShell scanner.
If you believe you have been targeted by SLEEPWALKER or have found a related sample, please contact me. I created the SLEEPWALKER Analysis Toolkit to decode its bytecode, examine artifacts and safely reproduce its receiving pipeline without executing commands or transmitting data. If you suspect you've been infected, I am happy to share this toolkit with you, alongside a mitigation guide providing investigation steps and a remediation script for use after detection.
https://t.co/p7mpKW829T
@bandaanchaeu@Jonathanrolpkm Lo que viene a demostrar que NO todos tenemos los mismos derechos, cuando defenderlos se convierte en un tema de asfixia económica.
Esto abre la pregunta de: si el sistema no trabaja para garantizar esos derechos fundamentales, ¿qué deben hacer los ciudadanos?
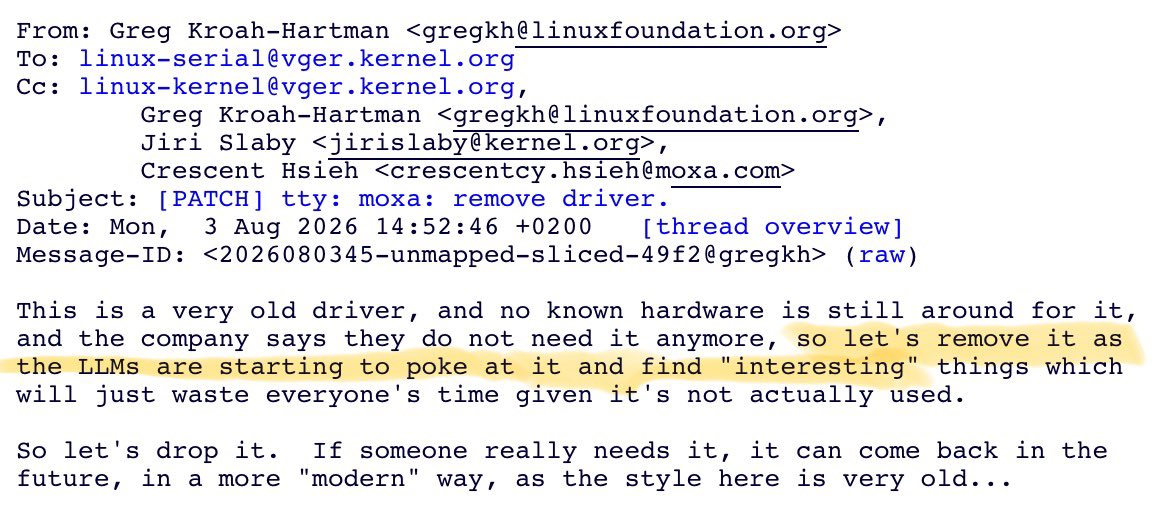
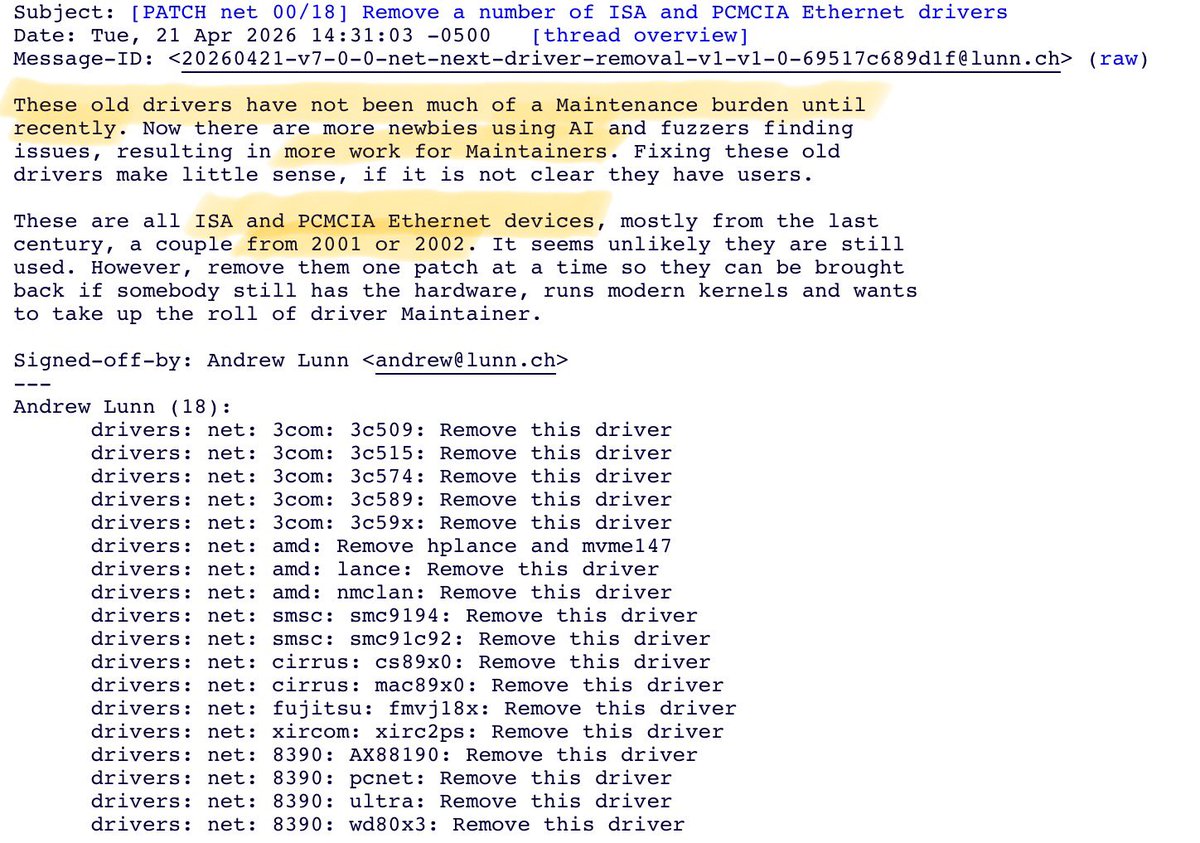
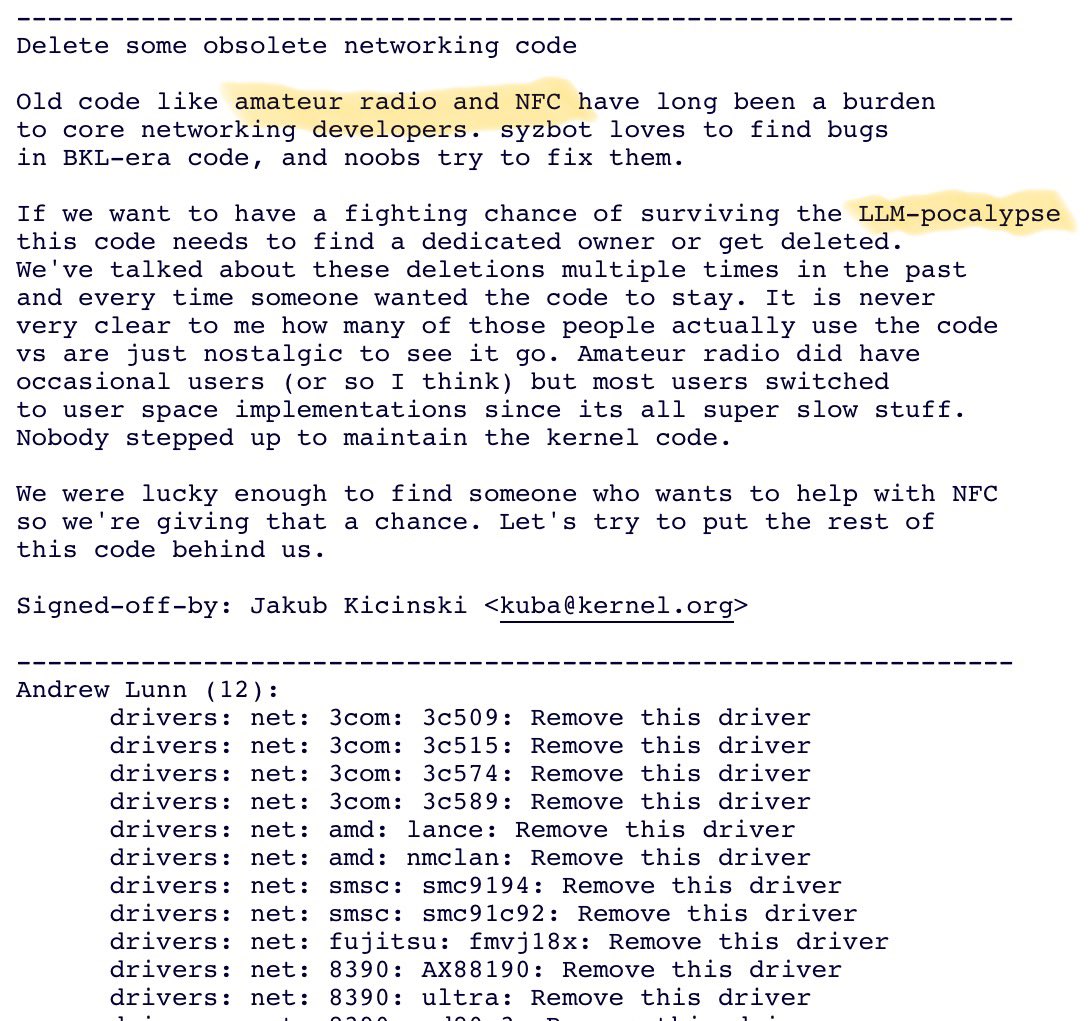
A huge number of hardware device drivers are being removed from Linux… because Linux kernel developers don’t want to deal with the flood of AI generated code submissions “AI bug reports” for them.
These removed Linux drivers include mice, Ethernet cards, amateur radio, NFC, and more (including “legacy” hardware from 2002).
In other words: AI/LLM is directly leading to Linux working with significantly less hardware.
“Let’s remove it as the LLMs are starting to poke at it”
“These old drivers LLM-pocalypse”
“These old drivers have not been much of a Maintenance burden until recently. Now there are newbies using AI and fuzzers finding issues, resulting in more work for Maintainers.”
Your x86 CPU has a hidden mode that no OS can touch, no hypervisor can see, and no security tool can monitor. The security community spent 20 years asking: what could go wrong? Turns out: a lot.