We’re helping bring Bittensor to the next generation of developers in France.
Starting with three workshops at @42born2code, part of the world’s largest network of tuition-free coding schools, alongside @42Blockchain_.
RÉCAP DES NEWS :
🇫🇷 Crédit Mutuel Arkéa finit par confirmer la cyberattaque... 3 jours après les premiers retraits et seulement parce qu'un enquêteur on-chain a tout sorti avant eux. D'après leur FAQ du soir les pirates sont passés par la plateforme d'un prestataire, se sont servis sur le compte de la banque elle-même, et "aucune entrée" par Fortuneo. Donc je corrige ce que je relayais cet après-midi. 118M€ ? 133M$ ? Ils ne confirment rien mais "valident l'ordre de grandeur"! Bref... toi tu justifies un virement de 500€ qu'il remarque direct mais ont du mal avec 9 chiffres ? Affaire à suivre
🇫🇷 Wallets crypto.. l'I-2701 de Courson passe à 150 voix contre 44. Dès 100 000€ au 31 décembre tous tes wallets additionnés déclarés sinon jusqu'à 10 000€ d'amende. Ce délire n'est pas encore fini... si la partie recettes est rejetée le Sénat repart du texte du gouvernement sans I-2701 et sans taxe Go
‼️ DEBUNK RN : le parti qui veut tes données chez des prestataires "français ou européens" prévient Google et Meta de ta visite avant même le bandeau. 14 cookies sans un clic et une politique qui jure "aucun transfert vers des Pays Tiers"... MAJ 15h : Meta attend maintenant ton accord quelqu'un a retouché le code dans l'urgence !... mais Google part toujours AVANT ton refus
🇫🇷 Chez notre ministre du "NUMÉRIQUE" Anne Le Hénanff rien n'a bougé depuis mardi. Google, Meta et X dès la première requête et un PHP 5.6 à la retraite depuis 2018 sur son site officiel !
‼️ Bonus de la nuit, Xavier Iacovelli : tu ouvres juste l'accueil de son site et un script obscurci appelle un contrat sur la blockchain Polygon... Hallucinant !
💢 J'arrête les Debunk c'est déprimant et folklorique sur tout leurs sites vous avez maintenant vu. Les captures sont gardées au chaud, les plaintes suivront. Le petit avantage c'est qu'ils lisent X et corrigent vite !
🩸 Après les frigos des supermarchés... ceux du sang. L'EFS confirme que la supervision des chambres froides de 3 sites a été piratée chez un prestataire. Une consigne à 110°C sur des chambres à -30°C selon le Canard.. avec du plasma dedans ! Ce sont les alarmes qui ont sauvé les poches. Bref... du plasma sur Internet pour "gagner du temps" faut être bien préparer merde
🚗 DEKRA : un sous-traitant du code de la route piraté. Noms, NEPH, résultats d'examen, mots de passe chiffrés... et pour savoir combien ont fuité tu attends un communiqué qui va minimiser les faits
🇪🇺 Euro numérique : 6e trilogue demain à huis clos. On parle plafond (500 ou 3000€ évoqués) hors ligne et frais avec un accord visé avant fin 2026. Bref... le plafond de ton argent se négocie porte fermée en démocratie UE !
🏦 DiEM25 le mouvement de Varoufakis : compte fermé en Belgique "sans avertissement" des dizaines de milliers d'euros de dons bloqués et zéro explication. Qu'on l'aime ou pas, ça peut arriver à n'importe qui. Ta banque peut te fermer la porte... ton wallet non c'est pour ça qu'ils commencent à vouloir s'en occuper !
🇬🇧 Au Royaume-Uni la reconnaissance faciale en direct va servir à l'immigration dans les gares et les événements et le commissaire à la biométrie n'a même pas été consulté. Chez nous la VSA est "expérimentale" reconduit vicieusement chaque année pour "menace grave" chez eux l'expérience devient un programme
👁️ Chat Control : toujours pas d'accord sur le scan de tes messages.. de nouveaux textes examinés toujours discrètement hier au Conseil.. prochain trilogue "provisoirement" en décembre
🐧 Linux : faille APT sur Debian (root via le réseau, corrigée) et une faille noyau à 9,8 déjà scannée sur tout Internet. Si tu t'auto-héberges... mets à jour très vite !
🔑 mSecure : la base chiffrée de leur cloud a été volée. Change ton mot de passe maître si tu l'utilises mais un coffre dans le cloud des autres reste le coffre des autres !
Rdv demain pour de nouvelles aventures 🍿
@webuildscore
Dirt detection level 1: ✅
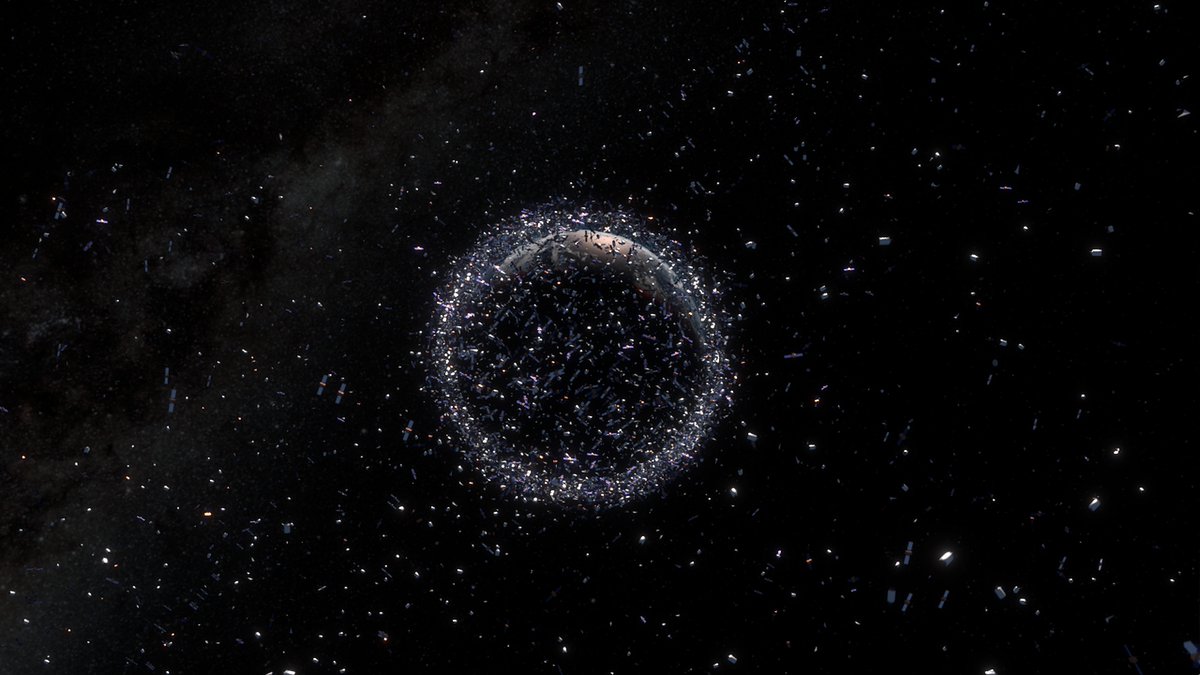
Challenge level 4444: Space debris detection
"In almost 60 years of space activities, more than 5200 launches have placed some 7k+ satellites into orbit, of which about 4.3k remain in space. Only 1.2k remain operational"
cr. ESA D&Sense
Subnet basket trading is now live on Taoswap
Buy shares in validator baskets, compare their performance, and track their subnet allocations and rebalancing history.
https://t.co/UT7XePMvIA
This is the most serious 48 hours in cybersecurity history.
"Black October" they're calling it
It seems every *hour* there's a new incident, that in a typical year, would be one of the biggest incidents of the *entire year*
SUMMARY OF THE LAST 48 HOURS:
YEAR-LEVEL INCIDENTS (In a typical year, these would be among the biggest incidents of the year):
1. PHP2Shell: a hole in the software behind ~70% of websites. Governments took sites offline.
2. eMudhra: the master keys that prove websites are real were cracked. One was the number 4.
3. California: data on every public school student since 2023 stolen, including disability status
4. Railway: hackers stole customers' secret keys from a hosting platform used by millions of developers
5. Zeabur: 321,810 accounts breached. The company is shutting down.
6. LiteLLM: an AI tool downloaded 3.4 million times a day was poisoned with a password stealer
7. GitLab: a 10-out-of-10 severity hole in every version since 2014
8. Cairn: criminals used an AI hacking tool to break into 100+ companies
9. Ahold Delhaize: hackers knocked the owner of Food Lion and Stop & Shop offline
10. Onamae: malware planted on up to 26,739 customer servers in Japan
MONTH-LEVEL INCIDENTS (In a typical month, these would be among the biggest incidents):
11. Signal: a bug could leave your mic and camera on after you hang up
12. NGINX: 3 critical holes in software running ~1/3 of websites
13. HTTP/3: a single connection can crash 7 of the 10 web server types tested
14. Plex: hackers breaking into home media servers
15. SafePay ransomware: FBI warns it has hit 600+ critical infrastructure organizations
16. Palo Alto: ransomware gangs breaking in through company firewalls
17. Bullhorn: platform used by 10,000+ companies knocked offline
18. Medi-Cal: 970,000 patients' data stolen
19. WordPress: hackers stole a plugin maker's keys and used them to plant backdoors on websites
20. AOMEI: backup software's update server handed out a backdoor
21. Meta Muse: Meta's AI agent exposed users' personal and business secrets
22. Tor: 333 relays hijacked to steal logins
23. TiDB Cloud: database company's cloud breached
Also serious:
24. State Bank of India: India's biggest bank confirms a data breach
25. OVHcloud: hackers slipped a password stealer into a cloud company's official tool
26. Siemens: a software hole being used to spread malware
27. North Korea: state hackers launch a new attack campaign on South Korea
@DreadBong0@const_reborn I completely agree with you ! 👍 but could you redo the illustration using fruit instead of guns? This world is already such a violent place :) ☮️✌️
@Rapido_ai Si seulement il existait une personne dans ce monde qui bossait nuit et jour pour qu'on puisse y comprendre quelque chose !
Oh wait ! @TaoSwap
@DrocksAlex2 I find it very commendable and courageous for someone to be able to publicly acknowledge that they haven't been fair. I also appreciate your critical thinking , thank you 🙏