Fundada en 2011, Pro-IT es una empresa de servicios tecnológicos orientada al mantenimiento informático, servidores, auditorías, comunicación y seguridad.
no vol dir que aquestes fossin complicades d'explotar.
Si ets usuari de Renfe, desconfia de qualsevol correu o SMS que parli d'un viatge, d'una devolució o d'una incidència amb una reserva, per creïble que sembli. Verifica-ho sempre al canal oficial, mai amb el link del missatge.
A raíz del hackeo de Adif y Renfe se ve otra vez el mismo fallo: das el DNI para un billete y la empresa se queda un número que no caduca. Si se lo roban, sigue valiendo años después.
Propongo un DNI tokenizado: identidad interna estable + identificadores rotativos para empresas. Si hay un hackeo como el de Renfe/Adif, se revocan. Como una tarjeta virtual, pero para tu identidad.
Funcionaría así. El Estado conserva el identificador fijo, el de Hacienda, la Policía y la Seguridad Social. A cada empresa le llega otro, distinto y ligado a ese servicio. Si mañana les entran, se anula esa clave y se acaba. Tú no cambias de DNI. Ellos se quedan con un código que ya no sirve para nada.
Ahora imaginaos millones de instalaciones de #verifactu contra un servidor de la Agencia Tributaria cuyo certificado expira y que os tiráis varios días (ya van casi dos) sin poder emitir facturas.
O millones de usuarios españoles que no pueden verificar su edad para entrar en Instagram, Facebook, etc
Tener un certificado administrativo caducado es un apagón más en esta administración que quiere tenerlo todo digitalmente centralizado y controlado... pero no tiene ni medios ni conocimiento para realizarlo.
El perro del hortelano.
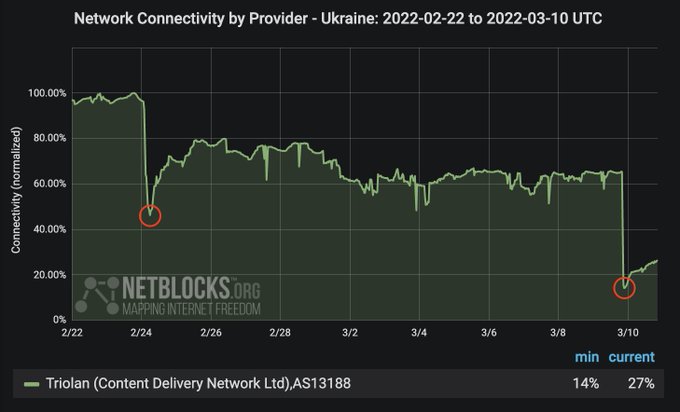
Ciberataque a uno de los principales proveedores de Internet de Ucrania causa grandes cortes
➡️Triolan ha sido hackeado y ha estado inactivo gran parte de las últimas 24h
➡️Atacantes restablecieron los sistemas internos a configuración de fábrica
https://t.co/aPYL1uMkaB
⚠️ Ciberataques: preparándose ante una posible expansión de la zona de conflicto.
👀 Organizaciones de todo el mundo deben permanecer en alerta máxima ante la posibilidad de que se expandan los ciberataques a medida que la crisis en Ucrania avanza.
➡️ https://t.co/cx6r6VXJIJ